

Ein kritischer Bug ist live, der Fix ist bereit und dein Team kann ihn an die Nutzer ausliefern, ohne auf die Store-Prüfung zu warten. OTA-Updates sind Software-Änderungen, die über eine Netzwerkverbindung auf ein bereits installiertes Gerät ausgeliefert werden. Auf Mobilgeräten meinen sie oft entweder ein Betriebssystem-Update oder ein App-Level-live update.
Inhaltsverzeichnis
- Eine praktische Definition von OTA-Updates
- Wie ein OTA-Update tatsächlich ein Gerät erreicht
- OS-Updates, In-App-Updates und Web Bundle Live Updates im Vergleich
- Adoptionsraten und warum sie für Engineering wichtig sind
- Die echten Vor- und Nachteile von Over-the-Air Updates
- Ein Framework zur Klassifizierung von Änderungen für OTA- vs. Store-Releases
- Sicherheitskontrollen, die OTA-Updates zuverlässig machen
- Alles zusammenbringen und den OTA-Ansatz wählen
Eine praktische Definition von OTA-Updates
Freitagnachmittag ist es, wenn diese Probleme immer wieder auftauchen. Der Checkout-Prozess bricht ab, Support meldet sich bei Engineering, und jemand im Team fragt, ob das eine Store-Release erfordert oder sofort ausgerollt werden kann. Wenn die Änderung nur in der Web-Schicht einer Hybrid-App liegt, kann OTA der Unterschied zwischen einer schnellen Wiederherstellung und einem langen Wochenende des Wartens sein.
In der einfachsten Form sind Over-the-Air-Updates Software-Updates, die direkt über ein drahtloses Netzwerk an ein Gerät geliefert werden, statt über ein Kabel, einen Desktop-Installer oder einen physischen Service-Besuch. Im mobilen Computing machte Apple OTA zu einem zentralen Verteilungsmuster, als es OTA-Update-Unterstützung in iOS 5 im Jahr 2011hinzufügte. Der grundlegende Ablauf ist direkt: Der Anbieter veröffentlicht ein Release, berechtigte Geräte werden benachrichtigt, das Paket wird über Wi-Fi oder Mobilfunk heruntergeladen, das Gerät verifiziert es und installiert es dann lokal, in der Regel nach einem Neustart. Wikipedias Überblick zu over-the-air updates greift dieses gerätebezogene Modell klar auf.
Der Begriff wird unklar, weil er für verschiedene Ebenen verwendet wird. Eine Ebene ist das Betriebssystem, bei dem Apple oder ein Android-Hersteller das Plattform-Update auslöst. Eine andere ist das App-Paket, bei dem der In-App-Update-Flow von Google Play das verteilte Android-Anwendungspaket aktualisieren kann. Eine dritte ist das Runtime-Web-Bundle, bei dem eine App im Capacitor-Stil JavaScript, CSS, Bilder oder Texte herunterladen kann, nachdem das Native-Binary bereits die Prüfung durchlaufen hat.
Praktische Regel: wenn das Gerät bereits die App oder das Betriebssystem installiert hat und die neue Version über das Netzwerk ankommt, statt durch eine frische physische Installation, befinden Sie sich im OTA-Bereich.
Diese Unterscheidung ist wichtig, da derselbe Ausdruck grundlegend verschiedene Release-Pfade beschreiben kann. Ein Produktmanager mag sagen: „Schick es über die Luft“, während die technische Antwort davon abhängt, ob die Änderung das native code, das interpretierte code oder das Betriebssystem selbst betrifft.
Wie ein OTA-Update tatsächlich ein Gerät erreicht
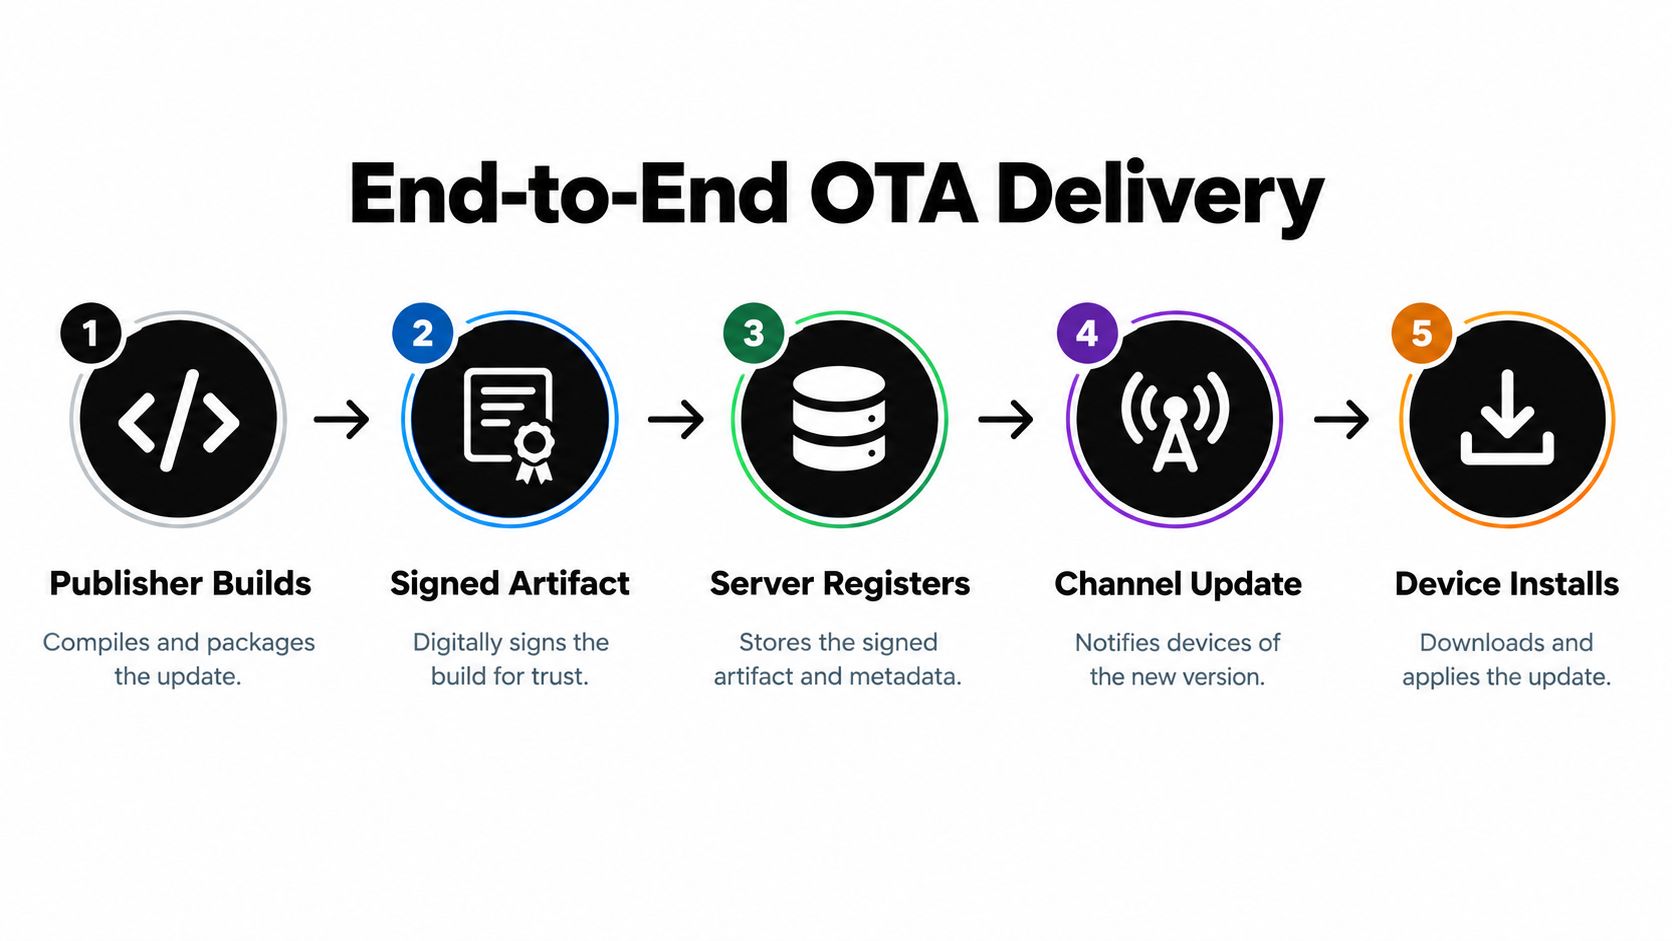
Von außen wirkt die Pipeline simpel, aber zuverlässige OTA-Systeme müssen mehrere Dinge in einer strikten Reihenfolge erledigen. Ein Publisher erstellt ein Release, signiert es, verknüpft es mit einem Channel oder einer Versionsregel und macht es für berechtigte Geräte verfügbar. Der Client meldet sich oder erhält eine Notification, lädt das Package herunter, verifiziert es, legt es bereit und aktiviert es erst dann.
Die Teile, die zusammenpassen müssen
Ein Download ist keine Installation, und eine Installation ist keine Aktivierung. Das Gerät muss wissen, dass das Artefakt echt, vollständig und für genau diese App-Version gedacht ist, bevor es die Live-Runtime berührt. Deshalb trennen gute OTA-Systeme den Download-Slot vom aktiven Slot, und schalten den Pointer erst nach erfolgreicher Verifizierung um.
In der Praxis sind die Schwachstellen vorhersehbar: Verbindungsabbrüche beim Download, die falsche Version landet im falschen Channel, das Paket scheitert an der Integritätsprüfung oder die App startet neu, bevor das neue Bundle bereit ist. Ein System, das OTA nur als „Datei laden und ausführen“ betrachtet, lernt diese Lektionen meist auf die harte Tour.
Ein sicherer OTA-Flow geht immer davon aus, dass zwischen Download und Aktivierung etwas schiefgehen kann, und gibt der App einen Known-Good-Fallback.
Der End-to-End-Ablauf zeigt sich bei den meisten Updatern in Produktion, auch wenn die Details je nach Plattform variieren. Einige Systeme setzen auf Background-Downloads, damit der User weiterarbeiten kann. Andere nutzen einen Foreground-Flow, wenn das Update zu wichtig ist, um es aufzuschieben. Der entscheidende Punkt ist, dass das Update-Paket durch Verifizierung, Staging, Aktivierung und Recoverygeht, nicht nur durch den Transfer.
Für Teams, die das in CI/CD einbinden, spielt auch der Delivery-Trigger eine Rolle. Ein Build kann nach bestandenen Tests automatisch veröffentlicht und dann für einen Device-Channel freigegeben werden, den nur die richtige Zielgruppe sieht. Bei solcher Automatisierung fühlt sich Release Engineering weniger wie App-Auslieferung und mehr wie kontrollierte Softwareverteilung an. Dieser Guide dazu, wie CI/CD-Tools OTA-Updates auslösen, ist eine hilfreiche Referenz für diesen Workflow.
OS-Updates, In-App-Updates und Web Bundle Live Updates im Vergleich
Die größte Fehlerquelle ist, dass OTA drei verschiedene Dinge bedeuten kann, die jeweils eigenen Regeln folgen. Ein OTA-Update für das Betriebssystem wird vom Plattformbetreiber gesteuert. Ein über den App Store vermitteltes In-App-Update aktualisiert das App-Paket. Ein Web-Bundle-Update zur Laufzeit ändert die Assets, die die installierte App beim Start lädt.
Drei Ebenen, auf denen OTA operiert
| Schicht | Aktualisiertes Artefakt | Gating | Store-Review |
|---|---|---|---|
| OS-Level-OTA | Das Betriebssystem und seine Patches | Signierung und Rollout-Policy des Plattformanbieters | Kein App-Store-Review, sondern plattformgesteuert |
| In-App-Update | Das ausgelieferte Android-Anwendungspaket | Google-Play-Update-Flow, flexibel oder sofort | Store-vermittelt |
| Web-Bundle live update | JavaScript, CSS, Texte, Bilder, Konfiguration und andere Runtime-Assets | In der App definierte Channel- und Berechtigungsregeln | In der Regel bereits von der nativen Store-Prüfung freigegeben |
Der In-App-Update-Mechanismus von Google Play ist besonders wichtig, um ihn von „live update“-Tools abzugrenzen. Er unterstützt Android 5.0 und neuer und bietet zwei Betriebsmodi. Ein flexibles Update lädt im Hintergrund herunter, während der Nutzer die App weiterbedient, aber die App muss den fertigen Zustand erkennen und die Installation explizit abschließen. Ein sofortiges Update blockiert den Nutzer mit einem Vollbild-Flow und erfordert Installation plus Neustart, bevor die Nutzung fortgesetzt werden kann. Die In-App-Update-Dokumentation von Google ist die klarste Referenz für diese Unterscheidung.
Dieser Unterschied prägt das App-Design. Flexible Updates reduzieren Unterbrechungen, aber das alte code läuft weiter, bis die App den Übergang abschließt. Sofort-Updates reduzieren Versionsabweichungen, was für dringende Fixes nützlich ist, unterbrechen aber auch die Sitzung. Für Capacitor-artige Apps ist die praktische Trennung noch schärfer, da Web-Assets oft unabhängig vom nativen Binary aktualisiert werden können, während native Funktionen weiterhin den normalen Paket-Update-Pfad benötigen.
Wenn du mit Ionic, Capacitor oder Electron-nahen Workflows arbeitest, ist es üblich, diese Pfade zu kombinieren, statt dich für immer für einen zu entscheiden. Das OS aktualisiert die Shell, der Store das Binary und OTA das Web-Payload. Das ist keine Dopplung, sondern Version Control auf verschiedenen Ebenen des Stacks.
Adoptionsraten und warum sie für Engineering wichtig sind
OTA ist nur relevant, wenn die Geräte tatsächlich auf die neue Version kommen. Apples historische iOS-Zahlen zeigen, was zentral verwaltete drahtlose Verteilung leisten kann, wenn ein einziger Plattformbetreiber Signing, Berechtigung, Benachrichtigung und Auslieferung kontrolliert. Apple berichtete, dass bis Februar 2023 81 % aller aktiven iPhones iOS 16 nutzten, und bis Juni 2023 90 % der in den vorangegangenen vier Jahren eingeführten iPhones. Später berichtete Apple, dass Anfang 2025 76 % der in den vorangegangenen vier Jahren eingeführten iPhones iOS 18 nutzten, im Vergleich zu und 74 % mit iOS 26 etwa fünf Monate nach dem Release am 15. September 2025, gemessen am 12. Februar 2026. Computerworlds Zusammenfassung von Apples Adoptionsdaten ist eine praktische Stelle, um diese Kennzahlen an einem Ort zu sehen.
Was diese Zahlen Ingenieuren verraten
Die erste Erkenntnis: Zentrale OTA-Verwaltung kann innerhalb weniger Monate eine Mehrheit erreichen. Die zweite: Adoption ist nie sofort da und erreicht nie alle auf einmal. Ältere Geräte, Nutzerentscheidungen, Speicherlimits, Verbindungsprobleme, gestaffelte Rollouts und wahrgenommenes Risiko lassen immer einen Schwanz an Geräten auf früheren Versionen zurück.
Genau dieser Schwanz zeigt, dass produktive OTA-Systeme mehr brauchen als nur einen Download-Endpunkt. Sie brauchen Version-Targeting, Integritätsprüfung, Telemetrie, Fehlerbehandlung, und Rollback- oder Recovery-Mechanismen. Ohne diese Kontrollen kann man ein Release schnell ausliefern und trotzdem keine Ahnung haben, wer es erhalten hat, wer beim Start gecrasht ist oder welche Zielgruppe den Rollback braucht.
Adoption-Metriken sind keine Vanity-Numbers. Sie sind der Beweis, dass ein Release-Mechanismus die installierte Basis sicher genug erreicht, um darauf zu vertrauen.
Für Teams, die eine Live-Update-Plattform evaluieren, wird Release-Transparenz schnell zur Kernanforderung. Beispiele für Adoptionsmetriken von Capgo veranschaulichen gut, wie Teams in der Praxis über Rollout-Health denken.
Die echten Vor- und Nachteile von Over-the-Air Updates
OTA fühlt sich schnell an, weil die Store-Warteschlange übersprungen wird, aber Geschwindigkeit bringt ein Unterbrechungs-Budget mit sich. Ein flexibles Update erlaubt es dem Nutzer weiterzuarbeiten, während das neue Bundle heruntergeladen wird. Das ist bequem, aber riskant für dringende Fixes, da das alte code weiterlaufen kann, bis die App das Update explizit abschließt. Ein sofortiges Update reduziert Versions-Skew schneller, blockiert aber den Nutzer und erzwingt einen Neustart.
Der Preis für mehr Geschwindigkeit
Dieser Trade-off zeigt sich an drei Stellen. Erstens: UX. Ein erzwungenes Update kann einen Flow mitten in einer Session unterbrechen, was besonders bei Consumer-Apps auffällt. Zweitens: Release-Sicherheit. OTA vergrößert den Blast Radius eines fehlerhaften Pakets, wenn Signing, Channel-Control oder Rollback-Logik schwach sind. Drittens: Policy-Risiko, da Teams versucht sein könnten, Änderungen zu pushen, die eigentlich in ein Store-Release gehören.
Wenn Nutzer mehr Kontrolle darüber wollen, wann Updates stattfinden, sind die Mechanismen genauso wichtig wie die Produkt-Policy. Ein praktischer Überblick wie SpecStorys Guide zur Update-Kontrolle ist nützlich, weil er Teams daran erinnert, dass Nutzer Updates als Unterbrechungen erleben, nicht als Abstraktionen.
Eine ausgereifte Rollout-Strategie nutzt meistens Channels und Zielgruppen um diese Unterbrechungen zu steuern. Beta-User sehen einen Stream, Staging einen anderen und Production den konservativsten Pfad. Das ermöglicht dem Engineering-Team schnelles Arbeiten, ohne dass jedes Release zu einem Alles-oder-Nichts-Ereignis wird.
Delta-Updates, die die Payload-Größe reduzieren können auch helfen, wenn Bandbreite oder Startup-Zeit eine Rolle spielen, aber der kleinere Download muss trotzdem vor der Aktivierung als vollständiges, verifiziertes Release behandelt werden. Kleiner heißt nicht automatisch sicherer, wenn die Integrity-Checks fehlen.
Ein Framework zur Klassifizierung von Änderungen für OTA- vs. Store-Releases
Das ist der Teil, den die meisten Teams wirklich brauchen. Die Frage ist nicht: „Können wir OTA nutzen?“, sondern: „Welche Art von Änderung nehmen wir vor – und welchen Release-Pfad verdient diese Änderung?“ Ein hilfreicher Ansatz ist, jeden Pull Request vor dem Ausliefern zu klassifizieren.
Eine Entscheidungsregel, die Entwickler tatsächlich nutzen können
Beginnen Sie mit dem Artefakt, nicht mit dem Label. JavaScript-Logik, CSS, Texte, Bilder, Konfiguration und andere interpretierte oder Web-Layer-Assets sind meist für OTA geeignet, sofern sie im Rahmen des bestehenden Zwecks der App und der geprüften Grenzen bleiben. Native Plugins, Berechtigungen, Änderungen an SDK und alles, was den Hauptzweck der App verändert, gehören in ein Store-Release.
Diese Unterscheidung ist wichtig, da „nur JavaScript“ nicht automatisch richtlinienkonform ist. Apples Erlaubnis für interpretierten code ist an Bedingungen geknüpft: Dabei darf der Hauptzweck der App nicht geändert, die Plattformsicherheit nicht umgangen oder ungeprüfte Funktionalität eingeführt werden. Ein Team sollte also nicht nur fragen: „Ist es JS?“. Die bessere Frage ist, ob die Änderung das grundlegende Verhalten der App verändert.
Eine praktische Klassifizierungstabelle hilft hier:
- Web-Layer-Logik oder UI-Texte, meist OTA, wenn sie innerhalb des freigegebenen Verhaltens bleiben.
- Assets und Bilder, meist OTA, wenn sie die nativen Fähigkeiten nicht verändern.
- Konfiguration und Backend-Flags, meist OTA, wenn der Client sie bereits unterstützt.
- Native Plugins, Berechtigungen oder Änderungen an SDK, Store-Release.
- Ambivalente gemischte Änderungen, standardmäßig als Binary-Release behandeln und die Begründung der Policy dokumentieren.
Wenn ein Pull Request sowohl das Web-Layer-Verhalten als auch native Funktionen betrifft, hat die native Seite Vorrang. Behandle es als Store-Release, es sei denn, die Änderung ist klar trennbar.
Diese Regel hält den Release-Zyklus ehrlich. Sie gibt auch Produkt und QA einen gemeinsamen Vokabular, was wichtiger ist, als man denkt, wenn die Zeit knapp wird.
Sicherheitskontrollen, die OTA-Updates zuverlässig machen
Sichere OTA ist zuerst ein Supply-Chain-Problem und zweitens eine Download-Funktion. Ein Produktions-Updater muss das Bundle authentifizieren, die Integrität vor der Aktivierung überprüfen, eine bekannte gute Version beibehalten und die Aktivierung atomar gestalten, damit ein fehlerhafter Download die laufende Release nicht durch ein unvollständiges Artefakt ersetzt. Dieser Guide zur Signaturverifizierung deckt die Vertrauensseite dieses Modells gut ab.
Kontrollen, die in jedes ernsthafte OTA-System gehören
Die erste Kontrolle ist signing. Das Manifest und die darauf verweisenden Assets sollten signiert und vor der Verwendung durch die App verifiziert werden. Die zweite ist Channel-Bindung, bei der das Release an eine App-Version und ein Zielpublikum gebunden wird, damit das falsche Gerät nicht das falsche Bundle lädt. Die dritte ist inactive-slot download, der die neue Payload getrennt hält, bis alle Prüfungen bestanden sind.
Danach folgt der Teil, den Teams manchmal überspringen: atomare Aktivierung. Die App sollte erst dann auf das neue Bundle umschalten, wenn Hashes und Signaturen übereinstimmen – nicht mitten im Download oder während eines fehlerhaften Neustarts. Ein unveränderliches vorheriges Bundle ist hier entscheidend, denn Rollback funktioniert nur, wenn die letzte bekannte gute Version noch verfügbar ist.
Differential Updates können helfen, die Bandbreite zu reduzieren, sind aber kein Ersatz für die Verifizierung. Ein Delta muss rekonstruiert und gegen das vollständige Ziel-Bundle geprüft werden, bevor die App es verwendet. Andernfalls ist die Payload nur kleiner, das Release aber nicht sicherer.
Das letzte Element ist Telemetrie. Beim Start sollte die App das aktive Bundle, das Installationsergebnis, jeden Crash-Loop oder Startfehler sowie die Rollback-Entscheidung loggen. Dieses Protokoll verwandelt einen seltsamen Vorfall in etwas, das das Team erklären und beheben kann.
In regulierten Umgebungen ist die Grundregel einfach: Native-Fähigkeitsänderungen in store-geprüften Binaries halten, OTA auf kompatible Web-Layer-Änderungen beschränken, gestufte Zielgruppen verwenden und die automatische Wiederherstellung aktiviert lassen.
Alles zusammenbringen und den OTA-Ansatz wählen
Eine gute OTA-Entscheidung ist meist langweilig – im besten Sinne. Änderung klassifizieren, richtigen Kanal wählen, Bundle signieren und verifizieren, Rollback planen und Telemetrie beobachten. Wenn ein Teil davon unklar ist, gehört die Änderung wahrscheinlich in den Store-Pfad.
Fragen, die man einem Anbieter stellen sollte
- Unterstützt es signierte Manifeste und Asset-Verifizierung? Wenn nicht, ist das Vertrauensmodell für Produktion zu schwach.
- Unterstützt es gestufte Kanäle und Zielgruppen-Targeting? Man will Kontrolle, nicht einen einzigen globalen Schalter.
- Ist der Rollback automatisch und beobachtbar? Ein Wiederherstellungspfad, den man sich manuell merken muss, ist fragil.
- Gibt es Logs pro Gerät? Ohne sie raten Support und Engineering nur.
- Kann CI/CD Releases über eine API auslösen? Manuelles Shipping skaliert nicht gut.
- Unterstützt es Differential Updates? Das kann helfen, aber nur, wenn die Integrity Checks intakt bleiben.
Wenn Sie Plattformen vergleichen, Deployment-Automatisierungsmuster sind ein guter Weg, um zu beurteilen, ob das Tool für echtes Release Engineering geeignet ist oder nur Marketing-Sprech. Das ist besonders relevant für Teams, die Automatisierung brauchen, ohne die Kontrolle abzugeben.
Capgo ist eine Option in diesem Bereich für CapacitorJS-Teams, die signierte Web-Bundle-Updates, kanalbasierte Rollouts, Rollbacks und Release-Telemetrie benötigen. Wenn Ihr Team OTA-sichere Änderungen von Store-gebundenen Änderungen trennen möchte, besuchen Sie Capgo und sehen Sie, ob der Workflow zu Ihrer Art des Shippings passt.





