

当线上出现严重 Bug 且修复方案已就绪时,您的团队无需等待应用商店审核,即可直接向用户推送修复。 OTA 更新 是指通过网络连接将软件变更交付到已安装应用的设备;在移动端,这通常指操作系统更新或应用层级的 live update。
目录
- OTA 更新的实用定义
- OTA 更新究竟是如何到达设备的
- OS 更新、应用内更新与 Web Bundle Live Update 对比
- 采用率及其对工程实践的重要性
- OTA 推送更新的真实权衡
- OTA 与应用商店发布的变更分类框架
- 让 OTA 值得信赖的安全控制措施
- 总结与选择 OTA 方案
OTA 更新的实用定义
周五下午这些问题总是准时出现。结账流程挂了,客服来 ping 工程团队,团队里有人开始问:这需要走应用商店发版,还是现在就能直接上线?如果改动只涉及混合应用的 Web 层,OTA 决定的就是快速恢复,还是漫长周末的等待。
从最简单的层面来说, OTA 更新 是指通过无线网络而非数据线、桌面安装程序或上门服务,直接将软件更新推送到设备上的方式。在移动计算领域,Apple 在 2011 年的 iOS 5中引入了 OTA 更新支持,使 OTA 成为核心分发模式。基本流程很直接:厂商发布版本,符合条件的设备收到通知,安装包通过 Wi-Fi 或蜂窝网络下载,设备校验后,通常会在重启后完成本地安装。 Wikipedia 对 OTA 更新的概述 清晰地概括了这种设备层面的模式。
这个术语之所以混乱,是因为人们把它用在好几个不同层面上。其中一个层面是 操作系统,即由 Apple 或 Android 设备厂商推送平台更新。另一种是 应用包,即通过 Google Play 的应用内更新流程来更新已分发的 Android 应用包。第三种是 运行时 Web bundle,即 Capacitor 类型的应用可以在原生二进制文件通过审核后,直接拉取 JavaScript、CSS、图片或文案。
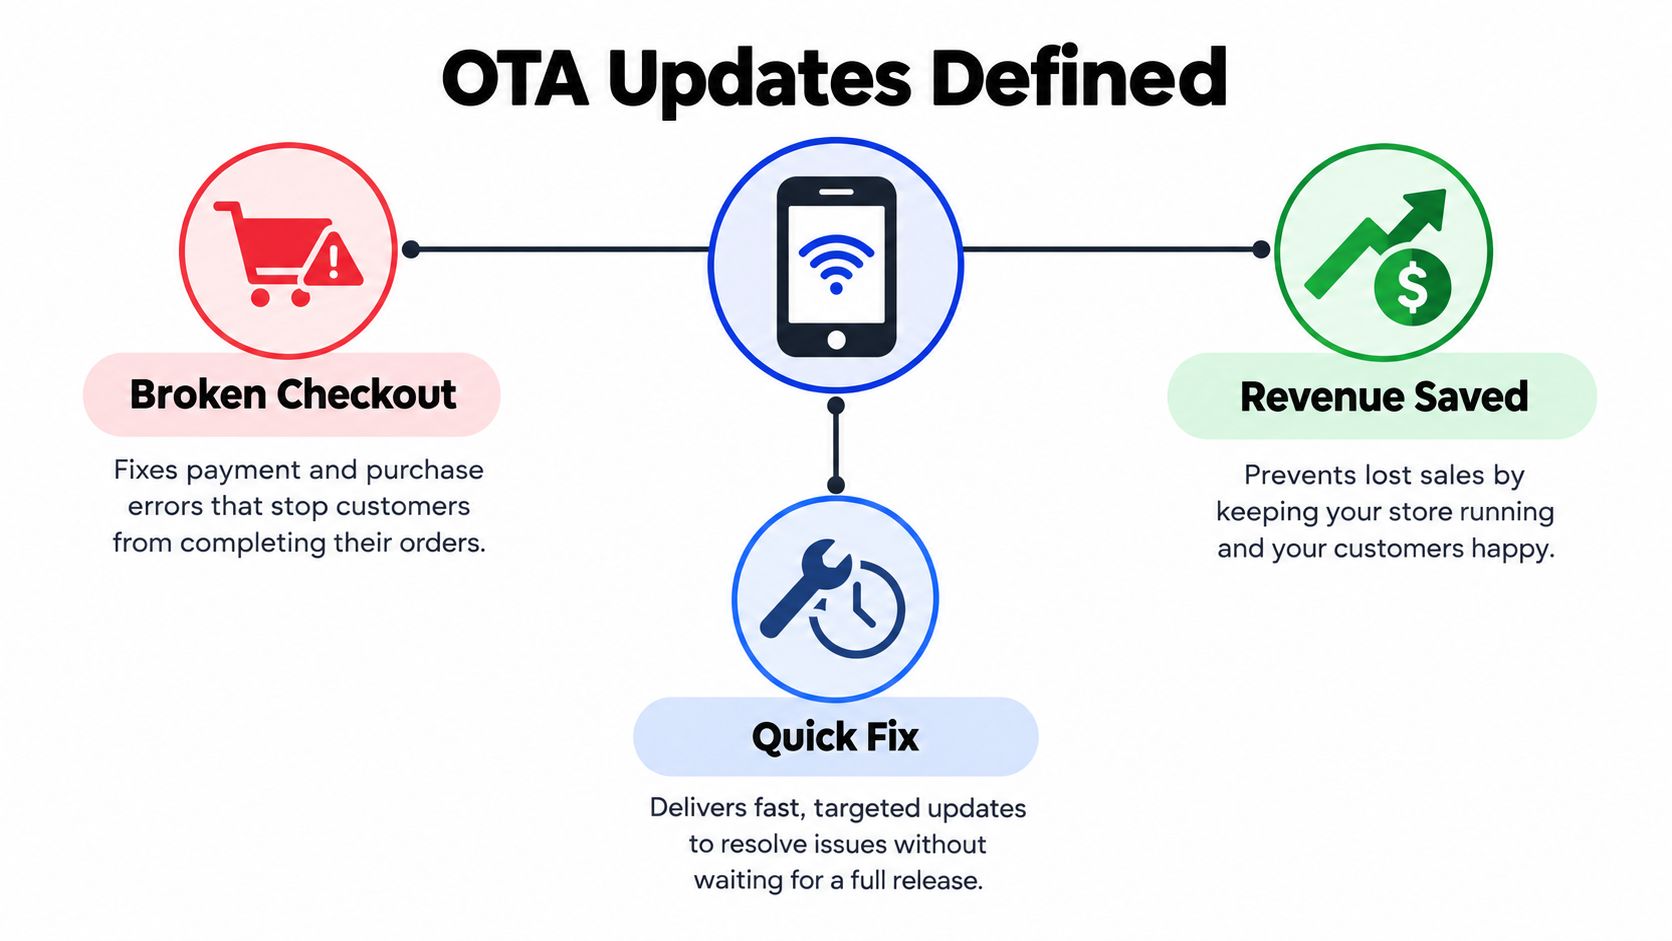
实战规则: 如果设备已经安装了该应用或操作系统,且新版本是通过网络而不是重新做一次物理安装到达的,那你就进入了 OTA 的范畴。
这个区别很重要,因为同一个说法可以描述截然不同的发布路径。产品经理可能会说“通过 OTA 发布”,而工程端的答案取决于改动涉及的是原生 code、解释型 code,还是操作系统本身。
OTA 更新究竟是如何到达设备的
从外部看,这个 pipeline 似乎很简单,但可靠的 OTA 系统必须严格按顺序完成几件事。发布者构建发布版本、签名、将其关联到某个 channel 或版本规则,并让符合条件的设备可以获取。客户端会主动检查或收到通知,下载包,校验,暂存,最后才激活。
必须对齐的环节
下载并不等同于安装,安装也不等同于激活。在进入实际运行环境之前,设备必须确认该产物真实、完整,并且适用于该 App 版本。这就是为什么优秀的 OTA 系统会将 下载槽位 与 活动槽位分开,并且只在验证通过后切换指针。
在实践中,容易出问题的环节是可以预见的:下载过程中连接中断、版本被发到错误的 Channel、包完整性校验失败,或者新 bundle 还没准备好 App 就重启了。把 OTA 当作“拉取文件并运行”功能的系统,通常要付出惨痛代价才会明白这些。
安全的 OTA 流程始终假设下载到激活之间某个环节会失败,并为 App 提供已知可用的回退方案。
这种端到端流程在大多数生产级更新器中都清晰可见,即使不同平台的实现细节有所不同。有些系统依赖后台下载,让用户可以继续工作;当更新重要到不能推迟时,另一些系统则使用前台流程。关键点在于,更新包会经过 验证、暂存、激活和恢复等环节,而不仅仅是传输。
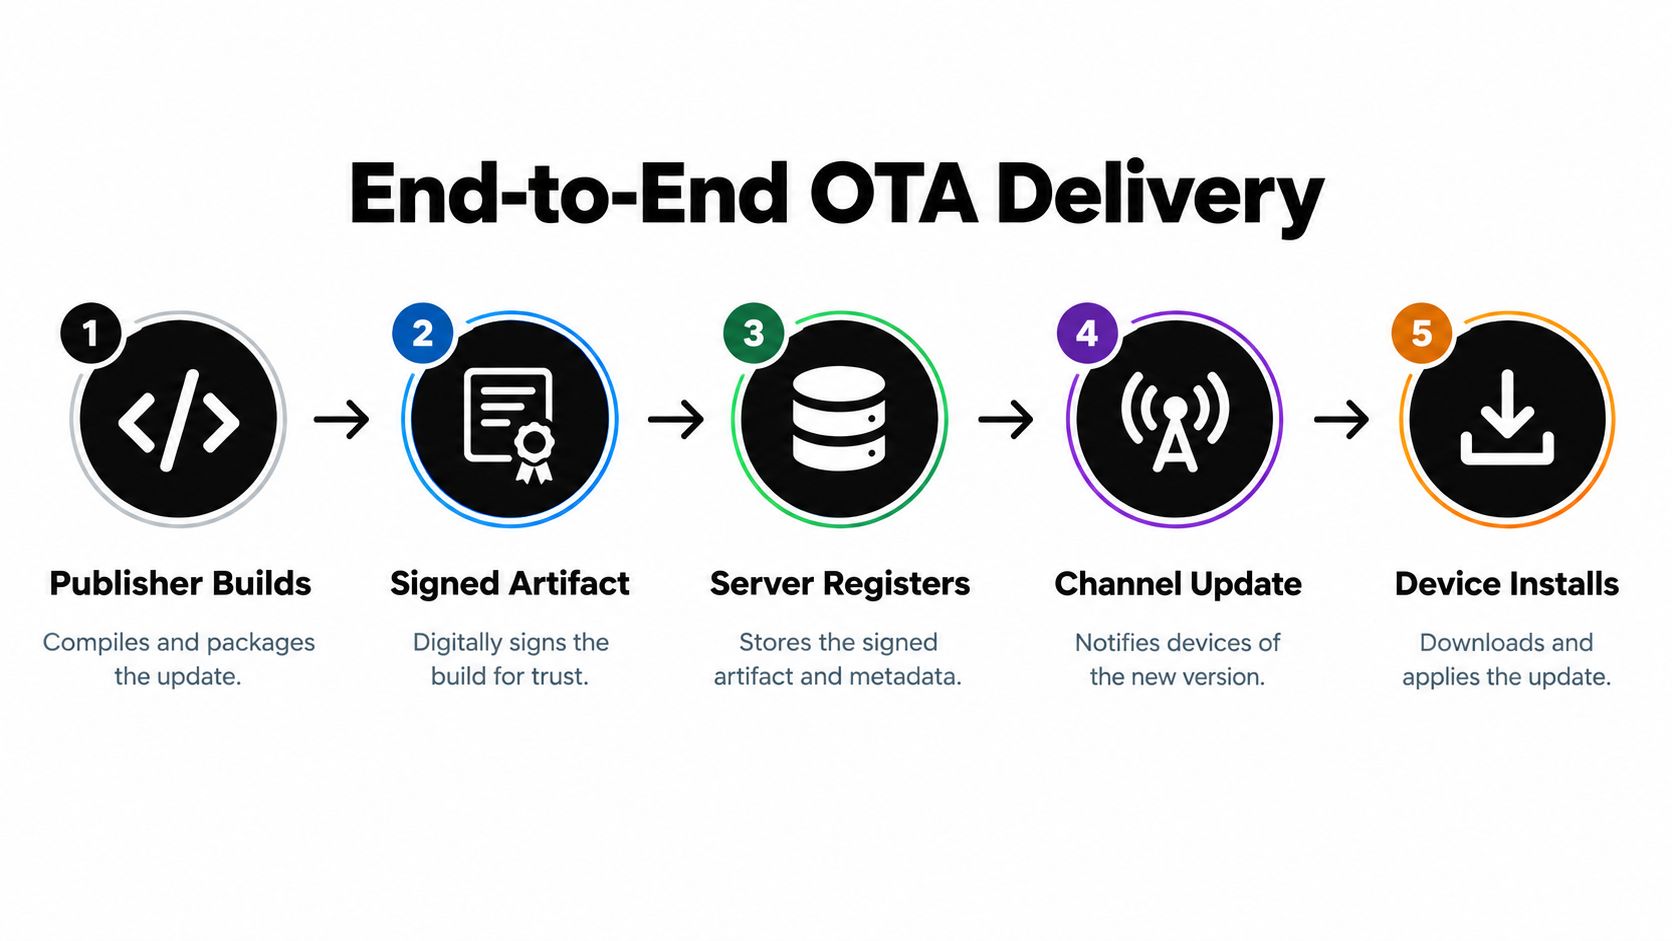
对于将 OTA 集成到 CI/CD 的团队来说,交付触发机制同样重要。构建可以在测试通过后自动发布,然后暴露给特定的设备通道,仅允许目标受众查看。这种自动化让发布工程不再像传统的 App 发布,而更像受控的软件分发。 这份关于 CI/CD 工具如何触发 OTA 更新的指南 是该工作流的实用参考。
OS 更新、应用内更新与 Web Bundle Live Update 对比
最大的混淆来源在于 OTA 可能指代三种不同的含义,且每种都有各自的规则。操作系统 OTA 由平台所有者控制。应用商店中介的应用内更新会更新应用包。运行时 Web Bundle 更新则更改已安装应用在启动时加载的资源。
OTA 运作的三个层级
| 层级 | 制品已更新 | 灰度发布 | 应用商店审核 |
|---|---|---|---|
| 系统级 OTA | 操作系统及其补丁 | 平台厂商签名与发布策略 | 不是应用商店审核,而是由平台控制 |
| 应用内更新 | 分发的 Android 应用包(APK) | Google Play 更新流程,支持灵活或立即更新 | 由商店中转 |
| Web 捆绑包 live update | JavaScript、CSS、文案、图片、配置及其他运行时资源 | 由 App 定义的 channel 与适用规则 | 通常已通过原生应用商店审核 |
Google Play 的应用内更新机制尤其需要与 “live update” 工具区分开。它支持 Android 5.0 及更高版本,有两种运行模式。一种是 灵活更新方式 会在用户继续使用应用时后台下载,但应用必须感知到就绪状态并显式完成安装。另一种是 立即更新方式 会以全屏流程打断用户,必须安装并重启后才能继续使用。 Google 的应用内更新文档 是理解这一区别最清晰的参考资料。
这种差异会影响应用设计。灵活更新能减少打扰,但旧的 code 会一直运行,直到应用完成交接。立即更新能减少版本偏差,适合紧急修复,但也会中断用户会话。对于 Capacitor 类型的应用,实际区分更明显:Web 资源通常可以独立于原生二进制文件更新,而原生能力仍需走常规的包更新路径。
如果你使用 Ionic、Capacitor 或与 Electron 相近的工作流,常见做法是把这些路径分层组合,而不是永久只选一种。OS 更新外壳,应用商店更新二进制文件,OTA 更新 Web 资源包。这不是重复,而是在技术栈不同层做版本控制。
采用率及其对工程实践的重要性
只有当设备最终用上新版本时,OTA 才有意义。Apple 历来的 iOS 数据表明,当单一平台方掌控签名、资格、通知和分发时,集中管理的无线分发能发挥多大作用。Apple 报告称, 截至 2023 年 2 月,所有活跃 iPhone 中有 81% 运行 iOS 16,以及 截至 2023 年 6 月,过去四年内推出的 iPhone 中这一比例达到 90%。随后,Apple 报告称 2025 年初,过去四年内推出的 iPhone 中有 76% 运行 iOS 18,相比之下, 74% 运行 iOS 26 距 2025 年 9 月 15 日发布约五个月,统计于 2026 年 2 月 12 日。 Computerworld 对 Apple 采用率数据的汇总 是集中查看这些数字的便捷途径。
这些数据对工程师意味着什么
第一个要点是,集中管理的 OTA 可以在几个月内达到主流采用率。第二点是,采用率永远不会瞬间达到 100%,也不可能让所有设备同时更新。旧设备、用户选择、存储限制、连接问题、分阶段发布以及感知风险,都会导致一部分设备停留在旧版本。
正是这个长尾现象,使得生产环境的 OTA 系统不能仅有一个下载端点。它们还需要 版本定向, 完整性校验, 遥测, 故障处理,以及 回滚或恢复机制。如果没有这些控制措施,即使能快速发布版本,你也不知道谁收到了更新,谁在启动时崩溃,或者哪个受众群体需要回滚。
采用率指标不是虚荣数字。它们是证明发布机制能够安全地触达已安装用户群,从而值得信任的依据。
对于正在评估 Live Update 平台的团队来说,发布可见性很快就会成为核心产品需求。 Capgo 的采用指标示例 很好地说明了团队在实践中通常如何考虑发布健康度。
OTA 推送更新的真实权衡
OTA 之所以感觉快,是因为它跳过了应用商店的审核队列,但速度也伴随着中断预算。一种 灵活更新方式 允许用户在下载新 bundle 时继续工作,这虽然方便,但对紧急修复来说有风险,因为旧的 code 会一直运行,直到应用显式完成更新。一种 立即更新方式 能更快地缩小版本偏差,但它会阻塞用户并强制重启。
追求速度所付出的代价
这种权衡体现在三个方面。首先是 UX。强制更新可能会在会话中途打断流程,这在消费级应用中尤其明显。其次是发布安全性。如果你的签名、channel 控制或回滚逻辑较弱,OTA 会扩大问题包的影响范围。第三是政策风险,因为团队可能会忍不住推送那些本应通过应用商店发布的变更。
如果你的用户希望更精准地控制更新时机,那么实现机制与产品策略同样重要。像这样的实用概览: SpecStory 的更新控制指南 很有用,因为它提醒团队:用户感受到的是更新带来的中断,而不是抽象概念。
成熟的发布策略通常会使用 频道 以及 受众 来控制这些中断。Beta 用户看到一条更新流,staging 看到另一条,生产环境则走最保守的路径。这样工程团队就能快速推进,而不会让每次发布都变成全有或全无的事件。
能够减小 Payload 体积的增量更新 当带宽或启动时间很关键时也能帮上忙,但更小的下载包在激活前仍必须被视为一个完整且经过验证的 release。除非完整性检查到位,否则更小并不等于更安全。
OTA 与应用商店发布的变更分类框架
这部分才是大多数团队真正需要的。问题不在于“我们能不能用 OTA?”,而在于“我们做的是哪类变更,这类变更该走哪条发布路径?”一个实用的判断方法,是在发布前对每个 pull request 进行分类。
工程师真正用得上的决策规则
先看构建产物,而不是标签。 JavaScript 逻辑、CSS、文案、图片、配置以及其他解释型或 Web 层资源 只要不超出应用现有用途和已审核边界,通常就适合 OTA。 原生插件、权限、SDK 变更,以及任何改变应用主要用途的内容 应通过商店发布。
这种区分很重要,因为“仅限 JavaScript”并不自动等于符合政策。Apple 对解释型 code 的许可是有条件的:不能改变应用的主要用途、绕过平台安全机制,或引入未经审核的功能。所以团队不该只问“这是 JS 吗?”,而该问这项变更是否改变了应用的根本功能。
以下是一个实用的分类表:
- Web 层逻辑或 UI 文案,只要不超出已批准的行为范围,通常可走 OTA。
- 资源与图片,只要不改变原生能力,通常可走 OTA。
- 配置与后端 Flag,如果客户端已支持这些配置,通常可走 OTA。
- 原生插件、权限或 SDK 变更,应用商店版本。
- 不明确的混合变更,默认按二进制版本处理并记录策略依据。
当 pull request 同时涉及 Web 层行为和原生能力时,以原生端为准。除非变更可以明确拆分,否则按应用商店版本处理。
这条规则让发布流程保持严谨。它也让产品和 QA 有了共同语言,在时间线紧张时,这比大家想象的更重要。
让 OTA 值得信赖的安全控制措施
安全的 OTA 首先是供应链问题,其次才是下载功能。生产级更新器需要对 bundle 做认证,在激活前校验完整性,保留一个已知可用的版本,并让激活具备原子性,这样损坏的下载就无法用不完整的产物替换正在运行的版本。 这篇关于签名验证的指南 很好地覆盖了该模型的信任层面。
每个严肃的 OTA 系统都应具备的控制措施
第一个控制措施是 签名. manifest 及其指向的 assets 应先签名,然后在应用信任它们之前验证。第二点是 渠道绑定,即把发布绑定到应用版本和受众,避免错误的设备使用错误的 bundle。第三点是 非活动插槽下载,让新的 payload 在所有检查通过前保持隔离。
接下来是团队有时会跳过的部分, 原子级激活。应用应只在哈希和签名都匹配后切换到新 bundle,而不是在下载中途或重启失败时切换。这里不可变的旧 bundle 很关键,因为只有上一个已知良好的版本仍可用,rollback 才能生效。
差分更新可以降低带宽占用,但它不是绕过验证的捷径。应用使用 delta 前,仍必须重建它,并与完整的目标 bundle 校验。否则你只是让 payload 更小,并没有让发布更安全。
最后一部分是 telemetry。启动时,应用应记录当前活跃的 bundle、安装结果、任何 crash-loop 或启动失败,以及 rollback 决策。正是这份记录,让诡异的故障变成团队能解释并修复的问题。
对于受监管环境,操作规则很简单:把 native 能力变更保留在经商店审核的二进制包中,只让 OTA 覆盖兼容的 web 层变更,使用分阶段受众,并保持自动恢复开启。
总结与选择 OTA 方案
一次好的 OTA 决策,最好的状态往往是“无聊”的。对变更分类、选择正确的 channel、签名并验证 bundle、规划回滚,并关注遥测数据。如果其中任何一环让你不确定,这次变更可能更适合走应用商店发布。
值得问供应商的问题
- 是否支持签名 manifest 和资源校验? 如果不支持,其信任模型对于生产环境来说就太弱了。
- 是否支持分阶段 channel 和受众定向? 你需要的是精细化控制,而不是一个全局开关。
- 回滚是否自动且可观测? 需要靠人手动记住的恢复路径很脆弱。
- 是否有单设备日志? 没有这些日志,支持和工程团队只能靠猜。
- CI/CD 能否通过 API 触发发布? 手动发布很难规模化。
- 它支持差分更新吗? 这确实有帮助,但前提是完整性校验保持完好。
如果你正在对比不同平台, 部署自动化模式 是判断一个工具真正契合发布工程,还是只是营销话术的好方法。对于既需要自动化又不想放弃控制权的团队来说,这一点尤其重要。
对于需要签名 Web Bundle 更新、基于 Channel 的发布、回滚和发布遥测的 CapacitorJS 团队来说,Capgo 是这个领域的一个选择。如果你的团队想区分哪些变更可以走 OTA、哪些必须走应用商店,请访问 Capgo 并看看它的工作流是否契合你们的发布方式。





