

Respuesta rápida: Actualizaciones OTA (over-the-air) son cambios de software entregados a un dispositivo a través de una red, sin cables ni instalación física nueva. Las apps OTA son apps instaladas reales que descargan esas actualizaciones tras la instalación desde la tienda o la imagen de fábrica. En los teléfonos, la expresión abarca ambos device OTA (por ejemplo actualizaciones del sistema Android) y OTA a nivel de app (actualizaciones en vivo de la capa web en apps de Capacitor o Cordova, y actualizaciones en vivo de bundles de JavaScript en apps de React Native).
Para los límites de cumplimiento de tiendas, lee la guía definitiva para OTA actualizaciones compatibles con la app store. Para la entrega en vivo a nivel de producto, consulta live updates de Capacitor y how live updates for Capacitor work.
OTA de dispositivo y firmware vs OTA a nivel de app
OTA de dispositivo y firmware actualiza el sistema operativo o el firmware de radio. Las actualizaciones OTA de Android de Google o el OEM reemplazan la partición del sistema. iOS usa rutas over-the-air similares para las versiones de la plataforma. Los usuarios ven esto en la configuración del sistema, no en las notas de versión de tu producto.
OTA a nivel de app actualizaciones que tu aplicación carga en tiempo de ejecución después de que la instalación ya está en el dispositivo. En stacks híbridos, eso suele significar JavaScript, HTML, CSS, imágenes, configuración y textos dentro de un WebView o motor JavaScript. El binario nativo que pasó la revisión de App Store o Google Play permanece en su lugar hasta que publiques una nueva build de la tienda.
| Capa | Lo que cambia | Ejemplo típico |
|---|---|---|
| OTA de dispositivo | SO, drivers, parches de seguridad | Prompt de actualización del sistema Android |
| Actualización de app mediada por la tienda | APK o IPA completo | Actualización in-app de Google Play |
| OTA a nivel de app | Web bundle y assets de tiempo de ejecución | canal Capacitor live update |
Los equipos de Cordova y Capacitor casi siempre se refieren a la tercera fila cuando preguntan por apps over the air o un release OTA en CI. Si necesitas una definición más precisa, qué es una actualización OTA recorre la misma división con ejemplos móviles.
¿Son seguras las actualizaciones OTA y están permitidas por Apple y Google?
Seguridad Depende de la firma, las comprobaciones de integridad, los canales escalonados, el rollback y la telemetría, no de la palabra OTA. Un actualizador de producción debe verificar los manifiestos, mantener un bundle conocido como correcto y activarse de forma atómica para que una descarga parcial no deje la app inutilizable.
Política de la tienda es independiente de la ingeniería de seguridad. El Acuerdo de Licencia del Apple Developer Program (sección 3.3.1(B)) limita el code interpretado entregado tras la revisión. Debe mantenerse dentro del propósito principal de la app y evitar eludir la seguridad de la plataforma. Las Directrices de Revisión de Apps 2.5.2 también prohíben el code descargado que introduzca o modifique funciones. La directriz 2.5.19 prohíbe funciones ocultas o no documentadas. Google Play generalmente permite actualizaciones de JavaScript y otros code web ejecutados en un WebView o motor de JavaScript empaquetado, siempre que coincidan con la funcionalidad declarada de la app. Los plugins nativos, nuevos permisos o cambios de SDK siguen correspondiendo a una publicación en la tienda en ambas plataformas.
de Capgo guía de actualizaciones OTA compatibles con la App Store traduce esas reglas a decisiones de lanzamiento cotidianas. Para build vs buy en infraestructura, consulta soluciones de actualización de apps open source vs propietarias.
Tabla de contenidos
- OTA de dispositivo y firmware vs OTA a nivel de app
- ¿Son seguras y permitidas por Apple y Google las actualizaciones OTA?
- Definición práctica de las actualizaciones OTA
- Cómo llega realmente una actualización OTA a un dispositivo
- Comparativa: actualizaciones de OS, in-app y live updates de web bundle
- Tasas de adopción y por qué importan en ingeniería
- Los trade-offs reales de enviar actualizaciones Over the Air
- Un framework de clasificación de cambios: OTA vs releases en tienda
- Controles de seguridad para que OTA sea fiable
- Preguntas frecuentes sobre actualizaciones OTA
- Integrarlo todo y elegir un enfoque de OTA
Definición práctica de las actualizaciones OTA
Los viernes por la tarde es cuando estos problemas siempre parecen aparecer. Un flujo de checkout falla, soporte contacta a ingeniería y alguien del equipo empieza a preguntar si esto requiere un release en la tienda o si puede salir ya mismo. Si el cambio solo afecta a la capa web de una app híbrida, OTA puede ser la diferencia entre una recuperación rápida y un fin de semana largo de espera.
En el nivel más simple, las actualizaciones over-the-air son actualizaciones de software entregadas directamente a un dispositivo mediante una red inalámbrica en lugar de un cable, un instalador de escritorio o una visita técnica física. En computación móvil, Apple convirtió OTA en un patrón de distribución central cuando añadió soporte para actualizaciones OTA en iOS 5 en 2011. El flujo básico es directo: el proveedor publica un release, los dispositivos compatibles reciben la notificación, el paquete se descarga por Wi-Fi o datos móviles, el dispositivo lo verifica y luego lo instala localmente, generalmente tras un reinicio. El resumen de Wikipedia sobre las actualizaciones over-the-air explica claramente ese modelo a nivel de dispositivo.
El término se vuelve confuso porque se usa para varias capas distintas. Una de ellas es el sistema operativo, donde Apple o un fabricante de dispositivos Android publica la actualización de la plataforma. Otra es la paquete de la app, donde el flujo de actualizaciones in-app de Google Play puede actualizar el paquete de aplicación Android distribuido. Un tercero es el bundle web de runtime, donde una app estilo Capacitor puede descargar JavaScript, CSS, imágenes o textos después de que el binario nativo ya haya pasado la revisión.
Regla práctica: si el dispositivo ya tiene la app o el sistema operativo instalado, y la nueva versión llega por la red en lugar de mediante una instalación física nueva, estás en terreno OTA.
Esa distinción importa porque la misma frase puede describir rutas de release radicalmente distintas. Un product manager puede decir “lanzarlo over the air”, mientras que la respuesta de ingeniería depende de si el cambio toca code nativo, code interpretado o el propio sistema operativo.
Cómo llega realmente una actualización OTA a un dispositivo
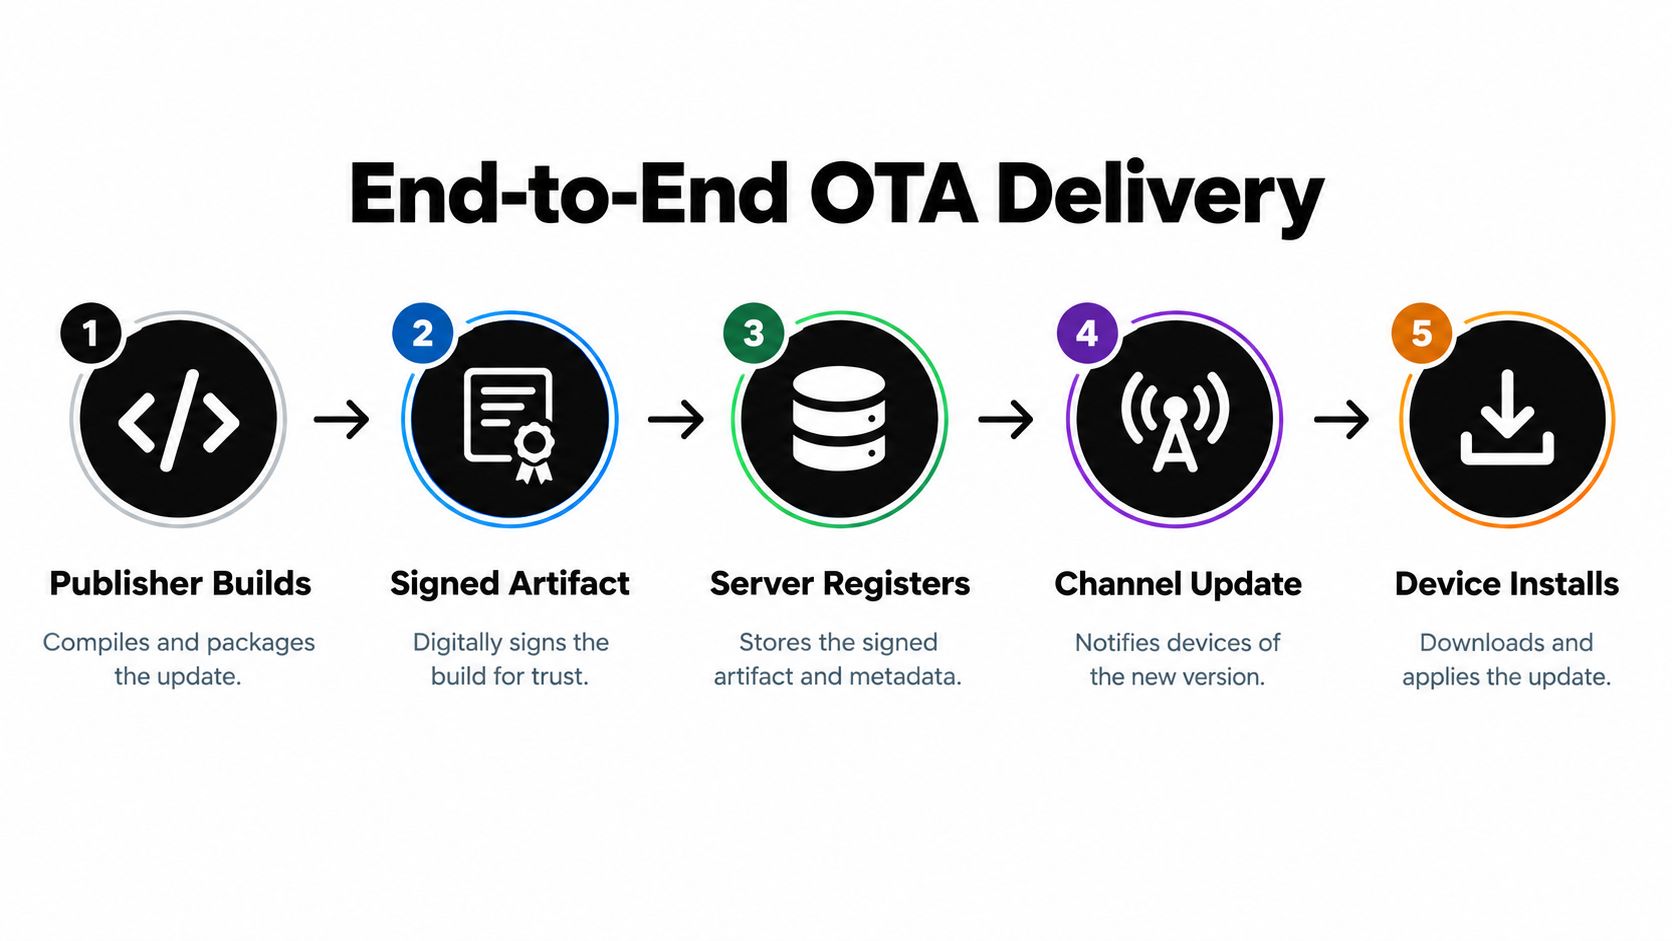
El pipeline parece simple por fuera, pero los sistemas OTA confiables deben hacer varias cosas en un orden estricto. Un publisher genera un release, lo firma, lo asocia a un canal o regla de versión y lo pone a disposición de los dispositivos elegibles. El cliente hace check-in o recibe una notificación, descarga el paquete, lo verifica, lo prepara y solo entonces lo activa.
Las piezas que tienen que encajar
Una descarga no es una instalación, y una instalación no es una activación. El dispositivo debe saber que el artefacto es auténtico, está completo y es para esa versión de la app antes de tocar el runtime en vivo. Por eso, los buenos sistemas OTA separan el slot de descarga del slot activo, y solo cambian el puntero tras superar la verificación.
En la práctica, los puntos críticos son predecibles. Caídas de conexión durante la descarga, que la versión incorrecta acabe en el canal equivocado, fallos en los checks de integridad o que la app se reinicie antes de que el nuevo bundle esté listo. Un sistema que trata el OTA como un simple "descargar y ejecutar" suele aprender estas lecciones por las malas.
Un flujo OTA seguro siempre prevé fallos entre la descarga y la activación, proporcionando a la app un fallback estable y conocido.
El proceso end-to-end se ve en la mayoría de los actualizadores en producción, aunque los detalles de implementación varíen según la plataforma. Algunos sistemas usan descargas en segundo plano para que el usuario siga trabajando. Otros usan un flujo en primer plano cuando la actualización es demasiado importante para posponerla. Lo importante es que el paquete de actualización pasa por verificación, staging, activación y recuperación, no solo por transferencia.
Para los equipos que integran esto en su CI/CD, el disparador de entrega también importa. Un build puede publicarse automáticamente cuando pasan los tests y luego exponerse a un canal de dispositivos que solo pueda ver la audiencia adecuada. Ese tipo de automatización hace que el release engineering se parezca menos a publicar apps y más a una distribución de software controlada. This guide on how CI/CD tools trigger OTA updates es una referencia útil para ese workflow.
Comparativa: actualizaciones de OS, in-app y live updates de web bundle
La mayor fuente de confusión es que OTA puede referirse a tres cosas distintas, y cada una tiene reglas diferentes. Un OTA del sistema operativo lo controla el dueño de la plataforma. Un in-app update mediado por la tienda de apps actualiza el paquete de la app. Un update de web bundle en runtime cambia los assets que la app instalada carga al iniciar.
Tres capas donde opera OTA
| Capa | Artefacto actualizado | Control | Revisión de la tienda |
|---|---|---|---|
| OTA a nivel de SO | El sistema operativo y sus parches | Firma del proveedor de la plataforma y política de despliegue | Controlado por la plataforma, no por la revisión de la tienda |
| Actualización en la app | El paquete de aplicación Android distribuido | Flujo de actualización de Google Play, flexible o inmediato | Mediado por la tienda |
| Web-bundle live update | JavaScript, CSS, textos, imágenes, configuración y otros assets de runtime | Canal definido por la app y reglas de elegibilidad | Normalmente ya pasó la revisión nativa de la tienda |
Es especialmente importante separar el mecanismo de actualizaciones in-app de Google Play de las herramientas de "live update". Soporta Android 5.0 o superior y tiene dos modos operativos. Un actualización flexible descarga en segundo plano mientras el usuario sigue usando la app, pero la app debe detectar el estado listo y finalizar la instalación explícitamente. Un actualización inmediata bloquea al usuario con un flujo a pantalla completa y requiere instalación y reinicio para continuar usándolo. La documentación de actualizaciones in-app de Google es la referencia más clara para esa distinción.
Esa diferencia define el diseño de la app. Las actualizaciones flexibles reducen las interrupciones, pero el antiguo code sigue ejecutándose hasta que la app completa el traspaso. Las actualizaciones inmediatas reducen el desfase de versiones, útil para correcciones urgentes, pero también interrumpen la sesión. Para apps tipo Capacitor, la separación práctica es aún más marcada porque los assets web a menudo pueden moverse independientemente del binario nativo, mientras que las capacidades nativas siguen necesitando el flujo normal de actualización de paquetes.
Si trabajas con Ionic, Capacitor o en flujos de trabajo similares a Electron, es común combinar estas rutas en lugar de elegir una para siempre. El SO actualiza el shell, la tienda actualiza el binario y OTA actualiza el payload web. Eso no es duplicación, es control de versiones en distintas capas del stack.
Tasas de adopción y por qué importan en ingeniería
OTA solo importa si los dispositivos terminan en la nueva versión. Las cifras históricas de iOS de Apple muestran lo que puede lograr la distribución inalámbrica centralizada cuando un único propietario de la plataforma controla la firma, la elegibilidad, la notificación y la entrega. Apple informó que el 81% de todos los iPhones activos ejecutaban iOS 16 a febrero de 2023, y el 90% entre los iPhones lanzados en los cuatro años anteriores a junio de 2023. Más tarde, Apple informó que el 76% de los iPhones lanzados en los cuatro años anteriores ejecutaban iOS 18 a principios de 2025, frente al el 74% ejecutaba iOS 26 aproximadamente cinco meses después de su lanzamiento el 15 de septiembre de 2025, medido el 12 de febrero de 2026. Resumen de Computerworld sobre los datos de adopción de Apple es un lugar práctico para ver esas cifras en un solo sitio.
Qué revelan esas cifras a los ingenieros
La primera conclusión es que un OTA gestionado centralmente puede alcanzar una adopción mayoritaria en pocos meses. La segunda es que la adopción nunca es instantánea y nunca llega a todos a la vez. Dispositivos antiguos, la elección del usuario, restricciones de almacenamiento, problemas de conectividad, despliegues escalonados y el riesgo percibido dejan una cola de dispositivos en versiones anteriores.
Esa cola es por lo que los sistemas OTA de producción necesitan más que un endpoint de descarga. Necesitan segmentación por versión, verificación de integridad, telemetría, gestión de fallos, y mecanismos de rollback o recuperación. Sin esos controles, puedes lanzar una release rápidamente y aun así no saber quién la recibió, quién crasheó al iniciarla o qué audiencia necesita el rollback.
Las métricas de adopción no son cifras vanidosas. Son la prueba de que el mecanismo de release alcanza la base instalada con la seguridad necesaria para confiar en él.
Para equipos que evalúan una plataforma de Live Update, la visibilidad de los releases se convierte rápidamente en un requisito clave del producto. Ejemplos de métricas de adopción de Capgo son un buen ejemplo de cómo los equipos suelen entender la salud del rollout en la práctica.
Los trade-offs reales de enviar actualizaciones Over the Air
OTA se siente rápido porque evita la cola de la tienda, pero la velocidad conlleva un presupuesto de interrupciones. Una actualización flexible permite que el usuario siga trabajando mientras se descarga el nuevo bundle, lo cual es muy cómodo pero arriesgado para fixes urgentes, ya que el code anterior puede seguir ejecutándose hasta que la app termine explícitamente la actualización. Una actualización inmediata reduce el version skew más rápido, pero bloquea al usuario y fuerza un reinicio.
El costo de ir más rápido
Ese trade-off aparece en tres puntos. Primero, la UX. Una actualización forzada puede romper un flujo en medio de una sesión, y eso se nota especialmente en apps de consumo. Segundo, la seguridad del release. OTA amplía el blast radius de un paquete defectuoso si tu firma, control de canales o lógica de rollback es débil. Tercero, el riesgo de políticas, porque un equipo puede verse tentado a lanzar cambios que realmente deberían ir en un release de tienda.
Si tus usuarios quieren un control más estricto sobre cuándo ocurren las actualizaciones, la mecánica importa tanto como la política del producto. Una visión práctica como SpecStory’s guide to update control es útil porque recuerda a los equipos que los usuarios ven las actualizaciones como interrupciones, no como abstracciones.
Una estrategia de rollout madura suele usar canales y audiencias para controlar esas interrupciones. Los usuarios beta ven un canal, staging otro, y producción el camino más conservador. Esto permite a ingeniería avanzar rápido sin que cada release sea un evento de todo o nada.
Delta updates que reducen el tamaño del payload Las delta updates que reducen el tamaño del payload también pueden ayudar cuando el ancho de banda o el tiempo de arranque importan, pero la descarga más pequeña debe tratarse como un release completo y verificado antes de activarse. Que sea más pequeño no significa que sea más seguro si no hay checks de integridad.
Un framework de clasificación de cambios: OTA vs releases en tienda
Esta es la parte que la mayoría de los equipos realmente necesita. La pregunta no es “¿podemos usar OTA?”, sino “¿qué tipo de cambio estamos haciendo y qué ruta de release merece?”. Una forma útil de decidir es clasificar cada pull request antes de que salga.
Una regla de decisión que los ingenieros puedan usar de verdad
Empieza por el artefacto, no por la etiqueta. Lógica de JavaScript, CSS, copy, imágenes, configuración y otros assets interpretados o de la capa web suelen ser candidatos para OTA si se mantienen dentro del propósito y los límites revisados de la app. Plugins nativos, permisos, cambios en SDK y cualquier cosa que cambie el propósito principal de la app deben ir en un release de la tienda.
Esa distinción es clave porque ser “solo JavaScript” no garantiza cumplir con las políticas. El permiso de Apple para code interpretado es condicional: no puede cambiar el propósito principal de la app, saltarse la seguridad de la plataforma ni introducir funcionalidades no revisadas. Por tanto, un equipo no debería preguntarse solo “¿es JS?”. La pregunta correcta es si el cambio altera lo que la app hace fundamentalmente.
Una tabla de clasificación práctica ayuda aquí:
- Lógica de la capa web o copy de la UI, normalmente OTA si se mantiene dentro del comportamiento aprobado.
- Assets e imágenes, normalmente OTA cuando no alteran la capacidad nativa.
- Configuración y flags del backend, normalmente OTA si el cliente ya los soporta.
- Plugins nativos, permisos o cambios en SDK, release a la tienda.
- Cambios mixtos ambiguos, usa por defecto un release binario y registra la justificación de la política.
Cuando un pull request afecta tanto al comportamiento de la capa web como a la capacidad nativa, gana el lado nativo. Trátalo como un release a la tienda a menos que el cambio sea claramente separable.
Esa regla mantiene la integridad del release train. También ofrece a producto y QA un vocabulario compartido, algo más importante de lo que se cree cuando los plazos se aprietan.
Controles de seguridad para que OTA sea fiable
Un OTA seguro es, ante todo, un problema de cadena de suministro y, en segundo lugar, una función de descarga. Un updater de producción debe autenticar el bundle, verificar su integridad antes de la activación, preservar una versión conocida que funcione y hacer que la activación sea atómica para que una descarga fallida no reemplace la versión en ejecución con un artefacto parcial. Esta guía sobre verificación de firmas cubre muy bien la parte de confianza de ese modelo.
Controles esenciales en cualquier sistema OTA serio
El primer control es la firma. El manifiesto y los assets a los que apunta deben firmarse y luego verificarse antes de que la app confíe en ellos. El segundo es el channel binding, donde el release se vincula a una versión de la app y a una audiencia para que el dispositivo equivocado no consuma el bundle equivocado. El tercero es descarga de slot inactivo, que mantiene el nuevo payload separado hasta que pasan todas las validaciones.
Después viene la parte que los equipos a veces se saltan, la activación atómica. La app solo debe cambiar al nuevo bundle después de que coincidan los hashes y las firmas, no a mitad de una descarga o durante un reinicio fallido. Contar con un bundle previo inmutable es clave, ya que el rollback solo funciona si la última versión buena conocida sigue disponible.
Las actualizaciones diferenciales pueden ayudar a reducir el ancho de banda, pero no son un atajo para saltarse la verificación. Un delta aún debe reconstruirse y validarse contra el bundle completo antes de que la app lo use. De lo contrario, solo habrás hecho el payload más pequeño, no el release más seguro.
La pieza final es la telemetría. Al arrancar, la app debe registrar el bundle activo, el resultado de la instalación, cualquier crash-loop o fallo de arranque, y la decisión de rollback. Ese registro es lo que convierte un incidente raro en algo que el equipo puede explicar y arreglar.
Para entornos regulados, la regla operativa es simple. Mantén los cambios de capacidades nativas en binarios revisados por la tienda, limita el OTA a cambios compatibles en la capa web, usa audiencias escalonadas y mantén activada la recuperación automática.
Preguntas frecuentes sobre actualizaciones OTA
¿Las apps OTA son reales?
Sí. Apps OTA son apps móviles instaladas normalmente que descargan actualizaciones por Wi-Fi o datos móviles tras la instalación. Los fabricantes de dispositivos usan OTA para parches del sistema operativo. Las apps híbridas usan OTA a nivel de app para actualizar la capa web dentro de shells de Capacitor o Cordova. Las apps de React Native usan OTA a nivel de app para actualizar sus bundles de JavaScript.
¿Funcionan las actualizaciones OTA en Android e iOS?
Sí, con formas diferentes. Android puede actualizar el SO, el APK de Play Store mediante actualizaciones in-app, o el bundle web dentro de una app híbrida. iOS usa OTA para actualizaciones del sistema. El OTA a nivel de app suele actualizar JavaScript, HTML, CSS y assets en el shell de WebView revisado. Los cambios en plugins nativos o permisos aún requieren un nuevo binario de la tienda en ambas plataformas.
¿Están permitidas las actualizaciones OTA en App Store y Google Play?
Las reglas de las tiendas permiten muchos cambios OTA en la capa web cuando no alteran el propósito principal de la app ni eluden la seguridad de la plataforma. El Acuerdo de Licencia del Programa de Desarrolladores de Apple (sección 3.3.1(B)) establece condiciones para code interpretado. La Directriz de Revisión de Apps 2.5.2 prohíbe code descargado que introduzca o cambie funciones. La Directriz 2.5.19 prohíbe funciones ocultas o no documentadas. Google Play permite actualizaciones de JavaScript y code web en un WebView o motor de JavaScript cuando se mantienen dentro del comportamiento declarado de la app. Ver actualizaciones OTA compatibles con App Store para una lista de verificación práctica.
¿Cuál es la diferencia entre actualizaciones OTA de Android y OTA de app?
OTA del sistema Android actualiza el firmware y la imagen del SO del fabricante del dispositivo o la operadora. OTA de la app actualiza lo que tu aplicación carga tras la instalación, como un nuevo web bundle, configuración o textos. Las actualizaciones in-app de Google Play son una tercera vía que reemplaza el APK distribuido. Indica qué capa te refieres antes de planificar un lanzamiento.
¿Deberías construir o comprar un sistema de actualizaciones OTA?
Constrúyelo si necesitas control total, puedes mantener la firma, canales, rollback y telemetría por tu cuenta, y tienes capacidad para revisiones de seguridad. Compra o usa una plataforma gestionada si quieres un despliegue más rápido, infraestructura alojada y flujos de trabajo probados y conformes a las tiendas. Compara las ventajas y desventajas en soluciones de actualización de apps open source vs propietarias antes de comprometerte.
¿Qué es un lanzamiento OTA para una app móvil?
Una Lanzamiento OTA es un paquete versionado publicado en un canal, descargado por clientes elegibles, verificado, preparado y activado sin reinstalar desde la tienda. Para apps estilo Capacitor suele ser un web bundle firmado. El mismo pipeline de lanzamiento puede filtrar audiencias de beta, staging y producción.
Integrarlo todo y elegir un enfoque de OTA
Una buena decisión de OTA suele ser aburrida en el buen sentido. Clasifica el cambio, elige el canal adecuado, firma y verifica el bundle, planifica el rollback y vigila la telemetría. Si algo de eso no te queda claro, probablemente el cambio deba ir por la vía de la tienda.
Preguntas que conviene hacer a un proveedor
- ¿Admite manifiestos firmados y verificación de assets? Si no, el modelo de confianza es demasiado débil para producción.
- ¿Soporta canales por etapas y segmentación de audiencia? Quieres control, no un solo interruptor global.
- ¿El rollback es automático y observable? Una ruta de recuperación que haya que recordar manualmente es frágil.
- ¿Hay logs por dispositivo? Sin ellos, soporte e ingeniería van a ciegas.
- ¿Puede CI/CD lanzar releases mediante un API? Publicar manualmente no escala bien.
- ¿Soporta actualizaciones diferenciales? Eso puede ayudar, pero solo si las comprobaciones de integridad siguen intactas.
Si comparas plataformas, los patrones de automatización de despliegues son una buena forma de evaluar si la herramienta encaja con la ingeniería de releases real o es solo marketing. Eso es especialmente relevante para equipos que necesitan automatización sin renunciar al control.
Capgo es una opción en este espacio para equipos de CapacitorJS que necesitan actualizaciones firmadas de web-bundle, despliegue por canales, rollback y telemetría de releases. Si tu equipo intenta separar los cambios seguros para OTA de los ligados a la store, visita Capgo y comprueba si su workflow encaja con tu forma de publicar.





