

Un bug critico è in produzione, la fix è pronta e il tuo team può distribuirla agli utenti senza attendere la revisione degli store. Aggiornamenti OTA sono modifiche software inviate a un dispositivo già installato tramite connessione di rete e, su mobile, spesso si riferiscono a un aggiornamento del sistema operativo o a un live update a livello di app.
Indice dei contenuti
- Una definizione pratica di OTA Update
- Come un OTA Update arriva davvero su un dispositivo
- Confronto tra OS Update, In-App Update e Live Update dei Web Bundle
- Tassi di adozione e perché contano per l'engineering
- I veri compromessi degli aggiornamenti Over the Air
- Framework di classificazione delle modifiche: OTA vs release degli store
- Controlli di sicurezza per rendere OTA davvero affidabile
- Sintesi e scelta dell'approccio OTA
Una definizione pratica di OTA Update
Il venerdì pomeriggio è quando questi problemi saltano sempre fuori. Un flusso di checkout si rompe, il supporto contatta l'ingegneria e qualcuno nel team inizia a chiedersi se serve una release sullo store o se si può rilasciare subito. Se la modifica riguarda solo il layer web di un'app ibrida, l'OTA può fare la differenza tra un recupero rapido e un lungo weekend di attesa.
Al livello più semplice, gli aggiornamenti over-the-air sono aggiornamenti software distribuiti direttamente a un dispositivo tramite una rete wireless, anziché tramite cavo, installer desktop o visita fisica di assistenza. Nel mobile computing, Apple ha reso l'OTA un pattern di distribuzione fondamentale quando ha aggiunto il supporto agli aggiornamenti OTA in iOS 5 nel 2011. Il flusso di base è diretto: il vendor pubblica una release, i dispositivi idonei vengono notificati, il pacchetto viene scaricato via Wi-Fi o rete cellulare, il dispositivo lo verifica e poi lo installa localmente, di solito dopo un riavvio. Panoramica di Wikipedia sugli aggiornamenti over-the-air cattura chiaramente quel modello a livello di dispositivo.
Il termine diventa confuso perché viene usato per diversi livelli. Uno di questi è il sistema operativo, in cui Apple o un produttore di dispositivi Android rilascia l'aggiornamento della piattaforma. Un altro è il pacchetto dell'app, dove il flusso di aggiornamento in-app di Google Play può aggiornare il pacchetto dell'applicazione Android distribuito. Un terzo è il bundle web a runtime, in cui un'app in stile Capacitor può scaricare JavaScript, CSS, immagini o testi dopo che il binario nativo ha già superato la revisione.
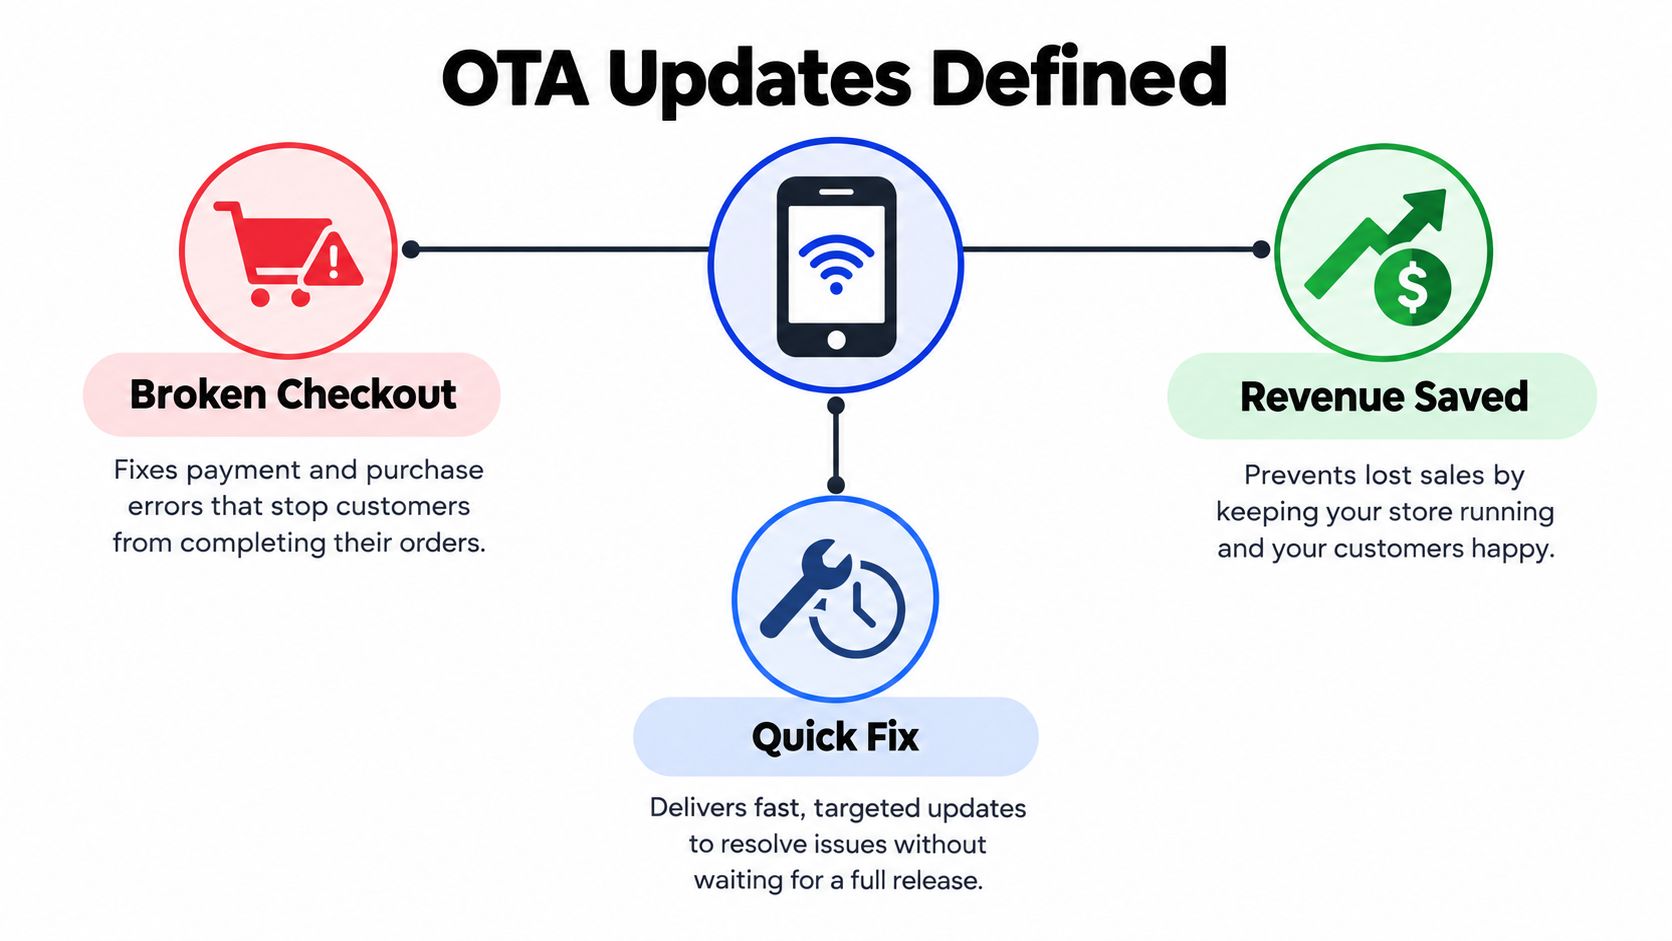
Regola pratica: se il dispositivo ha già l'app o il sistema operativo installato e la nuova versione arriva via rete invece che tramite una nuova installazione fisica, sei nel territorio OTA.
Questa distinzione è importante perché la stessa frase può descrivere percorsi di rilascio radicalmente diversi. Un product manager potrebbe dire “rilascialo over the air”, mentre la risposta tecnica dipende dal fatto che la modifica tocchi il code nativo, il code interpretato o il sistema operativo stesso.
Come un OTA Update arriva davvero su un dispositivo
La pipeline sembra semplice dall'esterno, ma i sistemi OTA affidabili devono eseguire diverse operazioni in un ordine rigoroso. Un publisher crea una release, la firma, la associa a un channel o a una regola di versione e la rende disponibile ai dispositivi idonei. Il client effettua il check-in o riceve una notifica, scarica il pacchetto, lo verifica, lo mette in staging e solo allora lo attiva.
Gli elementi che devono combaciare
Un download non è un'installazione, e un'installazione non è un'attivazione. Il dispositivo deve sapere che l'artefatto è autentico, completo e destinato a quella versione dell'app prima di toccare il runtime live. Ecco perché i buoni sistemi OTA separano il slot di download presente nella slot attivo, poi cambiano un puntatore solo dopo che la verifica è superata.
Nella pratica, i punti critici sono prevedibili. Connessioni interrotte durante il download, la versione sbagliata finisce nel canale sbagliato, il pacchetto non supera i controlli di integrità, o l'app si riavvia prima che il nuovo bundle sia pronto. Un sistema che tratta l'OTA come una semplice funzione "scarica file ed eseguilo" impara queste lezioni a proprie spese.
Un flusso OTA sicuro presuppone sempre un fallimento tra il download e l'attivazione, fornendo all'app un fallback noto e funzionante.
La struttura end-to-end è visibile nella maggior parte degli updaters di produzione, anche se i dettagli di implementazione variano a seconda della piattaforma. Alcuni sistemi si affidano a download in background in modo che l'utente possa continuare a lavorare. Altri utilizzano un flusso in foreground quando l'aggiornamento è troppo importante per essere rimandato. Il punto importante è che il pacchetto di aggiornamento attraversa verifica, staging, attivazione e recovery, non solo il trasferimento.
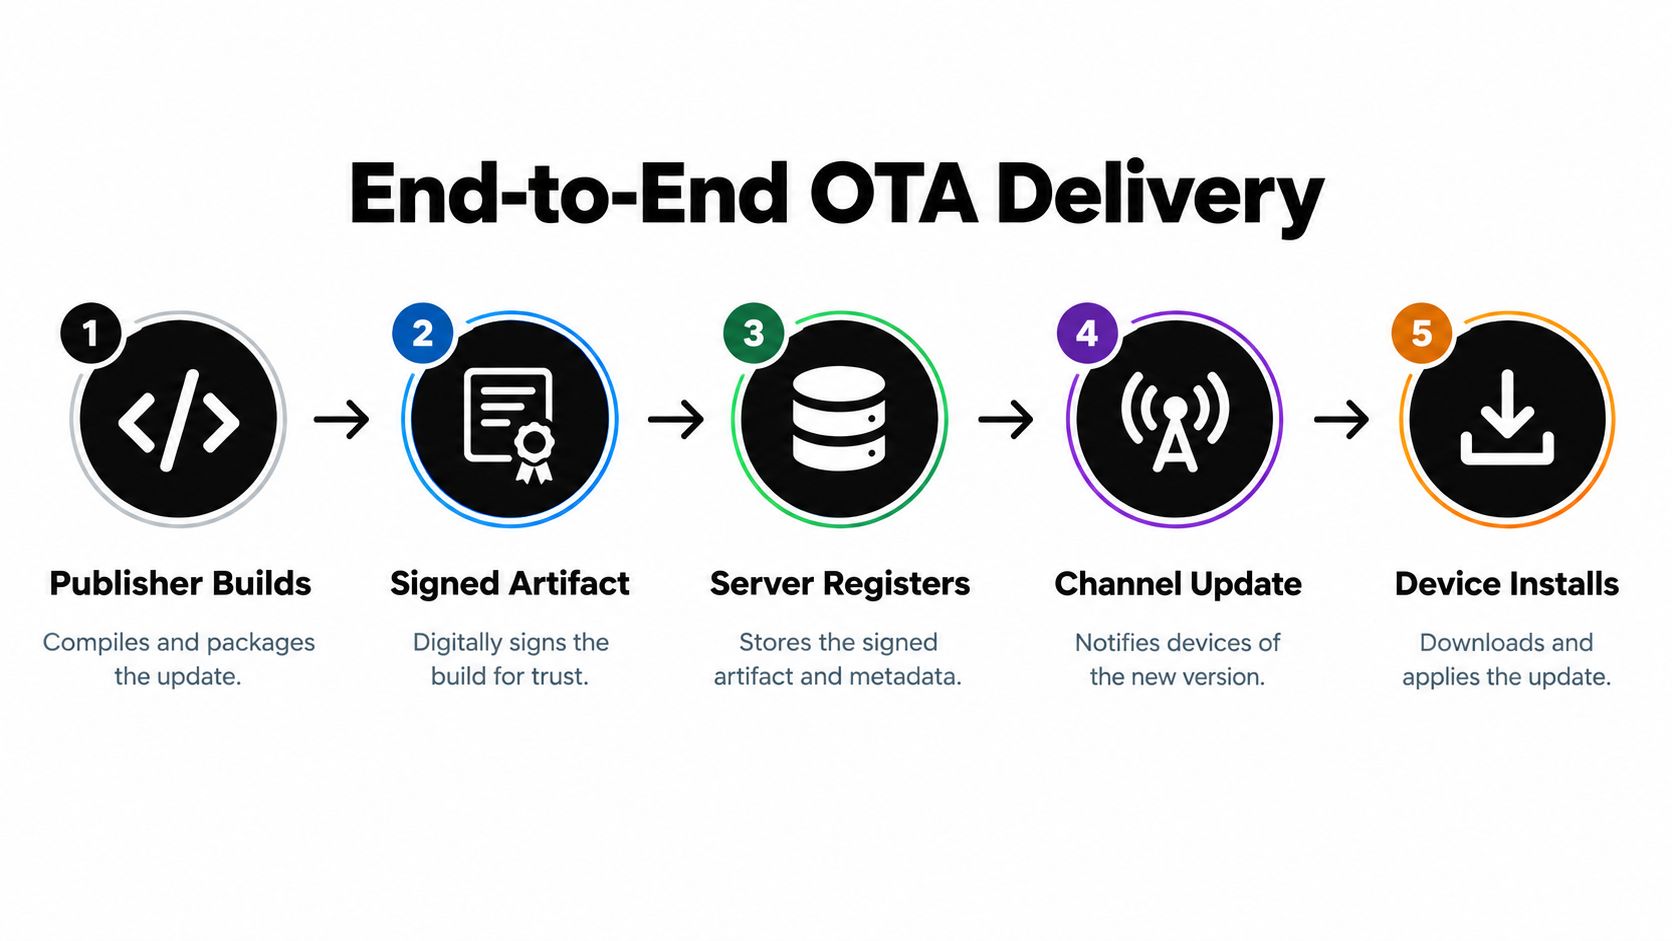
Per i team che lo integrano nella CI/CD, conta anche il trigger di consegna. Una build può essere pubblicata automaticamente dopo il passaggio dei test, poi esposta a un canale device visibile solo al pubblico giusto. È in questo tipo di automazione che il release engineering inizia a somigliare meno alla distribuzione di app e più a una distribuzione software controllata. Questa guida su come gli strumenti CI/CD attivano gli OTA update è un riferimento utile per quel workflow.
Confronto tra OS Update, In-App Update e Live Update dei Web Bundle
La principale fonte di confusione è che OTA può significare tre cose diverse, ognuna con regole differenti. Un OTA a livello di sistema operativo è controllato dal proprietario della piattaforma. Un aggiornamento in-app mediato dall'app store aggiorna il pacchetto dell'app. Un aggiornamento del web-bundle a runtime cambia gli asset che l'app installata carica all'avvio.
I tre livelli in cui opera l'OTA
| Livello | Artefatto aggiornato | Gating | Revisione store |
|---|---|---|---|
| OTA a livello di OS | Il sistema operativo e i suoi patch | Firma del vendor della piattaforma e policy di rollout | Nessuna revisione dell'app store, ma controllo della piattaforma |
| Aggiornamento in-app | Il pacchetto applicativo Android distribuito | Flusso di aggiornamento di Google Play, flessibile o immediato | Mediata dallo store |
| Web-bundle live update | JavaScript, CSS, testi, immagini, config e altri asset runtime | Canale e regole di idoneità definiti dall'app | Di solito già approvati dalla revisione dello store nativo |
Il meccanismo di in-app update di Google Play è particolarmente importante da distinguere dagli strumenti "live update". Supporta Android 5.0 e versioni successive, con due modalità operative. Un aggiornamento flessibile scarica in background mentre l'utente continua a usare l'app, ma l'app deve rilevare lo stato di pronto e completare esplicitamente l'installazione. Un aggiornamento immediato blocca l'utente con un flusso a tutto schermo e richiede l'installazione e il riavvio prima di poter continuare l'uso. La documentazione di Google sugli in-app update è il riferimento più chiaro per questa distinzione.
Questa differenza influenza il design dell'app. Gli update flessibili riducono le interruzioni, ma il vecchio code continua a girare finché l'app non completa il passaggio. Gli update immediati riducono il version skew, utile per fix urgenti, ma interrompono la sessione. Per le app in stile Capacitor, la separazione pratica è ancora più netta poiché gli asset web possono spesso spostarsi indipendentemente dal binario nativo, mentre le funzionalità native richiedono il normale percorso di aggiornamento del pacchetto.
Se lavori con Ionic, Capacitor o workflow affini a Electron, è comune sovrapporre questi percorsi invece di sceglierne uno per sempre. L'OS aggiorna la shell, lo store aggiorna il binario e l'OTA aggiorna il payload web. Non è duplicazione, è version control a diversi livelli dello stack.
Tassi di adozione e perché contano per l'engineering
L'OTA conta solo se i dispositivi passano alla nuova versione. I dati storici di Apple su iOS mostrano cosa può fare una distribuzione wireless centralizzata quando un unico proprietario della piattaforma controlla firma, idoneità, notifica e consegna. Apple ha riportato che l'81% di tutti gli iPhone attivi eseguiva iOS 16 entro febbraio 2023, e il 90% tra gli iPhone introdotti negli ultimi quattro anni entro giugno 2023. In seguito, Apple ha riportato che il 76% degli iPhone introdotti negli ultimi quattro anni eseguiva iOS 18 all'inizio del 2025, rispetto a il 74% eseguiva iOS 26 circa cinque mesi dopo il rilascio del 15 settembre 2025, misurato il 12 febbraio 2026. Riepilogo di Computerworld sui dati di adozione di Apple è un posto comodo per vedere tutte queste cifre in un unico punto.
Cosa dicono quei numeri agli ingegneri
La prima conclusione è che un OTA gestito centralmente può raggiungere l'adozione della maggioranza degli utenti in pochi mesi. La seconda è che l'adozione non è mai istantanea e non raggiunge tutti contemporaneamente. Dispositivi più vecchi, scelte dell'utente, vincoli di archiviazione, problemi di connettività, rilasci graduali e rischio percepito lasciano sempre una coda di dispositivi su versioni precedenti.
Ecco perché i sistemi OTA in produzione richiedono più di un semplice endpoint di download. Servono targeting delle versioni, verifica di integrità, telemetria, gestione degli errori, e meccanismi di rollback o recupero. Senza questi controlli, puoi rilasciare un update rapidamente ma non avrai idea di chi lo ha ricevuto, chi ha avuto un crash all'avvio o quale segmento di utenti ha bisogno del rollback.
Le metriche di adozione non sono numeri vanitosi. Dimostrano che il meccanismo di rilascio raggiunge la base installata in modo sicuro, al punto da poterlo fidare.
Per i team che valutano una piattaforma di live-update, la visibilità dei rilasci diventa rapidamente un requisito fondamentale del prodotto. Esempi di metriche di adozione di Capgo sono un buon esempio di come i team tendono a ragionare sulla salute del rollout nella pratica.
I veri compromessi degli aggiornamenti Over the Air
L'OTA sembra veloce perché salta la coda degli store, ma la velocità comporta un budget di interruzioni. Un aggiornamento flessibile permette all'utente di continuare a lavorare mentre viene scaricato il nuovo bundle; ottimo per la comodità, ma rischioso per i fix urgenti perché il vecchio code può continuare a girare finché l'app non completa esplicitamente l'aggiornamento. Un aggiornamento immediato riduce più velocemente il version skew, ma blocca l'utente e costringe a un riavvio.
Il prezzo da pagare per andare più veloci
Questo trade-off si manifesta in tre punti. Primo, la UX. Un aggiornamento forzato può interrompere un flusso a metà sessione, e si nota soprattutto nelle app consumer. Secondo, la sicurezza del rilascio. L'OTA amplia il raggio d'impatto di un pacchetto difettoso se firma, controllo dei channel o logica di rollback sono deboli. Terzo, il rischio di policy, perché un team può essere tentato di spingere modifiche che dovrebbero invece finire in un rilascio sullo store.
Se i tuoi utenti vogliono un controllo più stretto su quando avvengono gli aggiornamenti, la meccanica conta quanto la policy del prodotto. Una panoramica pratica come SpecStory’s guide to update control è utile perché ricorda ai team che gli utenti vivono gli aggiornamenti come interruzioni, non come astrazioni.
Una strategia di rollout matura di solito usa canali e audience per controllare quelle interruzioni. Gli utenti beta vedono un flusso, staging un altro, e production il percorso più conservativo. Questo permette all'ingegneria di muoversi rapidamente senza trasformare ogni release in un evento tutto o niente.
Delta updates that reduce payload size possono aiutare quando la banda o il tempo di avvio contano, ma il download più piccolo deve comunque essere trattato come una release completa e verificata prima dell'attivazione. Più piccolo non significa più sicuro, a meno che non siano presenti controlli di integrità.
Framework di classificazione delle modifiche: OTA vs release degli store
Questa è la parte di cui la maggior parte dei team ha davvero bisogno. La domanda non è “possiamo usare OTA?”. La domanda è “che tipo di modifica stiamo facendo e quale percorso di release merita quella modifica?”. Un modo utile per decidere è classificare ogni pull request prima che venga rilasciata.
Una regola decisionale che gli ingegneri possono usare davvero
Parti dall'artefatto, non dall'etichetta. Logica JavaScript, CSS, testi, immagini, configurazione e altri asset interpretati o del layer web sono generalmente candidati per OTA se restano entro lo scopo esistente dell'app e i confini approvati. Plugin nativi, permessi, modifiche a SDK e qualsiasi cosa che cambi lo scopo principale dell'app appartengono a un rilascio store.
Questa distinzione conta perché "solo JavaScript" non è automaticamente conforme alle policy. La tolleranza di Apple per il code interpretato è condizionale: non può cambiare lo scopo principale dell'app, aggirare la sicurezza della piattaforma o introdurre funzionalità non revisionate. Quindi un team non dovrebbe chiedersi solo "è JS?". La domanda migliore è se la modifica altera ciò che l'app fa fondamentalmente.
Una tabella di classificazione pratica aiuta qui:
- Logica del layer web o testi UI, di solito OTA se resta all'interno del comportamento approvato.
- Asset e immagini, di solito OTA se non alterano la capacità nativa.
- Configurazione e flag backend, di solito OTA se il client li supporta già.
- Plugin nativi, permessi o modifiche a SDK, rilascio sullo store.
- Modifiche miste ambigue, di default opta per un rilascio binario e documenta la motivazione della policy.
Quando una pull request tocca sia il comportamento del layer web che le capacità native, prevale la parte nativa. Trattala come un rilascio sullo store a meno che la modifica non sia chiaramente separabile.
Questa regola mantiene il treno di rilascio onesto. Offre anche a product e QA un vocabolario condiviso, cosa che conta più di quanto si pensi quando le tempistiche si stringono.
Controlli di sicurezza per rendere OTA davvero affidabile
L'OTA sicura è prima di tutto un problema di supply chain, non una semplice funzione di download. Un updater di produzione deve autenticare il bundle, verificarne l'integrità prima dell'attivazione, preservare una versione nota come funzionante e rendere l'attivazione atomica, così un download corrotto non può sostituire il rilascio in esecuzione con un artefatto parziale. Questa guida sulla verifica delle firme copre bene l'aspetto della fiducia di questo modello.
Controlli indispensabili in ogni sistema OTA serio
Il primo controllo è la firma. Il manifest e gli asset a cui fa riferimento devono essere firmati, quindi verificati prima che l'app li accetti. Il secondo è il channel binding, che lega il rilascio a una versione dell'app e a un pubblico specifico, in modo che il dispositivo sbagliato non consuma il bundle sbagliato. Il terzo è il download dello slot inattivo, che mantiene il nuovo payload separato finché tutti i controlli non superano.
Dopo arriva la parte che i team a volte saltano: l'attivazione atomica. L'app dovrebbe passare al nuovo bundle solo dopo che hash e firme corrispondono, non a metà download o durante un riavvio fallito. Un bundle precedente immutabile è fondamentale qui, perché il rollback funziona solo se l'ultima versione nota come buona è ancora disponibile.
Gli aggiornamenti differenziali possono aiutare a ridurre la banda, ma non sono una scorciatoia per la verifica. Un delta deve comunque essere ricostruito e confrontato con il bundle target completo prima che l'app lo utilizzi. Altrimenti hai solo reso il payload più piccolo, non il rilascio più sicuro.
L'ultimo pezzo è la telemetria. All'avvio, l'app dovrebbe loggare il bundle attivo, il risultato dell'installazione, eventuali crash-loop o fallimenti di avvio e la decisione di rollback. Quel record è ciò che trasforma un incidente strano in qualcosa che il team può spiegare e risolvere.
Per gli ambienti regolamentati, la regola operativa è semplice. Mantieni le modifiche alle capacità native nei binari revisionati dagli store, limita gli OTA alle modifiche compatibili del layer web, usa pubblici a fasi e tieni attivo il recupero automatico.
Sintesi e scelta dell'approccio OTA
Una buona decisione OTA è di solito noiosa nel modo migliore. Classifica la modifica, scegli il canale giusto, firma e verifica il bundle, pianifica il rollback e monitora la telemetria. Se una di queste parti ti sembra poco chiara, la modifica probabilmente appartiene al percorso store.
Domande da porre a un vendor
- Può gestire manifest firmati e verifica degli asset? Se no, il modello di fiducia è troppo debole per la produzione.
- Supporta canali a fasi e targeting del pubblico? Vuoi controllo, non un singolo interruttore globale.
- Il rollback è automatico e osservabile? Un percorso di recupero che le persone devono ricordare manualmente è fragile.
- Esistono log per dispositivo? Senza di essi, supporto e ingegneria lavorano a tentoni.
- Le pipeline CI/CD possono attivare rilasci tramite un API? La distribuzione manuale non scala bene.
- Supporta gli aggiornamenti differenziali? Può aiutare, ma solo se i controlli di integrità restano intatti.
Se stai confrontando le piattaforme, i pattern di automazione del deployment sono un ottimo modo per capire se lo strumento serve davvero al release engineering o se è solo marketing. È particolarmente rilevante per i team che vogliono automazione senza rinunciare al controllo.
Capgo è un'opzione per i team CapacitorJS che necessitano di aggiornamenti web-bundle firmati, rollout basati su channel, rollback e telemetria del rilascio. Se il tuo team vuole separare le modifiche OTA da quelle destinate agli store, visita Capgo e scopri se il suo workflow si adatta al tuo modo di rilasciare.





