

Un OTA update è un software distribuito su un dispositivo tramite rete, invece di una connessione fisica o di una reinstallazione dallo store. Il rilascio di iOS 7 di Apple nel settembre 2013 ha dimostrato perché questo conta su larga scala, con l'87% degli utenti App Store che lo ha installato circa sei mesi dopo, l'11% rimasto su iOS 6, e e l'1% che usava una versione vecchia di oltre 18 mesi.
Probabilmente stai cercando questo perché hai un bug in produzione, la revisione dello store sembra lontana o un collega ti ha detto: “mandalo via OTA”. Il consiglio può essere giusto, ma solo per alcune modifiche. Se non sai cosa può sostituire questo meccanismo e cosa no, rischi di aspettare un binario che non ti serviva o di provare a pubblicare una fix che la piattaforma rifiuterà.
Indice dei contenuti
- Cos'è un aggiornamento OTA in parole semplici
- Come un OTA Update arriva davvero su un dispositivo
- Cosa può e non può cambiare un aggiornamento OTA in un'app ibrida
- OTA Update vs Store Update: un confronto rapido
- Lo stack di sicurezza che rende sicuro un OTA Update
- Perché la gestione dei fallimenti è il vero problema degli OTA
- Checklist pratica per il rollout OTA dei team di sviluppo
Cos'è un aggiornamento OTA in parole semplici
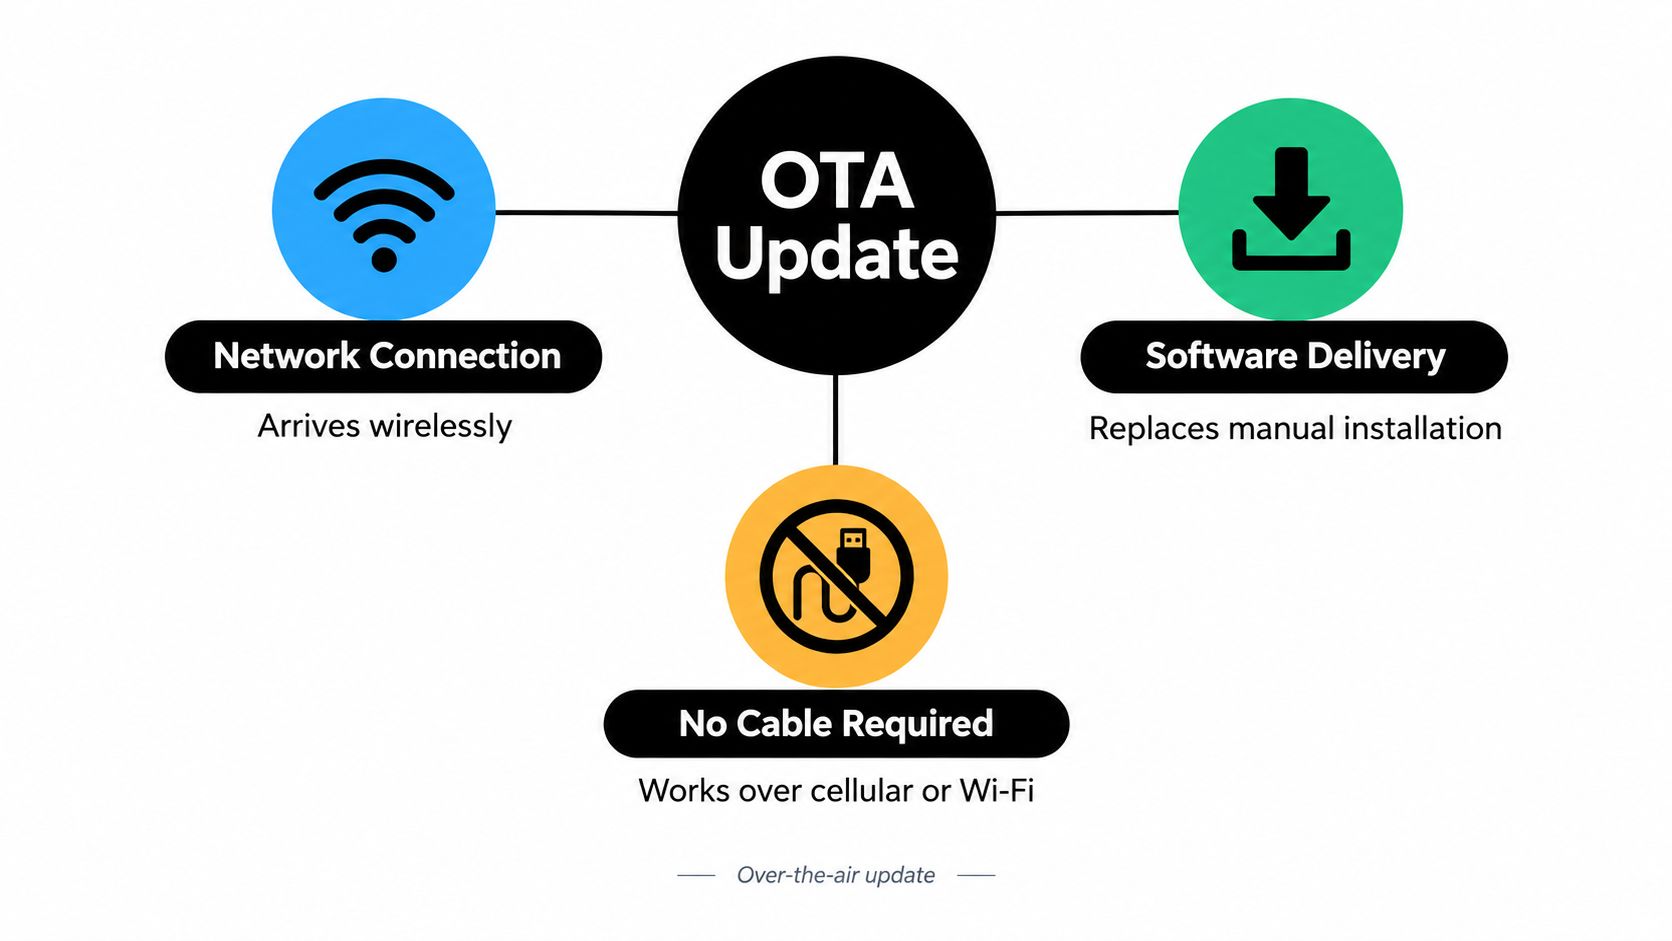
Pensa a un aggiornamento OTA come a software che arriva attraverso la rete invece di arrivare via cavo, sideload o portando il dispositivo in assistenza. Il dispositivo cerca un pacchetto, lo scarica, lo verifica e attiva la nuova versione. Nessuno deve collegare il telefono al laptop o consegnarlo a un tecnico.
Un'analogia utile è la consegna a domicilio che sostituisce il viaggio in magazzino. Il pacco richiede comunque l'indirizzo corretto, una scatola sigillata e una verifica che sia davvero per te. L'OTA cambia il percorso di trasporto, non elimina i controlli. Ecco perché l'OTA è un pattern di distribuzione, non una singola tecnologia.
Tre versioni che già conosci
Vedrai lo stesso pattern a diversi livelli dello stack; confondere questi livelli è l'origine della maggior parte degli equivoci.
- Rilasci del sistema operativo: Un aggiornamento iOS o una versione di sistema Android arriva, si installa e il dispositivo si riavvia nel nuovo sistema.
- Patch di sicurezza: Il produttore della piattaforma rilascia un pacchetto di correzione senza richiedere all'utente una reinstallazione completa.
- Web bundle a livello di app: In un'app ibrida, JavaScript, CSS, testi, configurazioni o asset all'interno di un binario installato possono essere aggiornati mentre la shell nativa resta invariata.
I dati di iOS 7 sono utili perché dimostrano la diffusione reale, non solo la teoria. AppleInsider ha riportato i dati di Apple che mostravano un'adozione dell'87%, mentre all'epoca Android 4.4 KitKat era indietro.. Una volta disponibile una release tramite un canale di rete, una vasta base installata può aggiornarsi senza intervento fisico, purché il dispositivo sia compatibile, connesso e supportato.
La crescita non si è fermata. Il report 2024 di Apple sull'ecosistema USA stima una media di oltre 66 miliardi di app update a settimana in tutto il mondo tramite App Store e oltre 17 miliardi a settimana per gli utenti negli Stati Uniti.. Questi aggiornamenti degli store non sono identici a ogni forma di OTA, ma mostrano quanto sia diventata routine la distribuzione via rete.
Se puoi ripetere una sola frase a un collega, usa questa. Un aggiornamento OTA distribuisce il software via rete, poi lo verifica e lo attiva sul dispositivo, così gli utenti non hanno bisogno di un cavo, di una visita in assistenza o di una reinstallazione manuale.
Questa definizione rivela anche il limite delle spiegazioni semplici. Scaricare un file è solo un passaggio. Un sistema in produzione deve ancora decidere quali dispositivi debbano ricevere quale versione, quando l'attivazione è sicura e cosa succede se la nuova versione fallisce all'avvio.
Come un OTA Update arriva davvero su un dispositivo
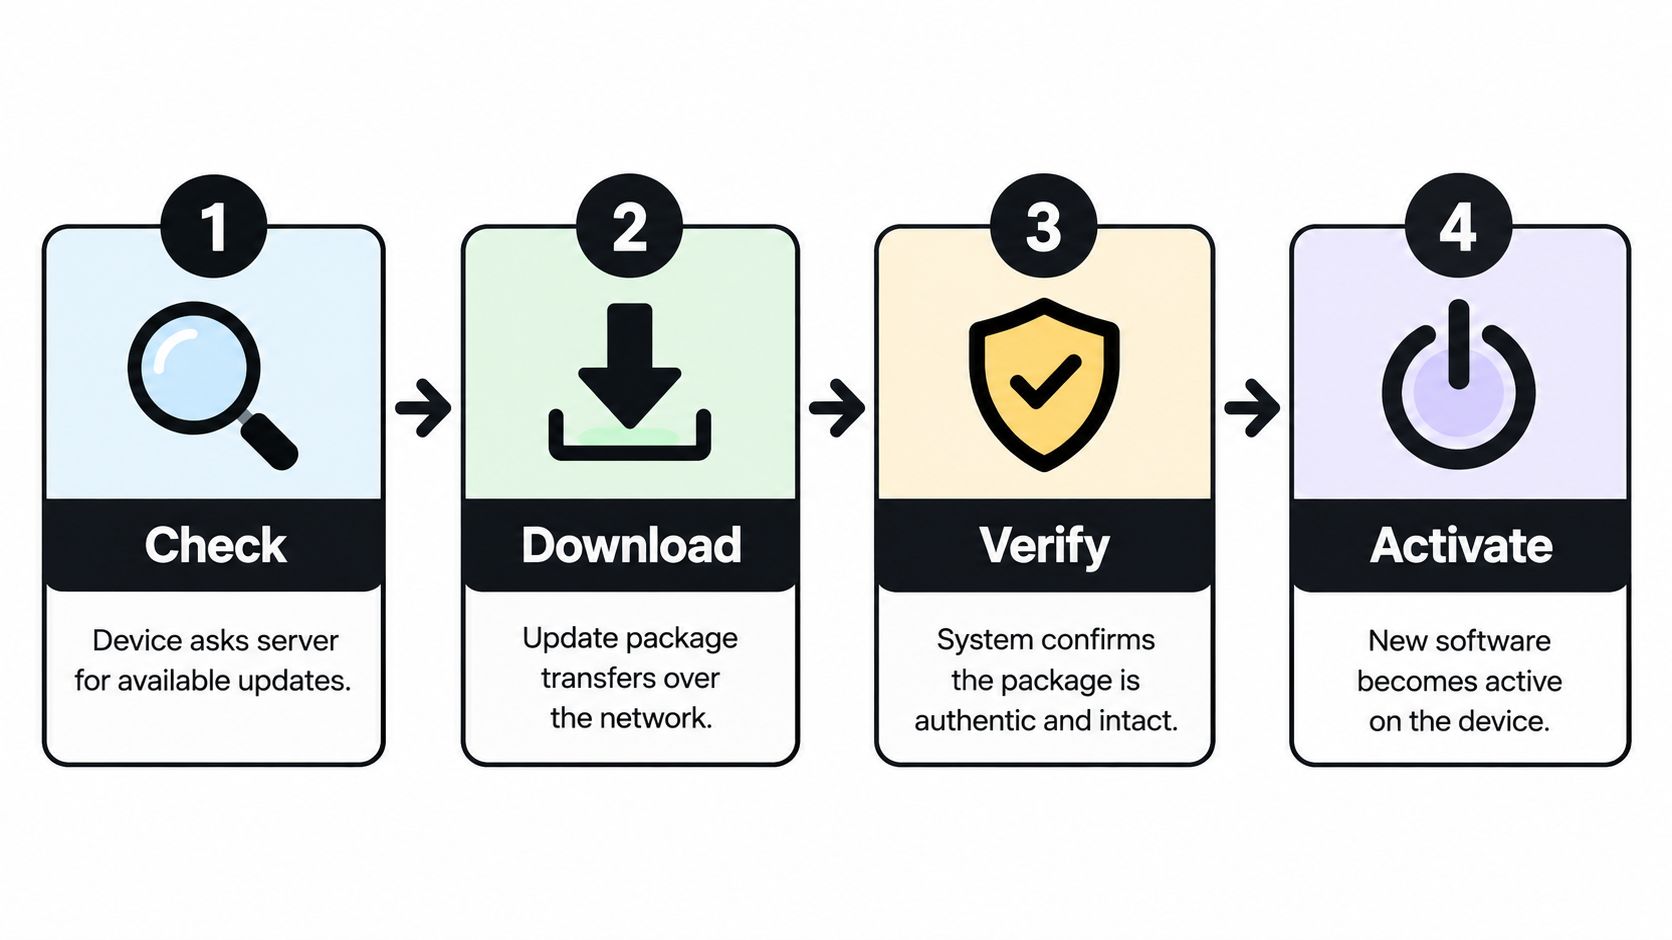
Supponiamo che il tuo team pubblichi un fix alle 9:00. Il dispositivo di un utente non lo sa magicamente. L'updater deve chiedere a un server se esiste una nuova versione, scaricare il pacchetto, verificarne l'integrità e l'autenticità, e solo allora passare l'app o il sistema alla nuova versione.
Immagina un pacco sigillato consegnato al portiere di un palazzo. Il portiere controlla l'etichetta, conferma il mittente e ripone il pacco in un luogo sicuro. Non ti smonta l'appartamento mentre ci vivi ancora. L'attivazione avviene in un momento controllato, dopo che i controlli sulla consegna sono andati a buon fine.
Le quattro fasi
- Controlla: Il dispositivo contatta un server di aggiornamento per verificare se è disponibile una versione per il proprio build, modello o channel attuale.
- Download: Il pacchetto viene trasferito via rete, spesso in background. In questi casi la dimensione del payload è fondamentale, ecco perché i team puntano su how delta updates reduce payload size invece di rispedire file invariati.
- Verifica: Il dispositivo verifica integrità e identità prima di eseguire qualsiasi cosa. È un gate di sicurezza, non una formalità.
- Attiva: Il nuovo software diventa attivo al riavvio o a un punto di controllo del ciclo di vita, poi i health check confermano che è partito correttamente.
L'updater di sistema di Android mostra perché download e attivazione non dovrebbero essere fusi in un unico passo rischioso. In l'architettura di aggiornamento A/B di Android, l'updater scrive su uno slot inattivo mentre lo slot in esecuzione resta operativo, poi il boot control cambia slot al riavvio. Se il nuovo sistema non riesce ad avviarsi, il dispositivo può mantenere lo slot precedentemente funzionante o tornarvi.
Moderno I dispositivi Android 11 e successivi usano Virtual A/B con snapshot compressi, dove le partizioni critiche per il boot mantengono la ridondanza degli slot e le partizioni dinamiche più grandi usano gli snapshot per ridurre l'overhead di storage. Android consiglia inoltre la pianificazione in background durante i periodi di inattività e preferibilmente via Wi-Fi. Questo riduce le interruzioni e i costi di rete, il che conta quando i tuoi utenti non sono tutti alla scrivania con un Wi-Fi aziendale veloce.
Un'app ibrida non deve copiare le partizioni di Android per imparare da esse. Fai tuo il principio: mantieni il bundle attuale funzionante mentre viene scaricato il prossimo, verifica prima dell'attivazione, passa alla nuova versione in un punto di avvio sicuro e tieni pronta una versione sicuramente funzionante se l'avvio fallisce. Se disegni queste quattro fasi su una lavagna, hai già capito più di una demo che si limita a sovrascrivere i file all'arrivo.
Cosa può e non può cambiare un aggiornamento OTA in un'app ibrida
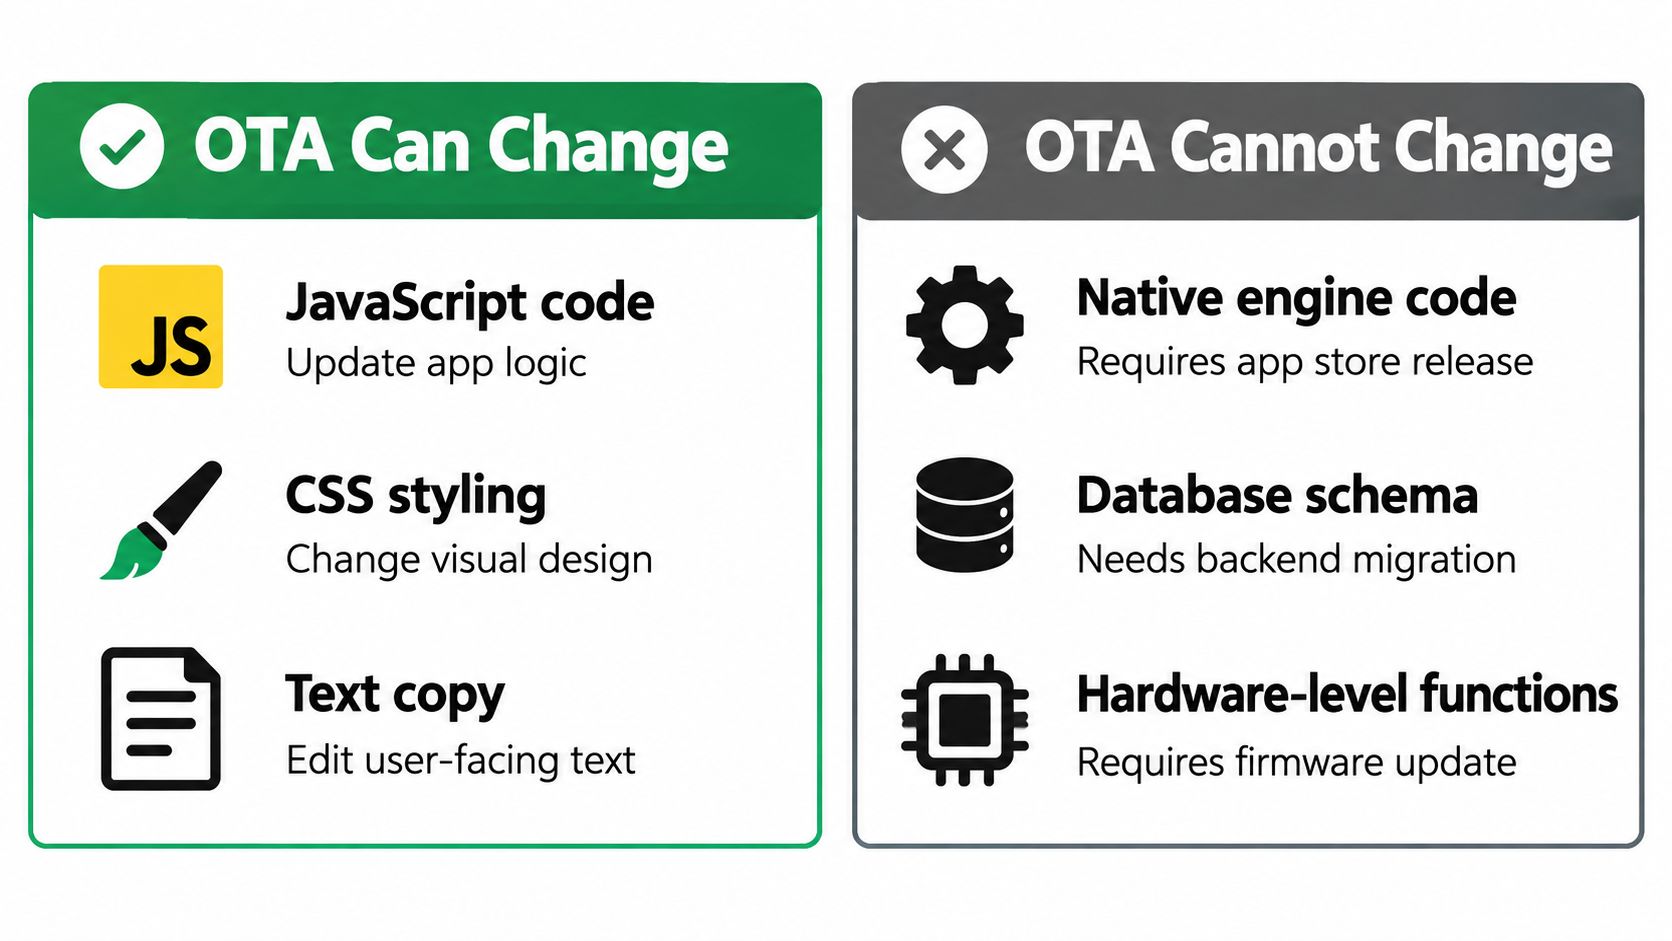
Qui i team finiscono nei guai. In un'app in stile CapacitorJS, il binario installato contiene una shell nativa e un layer web. L'OTA di solito può aggiornare quel layer web, ma non può ricostruire la shell che lo circonda.
Poniti una domanda per ogni ticket: si tratta di un cambiamento di contenuti e logica, o di un cambiamento di funzionalità native? Un bug fix JavaScript, un testo rivisto, una correzione CSS, un valore di configurazione o un asset sostituito indicano un OTA. Un nuovo plugin nativo, una libreria nativa modificata, un nuovo permesso, un upgrade di SDK o un cambiamento allo scopo fondamentale dell'app indicano invece un nuovo binario per App Store o Google Play.
Perché le regole della piattaforma segnano quel confine
Apple limita il code interpretato scaricato dall'introdurre o modificare le funzionalità o la funzionalità dell'app. Google vieta l'esecuzione di code scaricati come DEX, JAR o librerie condivise native, con un'eccezione basata sull'interprete per code come JavaScript. La spiegazione di Expo sugli over the air updates delinea il confine tra la distribuzione JavaScript e le modifiche native, ed è un modo utile per classificare il lavoro prima che qualcuno prometta una correzione in giornata.
Ed è per questo che le scelte architetturali fatte in anticipo hanno conseguenze a lungo termine. Se stai ancora decidendo il tuo stack, leggere su nativo o ibrido per le aziende australiane è un promemoria utile: il modello di delivery segue la struttura dell'app. L'ibrido ti offre un layer web sostituibile, ma questa comodità esiste solo perché il confine nativo rimane stabile.
Comprendere come Capacitor collega il web e le code native rende il confine concreto. Il tuo JavaScript chiama capacità che il layer nativo revisionato espone già. L'OTA può modificare il chiamante. Non può inventare una nuova capacità nativa sottostante.
Regola pratica: Se la correzione richiede qualcosa che il binario installato non è mai stato costruito per fare, non è un candidato OTA, per quanto urgente possa sembrare.
I team regolamentati dovrebbero scrivere questa regola, non affidarsi alla memoria in un canale di incidente. Pagamenti, permessi, comportamento privacy e scopo principale meritano un'attenzione speciale. Un meccanismo OTA non elimina la governance dei rilasci, e un canale veloce usato per la classe sbagliata di modifiche crea rischi di compliance più velocemente di quanto crei sollievo.
OTA Update vs Store Update: un confronto rapido
Non devi scegliere un percorso di delivery per sempre. La maggior parte dei team di produzione usa entrambi, con l'OTA che assorbe le piccole correzioni frequenti e i rilasci store che ancorano i cambiamenti di capacità più grandi. La scelta è per ogni release, basata su cosa è cambiato.
| Dimensione | Aggiornamento OTA | Aggiornamento Store |
|---|---|---|
| Velocità | Veloce una volta che pipeline, firma e canali sono pronti | Più lento perché invio e revisione fanno parte del flusso |
| Ambito delle modifiche | JavaScript, CSS, testi, configurazione e asset | Native code, plugin, permessi, SDK e funzionalità principali |
| Carico di governance | Il tuo team gestisce i controlli di targeting, audit e rollback | Lo store effettua la revisione, ma il testing e il rollout spettano a te |
| Obbligo di revisione | Nessuna nuova revisione del binario per modifiche web compatibili | Il nuovo binario richiede l'invio ad App Store o Google Play |
| Rollback | Può tornare a un bundle precedente se l'updater lo supporta | Solitamente richiede un altro binario approvato o la sospensione del rilascio graduale |
| Uso ideale | Fix urgenti ammissibili e correzioni ai contenuti | Modifiche alle funzionalità e upgrade della piattaforma |
Release notes trasparenti aiutano gli utenti a fidarsi di entrambi i percorsi, e il Changelog di Formbricks è un buon esempio di come un team di prodotto possa comunicare pubblicamente nel tempo le modifiche rilasciate. La tua traccia di audit interna è altrettanto importante, soprattutto quando il supporto chiede quali utenti hanno ricevuto quale bundle.
Se ti serve un trade-off più approfondito, app store contro aggiornamenti diretti per gli sviluppatori esamina la decisione dal punto di vista del release manager. In una frase: scegli OTA per la velocità del layer web idoneo, scegli lo store per lo scope nativo, e non costringere un canale a fare il lavoro dell'altro.
Lo stack di sicurezza che rende sicuro un OTA Update
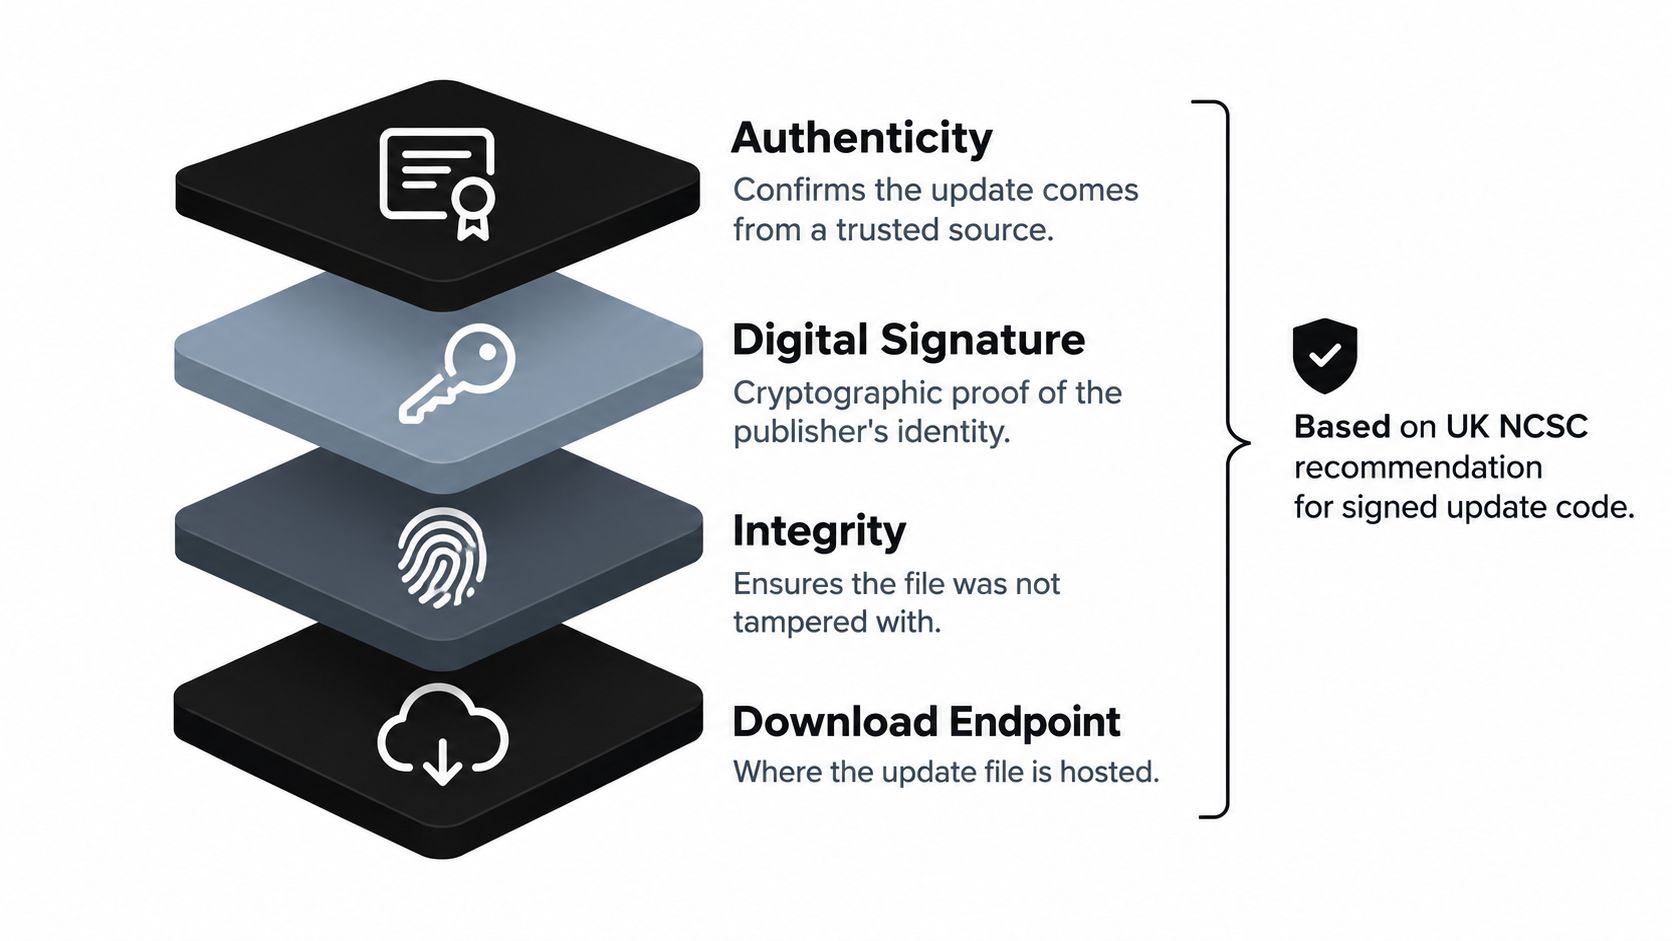
«Carichiamo solo un file sui telefoni» dovrebbe farti venire i brividi. Un aggiornamento OTA sicuro non è un endpoint di download. È un protocollo di autenticità e integrità che dimostra chi ha pubblicato un bundle, che non è stato modificato e che può essere eseguito su quel dispositivo.
Il National Cyber Security Centre del Regno Unito raccomanda di firmare digitalmente gli aggiornamenti code con la chiave privata dello sviluppatore, in modo che il dispositivo ricevente possa verificare l'emittente attendibile e rilevare manomissioni. Dietro questa raccomandazione c'è un lavoro operativo concreto. Ti servono un'infrastruttura a chiave pubblica, la gestione del ciclo di vita dei certificati e una protezione seria delle credenziali di firma. Se un attaccante ottiene la tua chiave di firma, il tuo updater diventa il suo canale di distribuzione.
I controlli che lavorano in sequenza
Per un'app CapacitorJS, parti da questi controlli e considerali come un unico sistema, non come un menu.
- Bundle firmati e verifica prima dell'attivazione: Il dispositivo rifiuta un pacchetto la cui firma non corrisponde, impedendo sostituzioni non autorizzate. È utile capire verifica della firma per i live updates prima di integrarlo nella tua CI.
- Metadati del manifest e identificatori di versione immutabili: Ogni bundle dichiara cosa è, cosa contiene e quali versioni del runtime nativo supporta.
- Trasporto cifrato: I pacchetti viaggiano su connessioni protette, di norma HTTPS per la consegna degli aggiornamenti di sistema.
- Politica di compatibilità: Un Web code creato per un plugin nativo più recente non deve mai caricarsi in un binario più vecchio che non può supportarlo.
- Canali staged e rollback: Un rollout limitato circoscrive il raggio d'impatto, e avvii falliti o health check negativi possono innescare il ritorno al bundle precedente.
Osserva la catena causale. La firma blocca la sostituzione. I vincoli di compatibilità impediscono il caricamento di code non supportati. Il rollout graduale limita quanti utenti vedono un difetto. La telemetria ti dà le prove per fermare o invertire il rilascio. Togli un anello e gli altri si indeboliscono.
La policy della piattaforma si sovrappone a questo stack tecnico. Apple afferma che le app e gli aggiornamenti inviati passano dalla revisione dell'App Store, e le sue linee guida limitano i meccanismi di aggiornamento alternativi per le app del Mac App Store. Il tuo design di sicurezza e la revisione delle policy vanno quindi affrontati insieme, prima che il primo bundle di produzione venga rilasciato.
Perché la gestione dei fallimenti è il vero problema degli OTA
Pubblicare è la parte facile da dimostrare. Dimostrare un'adozione sicura su dispositivi che non controlli è il vero lavoro. Gli utenti vanno offline, i download si interrompono, i bundle incontrano binari incompatibili e alcuni non riaprono mai l'app.
La frammentazione di Android lo rende concreto. Uno studio del 2026 ha analizzato 567.000 record di aggiornamenti di sicurezza dal 2014 al 2024, che copre 904 dispositivi di otto grandi produttori in 98 paesi, con un dataset sottostante di 542.000 record di aggiornamento unici in 97 paesi e 109 carrier. Ha identificato 122 dispositivi o track di aggiornamento con supporto mensile, 294 con supporto trimestrale e 125 con supporto semestrale. Non si tratta di una flotta uniforme. È un mosaico in continuo movimento.
La documentazione OTA di Android separa gli aggiornamenti del sistema operativo dalle app Google Play installate dall'utente, il che conferma che l'OTA non è un meccanismo universale con copertura garantita. La tua app vive in questa eterogeneità. Produttori, carrier, versioni OS, connettività e abitudini degli utenti determinano il successo di un rilascio.
Cosa significa davvero il successo
Non definire il successo come "il file è stato consegnato". Traccia l'intera catena per ogni dispositivo.
- Tasso di download: Quali dispositivi target hanno scaricato il bundle e quali sono ancora in attesa?
- Tasso di installazione e avvio: Il bundle si è attivato e l'app è partita con quello?
- Segnali di crash e salute: L'avvio è fallito o i tassi di errore sono cambiati dopo l'attivazione?
- Frequenza dei rollback: Quanto spesso i dispositivi sono tornati alla versione precedente e perché?
L'ultima metrica spiega perché il significato del rollback in un sistema live update merita l'attenzione dei product manager, non solo degli ingegneri. Il rollback non è un'ammissione di fallimento dell'OTA. È il meccanismo di sicurezza che ti permette di puntare sulla velocità senza rischiare l'intera base utenti su un singolo bundle.
C'è anche un fattore umano. Le ricerche sugli aggiornamenti Android hanno rilevato che ritardare gli upgrade può ridurre drasticamente download e valutazioni, mentre la manutenzione frequente compensa solo in parte questi cali; inoltre, le app con pubblicità e permessi eccessivi avevano più probabilità di subire aggiornamenti ritardati. Fiducia, permessi, condizioni di rete e rischio percepito influenzano l'adozione. Forzare tutti all'ultima versione all'istante non è sempre una vittoria per il prodotto.
Il targeting ti aiuta a rispondere in modo intelligente. Segmenta per versione dell'app, dispositivo, regione, channel o cliente. Monitora una piccola coorte, confronta la sua salute con il bundle precedente, poi promuovi o ritira. Gestisci anche la banda cellulare: un fix che coglie di sorpresa gli utenti su connessioni a consumo può danneggiare la fiducia, anche se il code è corretto.
Checklist pratica per il rollout OTA dei team di sviluppo
Usa questa sequenza il lunedì mattina, poi adatta i passaggi di approvazione al tuo profilo di rischio.
- Classifica la modifica: Conferma che si tratti di contenuti o logica del web layer, e non di funzionalità native, permessi, SDK o del core purpose.
- Esegui il build e firma il bundle: Aggiungi metadati al manifest, un identificatore di versione immutabile e un intervallo di versioni native supportate.
- Pubblica prima su un canale limitato: Inizia con un canale interno, beta o specifico per un cliente, invece che con la produzione completa.
- Monitora i segnali di health definiti: Adozione, successo del lancio, crash e fallimenti decidono la promozione, non l'ottimismo.
- Promuovi per fasi: Espandi solo dopo che la coorte iniziale resta stabile per la finestra concordata.
- Mantieni pronto il bundle precedente: Il rollback automatico dopo un avvio fallito o check di salute andrebbe testato, non dato per scontato.
- Rispondi presto alle domande sulla governance: I team fintech, healthcare ed e-commerce devono definire audit logging, residenza dei dati regionali, approvazione delle modifiche e incident response prima di abilitare l'OTA per i clienti a pagamento.
Strumenti come Capgo coprono parti di questo livello operativo per le app Capacitor, inclusi bundle firmati, rollout basati su canali, log per dispositivo e rollback. Qualunque cosa adottiate, verificate che supporti i controlli sopra indicati e si adatti al vostro processo di revisione.
Se la tua app Capacitor richiede correzioni a JavaScript, CSS, testi, configurazione o asset da distribuire senza attendere un nuovo binario dello store, Capgo vi offre bundle firmati, canali mirati, osservabilità per dispositivo e protezione automatica dal rollback. Visitate Capgo per configurare il vostro primo canale graduale, testare un rollback su un coorte sicura e trasformare la vostra prossima correzione urgente in un rilascio controllato anziché in una scommessa.





