

Une mise à jour OTA est un logiciel livré à un appareil via un réseau, plutôt que par une connexion physique ou une réinstallation depuis le store. La release iOS 7 d’Apple en septembre 2013 a montré pourquoi cela compte à grande échelle, avec 87 % des utilisateurs de l’App Store l’ayant installée environ six mois plus tard, 11 % restant sur iOS 6, et 1 % utilisant une version de plus de 18 mois.
Vous effectuez probablement cette recherche parce qu'un bug est en production, qu'une validation sur les stores semble loin, ou qu'un collègue vous a dit : « pousse-le juste en OTA ». Ce conseil peut être bon, mais seulement pour certains changements. Si vous ne savez pas ce que ce mécanisme peut remplacer et ce qu'il ne peut pas, vous allez soit attendre un build binaire inutile, soit tenter de déployer un correctif que la plateforme rejettera.
Table des matières
- Comprendre les mises à jour OTA simplement
- Comment une mise à jour OTA atteint réellement un appareil
- Ce qu'une mise à jour OTA peut et ne peut pas changer dans une application hybride
- Mises à jour OTA vs mises à jour des stores : l'essentiel
- La stack sécurité qui rend une mise à jour OTA sûre
- Pourquoi la gestion des échecs est le vrai problème de l'OTA
- Checklist pratique de déploiement OTA pour les équipes applicatives
Comprendre les mises à jour OTA simplement
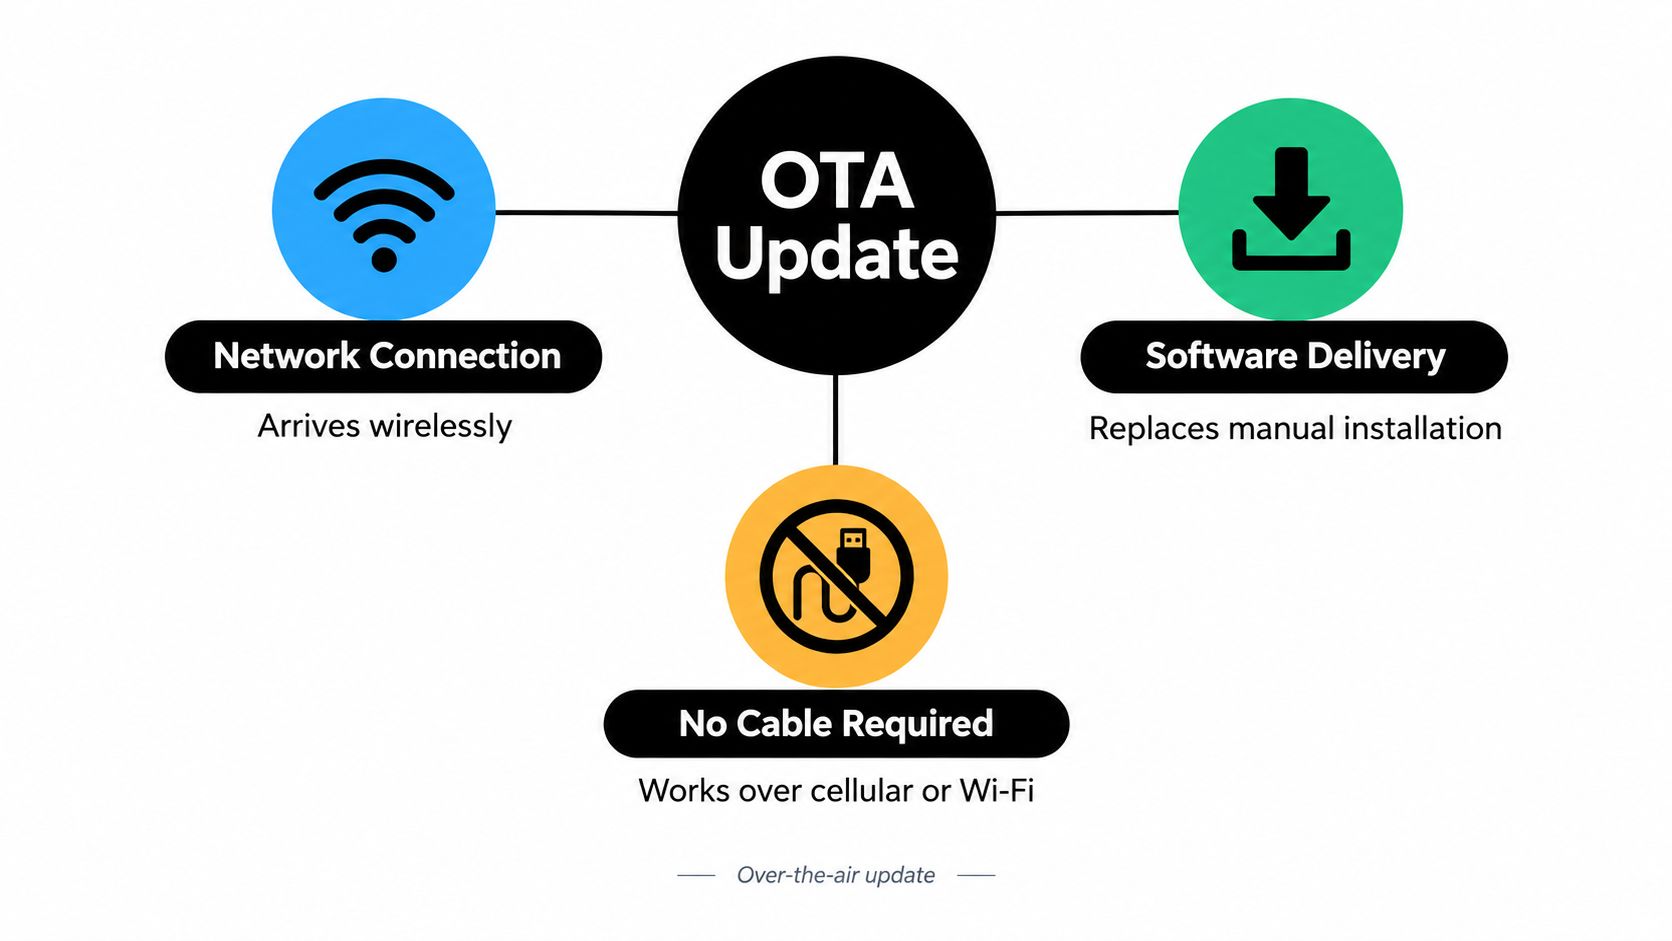
Considérez une mise à jour OTA comme un logiciel qui arrive via le réseau plutôt que par câble, sideload ou passage en centre de service. L’appareil vérifie la présence d’un package, le télécharge, le valide, puis active la nouvelle version. Personne n’a besoin de brancher le téléphone sur un ordinateur portable ou de le confier à un technicien.
Une analogie utile est la livraison à domicile qui remplace le déplacement en entrepôt. Le colis a toujours besoin d’une bonne adresse, d’un emballage scellé et de quelqu’un qui vérifie qu’il est bien destiné à vous. L’OTA modifie l’itinéraire de transport, mais ne supprime pas les contrôles. C’est pourquoi l’OTA est un modèle de livraison, pas une technologie unique.
Trois versions que vous connaissez déjà
Vous verrez le même schéma à différents niveaux de la stack, et c’est en confondant ces niveaux que naissent la plupart des malentendus.
- Les releases du système d’exploitation : Une mise à jour iOS ou une version système Android arrive, s'installe, et l'appareil redémarre sur le nouveau système.
- Correctifs de sécurité : Le fournisseur de la plateforme livre un correctif sans nécessiter de réinstallation complète de la part de l'utilisateur.
- Bundles web au niveau de l'app : Dans une app hybride, le JavaScript, le CSS, le texte, la configuration ou les assets à l'intérieur d'un binaire installé peuvent être mis à jour alors que le shell natif reste identique.
Les chiffres d'iOS 7 sont utiles car ils prouvent la portée réelle, pas seulement la théorie. AppleInsider a relayé les chiffres d'Apple montrant 87 % d'adoption, alors qu'Android 4.4 KitKat était à la traîne à l'époque. Une fois qu'une release est disponible via un canal réseau, une large base installée peut migrer sans intervention physique, à condition que l'appareil soit compatible, connecté et pris en charge.
L'ampleur n'a cessé de croître. Le rapport 2024 d'Apple sur l'écosystème américain indique que la distribution via l'App Store atteint une moyenne de plus de 66 milliards de mises à jour d'apps par semaine dans le monde, et plus de 17 milliards par semaine pour les utilisateurs aux États-Unis.. Ces mises à jour via les stores ne sont pas identiques à toutes les formes d'OTA, mais elles montrent à quel point la distribution par le réseau est devenue courante.
Si vous ne devez retenir qu'une phrase pour un collègue, utilisez celle-ci. Une mise à jour OTA déploie un logiciel via un réseau, puis le vérifie et l'active sur l'appareil, afin que les utilisateurs n'aient pas besoin d'un câble, d'une intervention sur site ou d'une réinstallation manuelle.
Cette définition révèl’aussi les limites des explications simplistes. Télécharger un fichier n'est qu'une étape. Un système de production doit encore décider quels appareils doivent recevoir quelle version, quand l'activation est sûre, et ce qui se passe si la nouvelle version échoue au démarrage.
Comment une mise à jour OTA atteint réellement un appareil
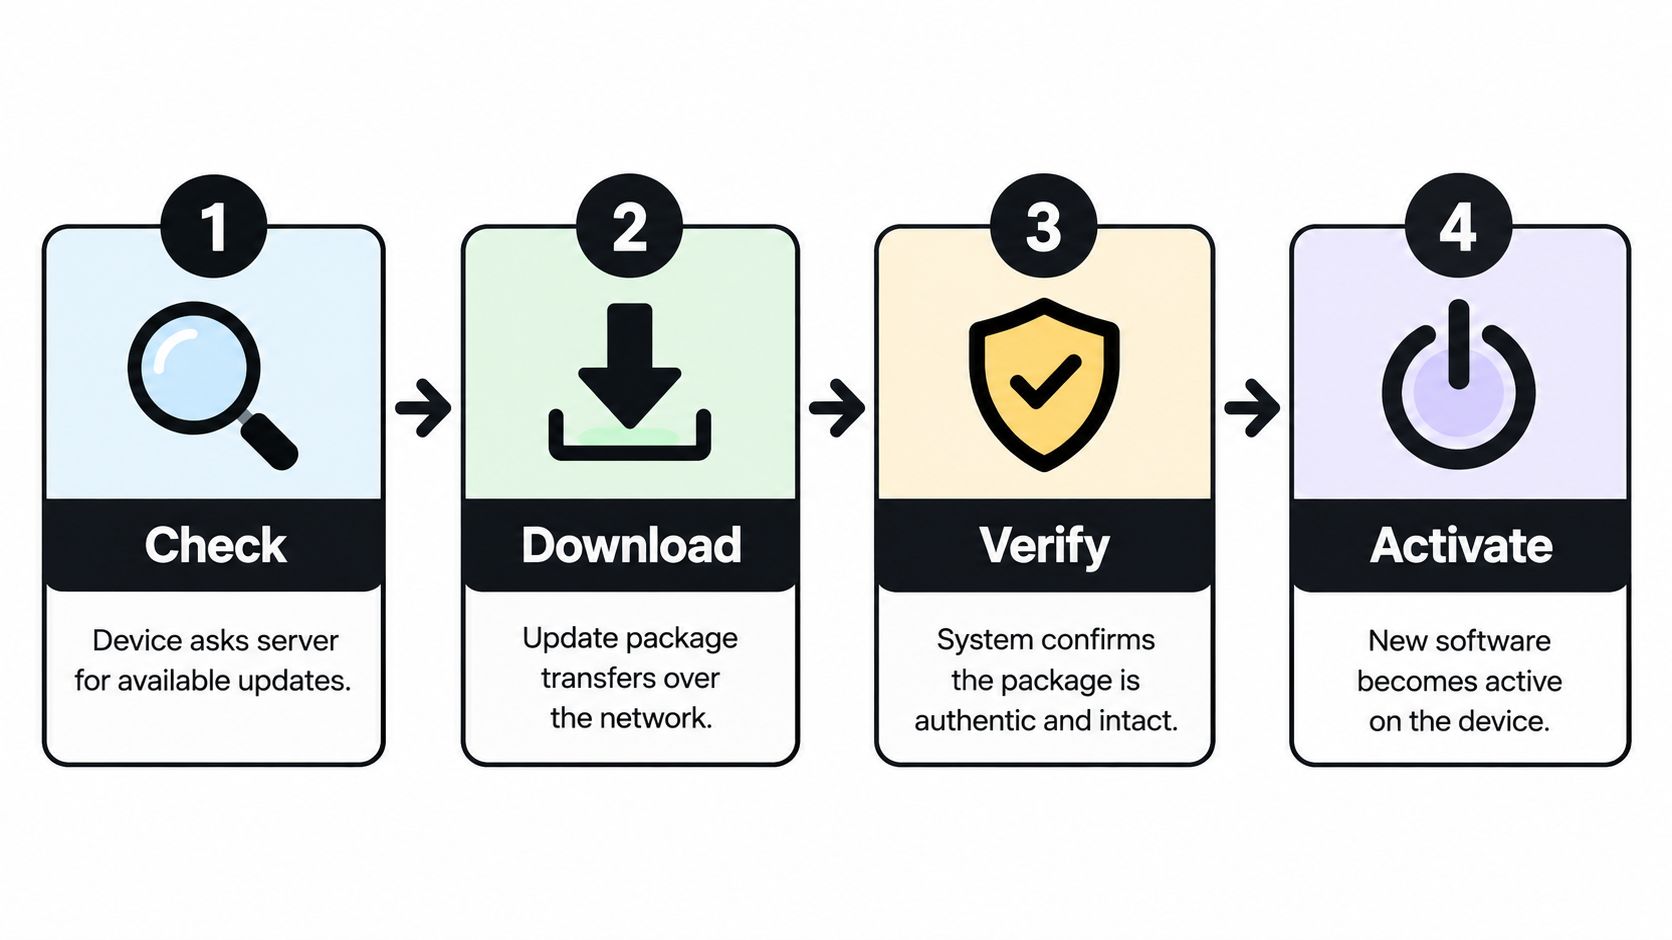
Supposons que votre équipe publie un correctif à 9 h. L'appareil de l'utilisateur ne le sait pas magiquement. Le module de mise à jour doit interroger un serveur pour vérifier l'existence d'une nouvelle version, récupérer le package, prouver qu'il est intact et authentifié, et seulement alors basculer l'application ou le système dessus.
Imaginez un colis scellé remis à un concierge. Le concierge vérifie l'étiquette, confirme l'expéditeur et range le colis en lieu sûr. Il ne démolit pas votre appartement pendant que vous y vivez encore. L'activation a lieu à un moment contrôlé, après le passage des contrôles de livraison.
Les quatre étapes
- Vérifiez : L'appareil contacte un serveur de mise à jour et demande si une version est disponible pour son build, son modèl’ou son canal actuel.
- Téléchargement : Le package est transféré sur le réseau, souvent en arrière-plan. Des payloads plus légers comptent ici, c'est pourquoi les équipes s'intéressent à how delta updates reduce payload size au lieu de renvoyer les fichiers inchangés.
- Vérifier : L'appareil vérifie l'intégrité et l'identité avant toute exécution. C'est une barrière de sécurité, pas une simple formalité.
- Activation : Le nouveau logiciel devient actif lors d'un redémarrage ou d'un point de cycle de vie contrôlé, puis des health checks confirment son lancement correct.
Le système de mise à jour d'Android montre pourquoi le téléchargement et l'activation ne doivent pas être fusionnés en une seule étape risquée. Dans l'architecture de mise à jour système A/B d'Android, l'updater écrit dans un slot inactif pendant que le slot actif reste opérationnel, puis le boot control bascule de slot au redémarrage. Si le nouveau système ne parvient pas à booter, l'appareil peut conserver le slot qui fonctionnait précédemment ou y revenir.
Moderne Les appareils Android 11 et ultérieurs utilisent Virtual A/B avec des instantanés compressés, où les partitions critiques au démarrage conservent une redondance par slot et les partitions dynamiques plus volumineuses utilisent des instantanés pour réduire l’empreinte disque. Android recommande également de planifier les opérations en arrière-plan pendant les périodes d’inactivité, de préférence sur Wi-Fi. Cela limite les interruptions et les coûts réseau, ce qui compte quand vos utilisateurs ne sont pas tous assis à un bureau sur un Wi-Fi d’entreprise rapide.
Une application hybride n'a pas besoin de copier les partitions d'Android pour en apprendre quelque chose. Empruntez-en le principe. Gardez le bundle actuel fonctionnel pendant que le suivant se télécharge, vérifiez-l’avant l'activation, basculez à un point de lancement sûr, et gardez une version que vous savez fiable prête en cas d'échec au démarrage. Si vous dessinez ces quatre étapes sur un tableau blanc, vous en comprenez déjà plus qu'une démo qui se contente d'écraser des fichiers à l'arrivée.
Ce qu'une mise à jour OTA peut et ne peut pas changer dans une application hybride
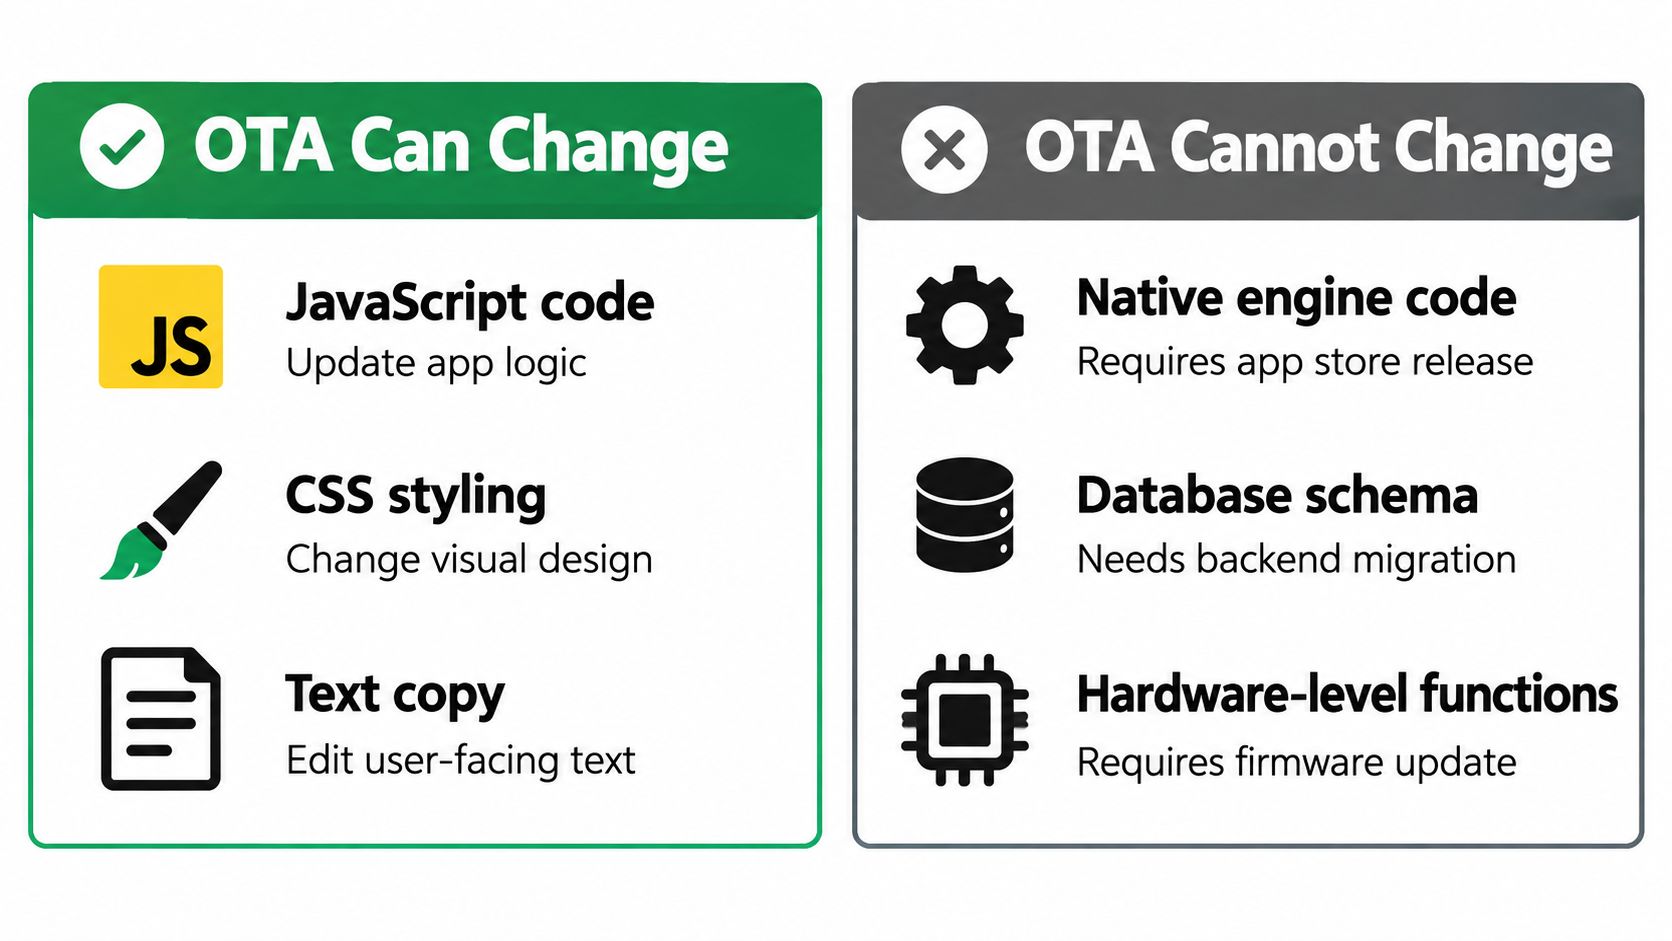
C'est là que les équipes se retrouvent en difficulté. Dans une application de type CapacitorJS, le binaire installé contient un shell natif et une couche web. L'OTA peut généralement rafraîchir cette couche web, mais elle ne peut pas reconstruire le shell qui l'entoure.
Posez une question pour chaque ticket. Est-ce un changement de contenu et de logique, ou est-ce un changement de capacité native ? Un correctif de bug JavaScript, un texte révisé, une correction CSS, une valeur de configuration ou un asset remplacé relèvent de l'OTA. Un nouveau plugin natif, une bibliothèque native modifiée, une nouvelle permission, une mise à niveau SDK ou un changement de la finalité de l'app impliquent un nouveau binaire App Store ou Google Play.
Pourquoi les règles des plateformes fixent cette limite
Apple interdit que les code interprétés téléchargés introduisent ou modifient les fonctionnalités de l'app. Google interdit les code exécutables téléchargés, tels que DEX, JAR ou bibliothèques partagées natives, avec une exception reposant sur un interpréteur pour code comme JavaScript. L'explication d'Expo sur les mises à jour OTA pose cette frontière entre la livraison JavaScript et les changements natifs, et c'est un moyen utile de classer le travail avant que quiconque promette un correctif le jour même.
C'est aussi pourquoi les choix d'architecture faits tôt ont un impact durable. Si vous hésitez encore sur votre stack, lire le natif ou l'hybride pour les entreprises australiennes est un rappel utile que le modèle de livraison suit la structure de l'app. L'hybride vous offre une couche web remplaçable, mais cet avantage n'existe que parce que la frontière native reste stable.
Comprendre comment Capacitor relie le web et le natif code rend cette frontière concrète. Votre JavaScript appelle des capacités que la couche native validée expose déjà. L'OTA peut changer l'appelant. Elle ne peut pas inventer une nouvelle capacité native en dessous.
Règle pratique : Si le correctif nécessite quelque chose que le binaire installé n'a jamais été conçu pour faire, ce n'est pas un candidat à l'OTA, peu importe l'urgence.
Les équipes réglementées doivent consigner cette règle par écrit plutôt que de se fier à la mémoire dans un canal d'incident. Les paiements, les permissions, le comportement en matière de confidentialité et la finalité principale méritent une attention particulière. Un mécanisme d'OTA ne dispense pas de la gouvernance des releases, et un canal rapide utilisé pour la mauvaise catégorie de changement crée un risque de conformité plus vite qu'il n'apporte de soulagement.
Mises à jour OTA vs mises à jour des stores : l'essentiel
Vous n'avez pas à choisir un seul canal de livraison pour toujours. La plupart des équipes en production utilisent les deux : les live updates absorbent les petits correctifs fréquents, tandis que les releases sur les stores portent les évolutions fonctionnelles majeures. Le choix se fait à chaque release, selon ce qui a changé.
| Critère | Mise à jour OTA | Mise à jour via le store |
|---|---|---|
| Vitesse | Rapide dès que votre pipeline, la signature et les canaux sont prêts | Plus lent, car la soumission et la validation font partie du processus |
| Périmètre du changement | JavaScript, CSS, textes, config et assets | code natif, plugins, permissions, SDKs et fonctionnalités majeures |
| Charge de gouvernance | Votre équipe gère le ciblage, l'audit et les contrôles de rollback | Le store assure la revue, mais vous restez responsable des tests et du déploiement |
| Exigence de revue | Aucune nouvelle revue du binaire pour les changements web éligibles | Un nouveau binaire nécessite une publication sur l'App Store ou Google Play |
| Rollback | Permet de revenir à un bundle précédent si votre updater le supporte | Nécessite généralement un autre binaire approuvé ou l'arrêt d'une publication progressive |
| Cas d'usage idéal | Correctifs urgents éligibles et corrections de contenu | Changements de capacités et montées de version de plateforme |
Transparent release notes help users trust either path, and the Changelog de Formbricks est un bon exemple de la façon dont une équipe produit peut raconter publiquement les changements livrés au fil du temps. Votre piste d'audit interne compte tout autant, surtout quand le support demande quels utilisateurs ont reçu quel bundle.
Si vous voulez creuser les compromis, App Store versus mises à jour directes pour les développeurs aborde la décision du point de vue du release manager. En une phrase : choisissez l'OTA pour la vitesse de la couche web éligible, le store pour le périmètre natif, et ne demandez à aucun canal de faire le travail de l'autre.
La stack sécurité qui rend une mise à jour OTA sûre
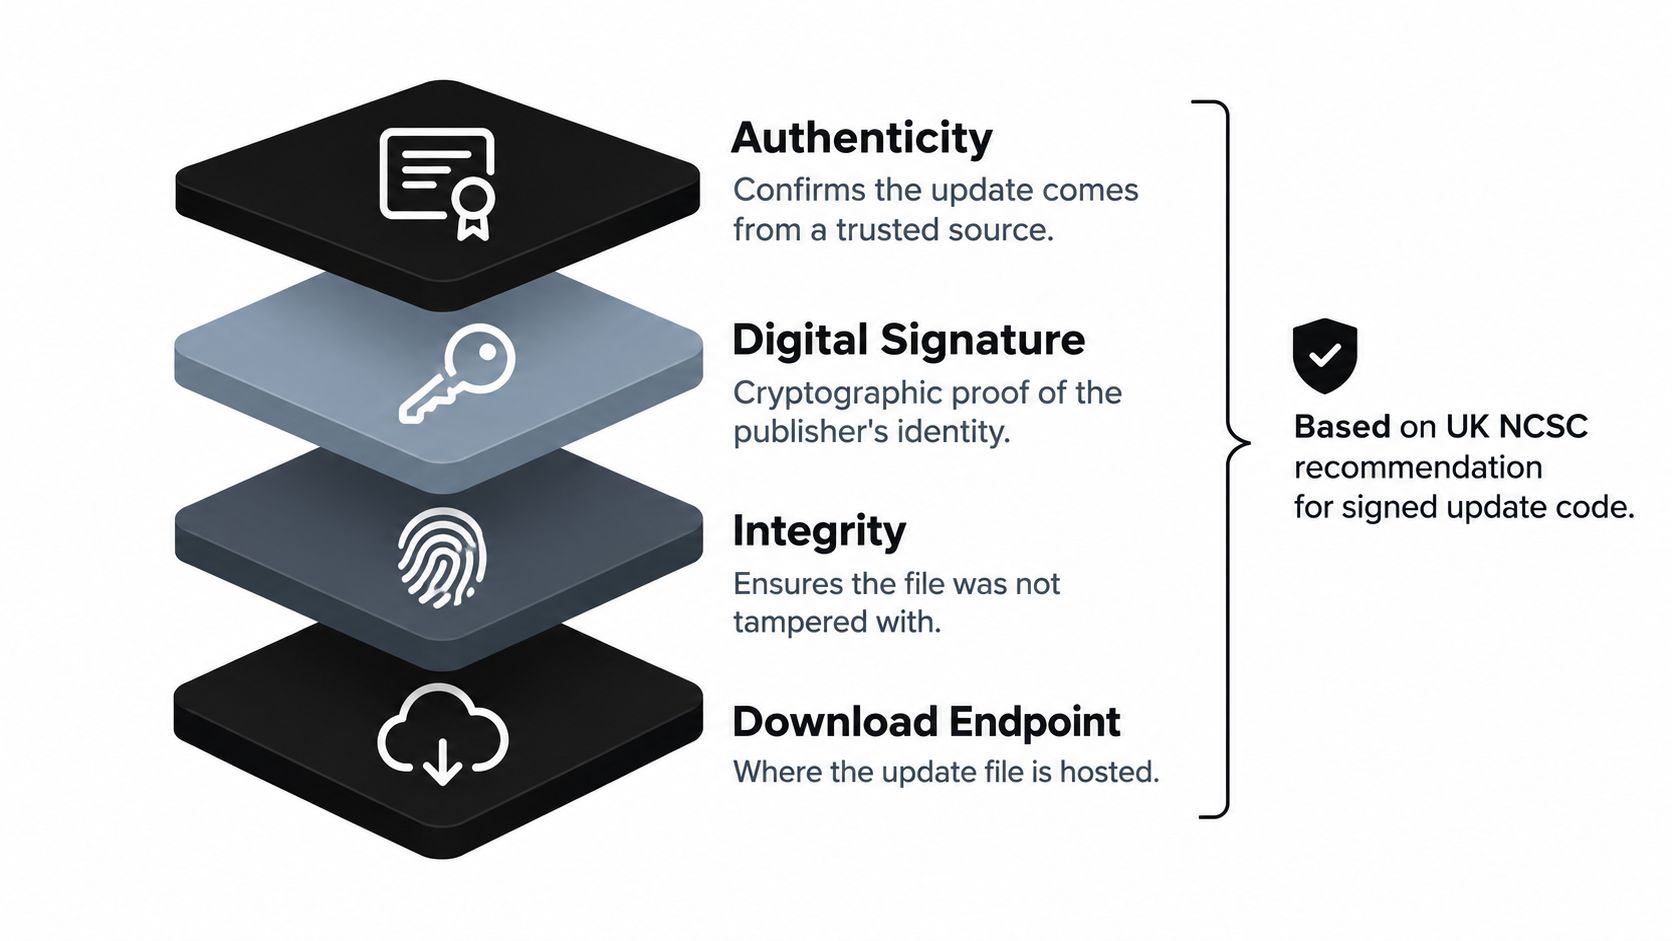
« On pousse juste un fichier sur les téléphones » devrait vous inquiéter. Une mise à jour OTA sécurisée n'est pas un simple endpoint de téléchargement. C'est un protocole d'authenticité et d'intégrité qui prouve qui a publié un bundle, prouve qu'il n'a pas été modifié et prouve qu'il est autorisé à s'exécuter sur cet appareil.
Le National Cyber Security Centre du Royaume-Uni recommande de signer numériquement les code avec la clé privée du développeur afin que l'appareil récepteur puisse vérifier l'émetteur de confiance et détecter toute altération. Derrière cette recommandation, il y a un vrai travail opérationnel. Vous avez besoin d'une infrastructure à clés publiques, d'une gestion du cycle de vie des certificats et d'une protection sérieuse des identifiants de signature. Si un attaquant récupère votre clé de signature, votre système de mise à jour devient son canal de distribution.
Les contrôles qui s'enchaînent
Pour une app CapacitorJS, commencez par ces contrôles et considérez-les comme un système unique, pas comme un menu.
- Bundles signés et vérification avant activation : L’appareil rejette tout package dont la signature ne correspond pas, ce qui empêche toute substitution non autorisée. Il est utile de comprendre la vérification de signature pour les live updates avant d’intégrer cela dans votre CI.
- Métadonnées du manifest et identifiants de version immuables : Chaque bundle précise ce qu’il est, ce qu’il contient et les versions de runtime natif qu’il prend en charge.
- Transport chiffré : Les paquets transitent via des connexions sécurisées, généralement HTTPS pour la livraison des mises à jour système.
- Politique de compatibilité : Un code Web conçu pour un plugin natif plus récent ne doit jamais se charger dans un binaire plus ancien qui ne peut pas le supporter.
- Canaux progressifs et rollback : Un déploiement progressif limite le rayon d’impact, et un échec au démarrage ou des health checks ratés peuvent déclencher un retour au bundle précédent.
Notez la chaîne causale. La signature empêche la substitution. Les contraintes de compatibilité empêchent un code non supporté de se charger. Le déploiement progressif limite le nombre d’utilisateurs exposés à un défaut. La télémétrie vous fournit des preuves pour arrêter ou inverser la release. Retirez un maillon et les autres s’affaiblissent.
La politique de la plateforme se superpose à cette pile technique. Apple précise que les applications et mises à jour soumises passent par la revue de l’App Store, et ses lignes directrices restreignent les mécanismes de mise à jour alternatifs pour les apps du Mac App Store. Votre conception de la sécurité et votre revue de politique doivent donc faire l’objet de la même discussion, avant le déploiement du premier bundle en production.
Pourquoi la gestion des échecs est le vrai problème de l'OTA
Publier est la partie facile à démontrer. Prouver une adoption sûre sur des appareils que vous ne contrôlez pas, c’est le vrai travail. Les utilisateurs passent hors ligne, les téléchargements sont interrompus, les bundles rencontrent des binaires incompatibles, et certains ne rouvrent jamais l’application.
La fragmentation d’Android rend cela concret. Une étude de 2026 a analysé 567 000 enregistrements de mises à jour de sécurité de 2014 à 2024, couvrant 904 appareils de huit grands fabricants dans 98 pays, avec un jeu de données sous-jacent de 542 000 enregistrements de mises à jour uniques dans 97 pays et 109 opérateurs. Elle a identifié 122 appareils ou canaux de mise à jour avec support mensuel, 294 avec support trimestriel et 125 avec support semestriel. Ce n’est pas une flotte uniforme. C’est un patchwork en mouvement.
La documentation OTA d’Android elle-même distingue les mises à jour du système d’exploitation des applications Google Play installées par l’utilisateur, ce qui renforce le fait que l’OTA n’est pas un mécanisme universel à couverture garantie. Votre application vit dans cette hétérogénéité. Les fabricants, les opérateurs, les versions du système d’exploitation, la connectivité et les habitudes des utilisateurs déterminent tous si une release aboutit.
Ce que signifie vraiment le succès
Ne définissez pas le succès par « le fichier a été livré ». Suivez toute la chaîne sur chaque appareil.
- Taux de téléchargement : Quels appareils ciblés ont récupéré le bundle, et lesquels sont encore en attente ?
- Taux d’installation et de lancement : Le bundle a-t-il été activé, et l’application a-t-elle démarré avec celui-ci ?
- Signaux de crash et de santé : Did startup fail or error rates move after activation?
- Fréquence de rollback : À quelle fréquence les appareils sont-ils revenus à la version précédente, et pourquoi ?
C’est pourquoi cette dernière métrique ce que signifie le rollback dans un système live update mérite l’attention des chefs de produit, pas seulement des ingénieurs. Le rollback n’est pas une admission d’échec de l’OTA. C’est le mécanisme de sécurité qui permet d’exploiter la rapidité sans parier l’ensemble de la base utilisateurs sur un seul bundle.
Il y a aussi un aspect humain. Des recherches sur les mises à jour Android ont montré que retarder les mises à jour peut réduire significativement les téléchargements et les notes d’app, tandis que les maintenances fréquentes n’atténuent que partiellement ces baisses. Les apps avec de la publicité et des permissions excessives étaient plus susceptibles de subir des retards. La confiance, les permissions, les conditions réseau et le risque perçu influencent l’adoption. Forcer tout le monde sur la dernière version instantanément n’est pas toujours un gain produit.
Le ciblage vous aide à réagir intelligemment. Segmentez par version d’app, appareil, région, canal ou client. Observez une petite cohorte, comparez sa santé avec le bundle précédent, puis promouvez ou reculez. Gérez aussi la bande passante mobile, car un correctif qui surprend les utilisateurs sur des connexions facturées peut nuire à la confiance, même si le code est correct.
Checklist pratique de déploiement OTA pour les équipes applicatives
Utilisez cette séquence le lundi matin, puis adaptez les étapes d’approbation à votre profil de risque.
- Classifiez le changement : Confirm it’s web layer content or logic, not native capability, permission, SDK, or core purpose work.
- Compilez et signez le bundle : Joignez les métadonnées du manifeste, un identifiant de version immuable et une plage de versions natives prises en charge.
- Publiez d’abord sur un canal limité : Commencez par un flux interne, bêta ou dédié à un client plutôt que par la production complète.
- Surveillez les signaux de santé définis : L’adoption, le succès du lancement, les crashes et les échecs déterminent la promotion, pas l’optimisme.
- Promouvez par étapes : Élargissez uniquement après que le premier groupe est resté sain pendant la fenêtre convenue.
- Gardez le bundle précédent chaud : Le rollback automatique après un échec au démarrage ou des health checks doit être testé, pas présumé.
- Répondez en amont aux questions de gouvernance : Les équipes fintech, santé et e-commerce doivent définir les logs d'audit, la résidence régionale des données, l'approbation des changements et la réponse aux incidents avant d'activer les live updates pour leurs clients payants.
Des outils comme Capgo couvrent une partie de cette couche opérationnelle pour les apps Capacitor, notamment les bundles signés, les déploiements progressifs par canal, les logs par appareil et le rollback. Quelle que soit votre solution, vérifiez qu'elle prend en charge les contrôles ci-dessus et s'intègre à votre processus de revue.
Si votre app Capacitor a besoin de correctifs JS, CSS, de contenu, de config ou d'assets livrés sans attendre un nouveau binaire sur les stores, Capgo Capgo vous offre des bundles signés, des canaux ciblés, une observabilité par appareil et une protection par rollback automatique. Visitez Capgo pour configurer votre premier canal de déploiement progressif, tester un rollback sur une cohorte sécurisée, et transformer votre prochain correctif urgent en une release contrôlée plutôt qu'en un coup de poker.





