

Anda baru saja rilis. Lalu seseorang membuka aplikasi di ponsel, menekan checkout, dan tombolnya terpotong setengah karena satu aturan CSS yang rusak. Perbaikannya hanya butuh dua menit. Mengirim perbaikan itu ke pengguna adalah bagian yang sulit, karena jalur normal berarti build baru, submit baru, dan menunggu review lagi. Jeda antara perbaikan yang siap dan aplikasi yang sudah diperbaiki adalah tempat di mana over the air update mendapat tempatnya.
Table of Contents
- Mengapa update OTA penting
- Memahami Cara Kerja OTA Updates
- Manfaat terbukti dan risiko nyata
- Aturan platform dan pertimbangan App Store
- Pendekatan teknis untuk JavaScript dan aplikasi Capacitor
- Praktik Terbaik Observability dan Keamanan
- Cara Capgo menyederhanakan pengiriman OTA
- Menyusun strategi rilis OTA Anda
Mengapa update OTA penting
Bug checkout itu terasa familiar karena jarang sekali code yang lambat. Anda menemukan overflow, mengubah satu baris kode, dan mengujinya secara lokal dalam hitungan menit. Namun, perbaikan itu tertahan di antrean store sementara pengguna terus menemui layar yang rusak, tim support terus menjawab tiket yang sama, dan tim Anda berdebat apakah harus mengajukan submission ekspres atau menggabungkannya dengan perubahan lain.
Pembaruan Over the Air, biasanya disingkat menjadi OTA, menghilangkan antrean tersebut untuk jenis perubahan tertentu. Dalam Capacitor, Ionic, atau aplikasi berbasis web lainnya, Anda dapat mempublikasikan update JavaScript, CSS, HTML, dan aset langsung ke perangkat yang sudah terinstal. Aplikasi akan mengunduh web bundle baru, memverifikasinya, dan menjalankannya di dalam native shell yang sudah Anda rilis melalui store.
Pertimbangkan trade-off ini dengan jelas sebelum membangun proses apa pun di sekitarnya.
- Apa yang dipercepat oleh OTA: Perbaikan teks, perbaikan layout, penggantian gambar, perubahan style, dan logika JavaScript yang berjalan di dalam native container yang sudah ada.
- Apa yang tidak bisa digantikan OTA: Plugin native baru, perubahan permission, upgrade native SDK, perubahan icon atau entitlement, dan apa pun yang di-compile ke dalam binary.
- Apa yang berubah bagi tim Anda: Risiko rilis berpindah dari timing store ke disiplin testing, targeting, dan rollback Anda sendiri.
Poin terakhir itu lebih penting daripada yang diakui kebanyakan penjelasan. Saat Anda melewati delay submission untuk perubahan yang memenuhi syarat, Anda juga melewati jeda paksa yang kadang menangkap rilis yang ceroboh. Sebagai gantinya, keamanan Anda harus datang dari channel, staged exposure, dan monitoring.
Aturan praktis: OTA memperpendek jarak antara menemukan bug di web layer dan memperbaikinya untuk pengguna. Tapi OTA tidak mengurangi kerja untuk memutuskan apakah fix itu aman.
Itulah mengapa tim memperlakukan OTA sebagai strategi rilis, bukan sekadar fitur kenyamanan. Jika Anda ingin meningkatkan kecepatan rilis tanpa membuat setiap perbaikan harus lewat store, keuntungannya bukan cuma kecepatan. Tapi kontrol atas perubahan mana yang layak dapat native release penuh dan mana yang bisa lewat jalur web yang lebih cepat dan terbatas.
Memahami Cara Kerja OTA Updates
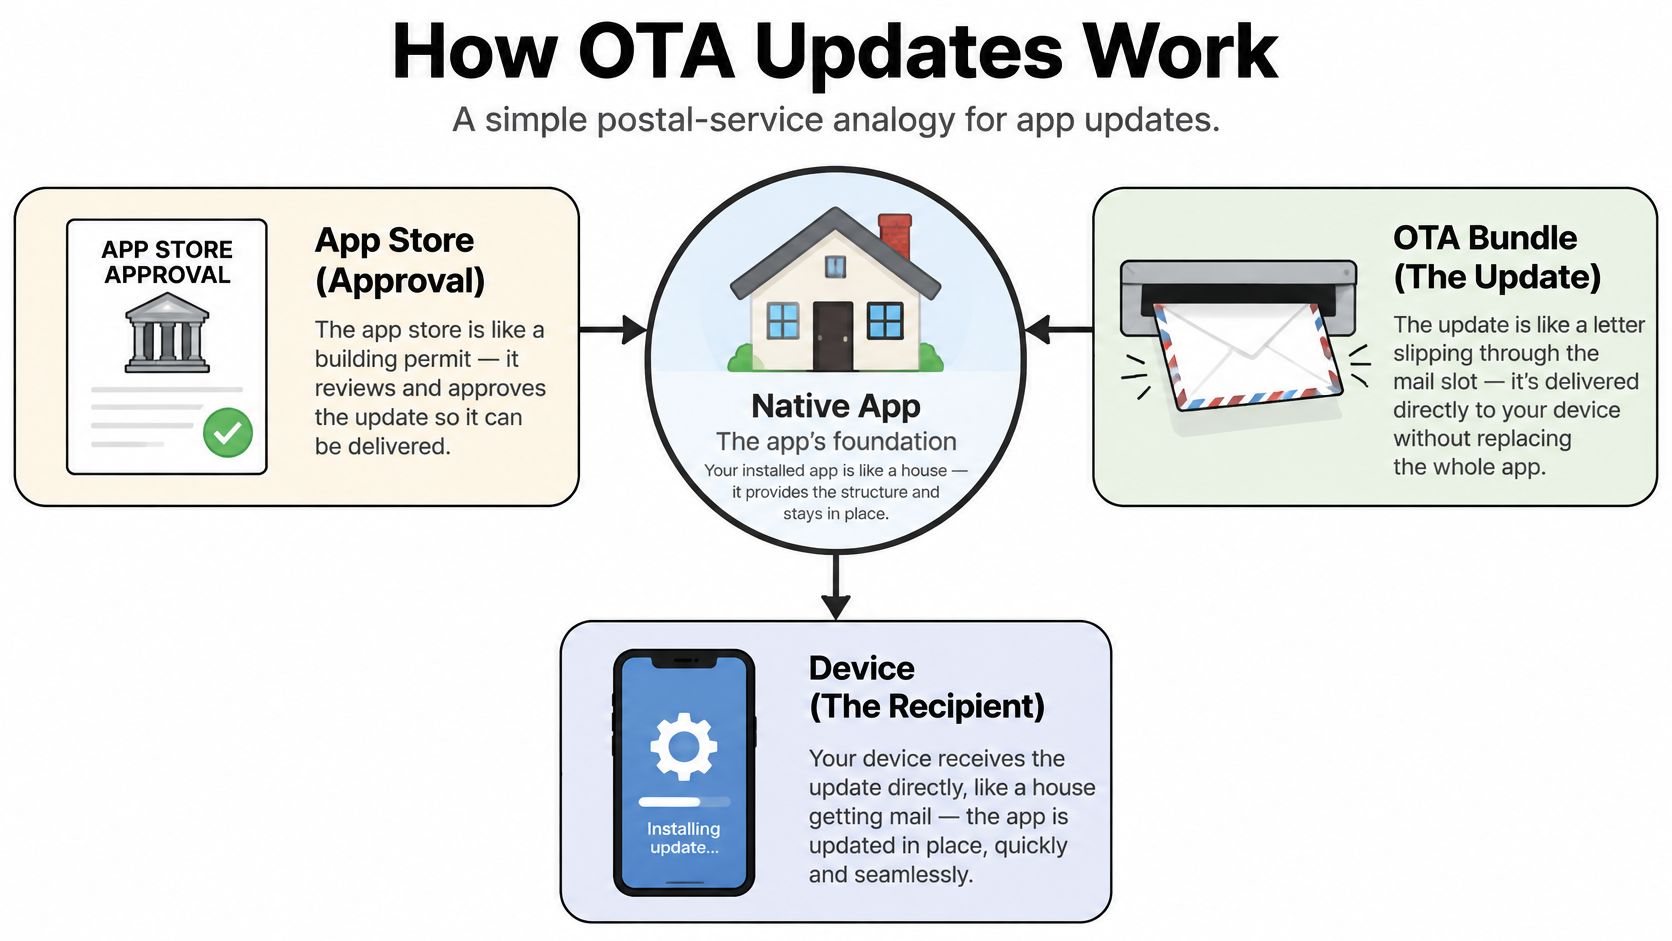
Analogi layanan pos membuat arsitekturnya lebih mudah dipahami. aplikasi native adalah rumahnya. app store adalah izin bangunannya yang memungkinkan Anda membangun atau mengubah rumah itu. Sebuah OTA bundle adalah surat kamu menyelipkan surat melalui celah kotak pos setelah rumah sudah disetujui dan dihuni.
Kamu tidak bisa menambah kamar lewat surat. Kamu bisa mengirim instruksi baru, dokumen revisi, dan foto pengganti untuk dinding, selama struktur rumah itu sendiri tetap sama.
Komponen di perangkat dan di server Anda
Pertama, aplikasi yang kamu build berisi biner native plus web bundle yang tertanam. Binary ini mencakup runtime, native plugins, permissions, dan metadata store. Web bundle menyimpan file yang dirender oleh antarmuka kamu.
Kedua, sebuah client SDK atau plugin di dalam aplikasi menanyakan ke layanan update apakah ada bundle kompatibel yang lebih baru untuk perangkat tersebut. Ia memeriksa hal-hal seperti versi aplikasi, channel, dan versi bundle sebelum mengunduh apa pun.
Ketiga, layanan update mengembalikan manifest yang mengidentifikasi target bundle. Perangkat mengunduh file, memverifikasi integritas, menyimpannya terpisah dari bundle tertanam, dan menerapkannya saat restart atau pada momen aman lain yang Anda konfigurasikan. Jika bundle baru gagal di awal, aplikasi harus kembali ke bundle terakhir yang diketahui baik, bukan menjebak pengguna dalam crash loop.
Mengapa aplikasi gaya Capacitor cocok dengan model ini
Capacitor dan aplikasi Electron merender sebagian besar antarmuka dari aset web di dalam kontainer native. Pemisahan ini justru yang menjadi dasar OTA. Anda tidak mengganti kontainernya. Anda mengganti konten web yang sudah diketahui cara dimuat oleh kontainer tersebut.
Kebingungan biasanya dimulai ketika JavaScript memanggil kemampuan native. Mengubah JavaScript yang meminta foto adalah perubahan web. Menambahkan akses kamera atau mengganti plugin kamera adalah perubahan native, dan itu termasuk dalam rilis store. Tim yang menjelajahi stack yang berdekatan dapat membandingkan model mental ini dengan perbaikan cepat untuk aplikasi React Native, di mana batas yang sama antara JavaScript dan native code menentukan apa yang memenuhi syarat.
Manfaat terbukti dan risiko nyata
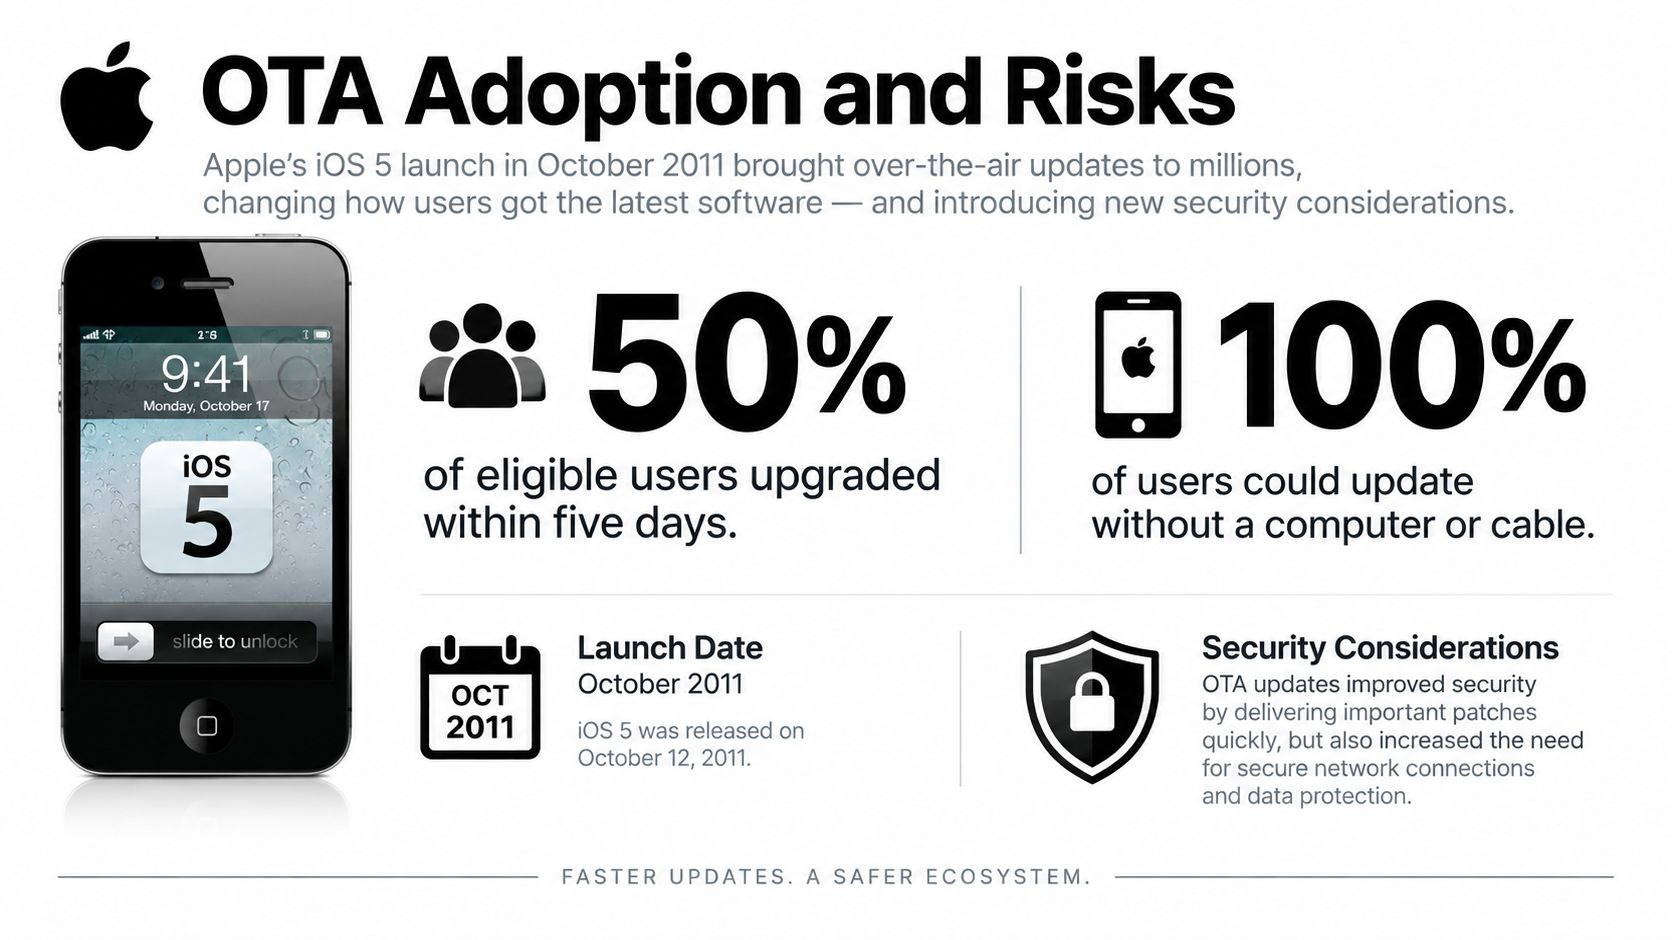
OTA bukanlah konsep distribusi baru. Apple memperkenalkan pembaruan iOS secara over-the-air melalui iOS 5 pada Oktober 2011, yang memungkinkan pengguna upgrade langsung di perangkat tanpa komputer atau iTunes. Setelah iOS 5.1 dirilis pada 7 Maret 2012, 50% pengguna yang memenuhi syarat OTA yang dilacak developer David Smith telah melakukan upgrade dalam lima hari, dan 77% setelah 15 hari, menurut data Laporan MacRumors mengenai pelacakan adopsi iOS 5.1 oleh David Smith.
Perhatikan baik-baik. Penyebutnya adalah pengguna yang memenuhi syarat OTA, bukan setiap iPhone di dunia. Saat perangkat lama yang tidak kompatibel disertakan, angka adopsi setelah 15 hari menjadi lebih rendah. Itulah pelajaran operasional pertama. Grafik adopsi Anda hanya bermakna kalau Anda tahu perangkat mana yang memang bisa menerima update itu.
Sejarah awal Android menunjukkan kegagalan yang sebaliknya. Pada Februari 2011, hanya 0,8% pengguna Android yang menjalankan Android 2.3 Gingerbread, sementara 57,6% masih menggunakan Android 2.2 Froyo, sebagaimana didokumentasikan dalam perbandingan distribusi update Android dan iOS oleh Ben Dodson. Pengguna bisa menerima update secara nirkabel, tetapi produsen dan operator memfilter rilis dengan kecepatan berbeda. Pengiriman nirkabel memang menghilangkan kabel, tapi tidak menghilangkan para gatekeeper.
Batas manfaat dan awal tanggung jawab Anda
Bagi tim aplikasi modern, manfaatnya konkret. Anda bisa memperbaiki layar yang rusak lebih cepat, menguji perubahan copy tanpa rebuild binary, dan menghentikan rilis web yang bermasalah dengan mengarahkan perangkat kembali ke bundle sebelumnya. Siklus rilis untuk perubahan yang memenuhi syarat menjadi lebih singkat karena lebih sedikit pihak yang berada di antara tim Anda dan perangkat.
Risiko-risikonya juga menumpuk. Bundle yang cacat bisa menjangkau seluruh audiens Anda sebelum siapa pun membaca laporan crash. Perubahan JavaScript juga bisa mengubah perilaku harga, persetujuan, autentikasi, atau kelayakan dengan dampak yang jauh melampaui sekadar layout. Secara teknis, ini masih web code. Secara operasional dan hukum, ini bisa menjadi perubahan produk dengan konsekuensi regulasi.
Ada juga risiko dependensi. Jika sumber update, konfigurasi channel, atau jalur signing Anda rusak, perangkat tidak dapat mengambil bundle berikutnya dengan aman. Kecepatan tanpa jalur distribusi yang dapat dipulihkan hanya memberi Anda cara yang lebih cepat untuk membiarkan pengguna terjebak di versi lama.
Aturan platform dan pertimbangan App Store
Sebagian besar penjelasan singkat berhenti di slogan. Perubahan web aman, perubahan native tidak. Slogan itu adalah titik awal yang berguna, tetapi tidak akan membantu Anda memutuskan kasus yang sulit saat rilis.
Posisi Apple lebih kompleks untuk code yang diunduh dan diinterpretasikan. Ini hanya boleh digunakan jika tidak mengubah tujuan utama aplikasi, membuat marketplace aplikasi, atau melewati kontrol keamanan sistem operasi, sebuah batasan yang dirangkum dalam analisis Otakit mengenai kebijakan OTA untuk App Store dan Google Play. Jadi pertanyaannya bukan hanya dalam bahasa apa perubahan itu ditulis. Tapi juga apa dampak perubahannya.
Mengubah warna tombol itu mudah. Namun alur pembayaran baru, layar persetujuan yang berbeda, logika harga yang berubah, atau aturan kelayakan akun yang direvisi jauh lebih sulit, meskipun setiap barisnya JavaScript. Perubahan tersebut dapat memengaruhi pengungkapan kepada pengguna, ekspektasi review store, dan kewajiban di wilayah tertentu.
Urgensi update Android sebagai pembanding yang berguna
Update aplikasi di Google Play bukan mekanisme yang sama dengan update web bundle Capacitor, namun model urgensinya bisa menjadi pelajaran. Alur update fleksibel Google Play mengunduh dan menginstal di latar belakang selagi pengguna terus menggunakan aplikasi, sedangkan alur instan memblokir interaksi sampai update terinstal dan aplikasi restart. Google juga menyediakan nilai prioritas update dari 0 hingga 5 melalui Play Developer API.
Gunakan cara berpikir itu. Perubahan antarmuka rutin tidak seharusnya mengganggu sesi. Perbaikan keamanan yang membuat penggunaan lanjutan tidak aman butuh jalur yang lebih tegas, dan dalam banyak kasus, rilis native store dengan manajemen review App Store daripada patch web secara diam-diam.
Matriks Keputusan OTA vs Rilis Store
| Jenis Perubahan | Jalur Pengiriman | Pengujian yang Diperlukan | Konsekuensi Rollback |
|---|---|---|---|
| Perbaikan copy atau CSS | OTA | Cek visual pada perangkat target | Bundle sebelumnya mengembalikan antarmuka lama |
| Perbaikan bug JavaScript | OTA | Uji regresi untuk alur yang terdampak | Periksa data lokal yang ditulis oleh code yang bermasalah |
| Perilaku pembayaran atau persetujuan | Review awal, sering di store | Legal, produk, dan pengujian end-to-end | Reverting code may not undo user impact |
| Plugin native atau izin | Rilis store | Build native penuh dan pengujian perangkat | Pengguna perlu update store lain |
| Perubahan tujuan utama | Rilis store | Persiapan review penuh | Rollback OTA tidak menyelesaikan risiko kebijakan |
Ketika perubahan berada di baris tengah, dokumentasikan mengapa Anda memilih jalur tersebut. Catatan itu menjadi bukti untuk support, kepatuhan, dan diri Anda di masa depan.
Pendekatan teknis untuk JavaScript dan aplikasi Capacitor
Pipeline OTA terlihat sederhana dari tombol publish. Di baliknya, beberapa kontrol harus sepakat sebelum perangkat boleh mempercayai dan menjalankan bundle baru.
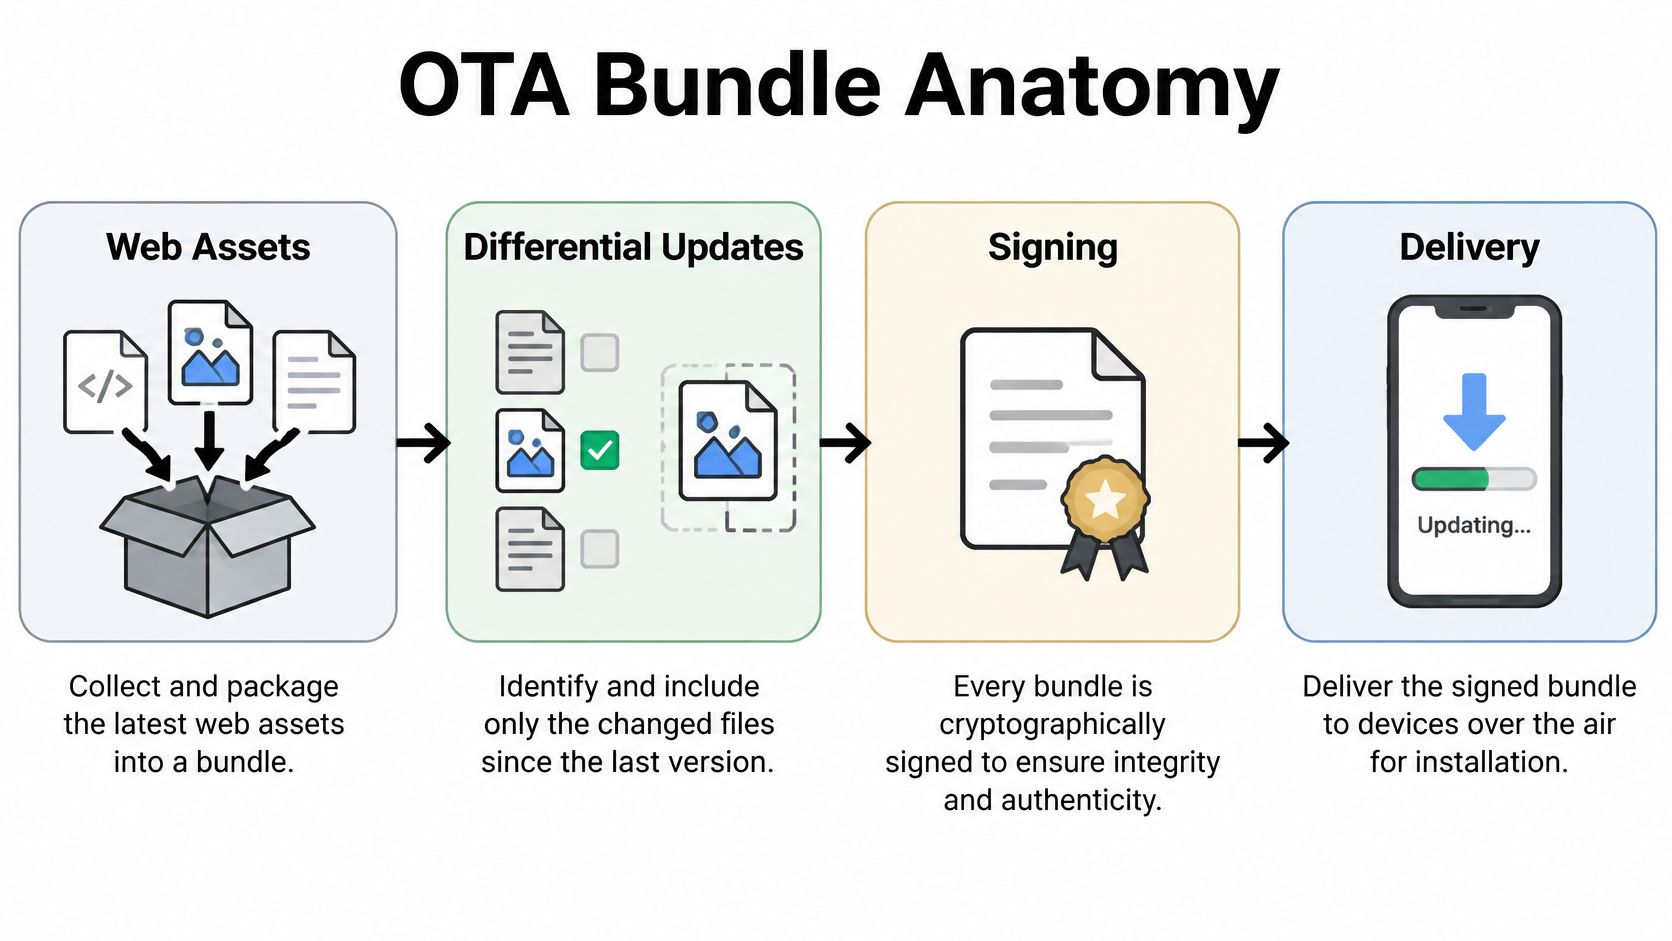
Mulai dengan packaging. Build Anda menghasilkan aset web, biasanya HTML, JavaScript, CSS, gambar, dan font. Sistem update mengemas file-file tersebut dengan manifest dan identifikasi versi yang tidak dapat diubah. Immutability penting karena debugging menjadi tebak-tebakan jika nama versi yang sama bisa menunjuk ke file berbeda di waktu berbeda.
Selanjutnya pengiriman diferensial di mana sistem Anda mendukungnya. Alih-alih mengirim setiap aset lagi, layanan hanya mengirim file yang berubah atau patch terhadap apa yang sudah ada di perangkat. Ini mengurangi ukuran download dan risiko kegagalan, terutama pada koneksi buruk. Ini juga menciptakan kewajiban pengujian, karena Anda perlu yakin bahwa perangkat yang beralih dari bundle lama merakit keadaan akhir yang sama dengan instalasi baru.
Targeting, staging, dan rollback
Signing berada di antara packaging dan delivery. Perangkat harus menolak bundle yang tidak cocok dengan signature atau hash yang diharapkan, bahkan jika datang dari jalur jaringan yang terlihat familiar. Signing membuktikan bahwa artefak melewati proses rilis Anda dan tidak diubah selama transit.
Targeting versi lalu menentukan native shell mana yang boleh menerima bundle. Ini adalah firewall kompatibilitas Anda. Jika JavaScript baru mengharapkan metode plugin yang tidak dimiliki biner lama, biner tersebut harus dikecualikan dengan aturan versi native minimum, bukan dengan harapan. Yang lebih luas panduan pengembangan cross-platform adalah konteks yang berguna di sini, karena web code bersama masih berjalan di berbagai kemampuan native dan versi sistem operasi.
Channel memisahkan audiens seperti pengujian internal, pengguna beta, dan produksi. Rollout bertahap mempaparkan bundle secara bertahap sambil memantau hasil instalasi dan perilaku aplikasi. Jaga agar bundle sebelumnya tetap tersedia sebagai fallback yang stabil, dan pastikan tim Anda tahu cara menjeda paparan tanpa harus menerbitkan perbaikan baru di bawah tekanan.
Rollback terdengar seperti akhir dari pipeline, tetapi Anda harus merancangnya sebelum rilis pertama. Ketahui bundle mana yang diketahui baik, apakah code lama dapat membaca data lokal yang lebih baru, dan bagaimana Anda akan menangani perangkat yang sudah bermigrasi penyimpanan. Untuk pertanyaan praktis di level file di balik pertukaran ini, cara memperbarui file dengan aman di aplikasi live menjelaskan mekanisme yang harus tercermin dalam checklist rilis Anda.
Jangan perlakukan rollback sebagai tombol undo untuk data. Ini memulihkan code. Ini mungkin tidak memulihkan keadaan yang dibuat oleh code yang buruk.
Praktik Terbaik Observability dan Keamanan
Keamanan dan observability harus ada di runbook yang sama karena saat insiden, kedua pertanyaan itu muncul bersamaan. Apa yang sampai ke perangkat, siapa yang memberi otorisasi, dan bagaimana Anda tahu?
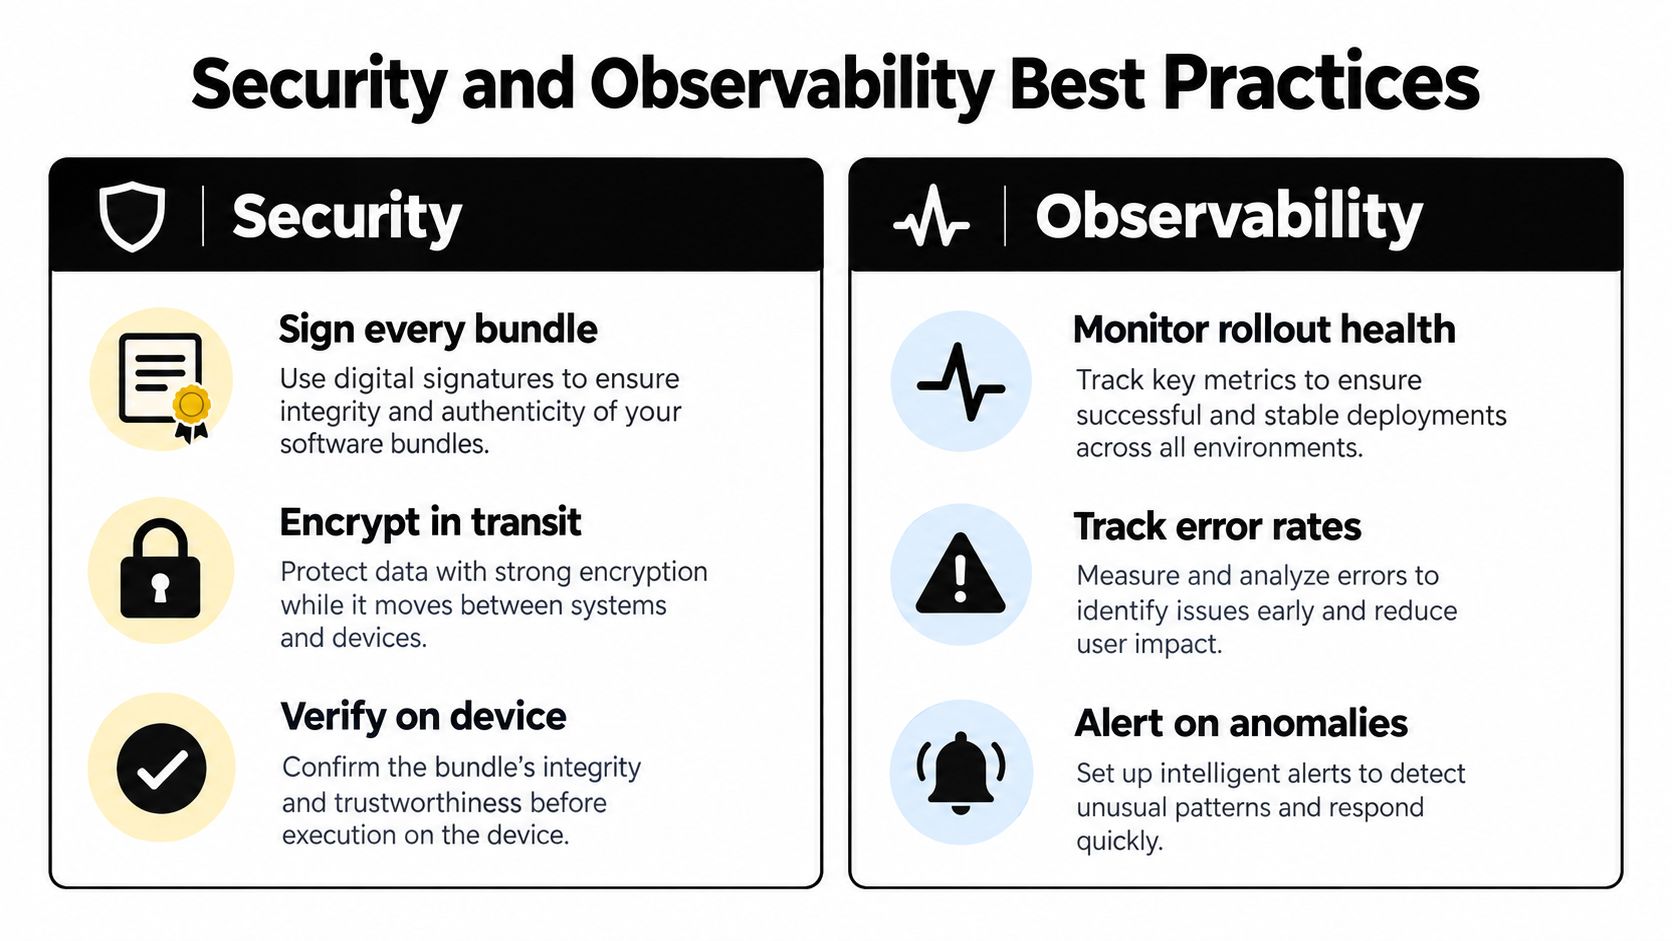
Mulai dari kepercayaan pada artifact. Update bundle harus ditandatangani, dienkripsi bila perlu, dan diverifikasi dengan hash atau tanda tangan sebelum instalasi; deployment harus dicatat dan pengguna diberi tahu saat perubahan memengaruhi data, izin, atau pengalaman pengguna.. Itu bukan sekadar formalitas. Itulah cara perangkat membedakan rilis Anda dari substitusi yang rusak atau berbahaya, dan cara tim Anda merekonstruksi kejadian di kemudian hari.
Runbook berbasis threat model
- Pisahkan izin akses: Orang atau pipeline yang melakukan build bundle tidak seharusnya bisa langsung mempromosikannya ke production secara otomatis.
- Lindungi kredensial signing: Perlakukan akses key seperti akses database produksi, dengan pemegang terbatas dan penggunaan yang dapat diaudit.
- Catat provenance: Log commit, bundle identifier, channel, approver, dan perubahan rollout untuk setiap deployment.
- Cek kelayakan di perangkat: Validasi kompatibilitas native sebelum instalasi, bukan setelah terjadi crash.
- Sediakan kill switch: Jeda channel atau paksa fallback saat kegagalan melewati threshold yang telah disepakati sebelumnya.
- Tentukan batas rollback: Sebutkan kapan roll forward lebih aman karena data lokal atau kontrak server sudah berubah.
Tata kelola platform menambah dependensi lain. Apple menyebutkan bahwa aplikasi yang diinstal melalui marketplace alternatif atau distributor web bergantung pada distributor tersebut untuk update mendatang, dan jika marketplace itu dihapus atau berhenti beroperasi, aplikasi tersebut tidak lagi menerima update, sebagaimana dijelaskan dalam panduan Apple Support tentang distribusi aplikasi alternatif. Oleh karena itu, monitoring Anda harus melacak ketersediaan sumber update dan perangkat yang tertahan di versi usang, bukan sekadar download yang berhasil.
Observability mengubah kontrol tersebut menjadi keputusan. Pantau adopsi per channel dan versi native, kegagalan instalasi berdasarkan penyebab, kegagalan signature, sinyal crash setelah aktivasi, dan persentase perangkat yang masih menggunakan fallback bundle. Praktik verifikasi signature yang kuat untuk bundle update hanya membantu jika kegagalan verifikasi terlihat dan dapat memicu alert.
Untuk tim fintech, healthcare, dan agensi yang mengelola banyak aplikasi klien, mengatakan bahwa update telah di-revert bukanlah jawaban insiden yang lengkap. Anda juga butuh bukti eksposur, perangkat yang terdampak, dan apakah state lokal yang sensitif berubah sebelum penarikan.
Cara Capgo menyederhanakan pengiriman OTA
Platform tidak menghilangkan keputusan yang dibahas di atas. Platform memberikan kontrol yang konsisten untuk keputusan tersebut, alih-alih meminta setiap tim merakit infrastruktur sendiri mulai dari storage, signing, device targeting, hingga dashboard.
Capgo Live Update distribusikan web bundle melalui channel rilis dengan staged rollouts, version targeting, dan kontrol rollback. Tim dapat memisahkan audiens internal, beta, dan produksi, lalu mempromosikan bundle melalui model channel yang sama yang digunakan selama insiden. Progressive delivery mengalokasikan bundle ke sebagian perangkat yang persisten sambil mempertahankan fallback yang stabil, dan rollout dapat dijeda secara otomatis ketika ambang batas kegagalan yang dikonfigurasi terlampaui.
Poin desain pentingnya adalah bahwa Live Update berdampingan dengan native delivery, bukan berpura-pura menggantikannya. Capgo juga menyediakan cloud native builds dan dukungan store submission, sehingga perubahan plugin mengikuti jalur binary sementara perbaikan web mengikuti jalur bundle. Pemisahan ini sesuai dengan matriks keputusan yang seharusnya sudah digunakan tim Anda.
Dari sisi operasional, Observe melacak adopsi rilis, kegagalan instalasi, tingkat keberhasilan, dan logs perangkat. Pelaporan kegagalan membedakan masalah jaringan atau perangkat dari masalah bundle dan rollback, yang membantu Anda menjawab pertanyaan yang lebih berguna daripada sekadar apakah sebuah rilis terlihat merah. Apakah bundle-nya cacat, atau sekelompok perangkat tidak pernah menerimanya dengan bersih?
Monitoring rilis dengan interval singkat menghubungkan keputusan rollout dengan perilaku perangkat yang teramati saat exposure masih terbatas. Bagi solo developer, ini berarti lebih sedikit infrastruktur yang perlu dikelola. Bagi tim agensi atau enterprise, ini berarti disiplin channel dan bukti yang sama dapat diterapkan di berbagai aplikasi tanpa perlu membuat proses baru untuk setiap klien.
Menyusun strategi rilis OTA Anda
Strategi Anda bisa diringkas dalam satu halaman, tetapi harus sudah ditulis sebelum perbaikan mendesak mengujinya. Mulailah dengan mengklasifikasikan perubahan, bukan dengan membuka layar publish.
Ajukan lima pertanyaan secara berurutan. Apakah ini murni code layer web atau asset? Apakah ini mengubah tujuan utama aplikasi, perilaku pembayaran, persetujuan, autentikasi, harga, atau logika kelayakan? Versi native minimum mana yang bisa menjalankannya dengan aman? Channel dan audiens mana yang harus melihatnya lebih dulu? Jika perilakunya bermasalah, apakah kita rollback, roll forward, atau perlu rilis store?
Lalu tetapkan prioritas secara adil.
- Prioritas rendah: Perubahan rutin pada copy, styling, dan konten yang bisa dikirim di background.
- Prioritas sedang: Perbaikan performa atau workflow yang harus di-rollout secara bertahap dengan pemantauan adopsi yang ketat.
- Prioritas tinggi: Masalah keamanan atau fungsi inti di mana penggunaan berkelanjutan menimbulkan risiko signifikan dan mungkin menjadi alasan untuk memblokir pengiriman atau rilis native.
Tetapkan ritme operasional berdasarkan klasifikasi tersebut. Uji di channel internal menggunakan batas data yang menyerupai produksi. Perluas hanya jika hasil instalasi dan sinyal aplikasi tetap dapat diterima. Catat bundle yang diketahui baik, ambang batas kegagalan yang menghentikan paparan, dan orang yang berwenang mengambil keputusan tersebut.
Rilis OTA yang tenang sebagian besar sudah ditentukan sebelum publish. Channel, ambang batas, pemilik, dan jalur keluar seharusnya sudah ditentukan.
Tinjau perangkat yang tertinggal sebagai bagian dari ritme yang sama. Rollout yang elegan tetapi meninggalkan populasi native lama tanpa rencana migrasi akan menciptakan dua produk yang harus didukung. Hubungkan kebijakan versi minimum, rilis store, dan channel bundle melalui otomatisasi rilis aplikasi sehingga pemeriksaan rutin terjadi di pipeline Anda, bukan di ingatan seseorang.
Ini memberi Anda pengujian yang dapat diulang untuk kasus sulit berikutnya. Bisakah perubahan ini dikirim secara live tanpa menciptakan insiden kebijakan store, kompatibilitas, atau kepatuhan? Jika Anda tidak bisa menjawab dengan bukti, perlambat dan ambil jalur store.
Capgo membantu tim Capacitor dan Ionic merilis perbaikan JavaScript, CSS, dan aset yang memenuhi syarat melalui channel terkendali dengan rollout bertahap, rollback, dan pemantauan rilis, sambil menjaga perubahan native tetap di jalur store yang tepat. Jika Anda siap mengubah kerangka kerja keputusan tersebut menjadi proses rilis yang berfungsi, kunjungi Capgo untuk mengatur channel live update pertama Anda.





