
Tienes un bug en producción, el build de la app store ya está en revisión y el soporte sigue preguntando por qué una simple corrección de texto no puede salir hoy. Esa es la razón por la que los equipos empiezan a preguntarse qué es OTA. No se trata de un control remoto mágico, sino de saber exactamente qué cambios pueden publicarse sin un nuevo binario de la tienda y cuáles no.
OTA, o actualización over-the-air, es un método de entrega. Transfiere software o firmware por una red a un dispositivo conectado, normalmente mediante red celular o Wi-Fi, en lugar de un cable, medios físicos, una visita al concesionario o una instalación manual. En las apps móviles, eso suele implicar actualizar JavaScript, CSS, HTML, configuración o assets dentro de un shell nativo ya instalado, mientras el binario nativo sigue cumpliendo las reglas de la tienda. Esa distinción es lo que muchos equipos pasan por alto, y es la razón por la que OTA es en realidad un problema de clasificación de lanzamientos tanto como un mecanismo de entrega.
Tabla de contenidos
- Qué son realmente las actualizaciones OTA
- Cómo funcionan las actualizaciones Over The Air de principio a fin
- Los límites exactos de lo que se puede y no se puede hacer con OTA
- Comparativa: OTA vs. lanzamientos tradicionales en App Store
- Configurar un pipeline de actualizaciones OTA basado en Capgo
- Cómo crear gobernanza de OTA para apps empresariales y reguladas
- Preguntas frecuentes sobre actualizaciones OTA
Qué son realmente las actualizaciones OTA
Un equipo móvil puede lanzar una corrección visual, una edición de texto o un nuevo bundle de assets sin tocar el shell nativo. Eso es OTA en la práctica. El glosario de OTA de MDN captura la parte de entrega, y eso importa porque la pregunta central siempre es qué puede moverse de forma segura a través de la red.
Para Capacitor y apps de Electron, la línea es clara. OTA puede actualizar la capa web, por lo que las correcciones de errores, cambios de estilo, textos y assets estáticos pueden publicarse sin un nuevo envío a la tienda. Los cambios en Swift, Kotlin, Objective-C, Java, plugins, permisos o bibliotecas embebidas siguen requiriendo un binario distribuido por la tienda, porque esas modificaciones alteran el paquete nativo revisado.
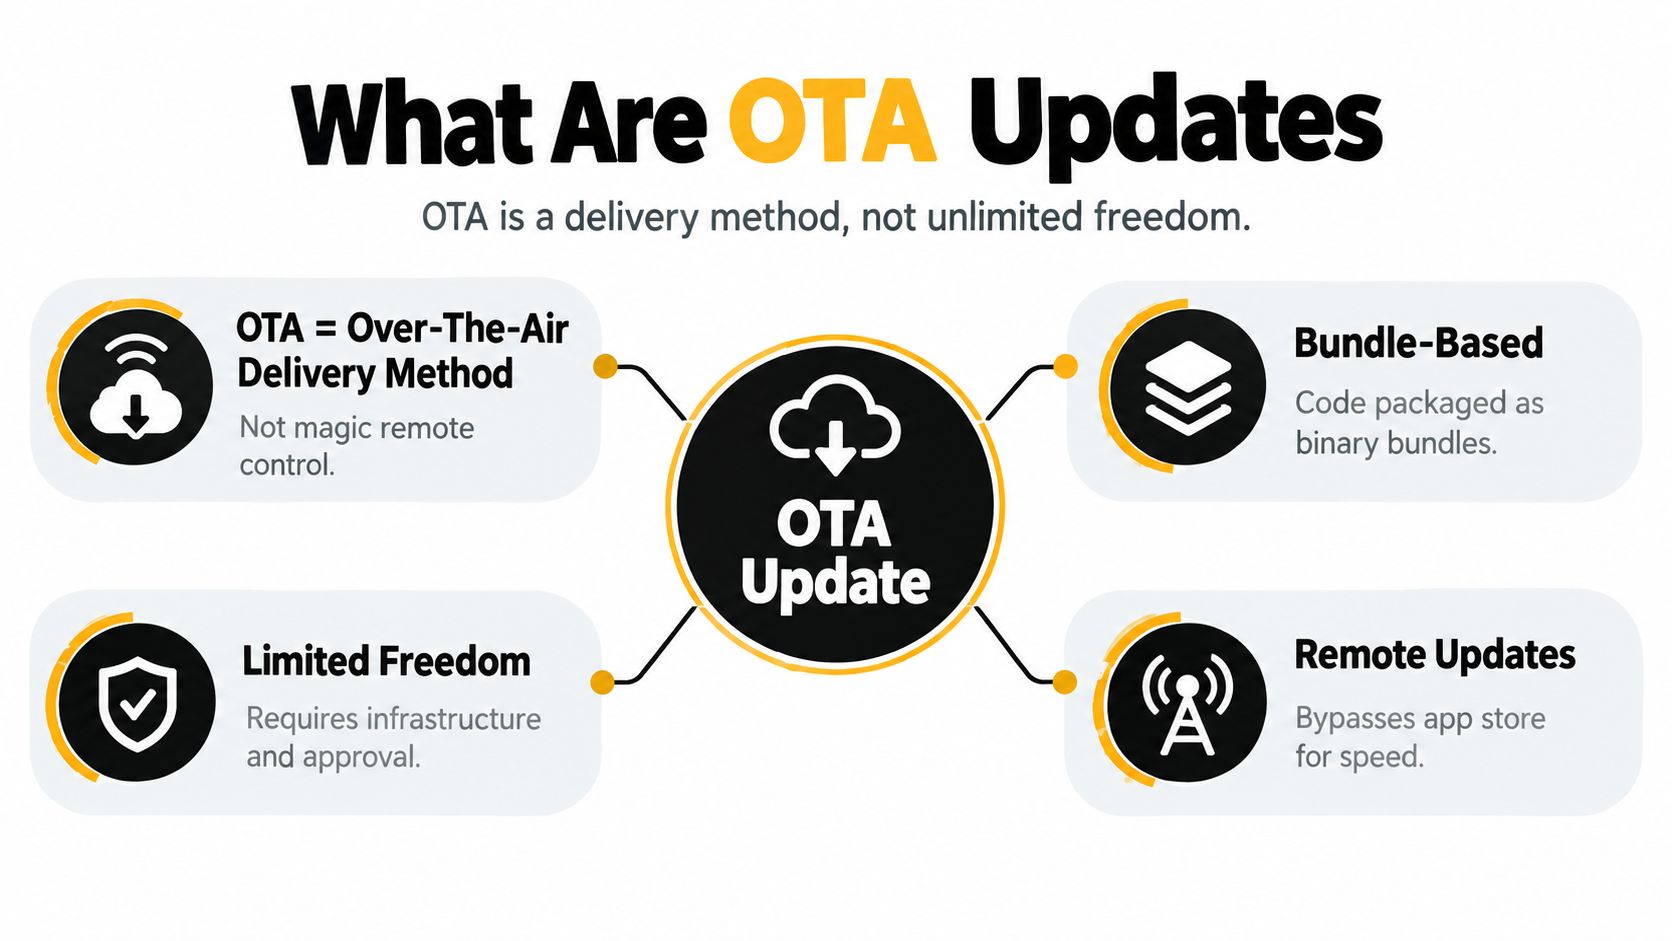
Regla práctica: Si el cambio afecta el comportamiento compilado de la app o los permisos de la plataforma, debe ir en una release de la tienda. Si solo modifica la capa web dentro de un shell aprobado, OTA puede ser el camino correcto.
Esa decisión de clasificación de release es la parte que muchos equipos pasan por alto. El trabajo no es preguntar si la app puede descargar contenido de forma remota. El trabajo es decidir si el cambio se queda dentro del contenedor nativo aprobado o cruza hacia code la tienda debe revisar.
Para una explicación más centrada en móvil de ese límite, consulta el resumen de Capgo sobre actualizaciones OTA.
Cómo funcionan las actualizaciones Over The Air de principio a fin
Un pipeline OTA de producción comienza mucho antes de que el dispositivo vea algo. El paquete de actualización se construye, firma, sube y se vincula a un canal para que solo los dispositivos previstos puedan obtenerlo. Eso es lo opuesto a una simple copia de archivo, y por eso las salvaguardas importan en despliegues reales.
El registro automotriz muestra por qué existe esta disciplina. Tesla emitió una actualización OTA temprana para vehículos de consumo a aproximadamente 100 conductores de Model S en 2012, más tarde el mercado alcanzó aproximadamente 309 modelos de 23 marcas a finales de 2023, y un Recall de Tesla en febrero de 2022 por un problema de bomba de calor se resolvió de forma remota en lugar de enviar a cada propietario a un taller, todo según la cobertura de OTA de WardsAuto. Esa progresión demuestra lo mismo que los equipos móviles aprenden a duras penas: la entrega remota solo funciona cuando la autenticación, la compatibilidad y el rollback se tratan como requisitos de primera clase.
El pipeline en la práctica
Un flujo OTA sensato se ve así:
- Creación del bundle. El equipo construye un nuevo web bundle a partir de la aplicación aprobada code.
- Distribución firmada. El bundle se sube al servicio OTA y se firma.
- Fetch en el cliente. La app busca actualizaciones al iniciar o según un horario controlado.
- Validación e instalación. El dispositivo verifica la firma y el manifiesto antes de la activación.
- Versión activa. El nuevo bundle solo se convierte en la versión activa tras superar las comprobaciones.
- Rollback si es necesario. Si las señales de inicio o de crash son erróneas, el sistema vuelve al último bundle estable.
Si no puedes verificar quién firmó el bundle, no lo lances. Si no puedes revertir limpiamente, no lo llames de nivel producción.
El mismo modelo aplica a apps híbridas que usan una capa de actualización sobre el binario de la tienda. Guía de live updates de Capgo es útil aquí porque conecta la mecánica de rollout con los equipos de Capacitor que buscan algo concreto, no solo una definición.
Los límites exactos de lo que se puede y no se puede hacer con OTA
Un release es OTA solo si se mantiene dentro del shell nativo aprobado. Si un cambio toca code compilado, cambia la clase del release. Para Capacitor y apps híbridas, esto suele significar: JavaScript, CSS, HTML, configuración y otros assets no nativos puede actualizarse vía OTA, mientras que Swift, Objective-C, Kotlin, Java, plugins, permisos o librerías embebidas aún requieren un binario de la tienda. Guía de code para iOS de OWASP establece el mismo límite para la carga de code en iOS.
Una forma útil de decidir es analizar el modo de fallo. Si la actualización cambia lo que la app puede ejecutar de forma nativa, envía un build a la tienda. Si solo cambia lo que el shell aprobado renderiza o configura, OTA puede ser aceptable.
Checklist de decisión práctica
Ejecuta estas comprobaciones antes de cada release:
- ¿El commit cambia el grafo de dependencias nativas? Si es así, lanza un build a la tienda.
- ¿Altera permisos, plugins o librerías embebidas? Si es así, lanza un build a la tienda.
- ¿Solo modifica los recursos web o la configuración dentro del shell aprobado? OTA podría ser apropiado.
- ¿El cambio alteraría significativamente el propósito de la app, el flujo de pago o el comportamiento visible para el usuario? Trátalo como arriesgado, aunque sea técnicamente posible.
- ¿Puedes mostrar un registro de auditoría, un límite de aprobación y una ruta de respaldo? Si no, no uses OTA para ese lanzamiento.
Un equipo de Capacitor puede convertir eso en una regla de lanzamiento simple: las correcciones de la capa web se quedan en OTA, y lo que afecta la ejecución nativa vuelve a pasar por la tienda. Esa línea se vuelve más clara en iOS, donde Apple aplica sus propias restricciones a los cambios code over-the-air, como se explica en Guía de restricciones de Apple de Capgo.
| Tipo de release | Método de entrega | Cambios de ejemplo |
|---|---|---|
| Bundle OTA | Actualización remota del shell instalado | JavaScript bug fix, CSS tweak, copy update, image swap |
| Binario de la tienda | Lanzamiento en App Store o Play | Cambio de plugin nativo, cambio de permisos, migración a SDK |
| Binario de la tienda | Lanzamiento en App Store o Play | Cambios en Swift, Kotlin, Objective-C, Java o librerías integradas |
| Bundle OTA, si se aprueba | Actualización remota con gobernanza estricta | Cambios de configuración, reemplazo de assets, correcciones menores en la capa web |
OWASP también recomienda no confiar solo en datos proporcionados por el cliente, firmar las respuestas de la política de actualización y usar una política en caché con un fallback offline seguro. Estos controles importan porque los errores de OTA fallan rápido y se propagan rápido.
Comparativa: OTA vs. lanzamientos tradicionales en App Store
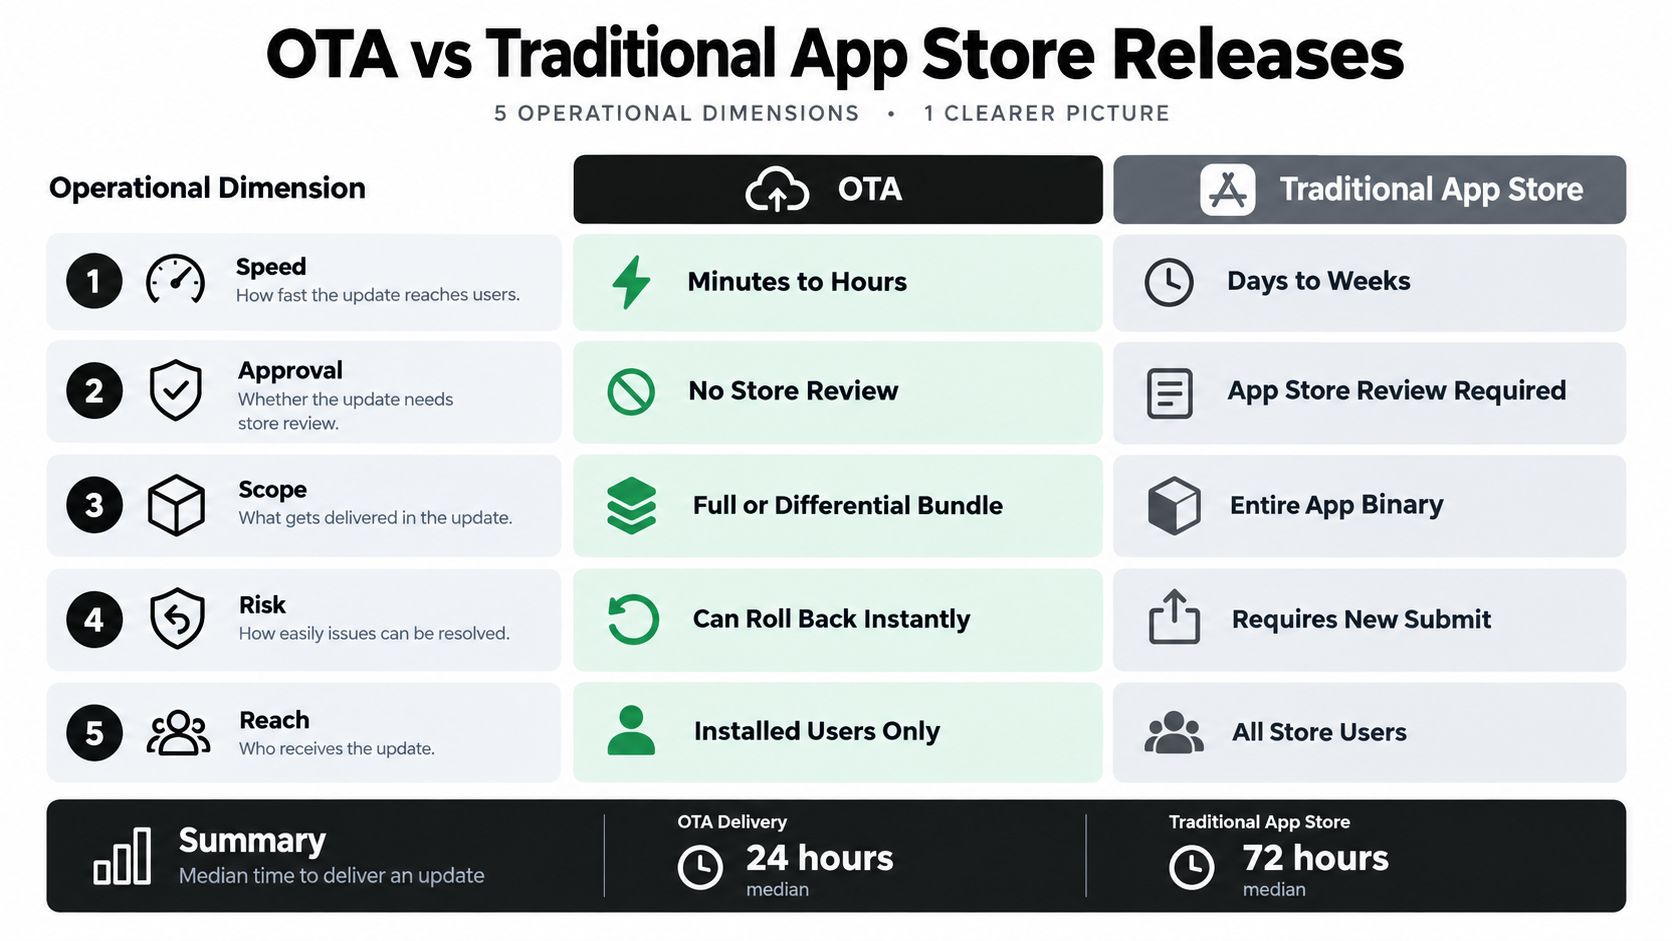
OTA no es “mejor” en todas las dimensiones, es diferente. Las releases de la tienda te dan el mayor alcance de cambios nativos, pero también fuerzan un ciclo de rebuild, envío y revisión. OTA omite ese ciclo para cambios elegibles en la capa web, por eso los equipos lo usan para fixes que de otro modo quedarían detrás de la revisión mientras los usuarios siguen encontrando el bug.
Un mecanismo OTA de grado de producción sigue siendo un pipeline endurecido. La guía de actualizaciones de apps de Android describe bien la forma de ese pipeline, con firma criptográfica, transporte HTTPS, validación de manifiesto, reglas de versión monótona, instalación atómica, canales escalonados y rollback todo trabajando en conjunto. También advierte contra confiar solo en datos del cliente y recomienda una política en caché con un fallback offline seguro, que es exactamente la mentalidad que quieres cuando un artefacto remoto puede afectar a todos los usuarios instalados a la vez. Ver Guía de actualizaciones de aplicaciones de Google para la postura de seguridad subyacente.
Los trade-offs que importan
| Dimensión | Actualizaciones OTA | Almacenar releases |
|---|---|---|
| Velocidad de entrega | Más rápido para cambios elegibles | Más lento por rebuild y revisión |
| Alcance del cambio | Solo capa web | Capa nativa y web |
| Revertir | Puede ser inmediato si la plataforma lo permite | Requiere otro envío |
| Perfil de riesgo | Alcance menor, pero un mal bundle puede afectar a muchos dispositivos | Cambios nativos más amplios, pero con más control |
| Carga de cumplimiento | Requiere gobernanza interna y auditabilidad | Requiere revisión de las tiendas y controles de release |
Algunos equipos usan Capgo para esta capa porque publica web bundles firmados en canales, aplica actualizaciones en el siguiente inicio y centraliza logs, historial de versiones y controles de rollback. Es útil, pero solo si el binario sigue siendo la fuente de verdad para todo lo nativo.
He visto el mismo patrón en equipos móviles: el problema no es "necesitamos OTA", sino "no sabemos qué ruta de release encaja con este cambio". Una vez clara la clasificación, el resto pasa de ser un debate a un problema de operaciones controlado.
Configurar un pipeline de actualizaciones OTA basado en Capgo
La configuración más limpia empieza con una regla simple: solo envía vía OTA lo que tu shell nativo ya aprobó. A partir de ahí, el pipeline es directo: un desarrollador cambia JavaScript o CSS, un paso de build genera el bundle y el servicio de actualizaciones publica un paquete firmado en el canal correcto. Así mantienes tu release path rápido sin fingir que la tienda ya no existe.
Qué configurar primero
- Estructura de canales. Separa flujos de beta, staging, producción y clientes específicos para apuntar a dispositivos de forma intencional.
- Publicación firmada. Haz obligatorias las comprobaciones de firma antes de la activación.
- Actualizaciones diferenciales. Envía solo los archivos modificados cuando la plataforma lo permita, lo que mantiene las actualizaciones más pequeñas y fáciles de entregar.
- Protección contra rollback. Mantén el bundle anterior hasta que el nuevo pase las comprobaciones de salud de inicio.
- Observabilidad. Registra logs por dispositivo, adopción, fallos e historial de versiones para que soporte vea qué ocurrió.
El beneficio operativo es evidente en la respuesta a incidentes. Si aparece un error de estilo o un defecto en la capa web, puedes enviar una corrección dirigida sin obligar a los usuarios a pasar por una reinstalación completa. Si el cambio afecta a code nativo, detente y lanza una versión en la tienda.
Un buen roadmap de implementación ayuda a los equipos a hacer esa división sin convertirla en conocimiento tribal. Este roadmap de implementación DevOps de Houston es una referencia externa útil para equipos que buscan disciplina de release en CI/CD, control de entornos y gobernanza de despliegues, aunque no sea específico de OTA.
Un orden de rollout simple
- Publicar en staging.
- Verifica los logs de instalación y arranque.
- Pasa a un canal de producción limitado.
- Vigila las señales de fallo.
- Expande solo cuando el bundle funcione bien.
La guía de OTA de Capgo encaja de forma natural aquí si quieres la mecánica para publicar bundles y conectar el pipeline a una app real. Lo importante es que OTA se ejecuta junto con los lanzamientos en las tiendas, no en lugar de ellos.
Cómo crear gobernanza de OTA para apps empresariales y reguladas
En equipos regulados, OTA es una decisión de gobernanza antes que de entrega. La pregunta difícil no es si el bundle puede llegar técnicamente a un dispositivo, sino si se debe permitir que el release se salte un ciclo de tienda sin debilitar el cumplimiento ni cambiar el producto de una forma que a los revisores les importe. La guía de OTA de Bitrise captura bien esa brecha, especialmente donde la regla de Apple permite actualizaciones de code interpretado dentro del propósito aprobado de la app, pero rechaza las que cambian las funciones o la funcionalidad de la app.
Preguntas de gobernanza que vale la pena formalizar
- ¿Puede esta versión exacta ir por OTA? Si hay algún cambio nativo o de permisos, la respuesta es no.
- ¿Qué evidencia conservaremos? Conserva notas de aprobación, historial de canales y registros de rollback.
- ¿Altera esto el flujo de pagos o el propósito de la app? Trátalo como un release candidate para la tienda, aunque el code solo se haya cambiado parcialmente.
- ¿Quién puede aprobar un push al canal? Mantén ese límite explícito, especialmente en fintech y salud.
- ¿Qué pasa offline? Usa una política de caché segura y un bundle de fallback si no se puede alcanzar el servidor de actualizaciones.
El programa OTA más seguro es el que puede decir que no rápido.
Esto importa porque los equipos de compliance no solo preguntan «¿recibieron los usuarios la actualización?». Preguntan si la ruta de entrega cambió el perfil de riesgo, si la versión puede reconstruirse después y si la app sigue comportándose como la versión aprobada.
Resumen empresarial de Capgo es un compañero práctico si tu organización necesita historial de releases OTA, control de canales y visibilidad operativa sin convertir cada parche en un envío a la tienda.
La regla general es simple. Usa OTA para correcciones de JavaScript, actualizaciones de texto, cambios de assets y ajustes de configuración. Usa un release de tienda para actualizaciones de plugins nativos, cambios de permisos, migraciones de SDK y adición de funciones principales. Si el cambio sorprendería a un revisor, probablemente pertenece a la tienda.
Preguntas frecuentes sobre actualizaciones OTA
¿Las OTA evitan la revisión de la App Store? No. Solo evita la revisión para cambios que se mantienen dentro del shell nativo aprobado. El code nativo, los permisos y el comportamiento de la plataforma siguen requiriendo un binario de la tienda.
¿Puede el OTA afectar las valoraciones de la app? No directamente por sí solo. Las valoraciones cambian porque los usuarios usan la app publicada, así que un bundle OTA defectuoso puede dañar las reseñas si rompe el arranque, provoca crashes o cambia el comportamiento principal sin previo aviso.
¿Qué pasa si la actualización falla con una mala conexión? Un pipeline de producción debe conservar el último bundle validado y hacer fallback de forma segura. Por eso importan los checks de integridad, la política en caché y la instalación atómica.
¿Cómo gestiono el rollback? Mantén el bundle anterior hasta que el nuevo supere los health checks de arranque y luego promociónalo. Si detectas señales de crash o fallo de arranque, detén el rollout y revierte automáticamente.
¿Debería avisar a los usuarios sobre los cambios OTA? Sí, especialmente en apps reguladas o empresariales. Las release notes deben explicar cambios visibles en el comportamiento, aunque la actualización se distribuya fuera de la tienda.
¿Las OTA son solo para apps móviles? No. También aplica a firmware y otros dispositivos conectados, pero los equipos móviles suelen centrarse en actualizaciones de la capa web dentro de un shell nativo.
¿El OTA reemplaza los lanzamientos de las tiendas? No debería. Es una vía rápida para cambios elegibles, no un reemplazo para actualizaciones nativas o lanzamientos sensibles al cumplimiento normativo.
Si necesitas un flujo de OTA más estricto para Capacitor o Electron, Capgo te ofrece actualizaciones en vivo firmadas, canales segmentados, protección contra rollback y observabilidad de releases para la capa web que puede moverse con seguridad sin un nuevo binario. Si ese es el problema de release que tu equipo está resolviendo, visita Capgo y evaluar si su pipeline de actualizaciones encaja con la separación entre capa nativa y capa web de tu app.





