
Hai un bug in produzione, la build per lo store è già in revisione e il supporto continua a chiederti perché una semplice correzione di testo non possa uscire oggi. È per questo che i team iniziano a chiedersi cos'è l'OTA. Non si tratta di un controllo remoto magico, ma di sapere esattamente quali modifiche possono essere pubblicate senza una nuova binary dello store e quali no.
OTA, o aggiornamento over-the-air, è un metodo di distribuzione. Trasferisce software o firmware su un dispositivo connesso tramite una rete, in genere via cellulare o Wi-Fi, anziché tramite cavo, supporto fisico, visita in concessionaria o installazione manuale. Nelle app mobili, di solito significa aggiornare JavaScript, CSS, HTML, configurazione o asset all'interno di una shell nativa già installata, mentre il binario nativo continua a rispettare le regole degli store. Questa distinzione è ciò che molti team trascurano, ed è il motivo per cui l'OTA è in realtà un problema di classificazione della release oltre che un meccanismo di delivery.
Indice dei contenuti
- Cosa sono realmente gli aggiornamenti OTA
- Come funzionano gli aggiornamenti Over The Air dall'inizio alla fine
- I confini precisi di ciò che può e non può passare via OTA
- Confronto tra aggiornamenti OTA e rilasci tradizionali sull'App Store
- Configurare una pipeline OTA basata su Capgo
- Creare la governance OTA per app enterprise e regolamentate
- Domande frequenti sugli aggiornamenti OTA
Cosa sono realmente gli aggiornamenti OTA
Un team mobile può rilasciare una correzione visiva, una modifica al testo o un nuovo asset bundle senza toccare la shell nativa. Questa è l'OTA nella pratica. Il glossario OTA di MDN cattura l'aspetto della distribuzione, e questo conta perché la domanda fondamentale è sempre cosa può muoversi in sicurezza sulla rete.
Per Capacitor e app Electron, la distinzione è chiara. OTA può aggiornare il layer web, quindi fix di bug, aggiornamenti di stile, modifiche al testo e asset statici possono essere rilasciati senza una nuova submission allo store. Le modifiche a Swift, Kotlin, Objective-C, Java, plugin, permessi o librerie incorporate richiedono comunque un binario distribuito tramite store, perché tali modifiche alterano il pacchetto nativo sottoposto a revisione.
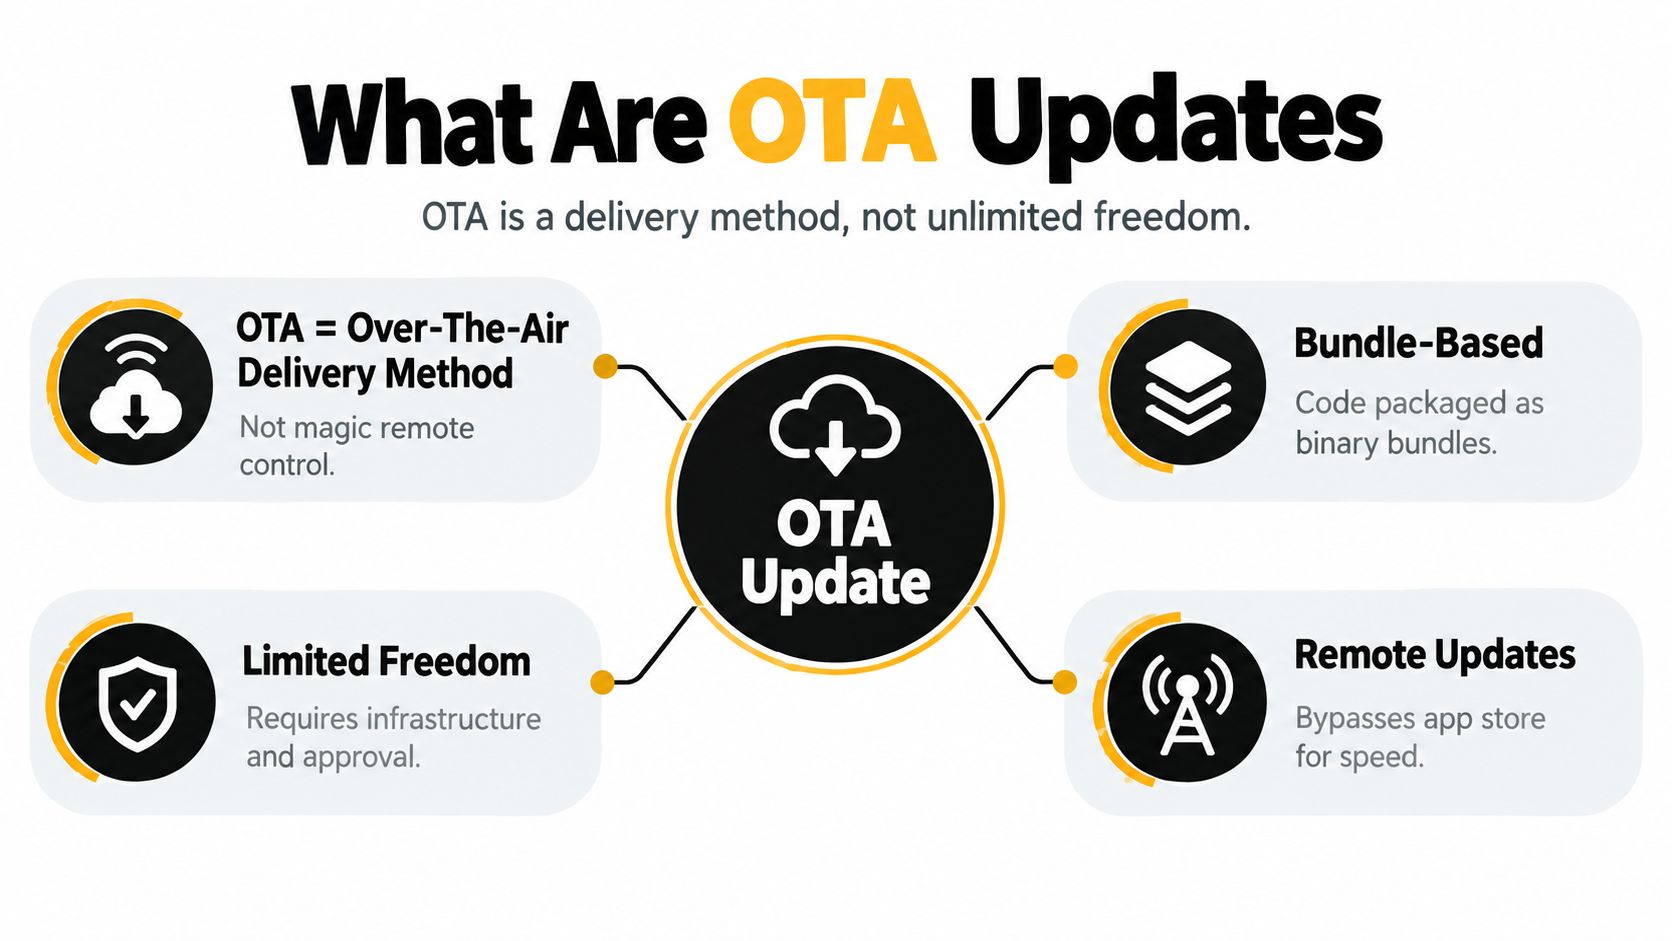
Regola pratica: Se la modifica influisce sul comportamento compilato dell'app o sui permessi della piattaforma, deve far parte di un release store. Se modifica solo il layer web all'interno di un shell approvato, OTA potrebbe essere la strada giusta.
Questa decisione di classificazione del release è la parte che molte team trascurano. Il compito non è chiedersi se l'app può scaricare contenuti da remoto. Il compito è decidere se la modifica resta all'interno della cornice nativa approvata o se attraversa code che lo store deve revisionare.
Per una spiegazione più focalizzata sul mobile di quel confine, consulta la panoramica di Capgo sugli aggiornamenti OTA.
Come funzionano gli aggiornamenti Over The Air dall'inizio alla fine
Una pipeline OTA di produzione inizia molto prima che il dispositivo veda qualcosa. Il pacchetto di aggiornamento viene costruito, firmato, caricato e associato a un canale in modo che solo i dispositivi previsti possano recuperarlo. È l'opposto di una semplice copia di file, ed è per questo che le misure di sicurezza contano nelle implementazioni reali.
Il record automotive mostra perché esiste questa disciplina. Tesla ha spinto un aggiornamento OTA per veicoli consumer iniziali a circa 100 conducenti di Model S nel 2012, in seguito il mercato ha raggiunto circa 309 modelli di 23 marchi entro la fine del 2023, e un richiamo Tesla di febbraio 2022 per un problema alla pompa di calore risolto da remoto invece di mandare ogni proprietario in officina, il tutto secondo la copertura OTA di WardsAuto. Questo progresso dimostra ciò che i team mobile imparano a proprie spese: il rilascio remoto funziona solo se autenticazione, compatibilità e rollback sono trattati come requisiti prioritari.
La pipeline in pratica
Un flusso OTA sensato è questo:
- Creazione del bundle. Il team crea un nuovo web bundle dall'app approvata code.
- Distribuzione firmata. Il bundle viene caricato sul servizio OTA e firmato.
- Fetch del client. L'app controlla gli aggiornamenti all'avvio o secondo una pianificazione controllata.
- Validazione e installazione. Il dispositivo verifica la firma e il manifest prima dell'attivazione.
- Rilascio attivo. Il nuovo bundle diventa la versione in esecuzione solo dopo il superamento dei controlli.
- Rollback se necessario. Se i segnali di avvio o crash sembrano anomali, il sistema torna al bundle noto come funzionante.
Se non puoi dimostrare chi ha firmato il bundle, non pubblicarlo. Se non puoi fare rollback in modo pulito, non definirlo production-grade.
Lo stesso modello si applica alle app ibride che usano un layer di aggiornamento sopra il binario dello store. Guida alle live updates di Capgo è utile qui perché mappa la meccanica del rollout per i team Capacitor che hanno bisogno di qualcosa di concreto, non solo di una definizione.
I confini precisi di ciò che può e non può passare via OTA
Un rilascio è OTA solo se resta all'interno della shell nativa approvata. Non appena una modifica tocca il code compilato, la classe del rilascio cambia. Per le app Capacitor e ibride, di solito significa che JavaScript, CSS, HTML, configurazione e altri asset non nativi possono passare tramite OTA, mentre Swift, Objective-C, Kotlin, Java, plugin, permessi o librerie incorporate richiedono ancora un binario per lo store. Le linee guida OWASP per iOS code stabiliscono lo stesso confine per il caricamento di code su iOS.
Un modo utile per decidere è partire dalla modalità di fallimento. Se l'aggiornamento cambia ciò che l'app può eseguire nativamente, invia una build per lo store. Se cambia solo ciò che la shell approvata renderizza o configura, l'OTA potrebbe essere accettabile.
Una checklist pratica per decidere
Esegui questi controlli prima di ogni release:
- Il commit modifica il grafo delle dipendenze native? Se sì, rilascia una build per lo store.
- Modifica permessi, plugin o librerie incorporate? Se sì, rilascia una build per lo store.
- Tocca solo asset web o configurazione all'interno della shell approvata? OTA potrebbe essere appropriato.
- L'aggiornamento cambia sostanzialmente lo scopo dell'app, il flusso di pagamento o il comportamento visibile all'utente? Consideralo rischioso, anche se tecnicamente è possibile.
- Puoi mostrare un audit trail, un limite di approvazione e un percorso di fallback? Se no, non usare OTA per quella release.
Un team Capacitor può trasformarlo in una semplice regola di release: le correzioni del layer web restano in OTA, tutto ciò che influisce sull'esecuzione nativa torna a passare dallo store. Quel confine diventa più netto su iOS, dove Apple applica le proprie restrizioni alle modifiche over-the-air di code, come spiegato in Guida alle restrizioni Apple di Capgo.
| Tipo di release | Metodo di distribuzione | Esempi di modifiche |
|---|---|---|
| Bundle OTA | Aggiornamento remoto della shell installata | Fix di bug JavaScript, tweak CSS, aggiornamento testi, sostituzione immagini |
| Binario dello store | Release su App Store o Play Store | Modifica di plugin nativi, modifica permessi, migrazione a SDK |
| Binario dello store | Release su App Store o Play Store | Modifiche a Swift, Kotlin, Objective-C, Java o librerie incorporate |
| Bundle OTA, se approvato | Aggiornamento remoto con governance rigorosa | Modifiche di configurazione, sostituzione di asset, piccole correzioni del layer web |
OWASP raccomanda anche di non fidarsi solo dei dati forniti dal client, di firmare le risposte della policy di aggiornamento e di usare una policy in cache con un fallback offline sicuro. Questi controlli sono importanti perché gli errori OTA si manifestano rapidamente e si diffondono in fretta.
Confronto tra aggiornamenti OTA e rilasci tradizionali sull'App Store
L'OTA non è “migliore” sotto ogni aspetto, è semplicemente diverso. I rilasci sugli Store offrono la più ampia gamma di modifiche native, ma impongono un ciclo di rebuild, invio e revisione. L'OTA salta questo ciclo per le modifiche idonee al web layer, ed è per questo che i team lo usano per fix che altrimenti resterebbero in attesa di revisione mentre gli utenti continuano a incontrare il bug.
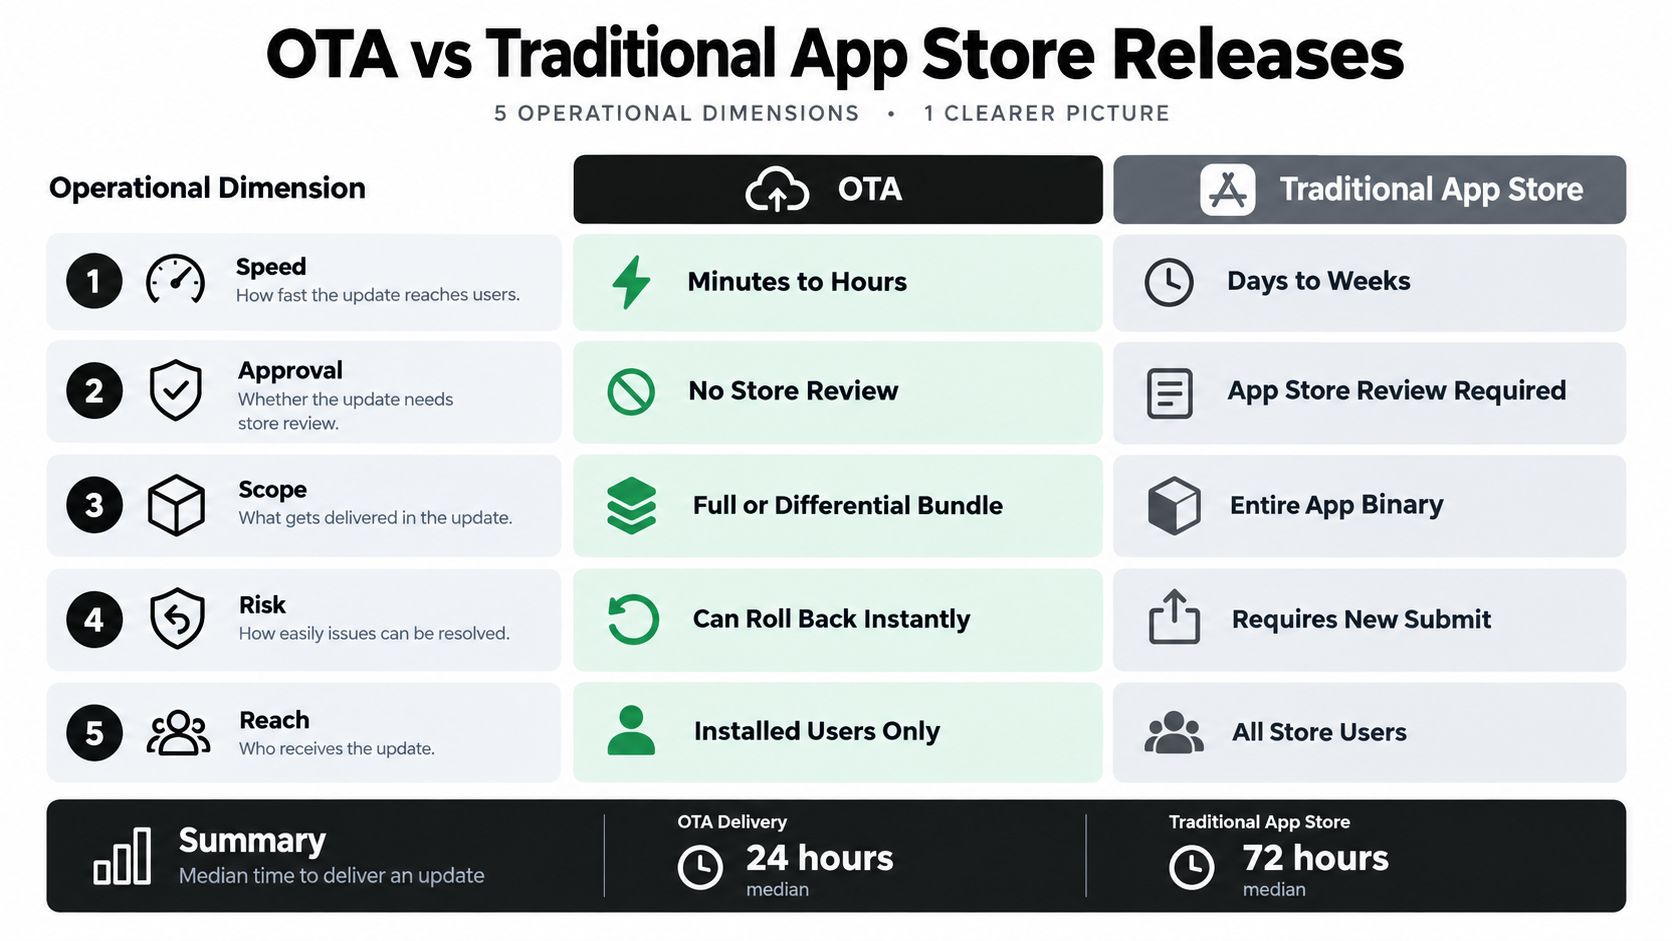
Un meccanismo OTA di livello production è comunque una pipeline blindata. La guida agli aggiornamenti delle app Android descrive bene la struttura di tale pipeline, con firma crittografica, trasporto HTTPS, validazione del manifest, regole di versione monotone, installazione atomica, canali staged e rollback che lavorano insieme. Avverte inoltre di non fidarsi solo dei dati del client e raccomanda una policy in cache con un fallback offline sicuro, che è esattamente l'approccio che serve quando un artefatto remoto può influenzare tutti gli utenti installati contemporaneamente. Vedi la guida di Google agli aggiornamenti delle app per la postura di sicurezza di fondo.
I trade-off che contano
| Dimensione | Aggiornamenti OTA | Rilasci sugli Store |
|---|---|---|
| Velocità di distribuzione | Più veloce per le modifiche ammissibili | Più lento a causa di rebuild e revisione |
| Ambito della modifica | Solo layer web | Layer nativo e web |
| Rollback | Può essere immediato se la piattaforma lo supporta | Richiede un nuovo invio |
| Profilo di rischio | Ambito più ristretto, ma un bundle difettoso può colpire molti dispositivi | Modifiche native più ampie, ma con più controlli |
| Onere di compliance | Richiede governance interna e auditabilità | Richiede revisione dello store e controlli di rilascio |
Alcuni team usano Capgo per questo layer perché pubblica web bundle firmati sui canali, applica gli update al prossimo avvio e tiene logs, cronologia versioni e controlli di rollback in un unico posto. È utile, ma solo se il binario rimane la source of truth per tutto ciò che è nativo.
Ho visto lo stesso pattern in vari team mobile: il problema non è "ci serve l'OTA", ma "non sappiamo quale percorso di rilascio si adatti a questa modifica". Una volta chiara la classificazione, il resto diventa un problema di operations controllate invece di un dibattito.
Configurare una pipeline OTA basata su Capgo
La configurazione più pulita parte da una regola banale: invia via OTA solo ciò che il tuo shell nativo ha già approvato. Da lì, la pipeline è lineare: uno sviluppatore modifica JavaScript o CSS, uno step di build produce il bundle e il servizio di update pubblica un pacchetto firmato sul canale corretto. Questo mantiene il percorso di rilascio veloce senza far finta che lo store non esista più.
Cosa configurare per primo
- Struttura dei canali. Separa i flussi beta, staging, produzione e specifici per i clienti per gestire i dispositivi in modo mirato.
- Publishing firmato. Rendi i controlli della firma obbligatori prima dell'attivazione.
- Aggiornamenti differenziali. Pubblica solo i file modificati quando la piattaforma lo supporta, mantenendo gli aggiornamenti più piccoli e semplici da distribuire.
- Protezione dal rollback. Mantieni il bundle precedente finché quello nuovo non supera i controlli di salute all'avvio.
- Osservabilità. Traccia i log per dispositivo, l'adozione, i fallimenti e lo storico delle versioni per capire cosa è successo.
Il vantaggio operativo è evidente nella gestione degli incidenti. Se appare un bug di stile o un difetto nel layer web, puoi pubblicare una correzione mirata senza costringere gli utenti a un percorso di reinstallazione completa. Se la modifica tocca il code nativo, fermati e pubblica un rilascio sullo store.
Una buona roadmap di implementazione aiuta i team a gestire questa separazione senza trasformarla in conoscenza tribale. Questa roadmap di implementazione DevOps di Houston è un riferimento esterno utile per i team che vogliono la disciplina di rilascio attorno a CI/CD, controllo degli ambienti e governance del deployment, anche se non è specifica per OTA.
Un semplice ordine di rollout
- Pubblica su staging.
- Verifica i log di installazione e avvio.
- Passa a un canale di produzione ristretto.
- Monitora i segnali di errore.
- Espandi solo dopo che il bundle funziona correttamente.
La guida OTA di Capgo si inserisce naturalmente qui se vuoi la meccanica per pubblicare bundle e collegare la pipeline a un'app reale. La parte importante è che OTA funziona insieme ai rilasci store, non al loro posto.
Creare la governance OTA per app enterprise e regolamentate
Nei team regolamentati, l'OTA è una decisione di governance prima ancora che di delivery. La domanda difficile non è se il bundle possa tecnicamente raggiungere un dispositivo, ma se il rilascio debba essere autorizzato a bypassare il ciclo dello store senza indebolire la compliance o modificare il prodotto in un modo che i revisori considererebbero rilevante. Le linee guida OTA di Bitrise colgono bene questa lacuna, soprattutto laddove la regola di Apple consente aggiornamenti interpretati-code entro lo scopo approvato dell'app, ma rifiuta aggiornamenti che ne modificano funzionalità o comportamento.
Le domande di governance da formalizzare
- Questo rilascio specifico può andare in OTA? Se c'è anche solo una modifica nativa o ai permessi, la risposta è no.
- Quali evidenze conserveremo? Conserva note di approvazione, storico dei canali e record di rollback.
- Questo modifica il flusso di pagamento o lo scopo dell'app? Trattalo come candidato al rilascio sullo store, anche se il code è cambiato solo in parte.
- Chi può approvare un push su un canale? Mantieni quel confine esplicito, soprattutto in fintech e sanità.
- Cosa succede offline? Usa una policy in cache sicura e un bundle di fallback se il server di aggiornamento non è raggiungibile.
Il programma OTA più sicuro è quello che sa dire no rapidamente.
È importante perché i team di compliance non chiedono solo "gli utenti hanno ricevuto l'aggiornamento?" Chiedono se il percorso di distribuzione ha alterato il profilo di rischio, se il rilascio può essere ricostruito in seguito e se l'app si comporta ancora come la versione approvata.
La panoramica enterprise di Capgo è un valido alleato se la tua azienda ha bisogno di cronologia dei rilasci OTA, controllo dei channel e visibilità operativa, senza dover sottoporre ogni patch allo store.
La regola è semplice. Usa OTA per fix JavaScript, aggiornamenti dei testi, modifiche agli asset e ritocchi di configurazione. Usa un rilascio store per aggiornamenti di plugin nativi, modifiche ai permessi, migrazioni SDK e nuove funzionalità importanti. Se la modifica sorprenderebbe un revisore, probabilmente va pubblicata sullo store.
Domande frequenti sugli aggiornamenti OTA
L'OTA bypassa del tutto la revisione degli store? No. Bypassa la revisione solo per le modifiche che restano dentro la shell nativa approvata. Native code, permessi e comportamenti della piattaforma richiedono comunque un binario store.
L'OTA può influenzare le valutazioni dell'app? Non direttamente. Le valutazioni cambiano perché gli utenti vivono l'app pubblicata, quindi un bundle OTA difettoso può comunque danneggiare le recensioni se blocca l'avvio, va in crash o cambia inaspettatamente comportamenti chiave.
Cosa succede se l'aggiornamento fallisce con una connessione di rete instabile? Una pipeline di produzione deve mantenere l’ultimo bundle noto come funzionante e poter fare fallback in modo sicuro. Per questo contano gli integrity check, la policy in cache e l’installazione atomica.
Come gestisco il rollback? Mantieni il bundle precedente finché quello nuovo non supera i controlli di salute all'avvio, poi promuovilo. Se i segnali di crash o di fallimento all'avvio vanno male, interrompi il rollout e ripristina automaticamente.
Devo informare gli utenti sui cambiamenti OTA? Sì, soprattutto nelle app regolamentate o enterprise. Le release notes devono spiegare le modifiche visibili al comportamento, anche quando l’update viene pubblicato al di fuori dello store.
L'OTA è solo per le app mobili? No. Vale anche per firmware e altri dispositivi connessi, ma i team mobile si concentrano di solito sugli aggiornamenti del layer web all'interno di una shell nativa.
L'OTA sostituisce le release degli store? Non dovrebbe. È un percorso rapido per modifiche idonee, non un sostituto degli upgrade nativi o delle release sensibili alla conformità.
Se ti serve un workflow OTA più rigoroso per Capacitor o Electron, Capgo ti offre live update firmati, canali mirati, protezione dal rollback e osservabilità delle release per il layer web, che può essere distribuito in sicurezza senza un nuovo binario. Se è questo il problema di release che il tuo team sta risolvendo, visita Capgo e valutare se la sua pipeline di aggiornamento si adatta alla separazione tra layer nativo e web della tua app.





