
Un bug en production, le build du store est déjà en cours de revue, et le support ne cesse de demander pourquoi une simple correction de texte ne peut pas être déployée aujourd’hui. C’est la raison pour laquelle les équipes se demandent qu’est-ce que l’OTA. Il ne s’agit pas d’un contrôl’à distance magique, mais de savoir précisément quelles modifications peuvent être déployées sans générer une nouvelle binaire pour le store, et lesquelles non.
OTA, ou mise à jour over-the-air, est une méthode de livraison. Elle transmet le logiciel ou le firmware via un réseau vers un appareil connecté, généralement par cellulaire ou Wi-Fi, plutôt que par câble, support physique, passage en concession ou installation manuelle. Dans les applications mobiles, cela signifie généralement mettre à jour JavaScript, CSS, HTML, la configuration ou les assets à l'intérieur d'un shell natif déjà installé, alors que le binaire natif respecte toujours les règles des stores. C'est cette distinction que beaucoup d'équipes ratent, et c'est pourquoi l'OTA est avant tout un problème de classification de release autant qu'un mécanisme de livraison.
Table des matières
- Comprendre ce que sont réellement les mises à jour OTA
- Comment fonctionnent les mises à jour Over The Air de A à Z
- Les limites exactes de ce qui peut et ne peut pas passer en OTA
- Comparer les mises à jour OTA aux releases traditionnelles sur les stores
- Configurer un pipeline de mises à jour OTA basé sur Capgo
- Gouvernance OTA pour les applications d’entreprise et réglementées
- Questions fréquentes sur les mises à jour OTA
Comprendre ce que sont réellement les mises à jour OTA
Une équipe mobile peut déployer un correctif visuel, une retouche de texte ou un nouveau bundle d’assets sans toucher au shell natif. C’est l’OTA en pratique. Le glossaire OTA de MDN décrit le volet livraison, et c’est important car la question centrale est toujours de savoir ce qui peut circuler en toute sécurité sur le réseau.
Pour les applications Capacitor et Electron, la frontière est claire. L’OTA peut rafraîchir la couche web, donc les corrections de bugs, les mises à jour de style, les modifications de texte et les ressources statiques peuvent être déployées sans nouvelle soumission au store. Les modifications apportées à Swift, Kotlin, Objective-C, Java, aux plugins, aux autorisations ou aux bibliothèques intégrées nécessitent toujours un binaire distribué via le store, car ces changements modifient le package natif examiné.
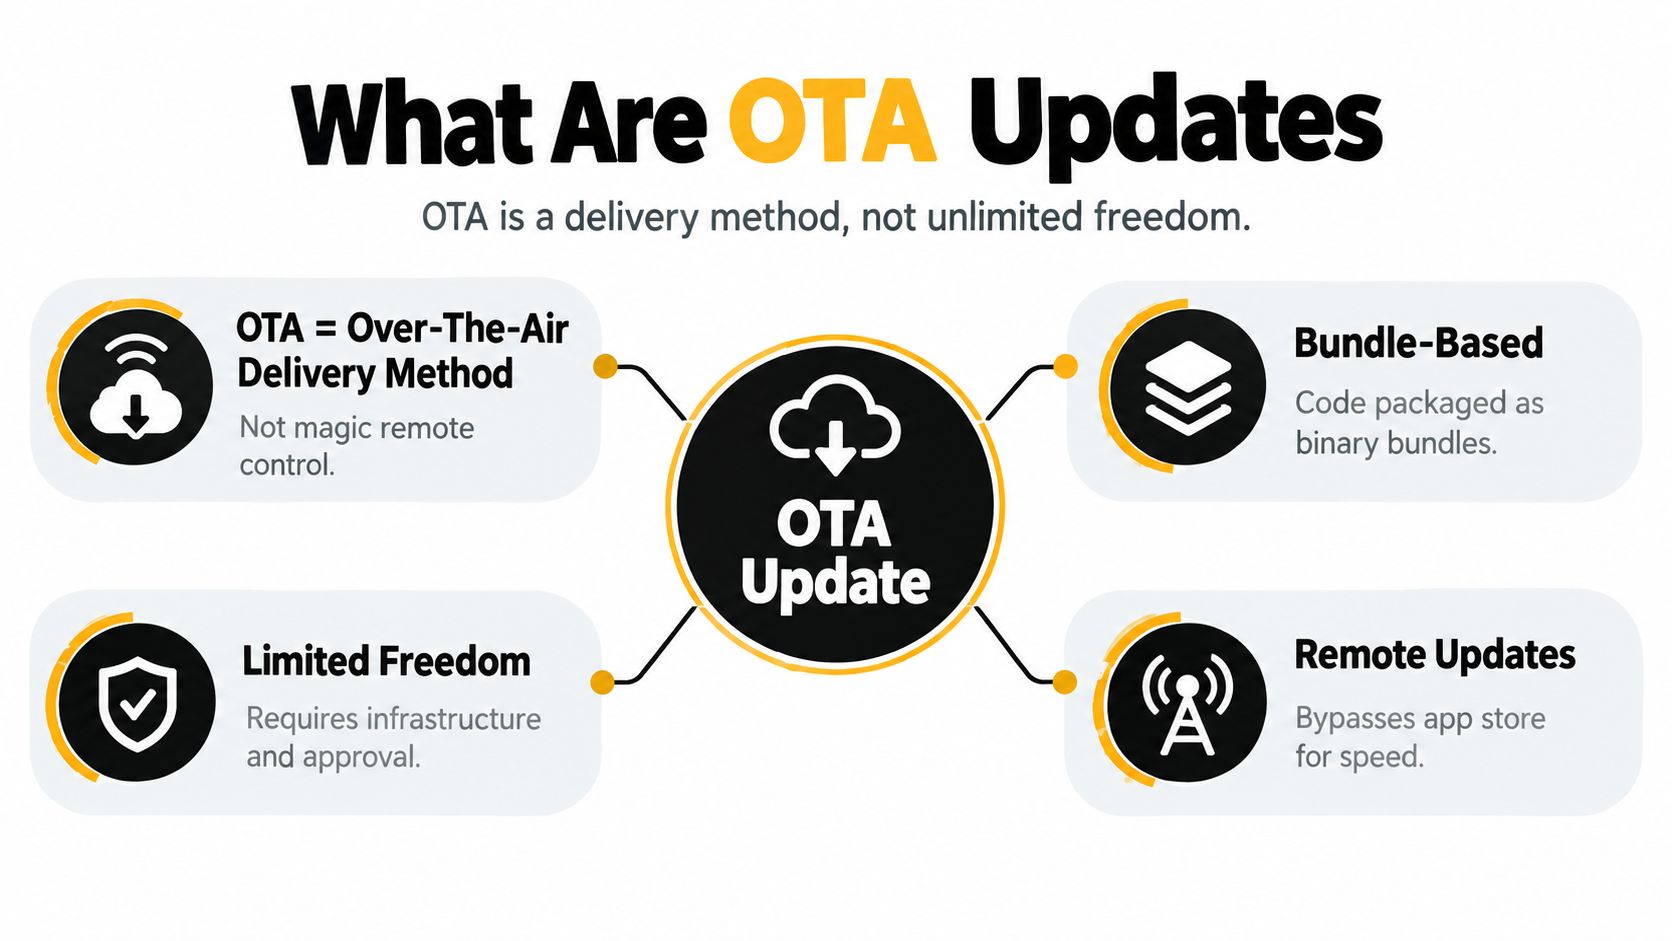
Règle pratique : si le changement affecte le comportement de l’application compilée ou les autorisations de la plateforme, il doit être inclus dans une release sur le store. S’il ne modifie que la couche web à l’intérieur d’un shell validé, l’OTA peut être la bonne approche.
Cette décision de classification de la release est souvent négligée par les équipes. L’enjeu n’est pas de savoir si l’application peut télécharger du contenu à distance. L’enjeu est de déterminer si le changement reste dans l’enveloppe native approuvée ou s’il pénètre dans code que le store doit examiner.
Pour une explication de cette frontière plus centrée sur le mobile, voir la présentation Capgo des mises à jour OTA.
Comment fonctionnent les mises à jour Over The Air de A à Z
Un pipeline OTA de production commence bien avant que l’appareil ne voie quoi que ce soit. Le package de mise à jour est généré, signé, envoyé et associé à un canal afin que seuls les appareils ciblés puissent le récupérer. C’est l’opposé d’une simple copie de fichier, et c’est pourquoi les garde-fous sont essentiels dans les déploiements réels.
Le précédent automobile montre pourquoi cette discipline existe. Tesla a déployé l’une des premières mises à jour OTA pour véhicules grand public sur environ 100 conducteurs de Model S en 2012, le marché a ensuite atteint environ 309 modèles chez 23 marques fin 2023, et une Rappel Tesla de février 2022 pour un problème de pompe à chaleur, résolu à distance plutôt que d’envoyer chaque propriétaire en atelier, selon la couverture OTA de WardsAuto. Cette progression démontre ce que les équipes mobiles découvrent à leurs dépens : la livraison à distance ne fonctionne que si l’authentification, la compatibilité et le rollback sont traités comme des exigences de premier ordre.
Le pipeline en pratique
Un flux OTA sain ressemble à ceci :
- Création du bundle. L’équipe compile un nouveau bundle web à partir de l’application approuvée code.
- Distribution signée. Le bundle est envoyé au service OTA et signé.
- Récupération côté client. L’app vérifie les mises à jour au lancement ou selon un planning contrôlé.
- Validation et installation. L’appareil vérifie la signature et le manifeste avant activation.
- Release active. Le nouveau bundle ne devient la version active qu’après le passage des vérifications.
- Rollback si nécessaire. Si les signaux de démarrage ou de crash semblent anormaux, le système revient au dernier bundle connu comme fiable.
Si vous ne pouvez pas prouver qui a signé le bundle, ne le déployez pas. Si vous ne pouvez pas revenir en arrière proprement, ne l’appelons pas de niveau production.
Le même modèle s’applique aux apps hybrides qui utilisent une couche de mise à jour au-dessus du binaire du store. Le guide des live updates de Capgo est utile ici car il relie les mécanismes de déploiement progressif aux équipes Capacitor qui ont besoin de quelque chose de concret, pas seulement d'une définition.
Les limites exactes de ce qui peut et ne peut pas passer en OTA
Une release est OTA uniquement si elle reste dans le shell natif approuvé. Dès qu'une modification touche le code compilé, le type de release change. Pour les applications Capacitor et hybrides, cela signifie généralement que JavaScript, CSS, HTML, configuration et autres ressources non natives peuvent passer par OTA, tandis que Swift, Objective-C, Kotlin, Java, les plugins, les permissions ou les bibliothèques embarquées nécessitent toujours un binaire de store. les recommandations d'OWASP sur le code iOS définissent la même limite pour le chargement code sur iOS.
Une bonne façon de trancher consiste à partir du mode de défaillance. Si la mise à jour modifie ce que l'application peut exécuter nativement, soumettez un build au store. Si elle ne modifie que ce que le shell approuvé rend ou configure, l'OTA peut être acceptable.
Une checklist de décision pratique
Effectuez ces vérifications avant chaque release :
- Le commit modifie-t-il le graphe de dépendances natives ? Si oui, déployez un build pour les stores.
- Modifie-t-il les permissions, les plugins ou les bibliothèques embarquées ? Si oui, déployez un build pour les stores.
- Cela ne touche-t-il que les assets web ou la configuration à l'intérieur du shell approuvé ? L'OTA peut convenir.
- Est-ce que la mise à jour modifierait l'objectif de l'app, le flux de paiement ou le comportement utilisateur ? Considérez cela comme risqué, même si c'est techniquement possible.
- Pouvez-vous fournir une piste d'audit, un périmètre d'approbation et un chemin de repli ? Sinon, n'utilisez pas l'OTA pour cette release.
Une équipe Capacitor peut transformer cela en une règle de release simple : les correctifs de la couche web restent en OTA, tout ce qui affecte l'exécution native repasse par le store. Cette frontière est encore plus nette sur iOS, où Apple applique ses propres restrictions aux changements code en OTA, comme expliqué dans le guide des restrictions Apple de Capgo.
| Type de release | Méthode de distribution | Exemples de changements |
|---|---|---|
| Bundle OTA | Mise à jour à distance du shell installé | Correctif JavaScript, ajustement CSS, mise à jour du texte, remplacement d’image |
| Binaire du store | Release App Store ou Play | Modification de plugin natif, changement de permission, migration SDK |
| Binaire du store | Release App Store ou Play | Modifications de Swift, Kotlin, Objective-C, Java ou de bibliothèques embarquées |
| Bundle OTA, si approuvé | Mise à jour distante avec une gouvernance stricte | Modifications de configuration, remplacement d’assets, correctifs mineurs de la couche web |
OWASP recommande également de ne pas se fier uniquement aux données fournies par le client, de signer les réponses de la politique de mise à jour et d’utiliser une politique mise en cache avec un repli hors ligne sûr. Ces contrôles sont essentiels car les erreurs OTA échouent vite et se propagent vite.
Comparer les mises à jour OTA aux releases traditionnelles sur les stores
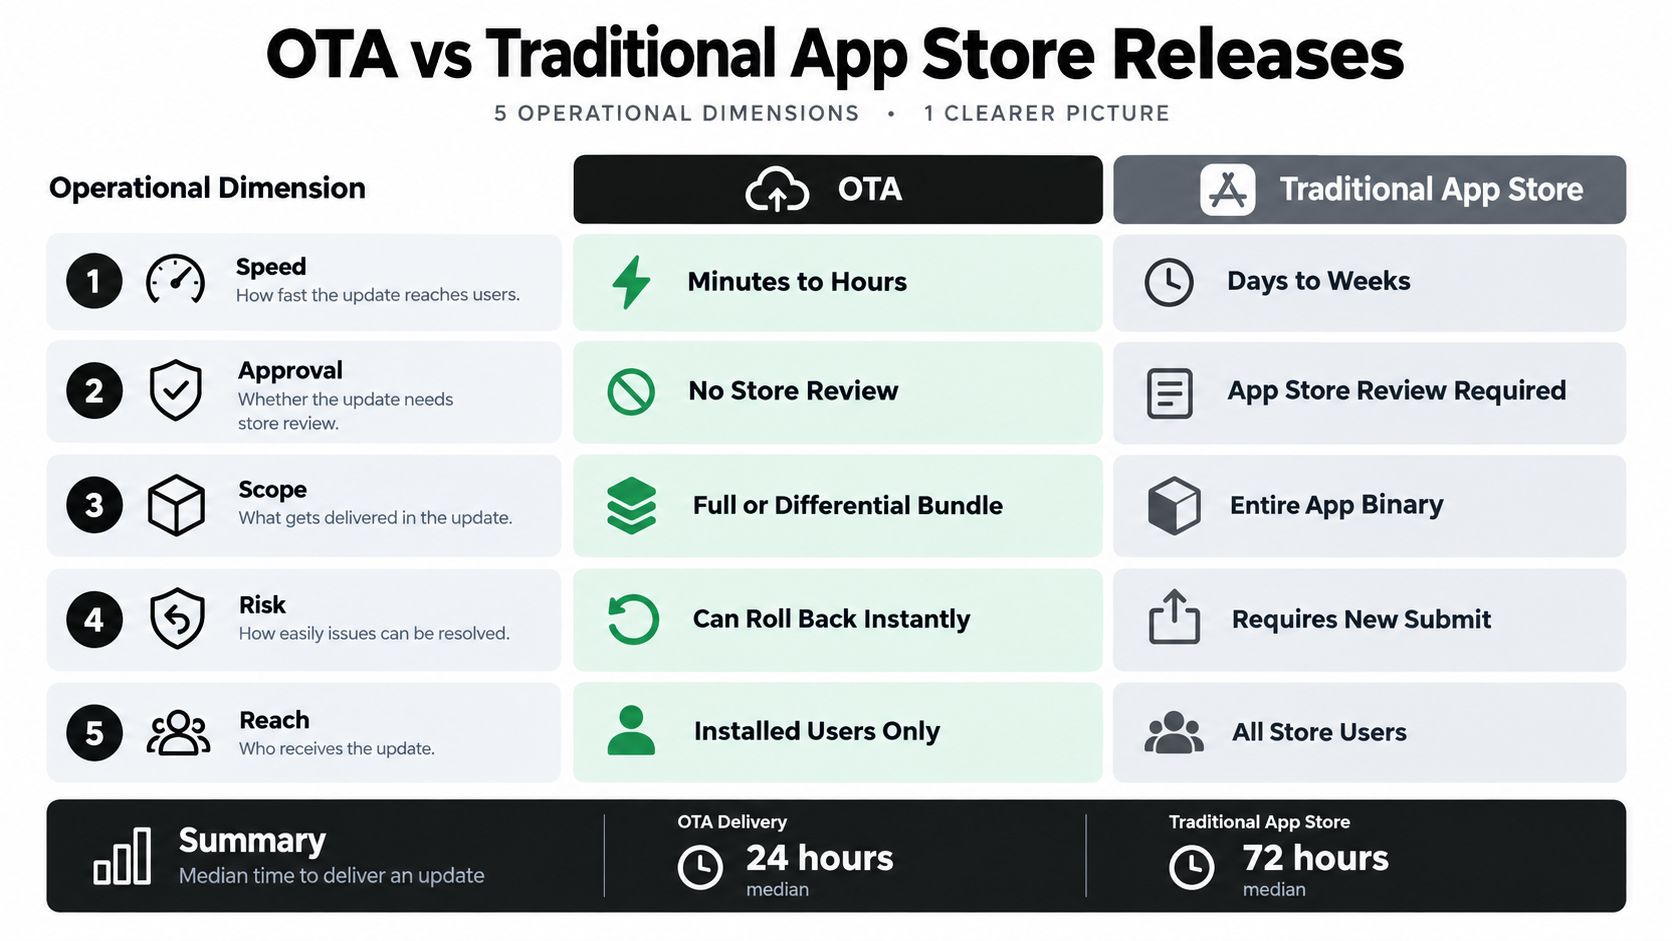
L’OTA n’est pas « meilleur » sur tous les plans, il est différent. Les releases sur les stores offrent la portée de modifications natives la plus large, mais elles imposent aussi un cycle de recompilation, de soumission et de revue. L’OTA contourne ce cycle pour les modifications éligibles de la couche web, c’est pourquoi les équipes l’utilisent pour des correctifs qui, sinon, resteraient bloqués en revue pendant que les utilisateurs continuent de rencontrer le bug.
Un mécanisme OTA de niveau production reste un pipeline durci. Les recommandations de mise à jour d’app Android décrivent bien la forme de ce pipeline, avec signature cryptographique, transport HTTPS, validation du manifeste, règles de version monotone, installation atomique, canaux progressifs et rollback tous fonctionnant ensemble. Il met également en garde contre le fait de se fier uniquement aux données du client et recommande une politique mise en cache avec un repli hors ligne sûr, ce qui est exactement l’état d’esprit à adopter quand un artefact distant peut toucher tous les utilisateurs installés d’un coup. Voir Les recommandations de Google pour les mises à jour d’app pour la posture de sécurité sous-jacente.
Les compromis qui comptent
| Critère | Mises à jour OTA | Releases sur les stores |
|---|---|---|
| Vitesse de livraison | Plus rapide pour les changements éligibles | Plus lent à cause du rebuild et de la revue |
| Périmètre du changement | Couche web uniquement | Couche native et web |
| Rollback | Peut être immédiat si la plateforme le prend en charge | Nécessite une nouvelle soumission |
| Profil de risque | Narrower scope, but a bad bundle can hit many devices | Modifications natives plus larges, mais plus de contrôles |
| Charge de conformité | Nécessite une gouvernance interne et une capacité d'audit | Nécessite une revue du store et des contrôles de release |
Certaines équipes utilisent Capgo pour cette couche car il publie des bundles web signés sur des canaux, applique les mises à jour au prochain lancement et centralise les logs, l'historique des versions et les contrôles de rollback. C'est utile, mais seulement si le binaire reste la source de vérité pour tout ce qui est natif.
J'ai observé le même schéma dans plusieurs équipes mobiles : le bug n'est pas « nous avons besoin d'OTA », mais « nous ne savons pas quel chemin de release convient à ce changement ». Une fois cette classification établie, le reste devient un problème d'opérations contrôlées plutôt qu'un débat.
Configurer un pipeline de mises à jour OTA basé sur Capgo
La configuration la plus propre repose sur une règle simple : n'envoyez en OTA que ce que votre shell natif a déjà approuvé. À partir de là, le pipeline est simple : un développeur modifie le JavaScript ou le CSS, une étape de build produit le bundle, et le service de mise à jour publie un package signé sur le bon canal. Cela permet de garder un chemin de release rapide sans faire comme si les stores n'existaient plus.
Que configurer en premier ?
- Structure des canaux. Séparez les flux beta, staging, production et les flux spécifiques aux clients pour cibler délibérément les appareils.
- Publication signée. Rendez les vérifications de signature obligatoires avant l'activation.
- Mises à jour différentielles. Déployez uniquement les fichiers modifiés lorsque la plateforme le permet, ce qui réduit la taille des mises à jour et simplifie leur livraison.
- Protection contre les rollbacks. Conservez l’ancien bundle jusqu’à ce que le nouveau passe les contrôles de santé au démarrage.
- Observabilité. Suivez les logs par appareil, l’adoption, les échecs et l’historique des versions pour que le support puisse voir ce qui s’est passé.
Le retour opérationnel est évident lors de la gestion d'incidents. Si un bug de style ou un défaut de la couche web apparaît, vous pouvez déployer un correctif ciblé sans obliger les utilisateurs à passer par une réinstallation complète. Si la modification touche le code natif, vous arrêtez et publiez une release sur le store à la place.
Une bonne feuille de route aide les équipes à faire ce tri sans en faire un savoir tribal. Cette feuille de route d’implémentation DevOps de Houston est une référence externe utile pour les équipes qui veulent une discipline de release autour du CI/CD, du contrôle des environnements et de la gouvernance des déploiements, même si elle n’est pas spécifique à l’OTA.
Un ordre de déploiement simple
- Publiez sur staging.
- Vérifiez les logs d’installation et de démarrage.
- Passez à un canal de production restreint.
- Surveillez les signaux d’échec.
- Élargissez uniquement une fois que le bundle se comporte normalement.
Guide des mises à jour OTA de Capgo s’inscrit naturellement ici si vous voulez les détails concrets pour publier des bundles et brancher le pipeline sur une vraie app. L’essentiel est que l’OTA fonctionne en parallèle des releases sur les stores, pas à leur place.
Gouvernance OTA pour les applications d’entreprise et réglementées
Dans les équipes soumises à des réglementations, l’OTA est d’abord une décision de gouvernance avant d’être une décision de livraison. La vraie question n’est pas de savoir si le bundle peut techniquement atteindre un appareil, mais si la release doit être autorisée à contourner le cycle du store sans affaiblir la conformité ou modifier le produit d’une manière qui préoccuperait les reviewers. Le guide OTA de Bitrise captures that gap well, especially where Apple’s rule allows interpreted-code updates within the approved app purpose but rejects updates that change the app’s features or functionality.
Les questions de gouvernance à formaliser
- Cette release précise peut-elle passer en OTA ? S'il y a un changement natif ou de permission, la réponse est non.
- Quelles preuves allons-nous conserver ? Conservez les notes d'approbation, l'historique des canaux et les traces de rollback.
- Cela modifie-t-il le flux de paiement ou la finalité de l'app ? Considérez cela comme un candidat à la release sur les stores, même si le code n'est que partiellement modifié.
- Qui peut approuver un push sur un canal ? Maintenez cette limite explicite, surtout dans la fintech et la santé.
- Que se passe-t-il hors ligne ? Utilisez une politique de cache sécurisée et un bundle de secours si le serveur de mise à jour est injoignable.
Le programme OTA le plus sûr est celui qui sait dire non rapidement.
C'est crucial car les équipes de conformité ne demandent pas seulement « les utilisateurs ont-ils reçu la mise à jour ? ». Elles demandent si le mode de livraison a modifié le profil de risque, si la release peut être reconstruite plus tard, et si l'app se comporte toujours comme la version approuvée.
Aperçu de l'offre entreprise de Capgo est un compagnon pratique si votre organisation a besoin de l'historique des releases OTA, du contrôle des canaux et d'une visibilité opérationnelle sans transformer chaque correctif en une soumission sur les stores.
La règle d'or est simple. Utilisez l'OTA pour Corrections JavaScript, mises à jour du texte, modifications d’assets et ajustements de configuration. Utilisez une release sur les stores pour mises à jour de plugins natifs, changements de permissions, migrations SDK et ajouts de fonctionnalités majeures. Si le changement risque de surprendre un évaluateur, il a probablement sa place dans le store.
Questions fréquentes sur les mises à jour OTA
L'OTA permet-il de contourner totalement la revue des stores ? Non. Il ne contourne la revue que pour les changements qui restent dans le shell natif approuvé. Le code natif, les permissions et le comportement de la plateforme nécessitent toujours un binaire sur les stores.
L'OTA peut-il affecter les notes de l'application ? Pas directement en soi. Les notes évoluent selon l'expérience des utilisateurs avec l'app déployée ; un mauvais bundle OTA peut donc nuire aux avis s'il empêche le démarrage, provoque des crashs ou modifie le comportement principal de manière inattendue.
Que se passe-t-il si la mise à jour échoue sur une mauvaise connexion réseau ? Un pipeline de production doit conserver le dernier bundle connu bon et permettre un repli sûr. C’est pourquoi les vérifications d’intégrité, la mise en cache de la politique et l’installation atomique sont essentielles.
Comment gérer le rollback ? Conservez le bundle précédent jusqu’à ce que le nouveau passe les contrôles de santé au démarrage, puis promouvez-le. En cas de signaux de crash ou d’échec de démarrage, arrêtez le déploiement progressif et revenez automatiquement à la version précédente.
Faut-il informer les utilisateurs des changements OTA ? Oui, surtout dans les apps réglementées ou d’entreprise. Les release notes doivent expliquer les changements visibles, même si la mise à jour est déployée hors des stores.
L’OTA est-il réservé aux applications mobiles ? Non. Cela s’applique aussi au firmware et à d’autres appareils connectés, mais les équipes mobiles s’intéressent surtout aux mises à jour de la couche web dans un shell natif.
L’OTA remplace-t-il les releases sur les stores ? Non. C’est un chemin rapide pour les modifications éligibles, pas un remplacement des mises à niveau natives ni des releases sensibles à la conformité.
Si vous avez besoin d’un workflow OTA plus rigoureux pour Capacitor ou Electron, Capgo vous offre des live updates signées, des canaux ciblés, une protection contre le rollback et l’observabilité des releases pour la couche web, qui peut évoluer en toute sécurité sans nouveau binaire. Si c’est le problème de release que votre équipe cherche à résoudre, visitez Capgo et vérifiez si son pipeline de mise à jour correspond à la répartition natif / web de votre app.





