
Ada bug di production, build App Store sedang dalam review, dan tim support terus bertanya kenapa perbaikan copy sederhana tidak bisa dirilis hari ini. Itulah alasan tim mulai bertanya apa itu OTA. Ini bukan soal remote control ajaib, tapi soal tahu persis perubahan mana yang bisa dirilis tanpa binary store baru, dan mana yang tidak.
OTA, atau over-the-air updating, adalah metode pengiriman. Metode ini memindahkan software atau firmware melalui jaringan ke perangkat yang terhubung, biasanya lewat seluler atau Wi-Fi, bukan lewat kabel, media fisik, kunjungan dealer, atau instalasi manual. Pada mobile app, ini biasanya berarti memperbarui JavaScript, CSS, HTML, konfigurasi, atau assets di dalam native shell yang sudah terpasang, sementara native binary tetap mengikuti aturan store. Perbedaan inilah yang sering terlewat oleh banyak tim, dan itulah alasan mengapa OTA sebenarnya adalah masalah klasifikasi rilis sekaligus mekanisme pengiriman.
Table of Contents
- Memahami Apa Itu Update OTA Sebenarnya
- Cara Kerja Over The Air Updates dari Awal sampai Akhir
- Batas Persis Apa yang Bisa dan Tidak Bisa Lewat OTA
- Perbandingan OTA Update vs Rilis App Store Tradisional
- Menyiapkan Pipeline OTA Update Berbasis Capgo
- Membangun Tata Kelola OTA untuk Aplikasi Enterprise dan yang Diregulasi
- Pertanyaan Umum tentang OTA Update
Memahami Apa Itu Update OTA Sebenarnya
Tim mobile bisa merilis perbaikan visual, edit teks, atau bundle aset baru tanpa menyentuh native shell. Itulah OTA dalam praktiknya. Glosarium OTA dari MDN mencakup sisi pengirimannya, dan ini penting karena pertanyaan utamanya adalah apa yang bisa dikirim secara aman melalui jaringan.
Untuk aplikasi Capacitor dan Electron, batasannya jelas. OTA bisa memperbarui web layer, jadi bug fix, update styling, perubahan teks, dan aset statis bisa dirilis tanpa submit ulang ke store. Perubahan pada Swift, Kotlin, Objective-C, Java, plugin, permission, atau library yang di-embed tetap butuh binary yang didistribusikan lewat store, karena perubahan itu mengubah paket native yang sudah direview.
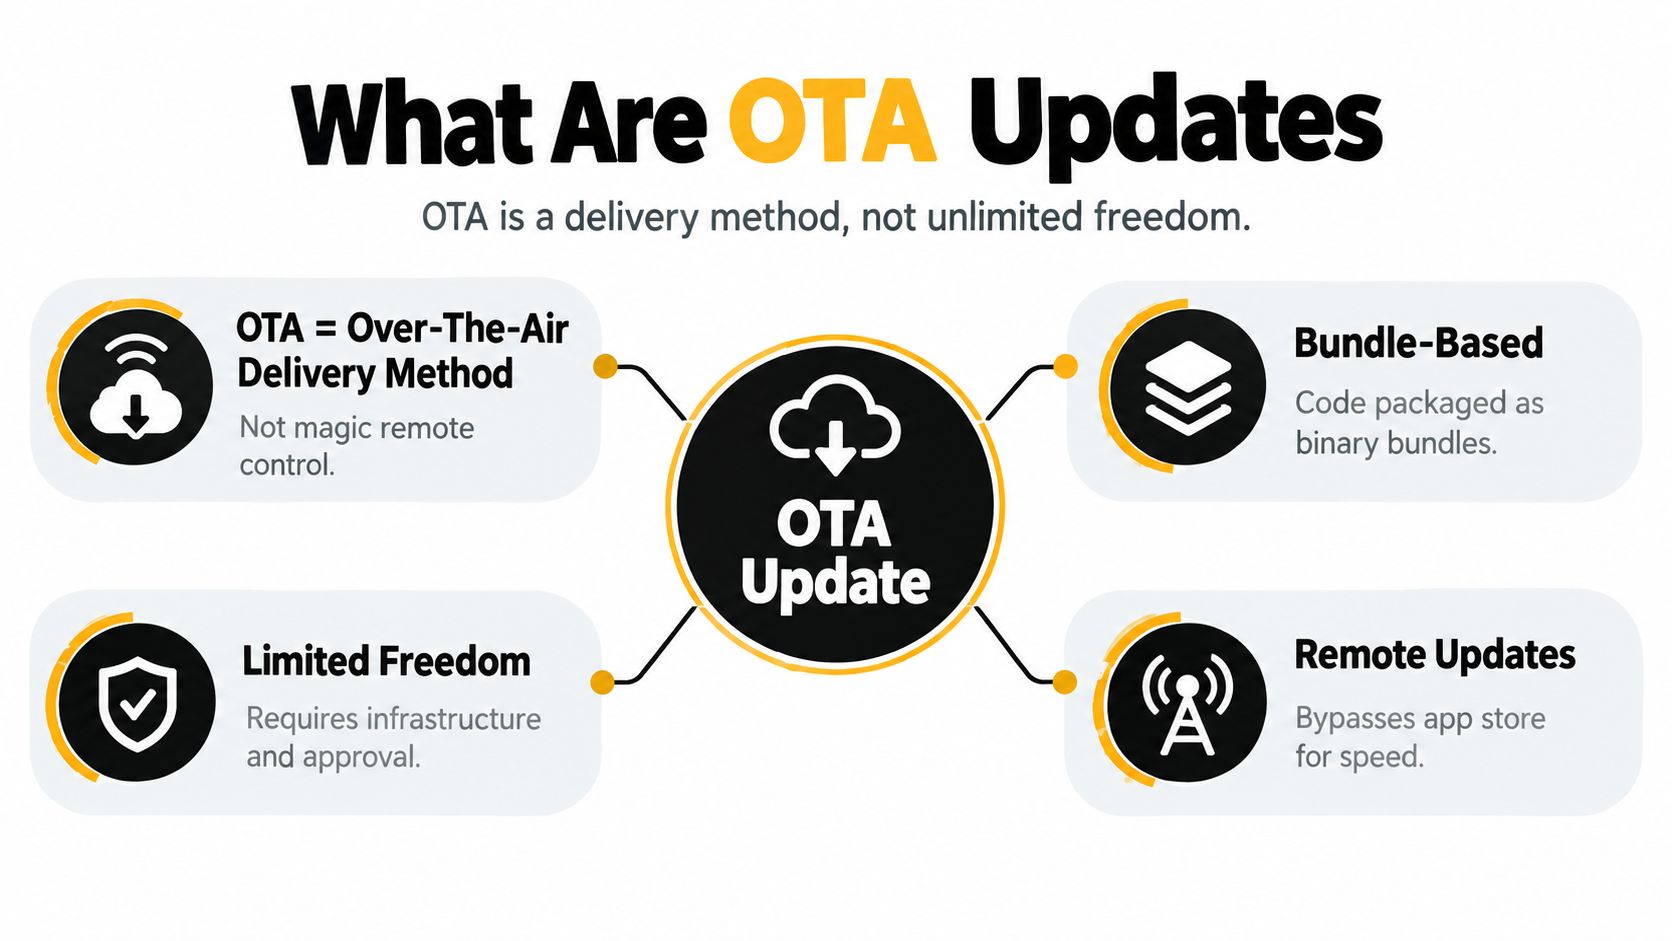
Aturan praktis: jika perubahan memengaruhi perilaku aplikasi hasil compile atau izin platform, perubahan itu harus masuk ke rilis store. Jika hanya mengubah layer web di dalam shell yang sudah disetujui, OTA mungkin jalur yang tepat.
Keputusan klasifikasi rilis inilah yang sering terlewat oleh banyak tim. Tugasnya bukan sekadar bertanya apakah aplikasi bisa download konten secara remote. Tugasnya adalah memutuskan apakah perubahan tetap di dalam native envelope yang disetujui atau masuk ke ranah code yang harus ditinjau store.
Untuk penjelasan batasan tersebut yang lebih fokus ke mobile, lihat ikhtisar Capgo tentang update OTA.
Cara Kerja Over The Air Updates dari Awal sampai Akhir
Pipeline OTA produksi dimulai jauh sebelum perangkat melihat apa pun. Paket update di-build, di-sign, di-upload, dan diikat ke channel agar hanya perangkat yang dituju yang bisa mengambilnya. Itu kebalikan dari sekadar copy file, dan itulah mengapa pengaman ini penting di deployment nyata.
Catatan otomotif menunjukkan mengapa disiplin ini ada. Tesla merilis OTA update awal untuk kendaraan konsumen ke sekitar 100 driver Model S pada 2012, kemudian pasar mencapai sekitar 309 model dari 23 brand pada akhir 2023, dan sebuah recall Tesla pada Februari 2022 untuk masalah heat-pump yang diselesaikan secara remote alih-alih mengirim setiap pemilik ke bengkel, semuanya sesuai dengan cakupan OTA WardsAuto. Progresi itu membuktikan hal yang sama yang tim mobile pelajari dengan susah payah: pengiriman remote hanya berhasil jika autentikasi, kompatibilitas, dan rollback diperlakukan sebagai persyaratan utama.
Pipeline dalam praktik
Alur OTA yang masuk akal terlihat seperti ini:
- Pembuatan bundle. Tim membangun web bundle baru dari aplikasi code yang disetujui.
- Distribusi yang ditandatangani. Bundle diunggah ke layanan OTA dan ditandatangani.
- Pengambilan oleh klien. Aplikasi memeriksa pembaruan saat peluncuran atau sesuai jadwal yang dikendalikan.
- Validasi dan instalasi. Perangkat memverifikasi tanda tangan dan manifest sebelum aktivasi.
- Rilis aktif. Bundle baru menjadi versi yang berjalan hanya setelah pemeriksaan lulus.
- Rollback jika diperlukan. Jika sinyal startup atau crash terlihat salah, sistem kembali ke bundle terakhir yang diketahui baik.
Jika tidak bisa membuktikan siapa yang menandatangani bundle, jangan rilis. Jika tidak bisa revert dengan bersih, jangan sebut itu production-grade.
Model yang sama berlaku untuk aplikasi hybrid yang menggunakan lapisan update di atas biner store. Walkthrough live updates Capgo berguna di sini karena memetakan mekanisme rollout untuk tim Capacitor yang butuh sesuatu yang konkret, bukan sekadar definisi.
Batas Persis Apa yang Bisa dan Tidak Bisa Lewat OTA
Sebuah rilis hanya OTA jika tetap berada di dalam native shell yang disetujui. Begitu perubahan menyentuh code yang dikompilasi, kelas rilis berubah. Untuk Capacitor dan aplikasi hybrid, itu biasanya berarti JavaScript, CSS, HTML, konfigurasi, dan aset non-native lainnya bisa lewat OTA, sementara Swift, Objective-C, Kotlin, Java, plugin, permission, atau library tertanam tetap butuh binary dari store. Panduan iOS code dari OWASP menetapkan batas yang sama untuk loading iOS code.
Cara praktis untuk memutuskan adalah mulai dari mode kegagalan. Jika update mengubah apa yang bisa dieksekusi app secara native, kirim build ke store. Jika hanya mengubah apa yang dirender atau dikonfigurasi shell yang sudah disetujui, OTA mungkin dapat diterima.
Checklist keputusan praktis
Jalankan pengecekan ini sebelum setiap rilis:
- Apakah commit mengubah native dependency graph? Jika ya, kirim build ke store.
- Apakah ini mengubah permission, plugin, atau library tertanam? Jika ya, kirim build ke store.
- Apakah hanya menyentuh aset web atau konfigurasi di dalam shell yang disetujui? OTA mungkin tepat.
- Apakah update akan mengubah secara signifikan tujuan aplikasi, alur pembayaran, atau perilaku yang terlihat oleh pengguna? Anggap saja berisiko, meskipun secara teknis memungkinkan.
- Bisakah Anda menunjukkan jejak audit, batas persetujuan, dan jalur fallback? Jika tidak, jangan gunakan OTA untuk rilis tersebut.
Tim Capacitor bisa mengubahnya jadi aturan rilis sederhana: perbaikan web layer tetap di OTA, apa pun yang memengaruhi eksekusi native kembali lewat store. Garis pemisahnya jadi lebih tegas di iOS, tempat Apple menerapkan pembatasannya sendiri untuk perubahan code secara over-the-air, seperti dijelaskan dalam panduan pembatasan Apple dari Capgo.
| Tipe Rilis | Metode pengiriman | Contoh perubahan |
|---|---|---|
| Bundle OTA | Update jarak jauh pada shell yang terinstal | Perbaikan bug JavaScript, tweak CSS, update teks, ganti gambar |
| Binary dari store | Rilis App Store atau Play Store | Perubahan plugin native, perubahan izin, migrasi SDK |
| Binary dari store | Rilis App Store atau Play Store | Perubahan Swift, Kotlin, Objective-C, Java, atau library embedded |
| Bundle OTA, jika disetujui | Update jarak jauh dengan tata kelola ketat | Perubahan konfigurasi, penggantian aset, perbaikan kecil web-layer |
OWASP juga menyarankan untuk tidak hanya mempercayai data dari client, menandatangani respons kebijakan update, dan menggunakan kebijakan yang di-cache dengan fallback offline yang aman. Kontrol ini penting karena OTA yang bermasalah cepat gagal dan cepat menyebar.
Perbandingan OTA Update vs Rilis App Store Tradisional
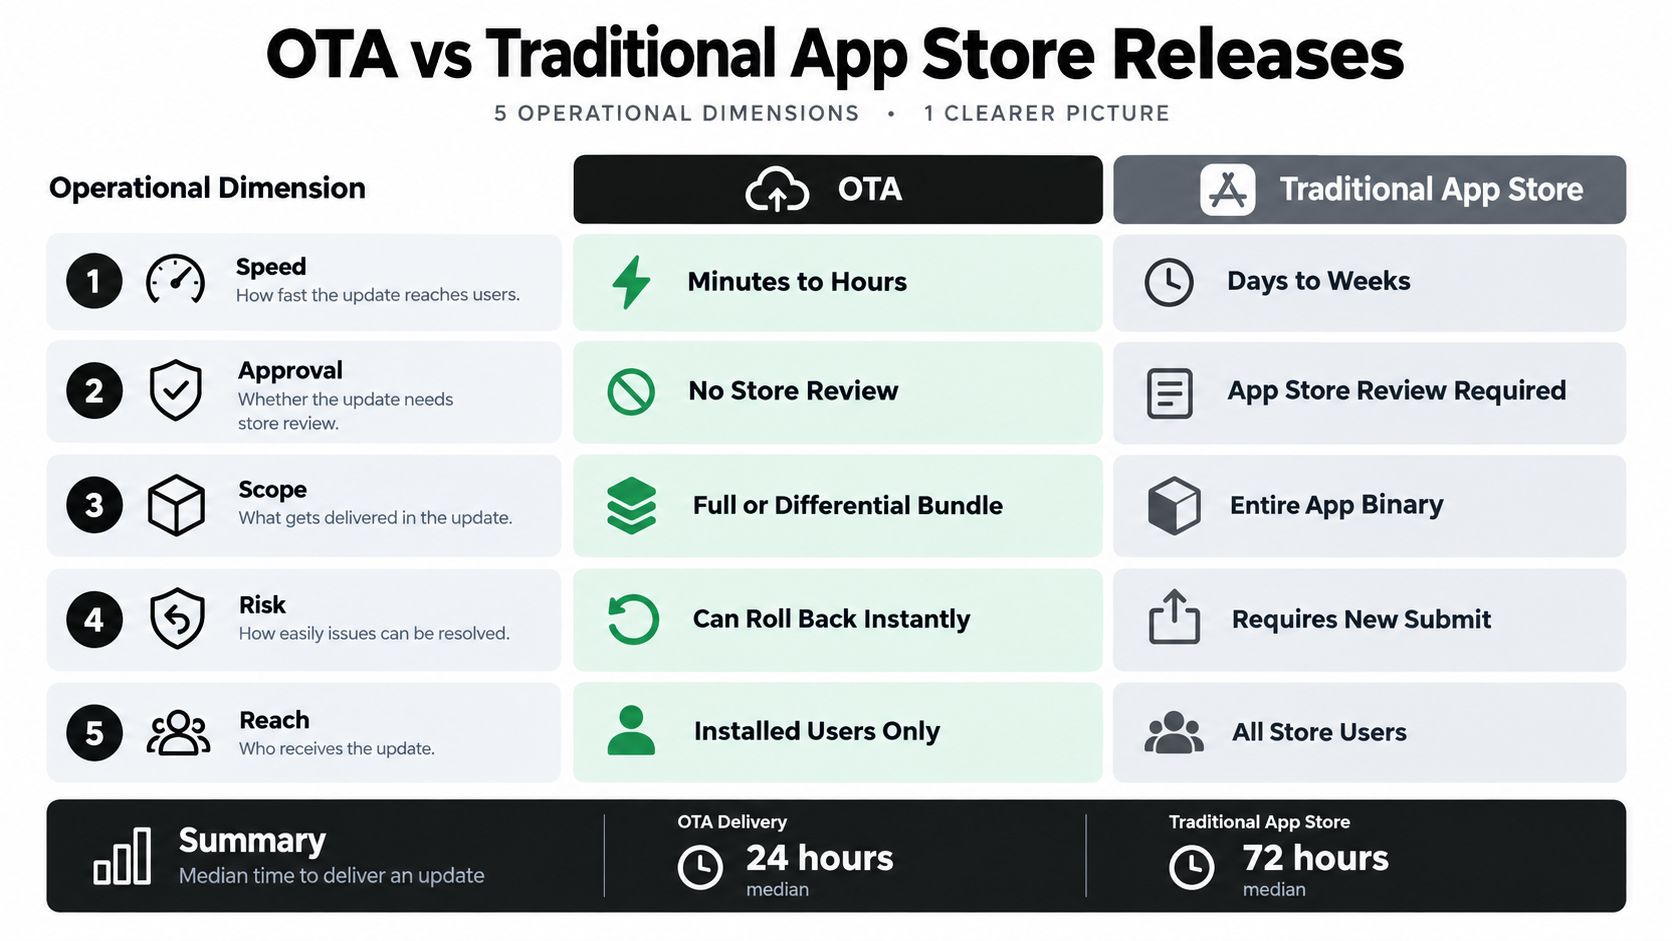
OTA tidak selalu “lebih baik” di semua aspek, melainkan berbeda. Rilis toko aplikasi memberi ruang perubahan native yang paling luas, tetapi juga memaksa siklus rebuild, submit, dan review. OTA melewati siklus tersebut untuk perubahan lapisan web yang memenuhi syarat, itulah mengapa tim menggunakannya untuk perbaikan yang seharusnya menunggu review sementara pengguna terus mengalami bug.
Mekanisme OTA tingkat produksi tetap merupakan pipeline yang diperkuat. Panduan pembaruan aplikasi Android menggambarkan bentuk pipeline tersebut dengan baik, dengan penandatanganan kriptografis, transport HTTPS, validasi manifest, aturan versi monotonik, instalasi atomik, kanal bertahap, dan rollback semuanya bekerja bersama. Panduan ini juga memperingatkan untuk tidak hanya mengandalkan data klien dan merekomendasikan kebijakan yang di-cache dengan fallback offline yang aman, yang merupakan pola pikir yang tepat ketika artefak remote dapat memengaruhi semua pengguna terpasang sekaligus. Lihat panduan pembaruan aplikasi Google untuk postur keamanan dasarnya.
Trade-off yang perlu diperhatikan
| Dimensi | OTA update | Rilis Store |
|---|---|---|
| Kecepatan pengiriman | Lebih cepat untuk perubahan tertentu | Lebih lambat karena rebuild dan review |
| Cakupan perubahan | Hanya layer web | Layer native dan web |
| Rollback | Bisa instan jika platform mendukung | Butuh submission ulang |
| Profil risiko | Scope lebih sempit, tapi bundle buruk bisa mengenai banyak perangkat | Perubahan native lebih luas, tapi lebih banyak gatekeeping |
| Beban kepatuhan | Membutuhkan tata kelola internal dan auditabilitas | Membutuhkan review store dan kontrol rilis |
Beberapa tim menggunakan Capgo untuk lapisan ini karena menerbitkan web bundle yang ditandatangani ke channel, menerapkan update saat peluncuran berikutnya, dan menyimpan logs, riwayat versi, serta kontrol rollback di satu tempat. Itu berguna, tetapi hanya jika binary tetap menjadi sumber kebenaran untuk hal-hal native.
Saya melihat pola yang sama di berbagai tim mobile: masalahnya bukan “kami butuh OTA”, melainkan “kami tidak tahu jalur rilis mana yang cocok untuk perubahan ini.” Begitu klasifikasinya jelas, sisanya menjadi masalah operasi yang terkontrol, bukan perdebatan.
Menyiapkan Pipeline OTA Update Berbasis Capgo
Setup paling bersih dimulai dari aturan sederhana: hanya kirim OTA apa yang sudah disetujui oleh native shell Anda. Dari situ, pipeline-nya langsung jelas: developer mengubah JavaScript atau CSS, langkah build menghasilkan bundle, dan layanan update menerbitkan paket yang ditandatangani ke channel yang tepat. Ini menjaga jalur rilis Anda tetap cepat tanpa berpura-pura bahwa store tidak ada.
Apa yang harus dikonfigurasi lebih dulu
- Struktur channel. Pisahkan stream beta, staging, produksi, dan khusus pelanggan agar Anda bisa menargetkan perangkat secara sengaja.
- Publikasi yang ditandatangani. Jadikan pemeriksaan tanda tangan wajib sebelum aktivasi.
- Update diferensial. Kirim hanya file yang berubah jika platform mendukungnya, sehingga update lebih kecil dan lebih mudah dikirim.
- Perlindungan rollback. Tahan bundle sebelumnya sampai yang baru lolos pemeriksaan kesehatan saat startup.
- Observability. Pantau logs per perangkat, adopsi, kegagalan, dan riwayat versi agar tim support bisa melihat apa yang terjadi.
Manfaat operasionalnya jelas terlihat saat respons insiden. Jika ada bug styling atau cacat di lapisan web, Anda bisa mengirim perbaikan yang ditargetkan tanpa memaksa pengguna melakukan instalasi ulang penuh. Jika perubahan menyentuh code, Anda berhenti dan membuat rilis store.
Roadmap implementasi yang baik membantu tim membuat pemisahan tersebut tanpa menjadikannya pengetahuan internal yang tidak terdokumentasi. Roadmap implementasi DevOps Houston ini adalah referensi eksternal yang berguna bagi tim yang ingin disiplin rilis di sekitar CI/CD, kontrol lingkungan, dan tata kelola deployment, meskipun tidak spesifik untuk OTA.
Urutan rollout yang sederhana
- Publikasikan ke staging.
- Verifikasi log instalasi dan startup.
- Pindahkan ke channel produksi yang terbatas.
- Pantau sinyal kegagalan.
- Perluas hanya setelah bundle berperilaku normal.
Panduan pembaruan OTA dari Capgo cocok di sini jika Anda ingin tahu mekanisme publikasi bundle dan cara menyambungkan pipeline ke aplikasi nyata. Yang penting, OTA berjalan berdampingan dengan rilis store, bukan menggantikannya.
Membangun Tata Kelola OTA untuk Aplikasi Enterprise dan yang Diregulasi
Di tim yang teregulasi, OTA adalah keputusan tata kelola sebelum menjadi keputusan pengiriman. Pertanyaan sulitnya bukan apakah bundle secara teknis bisa sampai ke perangkat, melainkan apakah rilis itu boleh melewati siklus store tanpa melemahkan kepatuhan atau mengubah produk dengan cara yang akan diperhatikan reviewer. Panduan OTA Bitrise menangkap celah itu dengan baik, terutama karena aturan Apple mengizinkan pembaruan code terinterpretasi selama masih dalam tujuan aplikasi yang disetujui, tetapi menolak pembaruan yang mengubah fitur atau fungsionalitas aplikasi.
Pertanyaan tata kelola yang perlu diformalkan
- Bisakah rilis persis ini dikirim lewat OTA? Jika ada perubahan native atau izin, jawabannya tidak.
- Bukti apa yang akan kami simpan? Simpan catatan persetujuan, riwayat channel, dan arsip rollback.
- Apakah ini mengubah alur pembayaran atau tujuan aplikasi? Anggap itu sebagai kandidat rilis store, meskipun code hanya berubah sebagian.
- Siapa yang bisa menyetujui push channel? Jaga batasan itu tetap eksplisit, terutama di fintech dan kesehatan.
- Apa yang terjadi saat offline? Gunakan kebijakan cache yang aman dan bundle fallback jika server update tidak dapat dihubungi.
Program OTA paling aman adalah yang bisa mengatakan tidak dengan cepat.
Ini penting karena tim kepatuhan tidak hanya bertanya “apakah pengguna mendapat update?” Mereka bertanya apakah jalur pengiriman mengubah profil risiko, apakah rilis dapat direkonstruksi nanti, dan apakah aplikasi masih berperilaku seperti versi yang disetujui.
Ringkasan enterprise Capgo adalah pendamping praktis jika organisasi Anda membutuhkan riwayat rilis OTA, kontrol channel, dan visibilitas operasional tanpa mengubah setiap patch menjadi pengiriman store.
Aturan praktisnya sederhana. Gunakan OTA untuk perbaikan JavaScript, pembaruan teks, perubahan aset, dan penyesuaian konfigurasi. Gunakan rilis store untuk pembaruan plugin native, perubahan izin, migrasi SDK, dan penambahan fitur mayor. Jika perubahan itu akan mengejutkan reviewer, kemungkinan besar itu harus masuk ke store.
Pertanyaan Umum tentang OTA Update
Apakah OTA sepenuhnya melewati review app store? Tidak. Ini hanya melewati review untuk perubahan yang tetap di dalam native shell yang sudah disetujui. Native code, izin, dan perilaku platform tetap membutuhkan biner store.
Bisakah OTA memengaruhi rating aplikasi? Tidak secara langsung. Rating berubah karena pengguna mengalami aplikasi yang dikirim, jadi bundle OTA yang buruk tetap bisa merusak ulasan jika merusak startup, crash, atau mengubah perilaku inti secara tak terduga.
Apa yang terjadi jika pembaruan gagal karena koneksi jaringan buruk? Pipeline produksi harus menyimpan bundle terakhir yang diketahui baik dan melakukan fallback dengan aman. Itulah mengapa integritas check, kebijakan cache, dan instalasi atomik penting.
Bagaimana cara menangani rollback? Simpan bundle sebelumnya sampai yang baru lulus health check startup, lalu promosikan. Jika sinyal crash atau kegagalan boot salah, hentikan rollout dan kembalikan secara otomatis.
Haruskah saya beri tahu pengguna tentang perubahan OTA? Ya, terutama di aplikasi yang diatur atau enterprise. Release notes harus menjelaskan perubahan perilaku yang terlihat, bahkan jika update dikirim di luar store.
Apakah OTA hanya untuk aplikasi mobile? Tidak. Ini juga berlaku untuk firmware dan perangkat terhubung lainnya, tetapi tim mobile biasanya peduli dengan update web-layer di dalam native shell.
Apakah OTA menggantikan rilis store? Seharusnya tidak. Ini jalur cepat untuk perubahan yang memenuhi syarat, bukan pengganti upgrade native atau rilis yang sensitif terhadap kepatuhan.
Jika Anda membutuhkan alur kerja OTA yang lebih ketat untuk Capacitor atau Electron, Capgo memberi Anda live update yang ditandatangani, channel yang ditargetkan, perlindungan rollback, dan observability rilis untuk web layer yang dapat bergerak dengan aman tanpa binary baru. Jika itu masalah rilis yang tim Anda selesaikan, kunjungi Capgo dan evaluasi apakah pipeline update-nya cocok dengan pemisahan native dan web-layer aplikasi Anda.





