
Un La review del 2024 ha contato oltre 350.000 app mobile nel settore sanitario nei principali store, con circa 250 nuove app rilasciate ogni giorno. Questo mercato affollato cambia ciò che lo sviluppo di app mobile per la sanità richiede: costruire l'app è solo l'inizio. I team hanno bisogno di un modo controllato per classificare le feature, proteggere i dati dei pazienti, verificare la sincronizzazione e recuperare in sicurezza se una release fallisce, come emerge dalla review del 2024 sulle app health rende tutto più chiaro.
Un modo utile per gestire la compliance è considerarla un sistema di rilascio, non una checklist finale. Prima che i dati dei pazienti entrino in una build, ogni feature deve avere un'etichetta normativa, ogni flusso di dati uno stato visibile al paziente e ogni release un percorso di rollback testato.
Indice dei contenuti
- Perché le app sanitarie non vengono mai lanciate davvero
- Quali normative sanitarie si applicano alla tua app
- Come devono muoversi i dati dei pazienti su mobile
- Connessioni cliniche che i pazienti possono davvero vedere
- Release gate per build sanitarie non sicure
- Store listing e dichiarazioni sui dati sanitari
- Incident response quando un consiglio può causare danni
- Rilascia fix web senza attendere gli store
- Scegli il percorso di rilascio prima del build
Perché le app sanitarie non vengono mai lanciate davvero
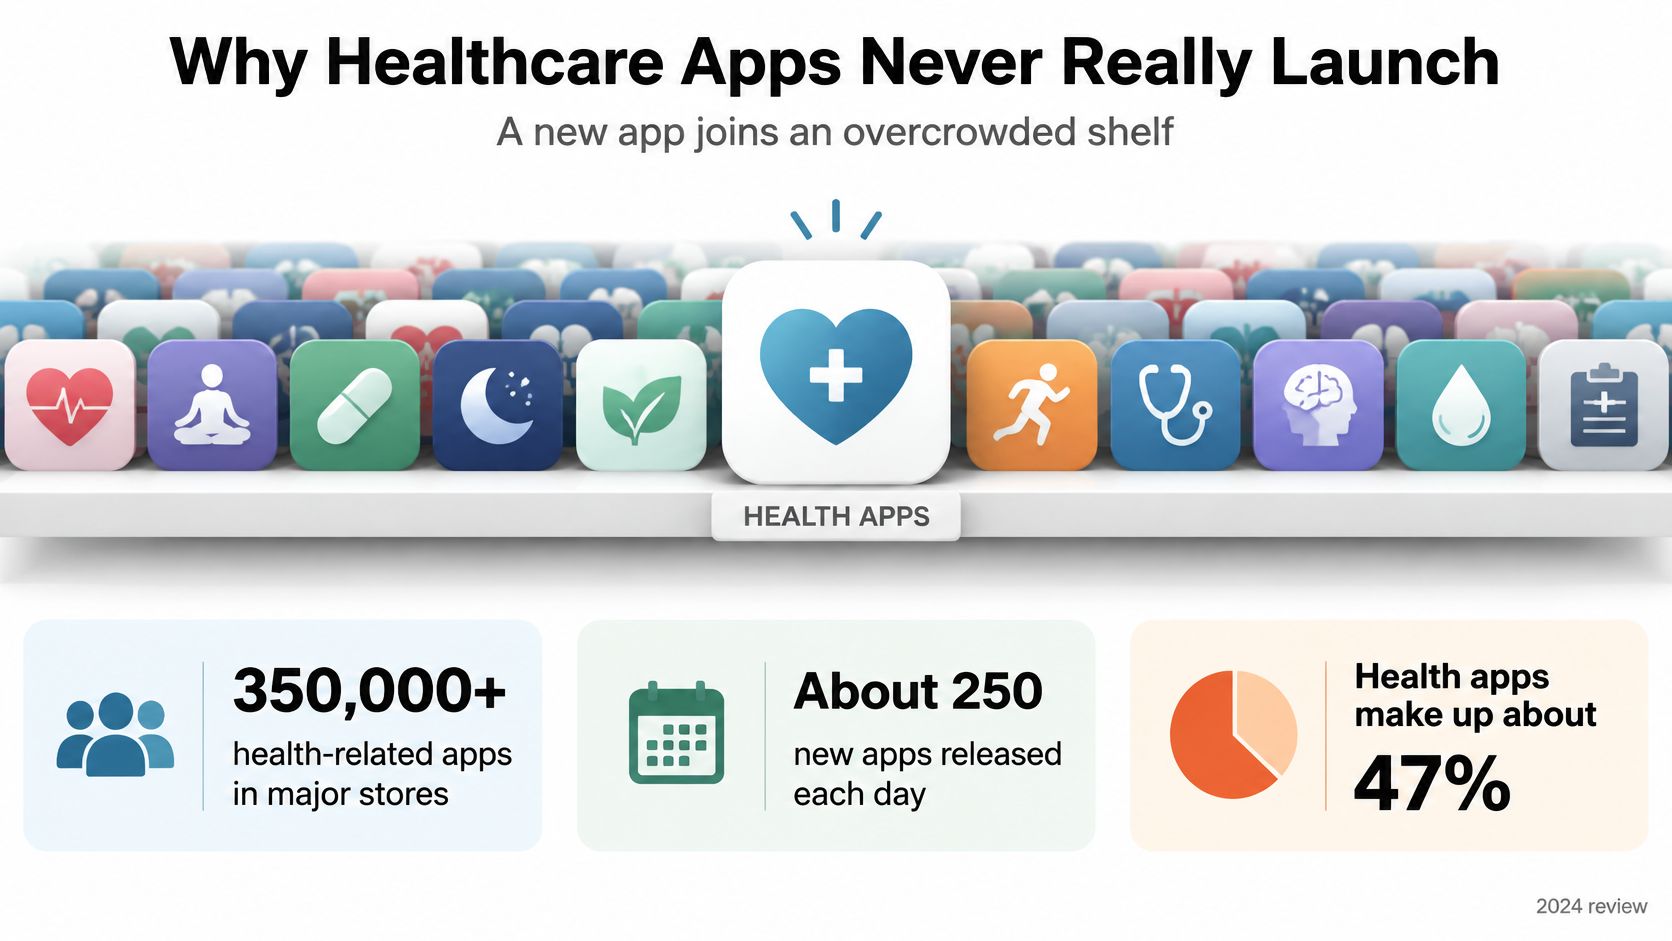
Le app sanitarie competono per l'attenzione in un mercato già saturo. Quando i pazienti scelgono un promemoria per i farmaci, un diario dei sintomi o uno strumento per gli appuntamenti, decidono a quale opzione affidarsi tra le tante. Quella fiducia dipende da molto più di un semplice elenco di funzionalità.
Un'app sanitaria è in funzione ogni giorno, anche dopo il primo rilascio. La scheda negli store crea aspettative, l'onboarding deve spiegare cosa fare, le schermate accessibili devono funzionare per utenti diversi e il linguaggio sulla privacy deve essere chiaro. La product analytics può rivelare dove gli utenti si bloccano, ma la manutenzione continua è comunque necessaria man mano che cambiano sistemi operativi, workflow clinici e bug.
La pianificazione del rilascio deve tenere conto dei problemi visibili ai pazienti. Se qualcuno non riesce a recuperare dopo un login fallito o non capisce se un questionario è stato salvato, aggiungere un'altra funzionalità non risolverà il problema. Un difetto in una build ampiamente distribuita può colpire direttamente i pazienti. Il controllo del rilascio va stabilito al primo meeting di progettazioneinsieme al workflow e allo scope delle funzionalità.
Considera la compliance come parte del sistema di rilascio: assegna a ogni feature un'etichetta normativa, mostra ai pazienti lo stato della sincronizzazione dei dati e testa il rollback prima che i dati dei pazienti entrino nell'app. Questi controlli guidano l'architettura e le decisioni di rilascio fin dall'inizio.
Un contapassi e uno strumento che suggerisce un'azione clinica possono trovarsi entrambi in un backlog, ma richiedono misure di sicurezza diverse. Classifica ogni funzionalità pianificata come benessere, coordinamento delle cure, o potenziale software per dispositivi medici prima di scegliere l'architettura. Questa etichetta aiuta il team a definire cosa deve essere revisionato e testato prima del rilascio.
Quali normative sanitarie si applicano alla tua app
Assegna a ogni funzionalità un'etichetta normativa prima dell'implementazione. L'etichetta deve descrivere cosa fa la funzione, quali dati gestisce e dove opera. Considera questa decisione parte del sistema di rilascio: registra le regole applicabili, mostra ai pazienti lo stato di sincronizzazione della funzionalità e testa un percorso di rollback prima di coinvolgere qualsiasi dato dei pazienti. La tabella è un supporto alla pianificazione, non un parere legale o normativo.
| Regola | A chi si applica | Cosa la attiva | Cosa deve pianificare l'app |
|---|---|---|---|
| HIPAA | Entità coperte e business associate negli Stati Uniti | PHI creata, ricevuta, conservata o trasmessa | Controllo accessi, audit logs, accordi con business associate, visualizzazione del minimo necessario |
| GDPR | Organizzazioni che trattano dati personali UE o SEE | Dati sanitari trattati come categoria speciale | Base giuridica, DPIA dove richiesta, supporto per accesso, rettifica e cancellazione |
| Policy FDA sul software per dispositivi | Sviluppatori di app mediche mobili negli Stati Uniti | Funzioni software che possono essere dispositivi, anziché funzioni wellness | Distinguere il wellness dal software per dispositivi; applicare design controls se il software è un dispositivo |
| Spazio Europeo dei Dati Sanitari 2025 | App di wellness nello spazio dati sanitari UE | Connessione a EHR o sistemi nazionali | Specifica se la connessione è possibile, supporta l'export interoperabile e non condividere dati automaticamente |
| Connettività globale | App utilizzate in regioni con bassa banda | Differenze nell'accesso alla rete e infrastruttura mobile | Tolleranza offline, funzionamento a bassa banda, localizzazione, fallback via SMS o push |
Per HIPAA, determina prima se l'app gestisce informazioni sanitarie protette per conto di una covered entity o business associate. In caso affermativo, pianifica l'accesso controllato, log di audit adeguati, un business associate agreement dove applicabile e schermate che mostrino solo ciò che serve per il task. La questione rilevante è il flusso dei dati e il rapporto tra il provider dell'app e l'organizzazione, non il fatto che l'app riguardi la salute. I team possono confrontare app per l'autismo per la conformità HIPAA come esempio specifico di come la privacy influenzi le feature dell'app e la gestione dei dati.
Sotto il GDPR, i dati sanitari sono una categoria speciale di dati personali. Identifica la base giuridica per il trattamento, determina se è necessaria una valutazione d'impatto sulla protezione dei dati e progetta modi semplici per permettere agli utenti di esercitare i propri diritti. Queste decisioni influenzano il testo del consenso, le impostazioni dell'account, gli export e la cancellazione dei dati. Inseriscile nel backlog prima dell'implementazione, e usa una guida per comprendere la conformità normativa per aiutare a strutturare le decisioni in base alla giurisdizione.
Assegna alle funzioni software un'etichetta device-software dedicata. La guida dell'FDA Politica per le funzioni software dei dispositivi e le applicazioni mediche mobili aiuta gli sviluppatori a valutare se una funzione possa qualificarsi come funzione di un dispositivo medico anziché come software per il benessere. Esamina la funzione prevista, inclusi i claim secondo cui il software diagnostica, tratta o indirizza le cure. Una modifica al marketing non può risolvere un disallineamento tra ciò che una feature fa e come il prodotto la descrive.
Anche la connettività influisce sull'ambito delle feature e sulle decisioni di rilascio. Un'app globale deve definire come gestisce reti deboli, localizzazione, lavoro offline e un fallback come SMS o una notifica. Specifica cosa vede il paziente quando un salvataggio o una sincronizzazione è in sospeso, fallisce o termina. Includi questi stati nei requisiti della feature, perché uno stato di sync poco chiaro può lasciare il paziente incerto se le informazioni siano effettivamente arrivate al team di assistenza.
Applica la tabella a una singola feature, come l'upload di un questionario sui sintomi. Etichetta i dati, identifica le regioni e le organizzazioni coinvolte e decidi se la feature esprime un claim medico. Rimuovi le righe non pertinenti, ma conserva la decisione nel record della feature. Se la funzione, il target o il flusso dei dati cambiano, rivedi l'etichetta prima di rilasciare l'update. Un percorso di rollback testato garantisce al team una risposta definita se un cambiamento si comporta in modo insicuro, mentre lo stato di sincronizzazione lato paziente rende chiaro lo stato attuale della feature.
Come devono muoversi i dati dei pazienti su mobile
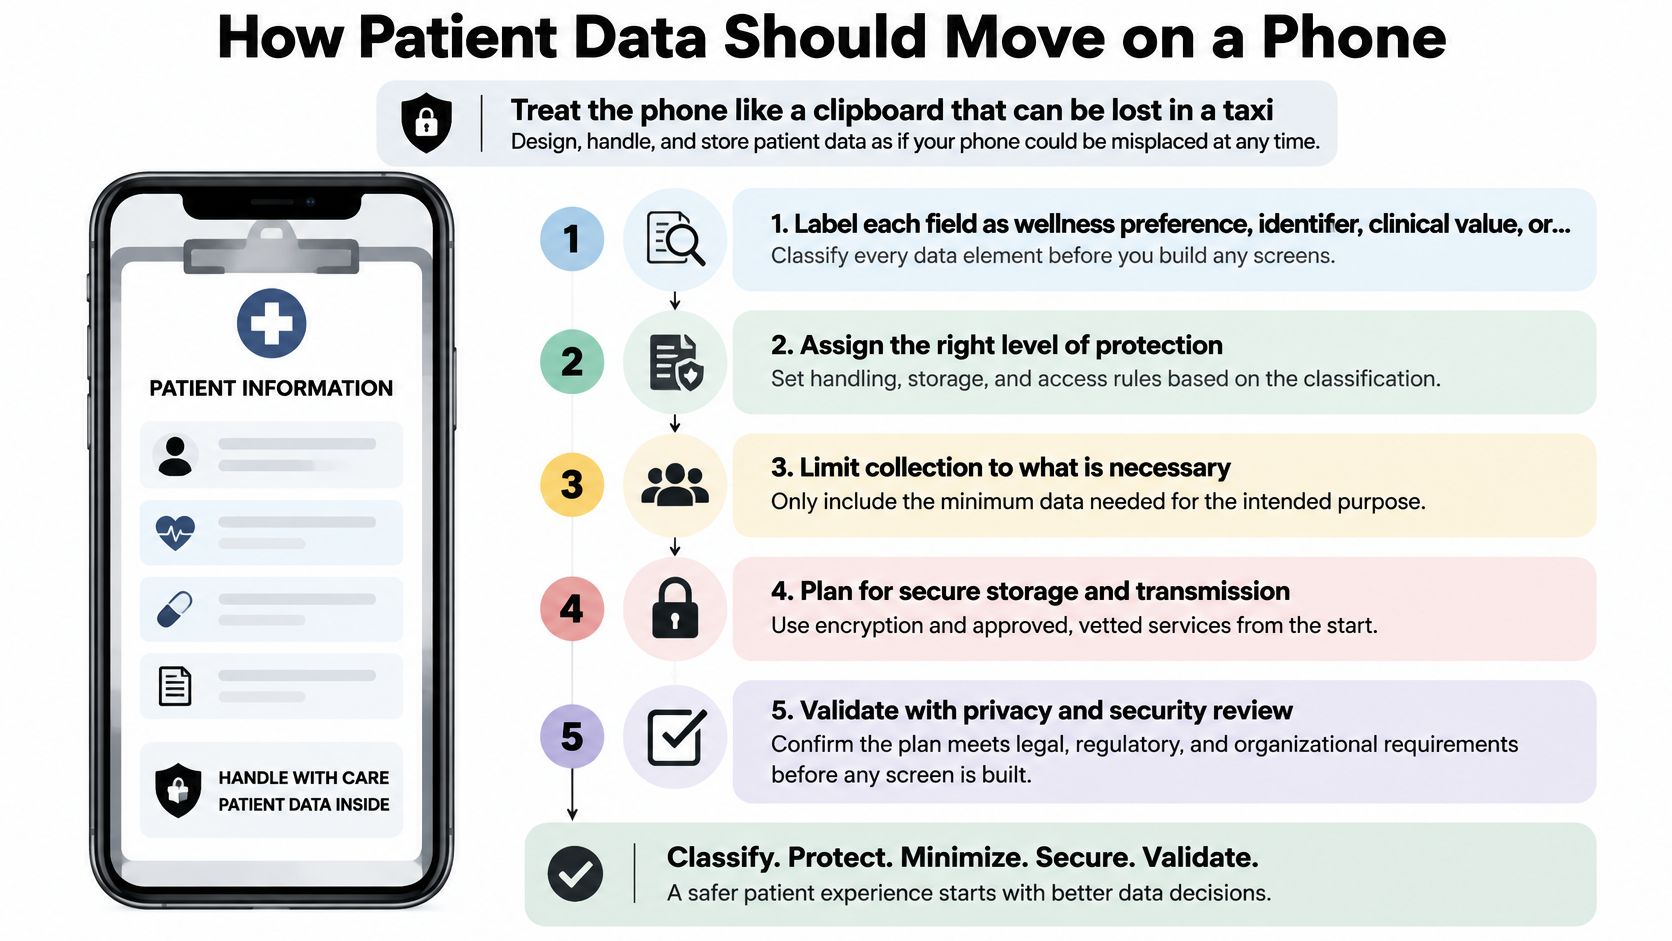
Il flusso dei dati dei pazienti deve essere verificabile prima di raggiungere un dispositivo. Per ogni feature, assegna un'etichetta normativa, identifica ogni punto in cui i dati possono confluire, mostra ai pazienti se i dati sono locali o in fase di sync e testa come effettuare il rollback prima di utilizzare dati reali dei pazienti.
-
Etichetta ogni campo. Classificalo come preferenza di benessere, identificativo, valore clinico o credenziale. L'inserimento di un sintomo e una preferenza di notifica hanno diversi rischi di esposizione, quindi assegna regole di storage e accesso a ogni campo invece di trattare tutti i dati dell'app allo stesso modo.
-
Mappa ogni storage. Includi la memoria, il database locale, l'iOS Keychain o l'Android Keystore, i log, gli screenshot, i backup e i payload delle notifiche push. Il nome di un farmaco può apparire in un banner di notifica anche quando il database dell'app è protetto.
-
Decidi cosa resta locale. Specifica cosa non deve mai lasciare il dispositivo e cosa può essere sincronizzato, con quali condizioni e dopo quale consenso. Scegli in base al tipo di dato e alla finalità. Lo stato di sincronizzazione per il paziente dovrebbe mostrare se le informazioni sono locali, in coda o inviate, invece di nascondere questi stati dietro un generico interruttore "sincronizza dati sanitari".
-
Registra l'accesso senza copiare il record. Logga chi ha visualizzato o esportato un record e quando, ma evita di includere il contenuto clinico nella riga di log. Questo fornisce ai revisori una traccia degli accessi senza creare un'altra copia non controllata delle informazioni del paziente.
-
Testa l'esportazione e la cancellazione. Verifica entrambi con la stessa cura del login. Controlla che il ripristino di un backup del telefono non riporti informazioni dopo l'eliminazione dell'account e che un tablet condiviso in clinica non lasci la sessione di un paziente aperta per la persona successiva.
Usa la crittografia in transito e quella a riposo per le informazioni sensibili. Guida pratica alla crittografia delle app può aiutare a orientare le decisioni su dove proteggere i dati. Sessioni brevi limitano l'esposizione su dispositivi incustoditi. L'accesso biometrico può semplificare il rientro, ma deve essere uno strato sopra l'autenticazione dell'account, non una sua sostituzione.
I team Capacitor possono usare le capacità native senza dipendere da plugin enterprise chiusi. Capgo offre alternative open-source ai plugin Ionic Enterprise per storage, autenticazione, biometria e altro, tra cui: native-biometric, data-storage-sqlite, e social-login. Esamina come ogni plugin gestisce i valori sensibili rispetto alle etichette dei dati della funzionalità e al threat model.
Prima della chiusura, riassumi l'intero flusso in un'unica pagina: campo sorgente, storage, destinatario, periodo di retention e percorso di eliminazione. Includi i casi di errore, come un crash log che contiene un valore clinico o un backup che ripristina dati dopo l'eliminazione. Definisci il percorso di rollback prima del rilascio e testalo senza dati dei pazienti. Se il flusso non identifica chi riceve i dati e come il paziente può rimuoverli, il design non è pronto.
Connessioni cliniche che i pazienti possono davvero vedere
Un client FHIR non equivale a un paziente che capisce cosa è uscito dal telefono. Un prodotto può connettersi a un sistema sanitario e lasciare comunque l'utente nel dubbio se la condivisione sia stata autorizzata, se un record sia arrivato o se le informazioni siano in attesa localmente.
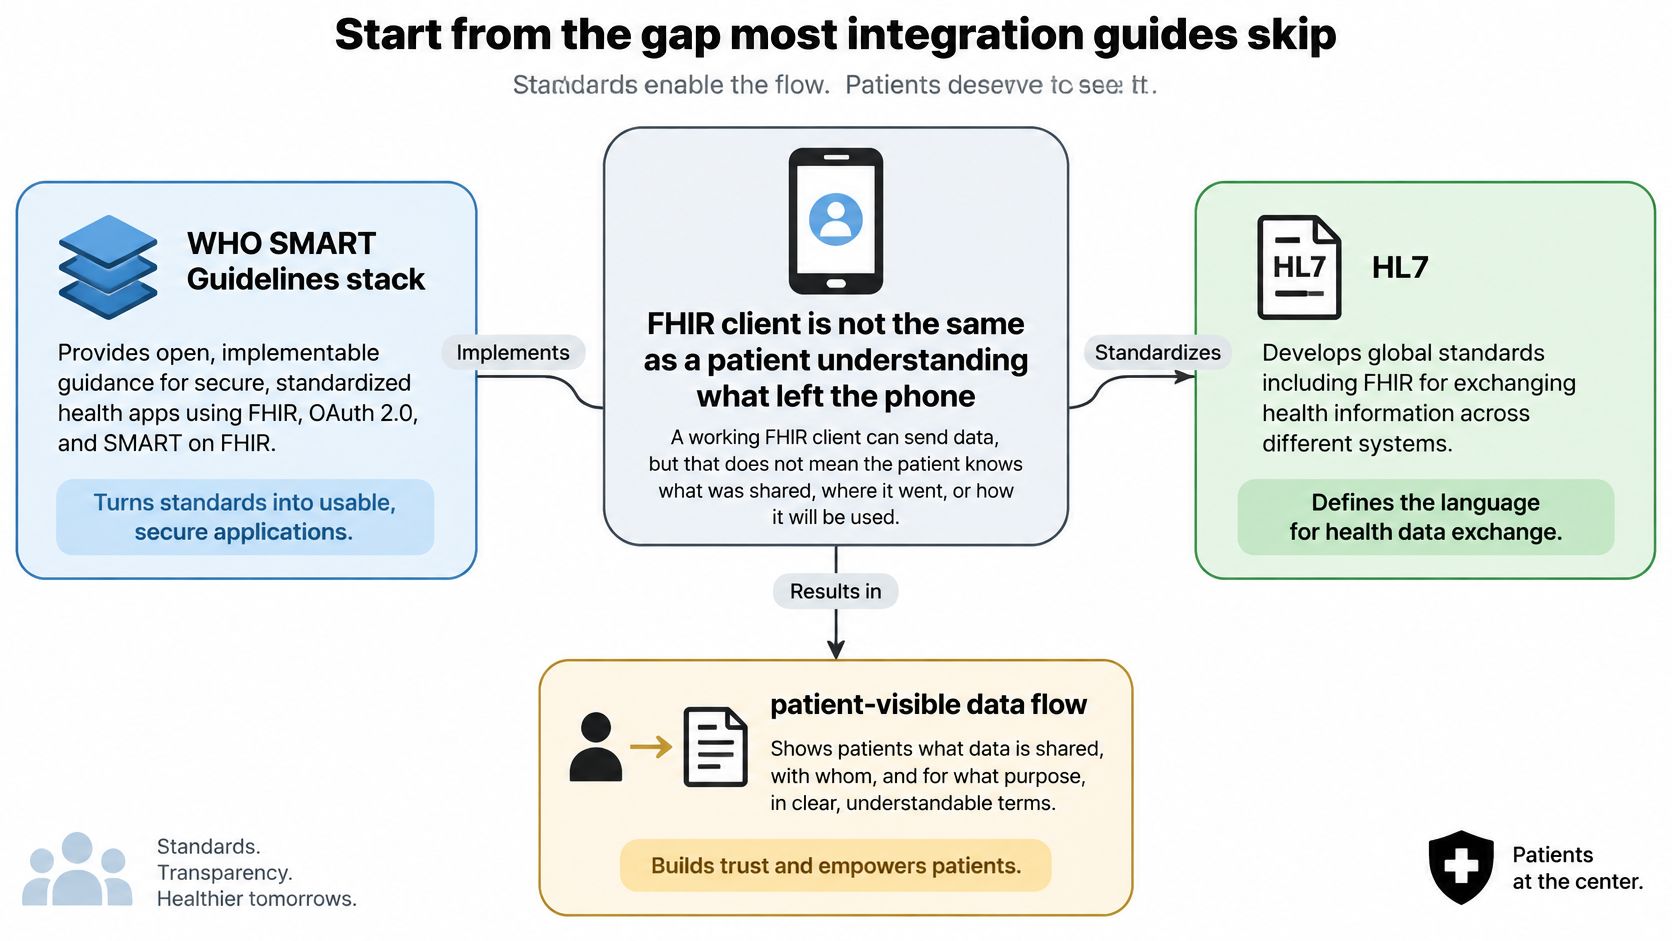
Il Approccio WHO SMART Guidelines fornisce una base basata su standard: HL7 FHIR supporta lo scambio di dati incentrato sul paziente, ICD-11 supporta una terminologia clinica coerente e Clinical Quality Language supporta sistemi decisionali computabili. Questi standard aiutano i team a evitare che ogni integrazione dipenda da un modello dati proprietario.
In un'app Capacitor o Ionic, mantieni il modello di dominio separato dalla logica di trasporto. Mappa le risorse cliniche su profili FHIR, autorizza l'accesso con OAuth 2.0 e OpenID Connect, e definisci regole esplicite di risoluzione dei conflitti per le connessioni intermittenti. Il pattern SDK dell'OMS, orientato ad Android, include API di storage locale, accesso ai dati, ricerca e sincronizzazione, oltre al supporto parziale per i questionari FHIR Structured Data Capture. È un modello utile per raccogliere un questionario offline e sincronizzarlo in seguito.
L'interfaccia dovrebbe distinguere tre diverse affermazioni invece di comprimerle in un unico segno di spunta verde:
| Stato | Significato | Cosa mostra lo schermo |
|---|---|---|
| Compatibile | Esiste un formato di esportazione per questo tipo di record | Nome e versione del formato |
| Connesso | L'EHR ha accettato le credenziali del paziente | Account, scope concesso e ultimo controllo |
| Trasferito | Questo specifico payload è stato accettato dall'EHR | Timestamp e ricevuta; mostra l'errore invece di riprovare silenziosamente |
Questi stati non sono intercambiabili. “Compatible” significa che esiste un formato, non che il paziente ha connesso un account. “Connected” significa che le credenziali sono corrette, non che un record specifico è stato trasferito. “Transferred” deve essere visualizzato solo quando il sistema ricevente conferma l'accettazione del payload.
L'operatività offline è un problema di coerenza clinica, non solo una funzione di caching. Memorizza timestamp, dispositivo sorgente, stato di sincronizzazione, errori di validazione e se un valore è stato inserito localmente o confermato dal server. Se l'EHR rifiuta un record, mostra cosa è fallito e cosa può fare il paziente. Un retry silenzioso nasconde se le informazioni sono aggiornate e può indurre un medico a credere di visualizzare dati mai arrivati.
Il regolamento dell'UE sul European Health Data Space del 2025 aggiunge un requisito pratico: le app di wellness dovrebbero spiegare se possono connettersi agli EHR o ai sistemi sanitari nazionali e supportare l'esportazione interoperabile dove pertinente. L'interoperabilità non autorizza la trasmissione automatica; la condivisione richiede il consenso e deve essere limitata alla finalità dichiarata, secondo il regolamento European Health Data Space. Fornisci una ricevuta del consenso, controlli di condivisione a livello di campo, un'anteprima dell'export e uno stato di errore visibile. I team che valutano prodotti che combinano diverse funzioni sanitarie, tra cui app che uniscono il monitoraggio dei sintomi e del ciclo, possono applicare la stessa distinzione tra compatibilità, connessione e trasferimento confermato.
Un clinico dovrebbe poter rispondere a tre domande dalla schermata o dall'audit trail: cosa è stato condiviso, quando è stato condiviso e cosa rimane solo su questo telefono?
Release gate per build sanitarie non sicure
Un release gate dovrebbe collegare l'etichetta normativa di ogni feature a un test, a un responsabile e a una decisione di rollback. I soli test funzionali non possono dimostrare se un'app sanitaria sia sicura o utilizzabile. In uno studio su 211 app sanitarie, il punteggio medio complessivo è stato 3.02 out of 5, privacy e sicurezza sono medie di 2.21, e l'interoperabilità è media di 1.75 (studio sulle valutazioni delle app sanitarie). Usa questi dati come contesto, poi imposta i criteri di superamento per i workflow supportati dalla tua app.
| Gate | Soglia | Evidenza | Perché blocca il rilascio |
|---|---|---|---|
| System Usability Scale | Almeno 68 | Pazienti e medici che eseguono task reali | Sotto il benchmark comunemente accettato |
| Baseline di privacy e sicurezza | Migliore della media dello studio (2.21/5) | Security test e revisione log | Espone vulnerabilità nella protezione e gestione |
| Comportamento di interoperabilità | Superiore alla media dello studio (1.75/5) | Export, consenso e fallimenti di sincronizzazione | Le richieste di connessione possono superare il trasferimento |
| Identità del paziente | Zero difetti non risolti | Test case su cartelle errate | Un record errato è un evento di sicurezza |
| Farmaci, consenso o trasmissione | Zero difetti non risolti | Test basati su scenari | Istruzioni errate o condivisioni improprie possono causare danni |
| Sync e crash | Nessun aumento rispetto all'ultima build stabile | Tasso di errore per versione OS | Una regressione potrebbe richiedere una pausa o un rollback |
Imposta la soglia del System Usability Scale (SUS) a 68. Prima dei test, scegli i due o tre workflow che più influenzano l'assistenza e definisci una soglia di completamento dei task. Includi test di accessibilità, rete scarsa, offline e sicurezza. Monitora abbandoni, errori di validazione, latenza, sessioni crash-free, sincronizzazioni fallite e completamento dei task per dispositivo e versione del sistema operativo.
Ogni funzionalità necessita anche di uno stato di sincronizzazione visibile al paziente e di un percorso di rollback testato prima di gestire dati dei pazienti. Uno stato in coda, inviato, rifiutato o confermato chiarisce se un record è arrivato a destinazione. Mantieni i criteri di rollback specifici per il rilascio, indicando quali errori sospendono il rollout e chi può autorizzare il ripristino dell'ultima build stabile. Per un processo di app quality assurancepratico, collega ogni risultato dei test al relativo release gate e al responsabile.
Registra l'approvazione in linguaggio chiaro: Responsabili: SUS, difetti zero-harm, completamento task e fallimenti di sync. Non rilasciare una feature se un gate non ha un proprietario o non ha un esito positivo. I team che valutano i rischi dei consigli clinici possono esaminare la responsabilità clinica nell'uso dell'IA.
Store listing e dichiarazioni sui dati sanitari
Tratta le dichiarazioni degli store come parte del registro di rilascio e assicurati che corrispondano all'etichetta normativa assegnata a ogni feature. Una discrepanza tra il comportamento dell'app e la sua scheda crea confusione sia per gli utenti che per i revisori.
-
Completa i dettagli sulla privacy in App Store Connect. Rispondi alle domande della privacy nutrition label per ogni tipo di dato raccolto dall'app, inclusi i dati relativi a salute e fitness. Considera anche gli SDK di terze parti che ricevono tali dati.
-
Completa il modulo Sicurezza dei dati di Google Play. Dichiara gli stessi tipi di dati, finalità e modalità di condivisione, quindi verifica che le dichiarazioni sulla privacy dell'app riflettano le sue reali funzionalità.
-
Prevedi la cancellazione dell'account nell'app. Se l'app permette di creare un account, rendi la cancellazione accessibile e testa cosa succede ai dati locali, ai backup e ai servizi connessi.
-
Allinea le dichiarazioni mediche all'etichetta della feature. Una feature di wellness non deve essere descritta come uno strumento di diagnosi o cura. Verifica la scheda dello store rispetto alla funzione prevista, non solo il testo a schermo.
-
Offri ai revisori un percorso sicuro nell'app. Spiega come raggiungere la schermata del consenso, il flusso di esportazione e ogni percorso di escalation senza richiedere dati reali dei pazienti. Tieni le credenziali e le istruzioni per la revisione separate dagli account di produzione.
Conserva una copia datata di ogni dichiarazione insieme al record di rilascio. Quando una feature cambia, aggiorna le informative e le note di revisione nello stesso changeset; altrimenti lo store potrebbe descrivere un flusso di dati diverso da quello che l'app implementa ora.
Incident response quando un consiglio può causare danni
Gestisci la compliance come parte del sistema di rilascio. Prima che entrino in gioco i dati dei pazienti, assegna a ogni feature un'etichetta normativa, mostra ai pazienti lo stato di ogni sincronizzazione dati e testa come ripristinare le indicazioni precedenti. Un piano per gli incidenti deve identificare chi può mettere in pausa un rollout, cosa vedranno i pazienti e come il team ripristinerà una versione known-good.
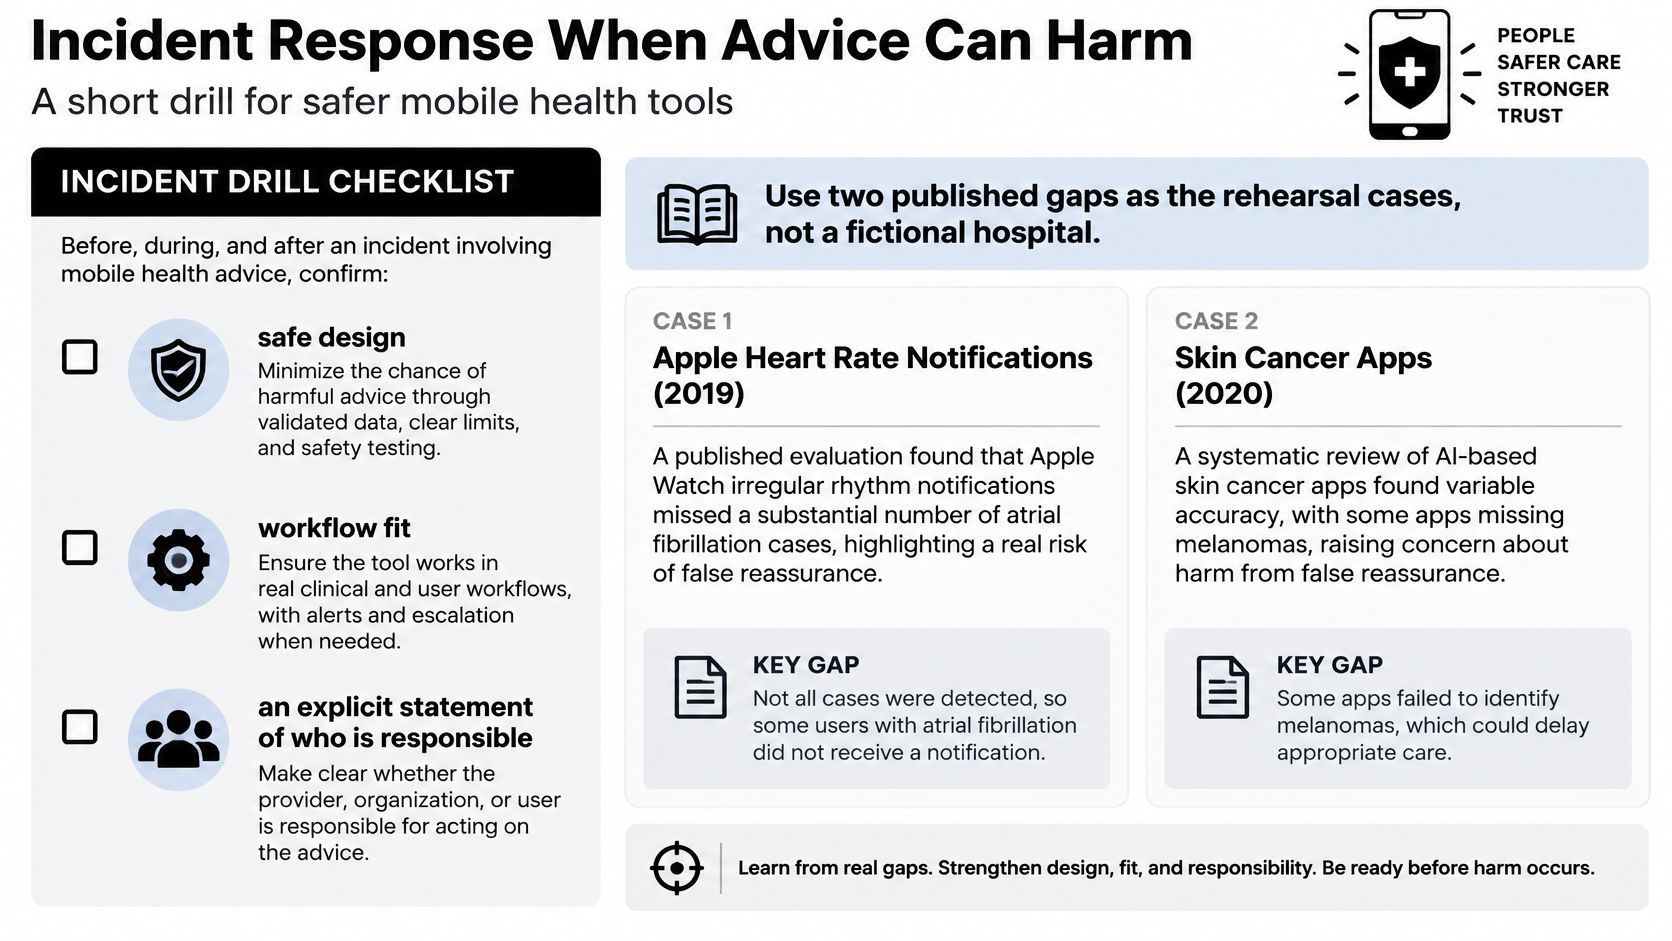
Usa simulazioni realistiche per verificare se i pazienti riconoscono l'incertezza, comprendono il motivo di una raccomandazione e trovano indicazioni cliniche. Conferma che la responsabilità delle indicazioni sia chiara e che la feature si integri nel workflow del clinico. Un symptom checker che fornisce una risposta sicura senza un percorso di escalation può influenzare la scelta di rivolgersi alle cure urgenti.
Prima del rilascio, definisci come l'app comunica l'incertezza, gestisce le emergenze e instrada i casi alla revisione umana. Testa versioni accessibili e multilingue del flusso. Mantieni i log di audit e registra la versione del modello o delle regole cliniche che ha generato ogni risposta. Quella registrazione deve permettere al team di identificare il consiglio visto dal paziente e la release che lo ha prodotto.
L'accuratezza in un ambiente di test è solo una parte della sicurezza. Monitora il comportamento dei pazienti dopo il rilascio: verifica se i consigli possono ritardare l'escalation, se le persone abbandonano il flusso e se una modifica alle regole altera le raccomandazioni. Tratta ogni modifica ai consigli come un evento di rilascio, con un'etichetta normativa assegnata, uno stato di sincronizzazione visibile e un percorso testato per tornare alla versione precedente.
Regola operativa: Mantieni un fallback persistente e verifica che il consiglio precedente possa essere ripristinato prima che la nuova versione raggiunga i pazienti.
Per regole cliniche, prompt o schermate di aiuto basate su web, la progressive delivery può limitare l'esposizione mentre il team indaga su un incidente. Le modifiche native e i cambiamenti regolamentati di comportamento richiedono comunque il percorso store e normativo appropriato. Scrivi una incident card con quattro campi: trigger, persona da allertare, messaggio per il paziente e passaggi per ripristinare il consiglio precedente. Usa questa guida alla risposta agli incidenti per app mobile per trasformare l'esercitazione in una procedura eseguibile.
Rilascia fix web senza attendere gli store
Scegli la release lane in base a ciò che è cambiato. Una frase di consenso, il layout di un questionario o una correzione ai testi di una schermata di escalation potrebbero comportare JavaScript, HTML, CSS e asset statici. code nativi, nuovi permessi del dispositivo e modifiche a comportamenti regolamentati richiedono ancora il percorso tramite app store. Il compromesso è tra velocità e portata: le modifiche web idonee possono essere rilasciate rapidamente, mentre quelle native e regolamentate necessitano della relativa revisione.
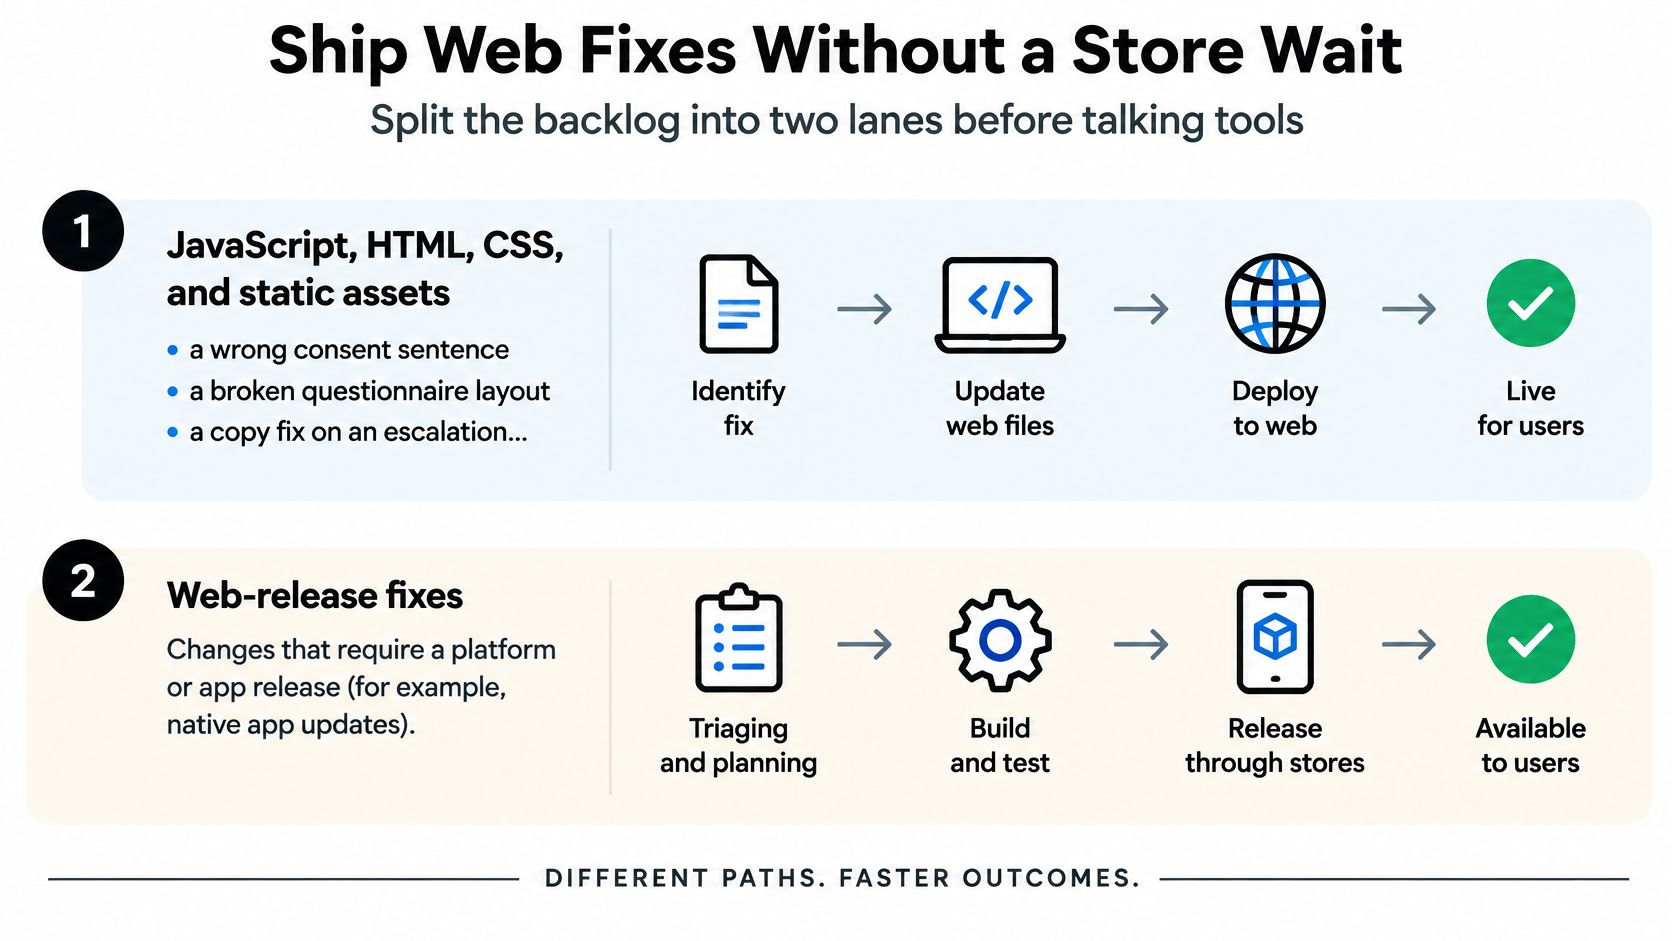
Per i team Capacitor e Ionic, Capgo distribuisce modifiche idonee a JavaScript, CSS e asset alle app in produzione in pochi minuti, senza attendere la revisione degli store. Le modifiche native passano comunque dagli store. Capgo crea inoltre build iOS e Android firmate nel cloud e supporta la sottomissione agli store, senza richiedere un Mac locale.
Tratta ogni update come un rilascio controllato. Mantieni disponibile un bundle stabile, assegna il nuovo bundle a una quota limitata di dispositivi e monitora segnali di adozione e fallimento a brevi intervalli. Imposta una soglia di errore che interrompa il rollout e usa canali separati per la produzione, il beta testing dei clinici e le anteprime delle pull-request. guida agli update over-the-air spiega come gli asset web idonei possano essere consegnati separatamente dai rilasci nativi. La consegna rapida cambia i tempi di rilascio, non la necessità di etichettare ogni feature, mostrare ai pazienti lo stato di sincronizzazione e testare il rollback prima di coinvolgere i dati dei pazienti.
Una piattaforma di Live Update non è una certificazione HIPAA. Verifica il flusso dei dati e i requisiti contrattuali se il payload di un aggiornamento può includere dati sanitari, valutando anche la necessità di un business associate agreement. Definisci quali categorie di modifiche sono idonee per la consegna rapida e mantieni le funzioni mediche regolamentate sul percorso di revisione appropriato.
La regola pratica: se un fix modifica il code web ma non il comportamento nativo o regolamentato, usa la lane web-code invece di lasciare i pazienti con un bundle rotto in attesa di una revisione di più giorni. Riserva la lane degli store per le modifiche che lo richiedono e prevedi un percorso di rollback testato per entrambe.
Scegli il percorso di rilascio prima del build
Un team è pronto per il build quando può etichettare ogni feature, scegliere la sua release lane e indicare il responsabile del gate. Una prima schermata rifinita non può sostituire queste decisioni. Esse determinano se i revisori, i test e i controlli di rollback corretti sono attivi prima che i dati dei pazienti entrino nel sistema.
Inizia con tre etichette:
- Etichetta feature: wellness, workflow di cura o possibile software di un dispositivo.
- Lane di aggiornamento: canale web-asset per testi di consenso e fix di layout idonei, o store submission per modifiche native e regolamentate.
- Responsabile del rilascio: una persona designata per ogni gate, inclusi un SUS di almeno 68 e zero difetti aperti relativi all'identità del paziente, istruzioni sui farmaci, consenso o trasmissione.
Per un'app Capacitor o Ionic, pubblica una schermata non clinica su un canale di staging live-update e prova il rollback prima di gestire dati dei pazienti. Inizia poi con un piccolo canale di produzione, monitora la sincronizzazione e i crash rate, e amplia la distribuzione solo quando l'incident card indica una persona pronta a intervenire.
Questa disciplina è più utile che iniziare con una lunga lista di feature. Permette al team di testare il sistema di rilascio con contenuti a basso rischio prima che un workflow clinico ne dipenda.
Capgo offre live updates per fix di JavaScript, CSS e asset, oltre a Native Build basati su cloud per iOS e Android, così il tuo team può gestire i fix web e i rilascio sugli store su percorsi separati. Prova uno staged rollout e una prova di rollback prima che i dati dei pazienti entrino nell'app, poi visita Capgo per capire se Capacitor e gli strumenti di rilascio Ionic si adattano al tuo workflow.





