Un Le bilan 2024 a recensé plus de 350 000 applications mobiles de santé sur les principaux stores, avec environ 250 nouvelles apps publiées chaque jour. Cette saturation change ce que le développement d'applications mobiles pour la santé exige : compiler l'app n'est que le début. Les équipes ont aussi besoin d'un moyen maîtrisé de classer les fonctionnalités, de protéger les données des patients, d'indiquer si les informations ont été synchronisées et de faire un rollback sécurisé quand une release se passe mal, comme le bilan 2024 des apps de santé le montre clairement.
Une approche efficace de la conformité consiste à la traiter comme un système de release, et non comme une simple checklist finale. Avant qu'une donnée patient n'intègre un build, chaque fonctionnalité doit avoir un label réglementaire, chaque flux de données un état visible par le patient, et chaque release un chemin de rollback testé.
Table des matières
- Pourquoi les apps de santé ne sont jamais vraiment lancées
- Quelles règles de santé s'appliquent à votre app
- How Patient Data Should Move on a Phone
- Connexions cliniques réellement visibles par les patients
- Release gates pour les builds de santé non sûrs
- Fiches stores et déclarations de données de santé
- Gestion des incidents quand les conseils peuvent nuire
- Déployez des correctifs web sans attendre les stores
- Choisissez un canal de release avant de compiler
Pourquoi les apps de santé ne sont jamais vraiment lancées
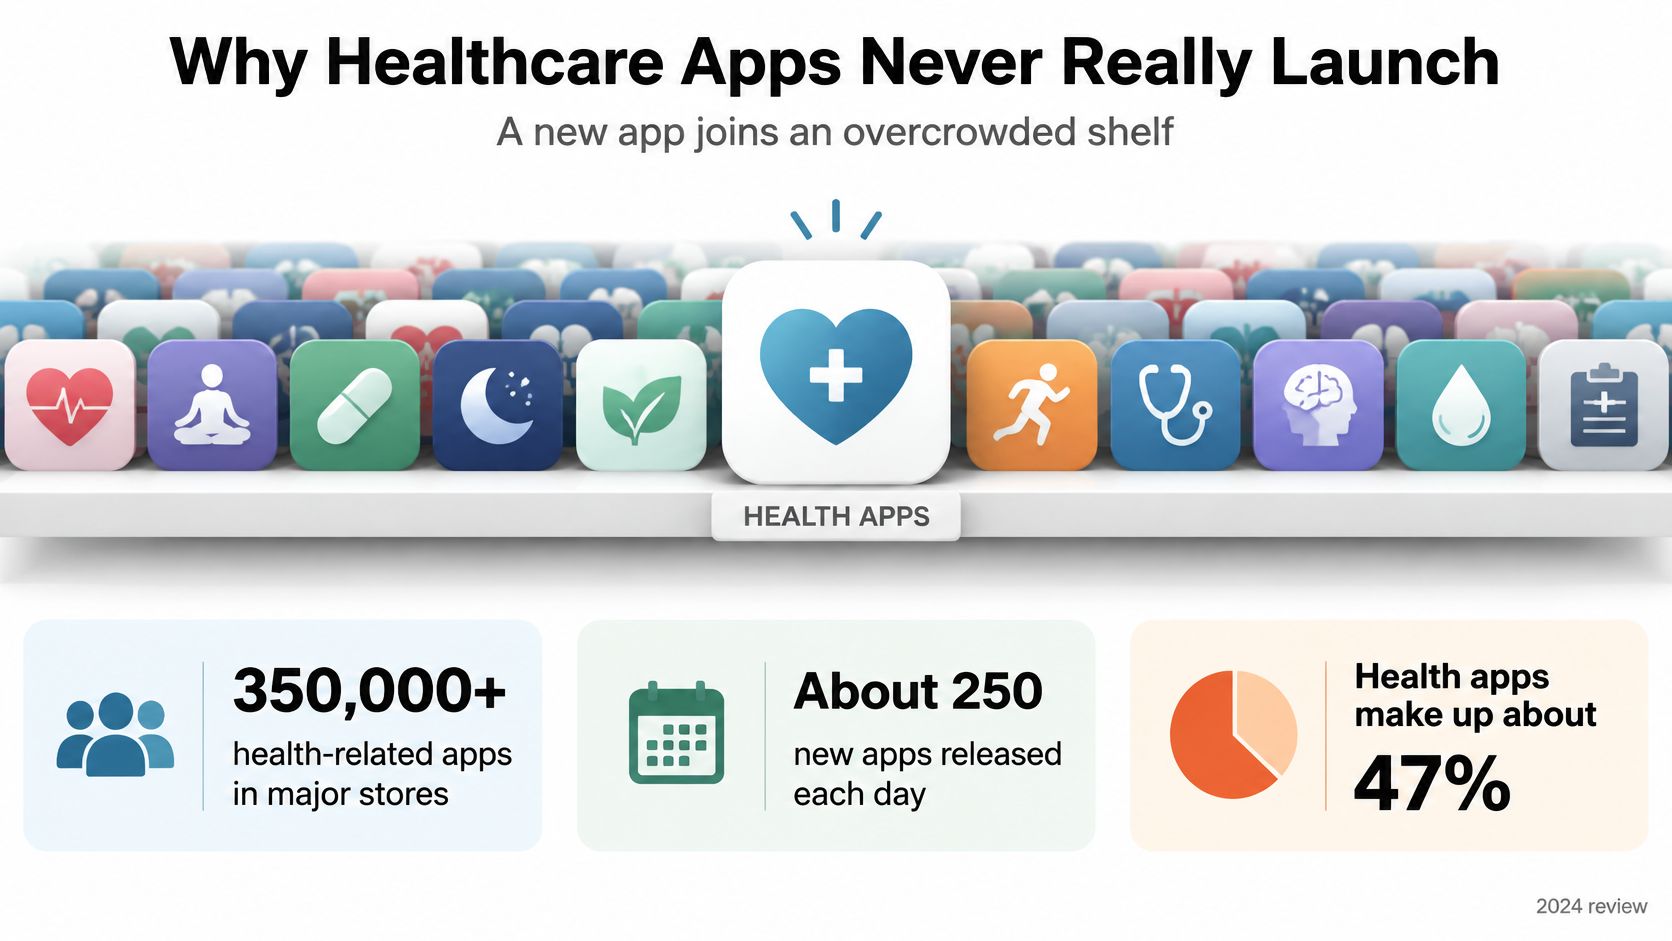
Les applications de santé se disputent l'attention dans un marché déjà saturé. Lorsqu'un patient choisit un rappel de médicaments, un journal de symptômes ou un outil de prise de rendez-vous, il décide de la confiance qu'il accorde à une option parmi tant d'autres. Cette confiance repose sur bien plus qu'une simple liste de fonctionnalités.
Une application de santé fonctionne chaque jour, même après sa première release. La fiche sur le store définit les attentes, tandis que l'onboarding doit expliquer la marche à suivre, les écrans accessibles doivent fonctionner pour tous les utilisateurs et les mentions de confidentialité doivent être claires. L'analyse produit peut révéler où les utilisateurs bloquent, mais une maintenance continue reste nécessaire face à l'évolution des systèmes d'exploitation, des flux de travail cliniques et des bugs.
La planification des releases doit prendre en compte les échecs visibles par le patient. Si un utilisateur ne parvient pas à se connecter après un échec d'authentification ou ne sait pas si un questionnaire a été enregistré, ajouter une fonctionnalité ne résoudra pas le problème. Un défaut dans un build largement distribué peut affecter directement les patients. Le contrôle des releases commence dès la première réunion de conception, alongside workflow and feature scope.
Considérez la conformité comme faisant partie du système de release : attribuez un label réglementaire à chaque fonctionnalité, indiquez aux patients l'état de la synchronisation des données et testez le rollback avant que les données patients n'entrent dans l'application. Ces contrôles façonnent l'architecture et les décisions de release dès le départ.
Un podomètre et un outil recommandant une action clinique peuvent figurer côte à côte dans un backlog, tout en nécessitant des mesures de sécurité différentes. Classez chaque fonctionnalité prévue comme étant du bien-être, de la coordination des soins, ou un logiciel de dispositif médical potentiel avant de choisir son architecture. Ce label aide l'équipe à définir ce qui doit être revu et testé avant la release.
Quelles règles de santé s'appliquent à votre application
Attribuez un label réglementaire à chaque fonctionnalité avant l'implémentation. Le label doit refléter ce que fait la fonctionnalité, quelles données elle traite et son périmètre d'action. Considérez cette décision comme faisant partie du système de release : enregistrez les règles applicables, affichez l'état de synchronisation de la fonctionnalité aux patients et testez un chemin de rollback avant toute utilisation de données patient. Ce tableau est une aide à la planification, pas un conseil juridique ou réglementaire.
| Règle | Qui elle couvre | Ce qui la déclenche | Ce que l'app doit prévoir |
|---|---|---|---|
| HIPAA | Entités couvertes et partenaires commerciaux aux États-Unis | PHI créées, reçues, conservées ou transmises | Contrôle d'accès, logs d'audit, accords de partenariat commercial, affichage du minimum nécessaire |
| le RGPD | Organisations traitant des données personnelles de l'UE ou de l'EEE | Données de santé traitées comme une catégorie particulière | Base légale, AIPD si nécessaire, et support pour l'accès, la correction et l'effacement |
| Politique de la FDA sur les logiciels d'appareils médicaux | Développeurs d'apps médicales mobiles aux États-Unis | Fonctions logicielles pouvant être considérées comme des appareils, plutôt que des fonctions de bien-être | Séparer le bien-être du logiciel de dispositif ; appliquer des contrôles de conception si le logiciel est un dispositif |
| Espace européen des données de santé 2025 | Wellness apps in the EU health data space | Prétentions de connexion aux systèmes nationaux ou aux EHR | Indiquez si la connexion est possible, supportez l'exportation interopérable et ne partagez rien automatiquement |
| Connectivité mondiale | Apps utilisées au-delà des régions à haut débit | Différences d'accès au réseau et d'infrastructure mobile | Tolérance au mode hors ligne, fonctionnement en bas débit, localisation, repli sur SMS ou push |
Pour HIPAA, déterminez d'abord si l'app traite des informations de santé protégées pour le compte d'une entité couverte ou d'un business associate. Si c'est le cas, prévoyez un accès contrôlé, des logs d'audit appropriés, un accord de business associate (BAA) le cas échéant, et des écrans qui n'affichent que ce qui est nécessaire à la tâche. La question pertinente est celle du flux de données et de la relation entre le fournisseur de l'app et l'organisation, pas le fait que l'app concerne la santé. Les équipes peuvent comparer les apps d'autisme pour la conformité HIPAA comme exemple concret de la manière dont les enjeux de confidentialité influencent les fonctionnalités et la gestion des données.
Dans le cadre du RGPD, les données de santé sont une catégorie particulière de données personnelles. Identifiez la base légale du traitement, déterminez si une analyse d'impact relative à la protection des données (AIPD) est requise, et concevez des moyens simples pour que les personnes exercent leurs droits. Ces décisions façonnent la formulation du consentement, les paramètres du compte, les exports et le comportement de suppression. Intégrez-les au backlog avant l'implémentation, et utilisez un guide pour comprendre la conformité réglementaire pour aider à structurer les décisions par juridiction.
Attribuez aux fonctions logicielles leur propre étiquette de logiciel pour appareil. La Politique relative aux fonctions logicielles des appareils et aux applications médicales mobiles aide les développeurs à évaluer si une fonction peut être qualifiée de fonction d'appareil médical plutôt que de logiciel de bien-être. Examinez la fonction prévue, y compris les affirmations selon lesquelles le logiciel diagnostique, traite ou oriente les soins. Une modification marketing ne peut pas résoudre un décalage entre ce que fait une fonctionnalité et la manière dont le produit la décrit.
La connectivité affecte également le périmètre des fonctionnalités et les décisions de release. Une application globale doit définir comment elle gère les réseaux faibles, la localisation, le travail hors ligne et un mode de secours tel que le SMS ou une notification. Précisez ce que le patient voit lorsqu'une sauvegarde ou une synchronisation est en attente, échoue ou se termine. Incluez ces états dans les exigences de la fonctionnalité, car un statut de synchronisation flou peut laisser un patient dans l'incertitude quant à la réception des informations par l'équipe de soins.
Appliquez ce tableau à une fonctionnalité, comme l'upload d'un questionnaire de symptômes. Étiquetez les données, identifiez les régions et les organisations concernées, et déterminez si la fonctionnalité constitue une allégation médicale. Supprimez les lignes non pertinentes, mais conservez la décision avec l'enregistrement de la fonctionnalité. Si la fonction, l'audience ou le flux de données change, revoyez l'étiquette avant de déployer la mise à jour. Un chemin de rollback testé offre à l'équipe une réponse définie si un changement se comporte de manière risquée, tandis que l'état de synchronisation côté patient clarifie le statut actuel de la fonctionnalité.
How Patient Data Should Move on a Phone
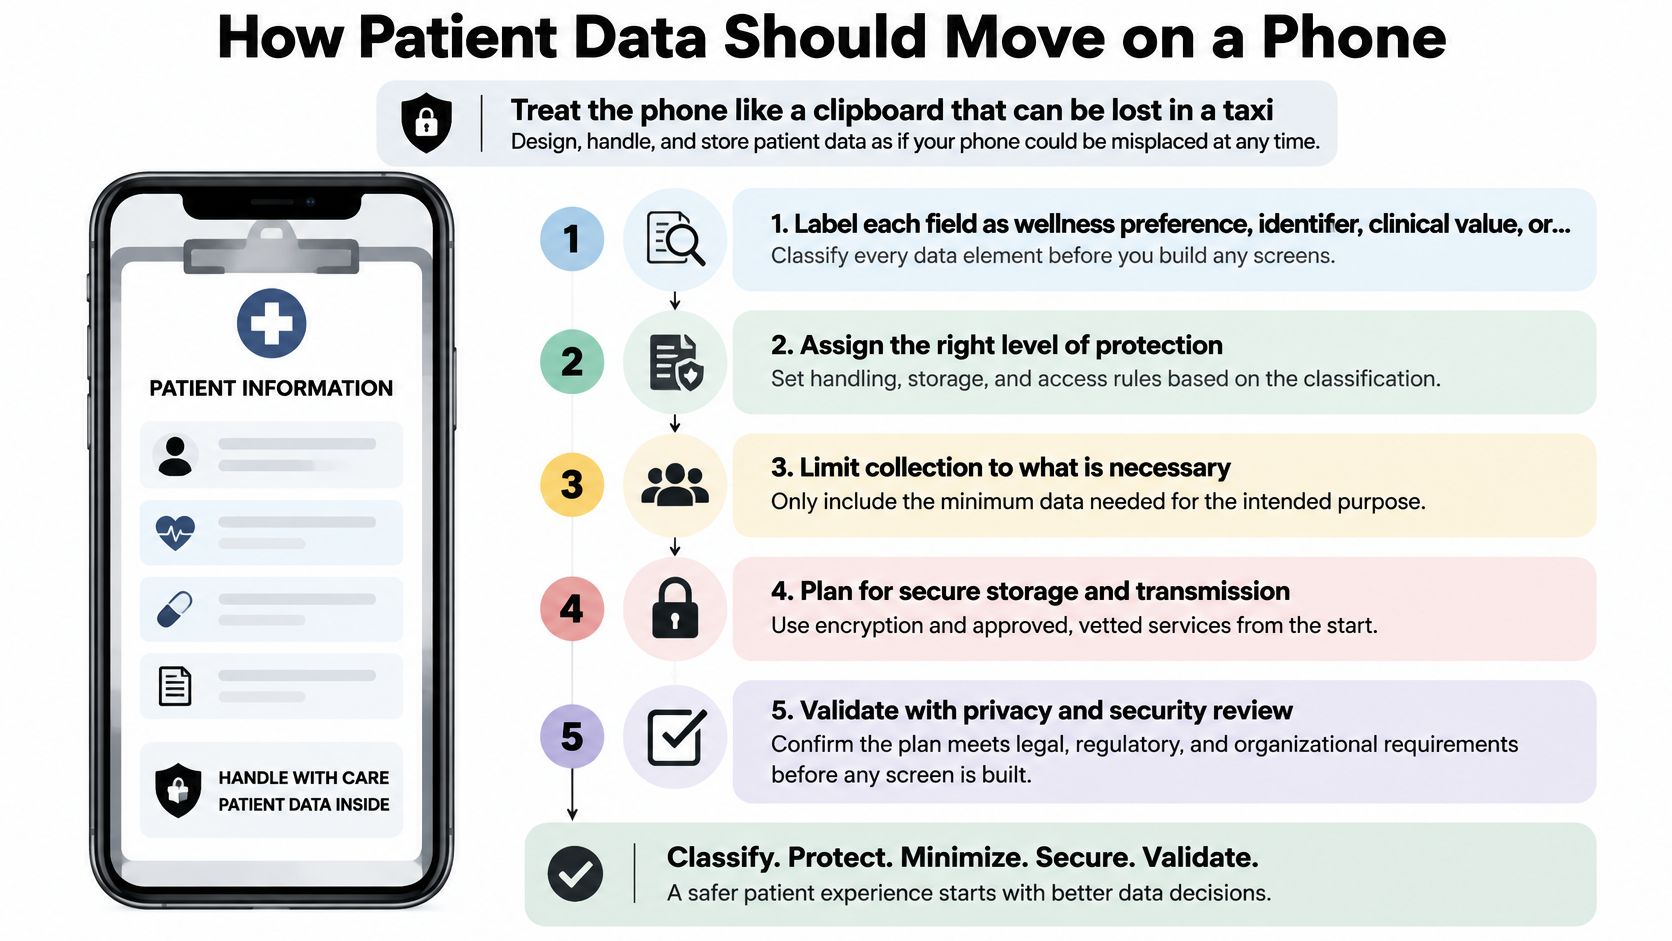
Un flux de données patient doit pouvoir être examiné avant d'atteindre un appareil. Pour chaque fonctionnalité, attribuez une étiquette réglementaire, identifiez chaque destination possible de ses données, indiquez aux patients s'il s'agit d'un stockage local ou d'une synchronisation, et testez la procédure de rollback avant d'utiliser de réelles données patient.
-
Étiquetez chaque champ. Classifiez-le comme une préférence de bien-être, un identifiant, une valeur clinique ou un justificatif. Une saisie de symptôme et une préférence de notification présentent des risques d'exposition différents ; attribuez donc des règles de stockage et d'accès à chaque champ plutôt que de traiter toutes les données de l'app de la même manière.
-
Cartographiez chaque lieu de stockage. Incluez la mémoire, la base de données locale, l'iOS Keychain ou l'Android Keystore, les logs, les captures d'écran, les sauvegardes et les payloads de notifications push. Le nom d'un médicament peut apparaître sur une bannière de notification même si la base de données de l'app est protégée.
-
Décidez de ce qui reste en local. Spécifiez ce qui ne quitte jamais l'appareil et ce qui peut être synchronisé, sous quelles conditions et après quel consentement. Faites ce choix selon le type de données et la finalité. Un état de synchronisation visible par le patient doit indiquer si l'information est locale, en attente ou envoyée, plutôt que de masquer ces états derrière un interrupteur général « synchroniser les données de santé ».
-
Enregistrez l'accès sans copier l'enregistrement. Journalisez qui a consulté ou exporté un enregistrement et quand, sans inclure le contenu clinique dans la ligne de log. Les auditeurs disposent ainsi d'une trace des accès sans créer une nouvelle copie non maîtrisée des données patient.
-
Testez l'export et la suppression. Vérifiez ces deux points aussi soigneusement que la connexion. Assurez-vous que la restauration d'une sauvegarde de téléphone ne peut pas faire réapparaître des informations après la suppression du compte, et qu'une tablette partagée dans une clinique ne laisse pas la session d'un patient ouverte pour la personne suivante.
Utilisez le chiffrement en transit et le chiffrement au repos pour les informations sensibles. Un guide pratique sur le chiffrement d'applications peut aider à décider où protéger les données. Des sessions courtes limitent l'exposition sur les appareils sans surveillance. L'accès biométrique peut simplifier la reconnexion, mais il doit s'ajouter à l'authentification du compte, pas la remplacer.
Les équipes Capacitor peuvent utiliser les capacités natives sans dépendre de plugins d'entreprise fermés. Capgo propose des alternatives open source aux plugins Ionic Enterprise couvrant le stockage, l'authentification, la biométrie et plus encore, notamment : native-biometric, data-storage-sqlite, et social-login. Examine la gestion des valeurs sensibles par chaque plugin par rapport aux étiquettes de données de la fonctionnalité et au modèle de menace.
Avant la validation, récapitulez tout le flux sur une seule page : champ source, stockage, destinataire, période de rétention et processus de suppression. Incluez les cas d'échec, comme un crash log contenant une valeur clinique ou une sauvegarde restaurant des données après suppression. Définissez le chemin de rollback avant une release, puis testez-le sans données patient. Si le flux ne permet pas d'identifier qui reçoit les données et comment le patient peut les supprimer, la conception n'est pas prête.
Des connexions cliniques réellement visibles par les patients
Un client FHIR n'est pas la même chose qu'un patient qui comprend ce qui a quitté son téléphone. Un produit peut se connecter à un système de santé tout en laissant l'utilisateur dans l'incertitude : le partage a-t-il été autorisé ? Un dossier est-il arrivé ? L'information est-elle en attente localement ?
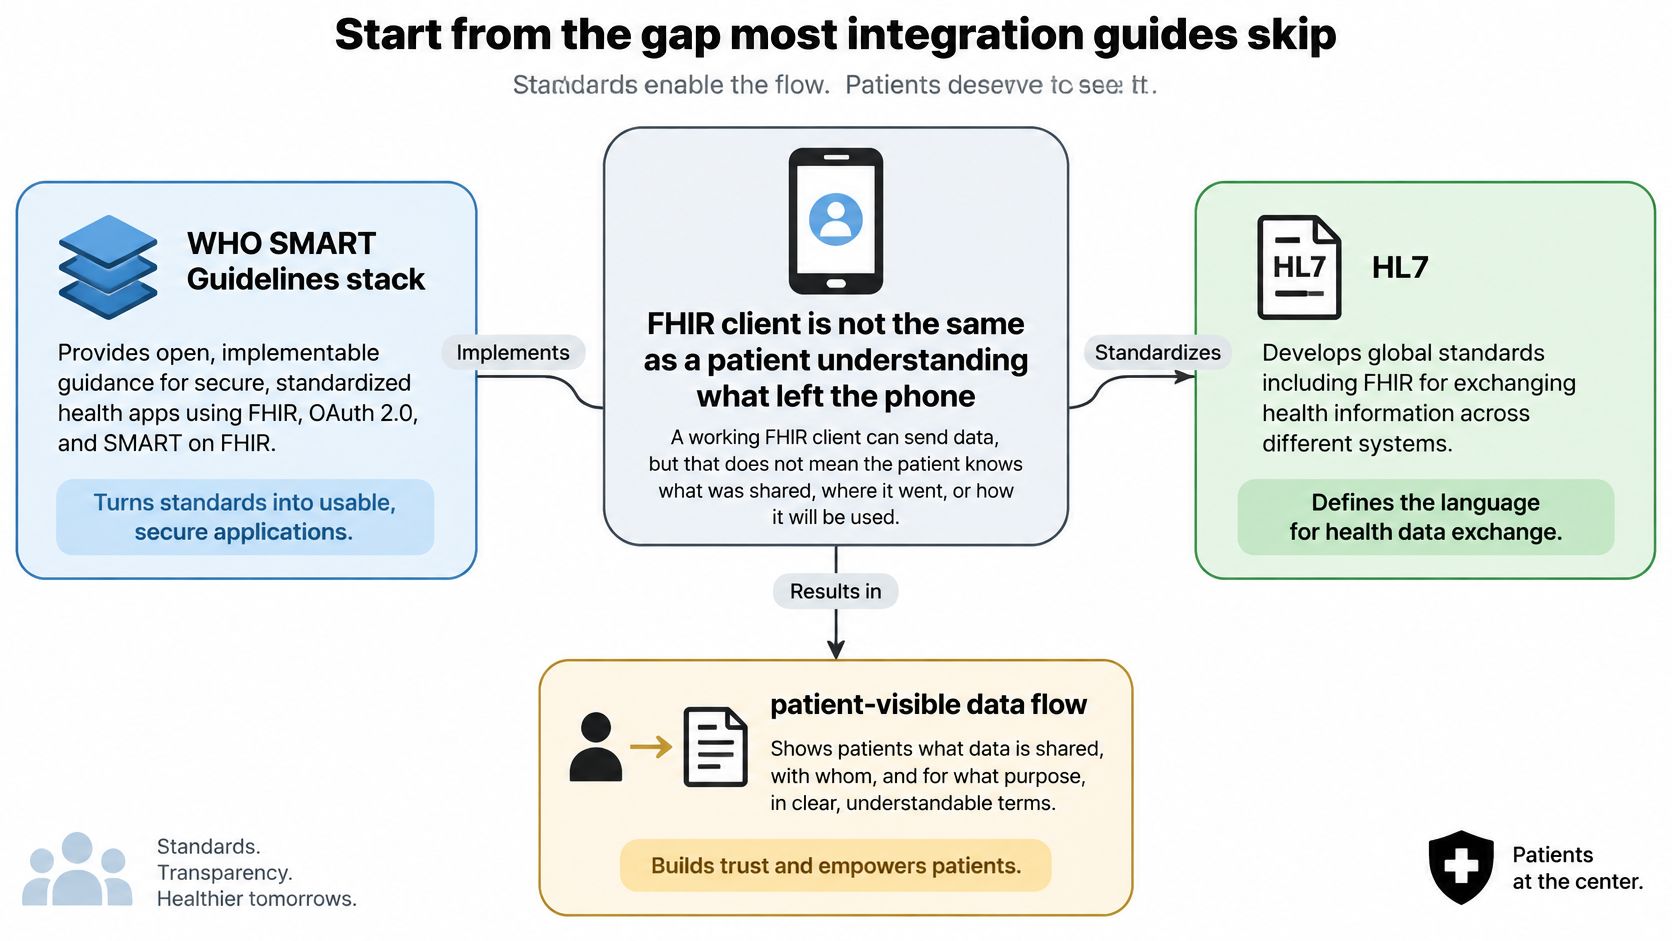
Le L'approche des directives SMART de l'OMS fournit une base fondée sur des standards : HL7 FHIR prend en charge l'échange de données centré sur le patient, CIM-11 prend en charge une terminologie clinique cohérente, et Clinical Quality Language prend en charge l'aide à la décision calculable. Ces standards aident les équipes à éviter que chaque intégration ne dépende d'un modèle de données propriétaire.
Dans une application Capacitor ou Ionic, gardez le modèle de domaine séparé de la logique de transport. Mappez les ressources cliniques vers des profils FHIR, autorisez l'accès avec OAuth 2.0 et OpenID Connect, et définissez des règles explicites de résolution des conflits pour les connexions intermittentes. Le pattern SDK de l'OMS, orienté Android, inclut des API de stockage local, d'accès aux données, de recherche et de synchronisation, ainsi qu'un support partiel des questionnaires FHIR Structured Data Capture. C'est un modèl’utile pour collecter un questionnaire hors ligne et le synchroniser plus tard.
L'interface doit distinguer trois affirmations plutôt que de les compresser en une seule coche verte :
| État | Signification | Ce que l'écran affiche |
|---|---|---|
| Compatible | Un format d'export existe pour ce type d'enregistrement | Nom et version du format |
| Connecté | Le DPI a accepté les identifiants du patient | Compte, scope accordé et heure de la dernière vérification |
| Transféré | Ce payload spécifique a été accepté par le DPI | Horodatage et reçu ; afficher l'échec plutôt que de réessayer silencieusement |
Ces états ne sont pas interchangeables. « Compatible » signifie qu'un format existe, pas que le patient a connecté un compte. « Connecté » signifie que les identifiants ont fonctionné, pas qu'un enregistrement spécifique a été transféré. « Transféré » ne doit s'afficher que lorsque le système destinataire confirme l'acceptation de ce payload.
Le fonctionnement hors ligne est un problème de cohérence clinique, pas seulement une fonctionnalité de cache. Stockez l'horodatage, l'appareil source, l'état de synchronisation, les erreurs de validation et si une valeur a été saisie localement ou confirmée par le serveur. Si le DPI rejette un enregistrement, affichez ce qui a échoué et ce que le patient peut faire. Un réessai silencieux empêche de savoir si l'information est à jour et peut laisser un clinicien croire qu'il consulte des données qui ne sont jamais arrivées.
Le règlement européen de 2025 sur l'Espace européen des données de santé (EHDS) ajoute une exigence produit concrète : les applications de bien-être doivent expliquer si elles peuvent se connecter aux DPI ou aux systèmes de santé nationaux et prendre en charge l'export interopérable le cas échéant. L'interopérabilité n'autorise pas la transmission automatique ; le partage exige un consentement et doit se limiter à la finalité déclarée, conformément au règlement sur l'Espace européen des données de santé. Donnez aux utilisateurs un reçu de consentement, des contrôles de partage par champ, un aperçu d'export et un état d'échec visible. Les équipes qui évaluent des produits combinant plusieurs fonctions de santé personnelles, y compris les applications combinant suivi des symptômes et du cycle, peuvent s'appuyer sur la même distinction entre compatibilité, connexion et transfert confirmé.
Un clinicien devrait pouvoir répondre à trois questions à partir de l'écran ou de la piste d'audit : qu'est-ce qui a été partagé, quand cela a-t-il été partagé, et que reste-t-il uniquement sur ce téléphone ?
Release gates pour les builds de santé non sûrs
Une release gate devrait lier l'étiquette réglementaire de chaque fonctionnalité à un test, un responsable et une décision de rollback. Les tests fonctionnels seuls ne permettent pas de savoir si une application de santé est sûre ou utilisable. Dans une étude évaluant 211 applications de santé, le score moyen global était de 3,02 sur 5, la confidentialité et la sécurité en moyenne 2.21, et l'interopérabilité obtenait en moyenne 1.75 (étude sur les notes des applications de santé). Utilisez ces résultats comme contexte, puis définissez les critères de réussite pour les workflows supportés par votre app.
| Gate | Seuil | Preuves | Pourquoi cela bloque la release |
|---|---|---|---|
| Échelle d'utilisabilité du système | Au moins 68 | Patients et cliniciens effectuant des tâches réelles | En dessous du benchmark communément accepté |
| Base de confidentialité et de sécurité | Meilleur que la moyenne de l'étude de 2,21/5 | Test de sécurité et revue des logs | Expose une protection et une gestion faibles |
| Comportement d'interopérabilité | Supérieur à la moyenne de l'étude (1,75/5) | Export, consentement et scénarios de synchronisation échouée | Les revendications de connexion peuvent précéder le transfert réel |
| Identité du patient | Zéro défaut non résolu | Cas de test de dossiers erronés | Un enregistrement incorrect est un incident de sécurité |
| Médicament, consentement ou transmission | Zéro défaut non résolu | Tests basés sur des scénarios | Des instructions ou un partage incorrects peuvent causer des dommages |
| Synchronisation et crashs | Aucune hausse par rapport au dernier build stable | Taux d'échec par version d'OS | Une régression peut nécessiter une pause ou un rollback |
Fixez le seuil du System Usability Scale (SUS) à 68. Avant les tests, choisissez les deux ou trois workflows les plus susceptibles d'affecter la prise en charge et définissez un seuil de complétion des tâches. Incluez des tests d'accessibilité, de réseau dégradé, de mode hors ligne et de sécurité. Suivez l'abandon, les erreurs de validation, la latence, les sessions sans crash, les échecs de synchronisation et la complétion des tâches par appareil et par version d'OS.
Chaque fonctionnalité nécessite également un état de synchronisation visible par le patient et une procédure de rollback testée avant de manipuler des données patients. Un statut en attente, envoyé, rejeté ou confirmé permet de savoir clairement si un enregistrement est bien arrivé à destination. Gardez des critères de rollback spécifiques à la release, incluant les échecs qui imposent une pause du déploiement progressif et qui peut autoriser la restauration du dernier build stable. Pour un processus d'assurance qualité d'application, connectez chaque résultat de test à sa release gate et à son responsable.
Consignez la validation en termes simples : Propriétaire SUS, responsable des défauts zéro-préjudice, de l'achèvement des tâches et des échecs de synchronisation. Ne déployez pas une fonctionnalité si un gate n'a pas de propriétaire ou ne dispose pas d'un résultat validé. Les équipes qui évaluent les risques d'un conseil clinique peuvent consulter la responsabilité clinique en cas d'usage de l'IA.
Fiches des stores et déclarations de données de santé
Traitez les déclarations des stores comme faisant partie du dossier de release, et faites en sorte qu'elles correspondent au label réglementaire attribué à chaque fonctionnalité. Un décalage entre le comportement de l'app et sa fiche sème la confusion chez les utilisateurs comme chez les reviewers.
-
Complétez les détails de confidentialité sur App Store Connect. Répondez aux questions de l'étiquette de confidentialité pour chaque type de données collecté par l'app, y compris les données de santé et de fitness. Tenez compte des SDK tiers qui reçoivent ces données.
-
Renseignez le formulaire Sécurité des données de Google Play. Divulguez les mêmes types de données, finalités et comportements de partage, puis vérifiez que les déclarations de santé de l'application reflètent ses fonctionnalités réelles.
-
Permettez la suppression de compte dans l'app. Si l'app permet de créer un compte, rendez la suppression accessible et testez ce qu'il advient des données locales, des sauvegardes et des services connectés.
-
Match medical claims to the feature label. Une fonctionnalité de bien-être ne doit pas être présentée comme diagnostiquant ou traitant une pathologie. Vérifiez la fiche du store par rapport à la fonction prévue, et pas seulement le texte à l'écran.
-
Offrez un parcours sécurisé aux examinateurs. Expliquez comment accéder à l'écran de consentement, au flux d'exportation et à tout parcours d'escalade sans nécessiter de données patients réelles. Gardez les identifiants de test et les instructions séparés des comptes de production.
Conservez une copie datée de chaque déclaration avec le registre de la release. Lorsqu'une fonctionnalité change, mettez à jour les divulgations et les notes de révision dans le même ensemble de modifications ; sinon, le store pourrait décrire un flux de données différent de celui implémenté par l'app.
Réponse aux incidents : quand les conseils peuvent nuire
Intégrez la conformité au système de release. Avant d'impliquer des données patients, attribuez un label réglementaire à chaque fonctionnalité, affichez l'état de la synchronisation des données aux patients et testez la restauration des conseils précédents. Un plan d'incident doit identifier qui peut stopper un déploiement progressif, ce que les patients verront et comment l'équipe récupérera une version stable.
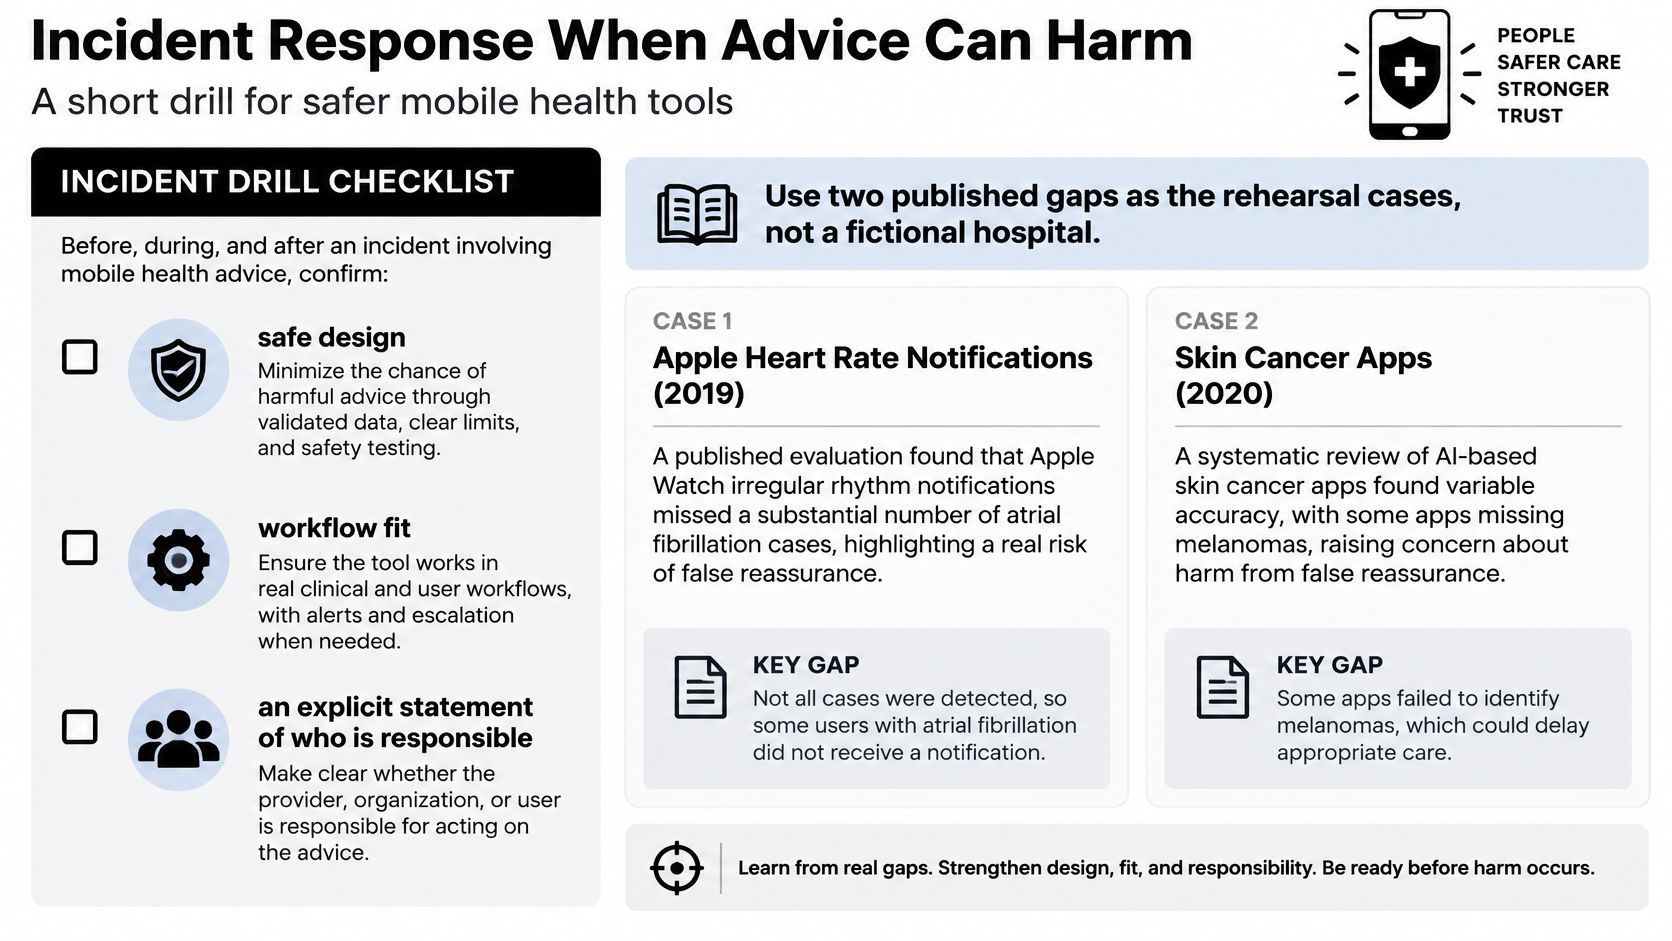
Utilisez des simulations réalistes pour vérifier si les patients perçoivent l'incertitude, comprennent pourquoi une recommandation a été faite et trouvent des conseils cliniques. Confirmez que la responsabilité du conseil est claire et que la fonctionnalité s'intègre au workflow du clinicien. Un outil de diagnostic qui donne une réponse catégorique sans parcours d'escalade peut influencer la décision d'un utilisateur de consulter en urgence.
Avant la release, définissez comment l'app communique l'incertitude, escalade les urgences et redirige les cas vers une revue humaine. Testez des versions accessibles et multilingues du flux. Conservez des logs d'audit et enregistrez la version du modèl’ou des règles cliniques ayant généré chaque réponse. Cet enregistrement doit permettre à l'équipe d'identifier le conseil vu par un patient et la release qui l'a produit.
La précision en environnement de test n'est qu'un aspect de la sécurité. Surveillez le comportement des patients après la release : vérifiez si un conseil peut retarder une escalade, si les utilisateurs abandonnent le flux, ou si un changement de règle modifie les recommandations. Traitez tout changement de conseil comme un événement de release, avec un label réglementaire assigné, un état de synchronisation visible et un chemin testé pour revenir à la version précédente.
Règle opérationnelle : Maintenez un fallback persistant et testez que les conseils précédents peuvent être restaurés avant qu'une nouvelle version n'atteigne les patients.
Pour les règles cliniques, les prompts ou les écrans d'aide basés sur le web, le déploiement progressif peut limiter l'exposition pendant que l'équipe enquête sur un incident. Les changements natifs et les changements de comportement réglementés nécessitent toujours le processus approprié via les stores et les autorités. Rédigez une fiche d'incident avec quatre champs : déclencheur, personne contactée, message destiné au patient et étapes pour restaurer les conseils précédents. Utilisez ce guide de réponse aux incidents pour app mobile pour transformer l'exercice en une procédure exécutable.
Déployez des correctifs web sans attendre les stores
Choisissez le canal de release selon ce qui a changé. La correction d'une phrase de consentement, de la mise en page d'un questionnaire ou du texte d'un écran d'escalade peut impliquer JavaScript, HTML, CSS et assets statiques. Les code natifs, les nouvelles permissions d'appareil et les changements de comportement réglementé nécessitent toujours le processus habituel des stores. Le compromis réside dans la vitesse par rapport au périmètre : les changements web éligibles peuvent être déployés rapidement, tandis que les changements natifs ou réglementés doivent passer par une revue.
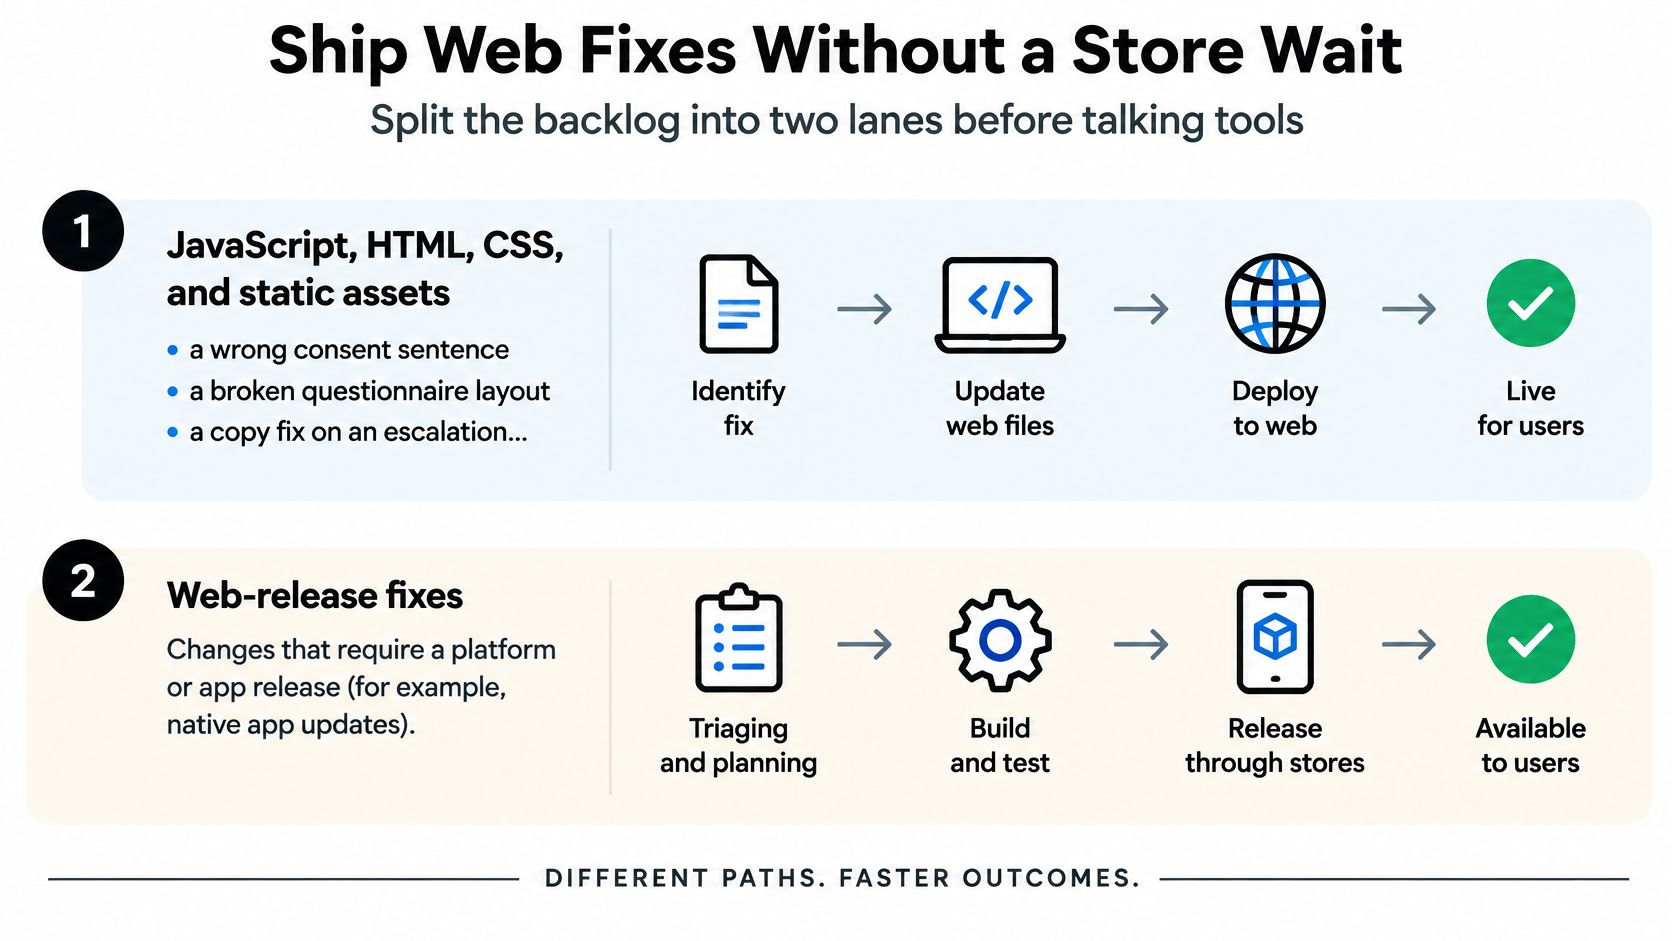
Pour les équipes Capacitor et Ionic, Capgo distribue les changements éligibles de JavaScript, CSS et assets aux apps en production en quelques minutes, au lieu d'attendre la revue des stores. Les changements natifs passent toujours par les stores. Capgo crée également des builds iOS et Android signés dans le cloud et facilite la publication sur les stores, sans nécessiter de Mac local.
Traitez chaque mise à jour comme une release contrôlée. Gardez un bundle stable disponible, assignez le nouveau bundle à une partie limitée des appareils, et surveillez l'adoption et les signaux d'erreur à intervalles courts. Définissez un seuil d'erreur pour suspendre le déploiement progressif, et utilisez des canaux distincts pour la production, les tests bêta des cliniciens et les previews de pull-requests. guide des mises à jour over-the-air explique comment les assets web éligibles peuvent être livrés séparément des releases natives. La livraison rapide modifie le timing de la release, mais pas la nécessité de labelliser chaque fonctionnalité, d'afficher l'état de synchronisation aux patients et de tester le rollback avant d'impliquer les données patients.
Une plateforme de live update ne constitue pas une certification HIPAA. Analysez le flux de données et les exigences contractuelles si un payload de mise à jour peut contenir des données de santé, y compris la nécessité d’un accord Business Associate. Définissez les catégories de changements éligibles à une livraison rapide et gardez les fonctions médicales réglementées dans le circuit de validation approprié.
La règle pratique : si un correctif modifie le code web mais pas le comportement natif ou réglementé, utilisez le canal web-code plutôt que de laisser les patients avec un bundle défectueux pendant une révision de plusieurs jours. Gardez le canal store pour les changements qui l'exigent, et prévoyez un chemin de rollback testé pour les deux.
Choisissez un canal de release avant de compiler
Une équipe est prête à compiler lorsqu’elle peut étiqueter chaque fonctionnalité, choisir son canal de release et désigner la personne responsable de sa validation. Un premier écran soigné ne remplace pas ces décisions. Elles déterminent si les bons relecteurs, tests et contrôles de rollback sont en place avant que les données patients n’entrent dans le système.
Commencez par trois étiquettes :
- Étiquette de fonctionnalité : bien-être, workflow de soins ou éventuel logiciel d’appareil.
- Canal de mise à jour : canal web-asset pour les textes de consentement et correctifs de mise en page éligibles, ou publication sur les stores pour les changements natifs et réglementés.
- Responsable de la release : une personne désignée pour chaque étape, incluant un SUS d'au moins 68 et zéro défaut ouvert concernant l'identité du patient, les instructions de médication, le consentement ou la transmission.
Pour une application Capacitor ou Ionic, placez un écran non clinique sur un canal de live update de staging et entraînez-vous au rollback avant de manipuler des données patients. Commencez ensuite par un petit canal de production, surveillez la synchronisation et les taux de crash, et élargissez la distribution uniquement lorsque la fiche d'incident désigne une personne capable d'intervenir.
Cette discipline est plus utile que de commencer par une longue liste de fonctionnalités. Elle permet à l'équipe de tester le système de release avec du contenu à faible risque avant qu'un workflow clinique ne dépende de lui.
Capgo propose des live updates pour les correctifs éligibles en JavaScript, CSS et assets, ainsi que des builds natifs cloud pour iOS et Android, afin que votre équipe puisse séparer les correctifs web et les releases sur les stores. Testez un déploiement progressif et un entraînement au rollback avant que les données patients n'entrent dans l'app, puis visitez Capgo pour voir si ses outils de release Capacitor et Ionic s'adaptent à votre workflow.