
Una La revisión de 2024 contabilizó más de 350.000 apps móviles de salud en las principales tiendas, con unas 250 apps nuevas publicadas cada día. Ese mercado saturado cambia lo que el desarrollo de apps móviles para el sector salud exige: construir la app es solo el inicio. Los equipos también necesitan una forma controlada de clasificar features, proteger los datos de los pacientes, mostrar si la información se ha sincronizado y recuperarse de forma segura cuando un release sale mal, tal como el análisis de apps de salud de 2024 lo deja claro.
Una forma útil de abordar el cumplimiento es tratarlo como un sistema de release, no como una lista de verificación al final. Antes de que los datos del paciente entren en un build, cada funcionalidad requiere una etiqueta regulatoria, cada flujo de datos un estado visible para el paciente y cada release una ruta de rollback probada.
Table of Contents
- Por qué las apps de salud nunca se lanzan realmente
- Qué normativas de salud aplican a tu app
- Cómo deben moverse los datos del paciente en un móvil
- Conexiones clínicas visibles para el paciente
- Release gates para builds de salud inseguros
- Store listing y declaraciones de datos de salud
- Respuesta ante incidentes cuando el consejo puede dañar
- Lanza fixes vía web sin esperar a la Store
- Elige tu ruta de release antes de construir
Por qué las apps de salud nunca se lanzan realmente
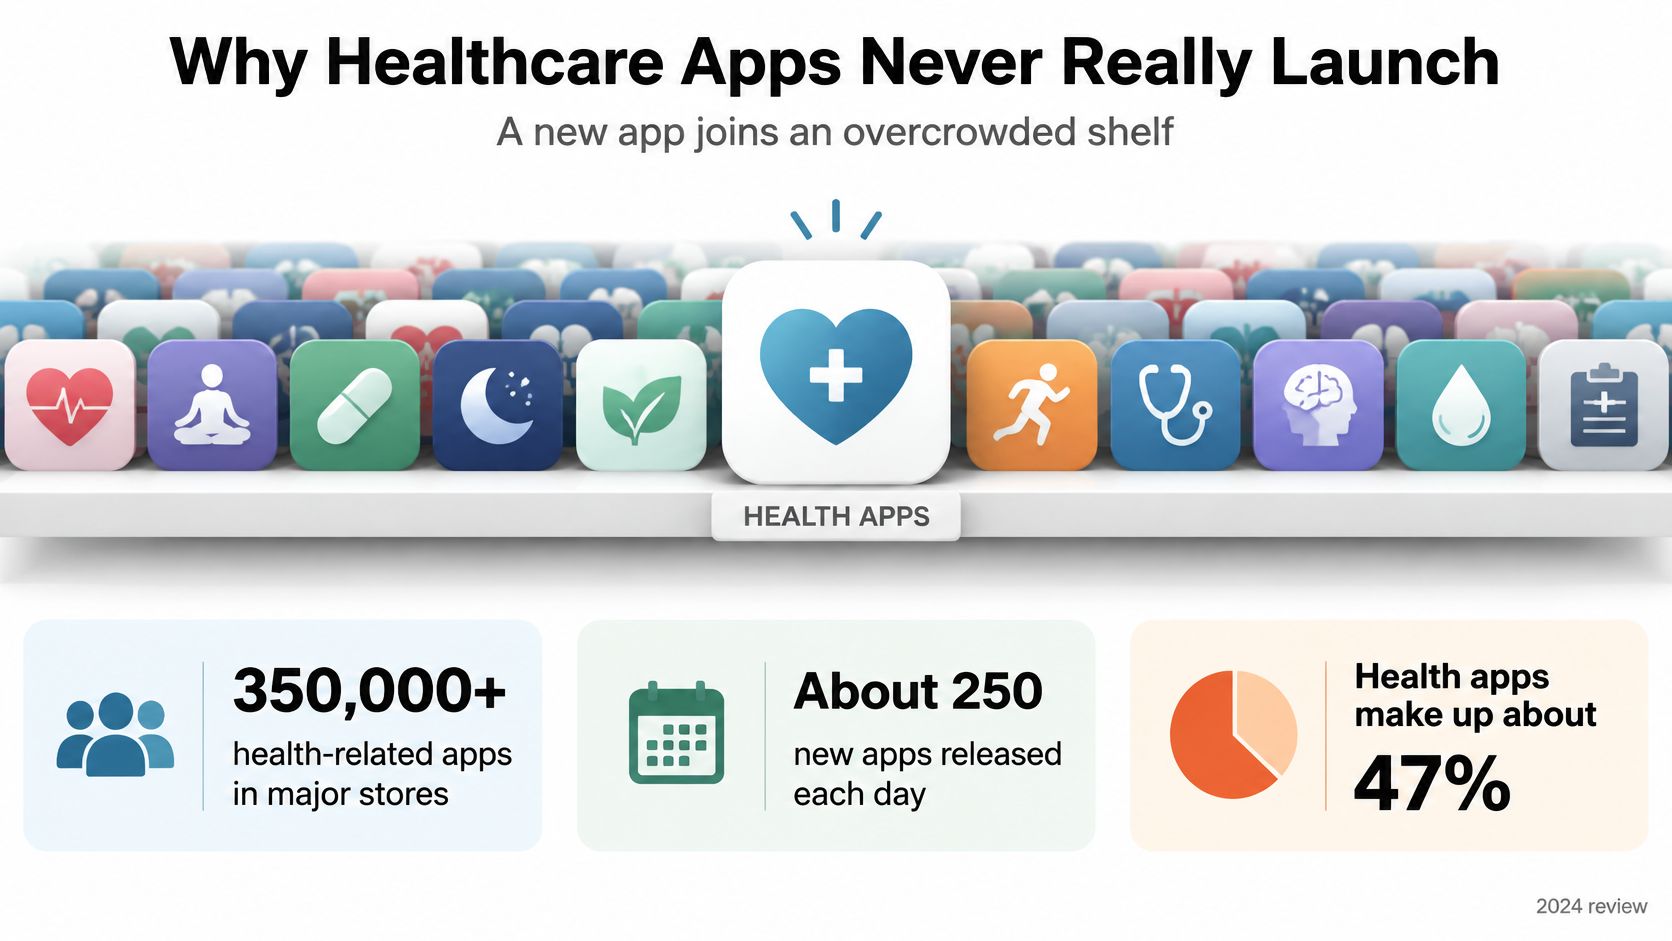
Las apps de salud compiten por la atención en un mercado ya saturado. Cuando un paciente elige un recordatorio de medicación, un diario de síntomas o una herramienta de citas, está decidiendo si confiar en una opción entre tantas. Esa confianza depende de algo más que la lista de funciones.
Una app de salud opera cada día, incluso después de su primer lanzamiento. El listado en la tienda genera expectativas, mientras que el onboarding debe explicar qué hacer, las pantallas accesibles deben funcionar para distintos usuarios y el lenguaje de privacidad debe ser claro. La analítica de producto puede revelar dónde se atascan los usuarios, pero el mantenimiento continuo es vital a medida que cambian los sistemas operativos, los flujos de trabajo clínicos y los defectos.
La planificación de lanzamientos debe considerar los fallos visibles para el paciente. Si alguien no puede recuperarse de un error al iniciar sesión o no sabe si se guardó un cuestionario, añadir otra funcionalidad no resolverá el problema. Un defecto en un build distribuido masivamente puede afectar directamente a los pacientes. El control de lanzamientos debe incluirse en la primera reunión de diseño, alongside workflow and feature scope.
Trata el cumplimiento normativo como parte del sistema de lanzamientos: asigna una etiqueta regulatoria a cada función, muestra al paciente el estado de la sincronización de datos y prueba el rollback antes de que los datos del paciente entren en la app. Estos controles definen la arquitectura y las decisiones de release desde el principio.
Un contador de pasos y una herramienta de recomendación clínica pueden coexistir en el backlog, pero requieren salvaguardas distintas. Clasifica cada funcionalidad como bienestar, coordinación de cuidados, o software de dispositivo médico potencial antes de elegir su arquitectura. Esa etiqueta ayuda al equipo a definir qué debe revisarse y probarse antes del release.
Qué reglas de salud aplican a tu app
Asigna una etiqueta regulatoria a cada feature antes de la implementación. La etiqueta debe reflejar qué hace la función, qué datos maneja y dónde opera. Trata esa decisión como parte del sistema de release: registra las reglas aplicables, muestra el estado de sync a los pacientes y prueba un rollback antes de manejar datos médicos. Esta tabla es una guía de planificación, no asesoría legal.
| Regla | A quién cubre | Qué la activa | Qué debe planificar la app |
|---|---|---|---|
| HIPAA | Entidades cubiertas y socios comerciales de EE. UU. | PHI creada, recibida, mantenida o transmitida | Control de acceso, audit logs, acuerdos de socios comerciales y visualización de mínimo necesario |
| RGPD | Organizaciones que procesan datos personales de la UE o el EEE | Datos de salud procesados como categoría especial | Base legal, DPIA cuando sea necesario y soporte para acceso, corrección y eliminación |
| Política de software de dispositivos de la FDA | Desarrolladores de apps médicas móviles en EE. UU. | Funciones de software que pueden ser dispositivos en lugar de funciones de bienestar | Separa el bienestar del software de dispositivos; aplica controles de diseño si el software es un dispositivo |
| Espacio Europeo de Datos de Salud 2025 | Apps de bienestar en el sector de datos de salud de la UE | Promesas de conexión con EHR o sistemas nacionales | Indicar si la conexión es posible, permitir exportación interoperable y no compartir datos automáticamente |
| Conectividad global | Apps utilizadas fuera de regiones con gran ancho de banda | Diferencias en acceso a red e infraestructura móvil | Tolerancia offline, funcionamiento con poco ancho de banda, localización, fallback por SMS o push |
Para HIPAA, primero determina si la app maneja información de salud protegida en nombre de una entidad cubierta o business associate. Si es así, planifica el acceso controlado, registros de auditoría adecuados, un business associate agreement si aplica, y pantallas que solo muestren lo necesario para la tarea. La clave es el flujo de datos y la relación entre el proveedor de la app y la organización, no si la app es de salud. Los equipos pueden comparar apps de autismo para el cumplimiento de HIPAA como un ejemplo enfocado de cómo la privacidad afecta a las features y al manejo de datos.
Bajo GDPR, los datos de salud son una categoría especial de datos personales. Identifica la base legal para el procesamiento, determina si requiere una evaluación de impacto de protección de datos y diseña formas usables para que los usuarios ejerzan sus derechos. Estas decisiones definen el texto de consentimiento, ajustes de cuenta, exports y el comportamiento de borrado. Inclúyelo en el backlog antes de la implementación, y usa una guía para entender el cumplimiento normativo para ayudar a estructurar decisiones por jurisdicción.
Asigna a cada función de software su propia etiqueta de dispositivo. La política de la FDA para Device Software Functions and Mobile Medical Applications ayuda a los desarrolladores a evaluar si una función califica como función de dispositivo médico en lugar de software de bienestar. Revisa la función prevista, incluyendo si el software diagnostica, trata o dirige cuidados. Un cambio de marketing no resolverá la discrepancia entre lo que hace una funcionalidad y cómo se describe el producto.
La conectividad también afecta el alcance de las funciones y las decisiones de lanzamiento. Una app global debe definir cómo gestiona redes débiles, localización, trabajo offline y un fallback como SMS o notificaciones. Especifica qué ve el paciente cuando un guardado o sync está pendiente, falla o se completa. Incluye esos estados en los requisitos de la funcionalidad, ya que un estado de sync poco claro puede generar incertidumbre en el paciente sobre si la información llegó al equipo médico.
Aplica la tabla a una funcionalidad, como subir un cuestionario de síntomas. Etiqueta los datos, identifica las regiones y organizaciones involucradas y decide si la función hace una afirmación médica. Elimina las filas que no apliquen, pero conserva la decisión con el registro de la funcionalidad. Si la función, la audiencia o el flujo de datos cambian, revisa la etiqueta antes de lanzar la actualización. Un rollback probado da al equipo una respuesta definida si un cambio se comporta de forma insegura, mientras que el estado de sincronización de cara al paciente deja claro el estado actual de la funcionalidad.
Cómo deben moverse los datos del paciente en un móvil
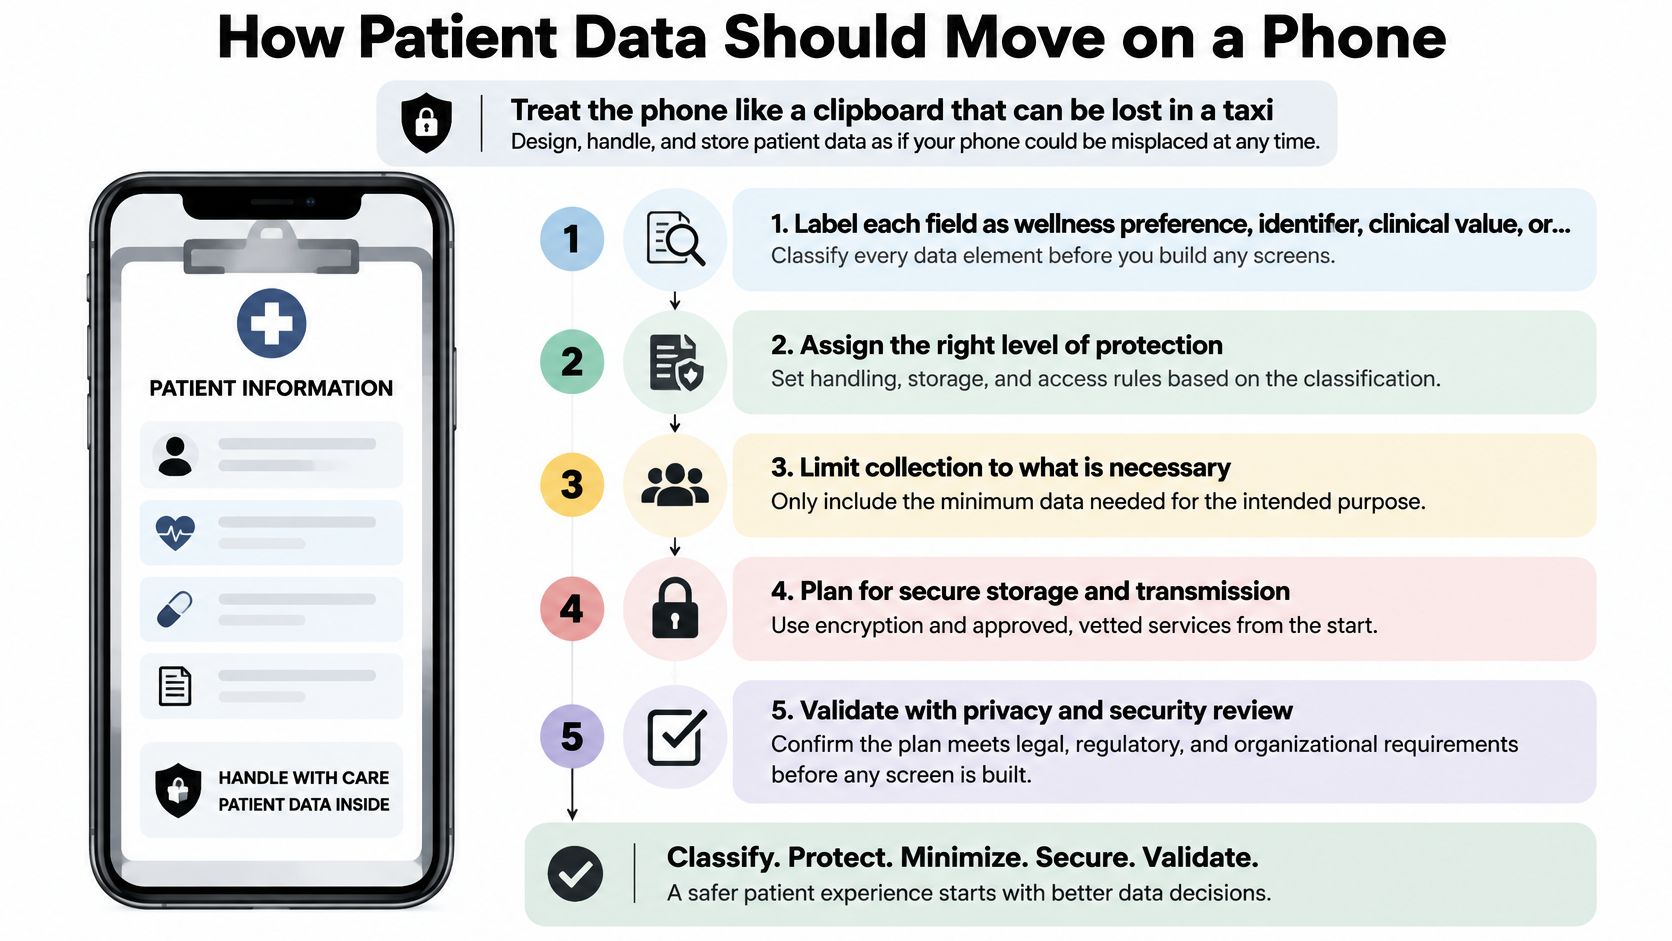
El flujo de datos de un paciente debe poder revisarse antes de que llegue a un dispositivo. Para cada funcionalidad, asigna una etiqueta regulatoria, identifica cada lugar al que pueden ir sus datos, muestra a los pacientes si es local o se está sincronizando y prueba cómo hacer rollback antes de usar datos reales de pacientes.
-
Etiqueta cada campo. Clasifícalo como preferencia de bienestar, identificador, valor clínico o credencial. Una entrada de síntomas y una preferencia de notificación tienen riesgos de exposición distintos, así que asigna reglas de almacenamiento y acceso a cada campo en lugar de tratar todos los datos de la app por igual.
-
Mapea cada almacén. Incluye la memoria, la base de datos local, el iOS Keychain o Android Keystore, logs, capturas de pantalla, backups y payloads de push. El nombre de un medicamento puede aparecer en un banner de notificación aunque la base de datos de la app esté protegida.
-
Decide qué se queda local. Define qué datos nunca salen del dispositivo y cuáles pueden sincronizarse, bajo qué condiciones y tras qué consentimiento. Elige según el tipo de dato y su propósito. El estado de sincronización para el paciente debe mostrar si la información es local, está en cola o enviada, en lugar de ocultar esos estados tras un interruptor genérico de "sincronizar datos de salud".
-
Registra el acceso sin copiar el registro. Registra quién consultó o exportó un registro y cuándo, pero mantén el contenido clínico fuera de la línea del log. Esto ofrece a los revisores un rastro de acceso sin crear otra copia descontrolada de la información del paciente.
-
Prueba la exportación y el borrado. Verifícalos con tanto cuidado como el login. Comprueba que restaurar una copia de seguridad del teléfono no recupere información tras borrar la cuenta, y que una tablet clínica compartida no deje la sesión de un paciente abierta para la siguiente persona.
Usa cifrado en tránsito y cifrado en reposo para la información sensible. Una guía práctica sobre el cifrado de apps puede ayudar a decidir dónde proteger los datos. Las sesiones cortas limitan la exposición en dispositivos desatendidos. El acceso biométrico puede simplificar el reingreso, pero debe funcionar sobre la autenticación de la cuenta, no reemplazarla.
Los equipos de Capacitor pueden usar capacidades nativas sin depender de plugins empresariales cerrados. Capgo ofrece alternativas open-source para plugins de Ionic Enterprise que cubren almacenamiento, autenticación, biometría y más, incluyendo native-biometric, data-storage-sqlite, y social-login. Revisa cómo cada plugin maneja valores sensibles comparándolos con las etiquetas de datos y el modelo de amenazas.
Antes de la aprobación, documenta todo el flujo en una sola página: campo de origen, almacenamiento, destinatario, periodo de retención y ruta de eliminación. Incluye casos de error, como un crash log que contenga un valor clínico o un backup que restaure datos tras su eliminación. Define la ruta de rollback antes de un release y pruébala sin datos de pacientes. Si el flujo no identifica quién recibe los datos y cómo el paciente puede eliminarlos, el diseño no está listo.
Conexiones clínicas que los pacientes realmente pueden ver
Un cliente FHIR no es lo mismo que un paciente que entiende qué salió de su teléfono. Un producto puede conectarse a un sistema de salud y aun así dejar al usuario con la duda de si el intercambio fue autorizado, si llegó un registro o si la información está esperando localmente.
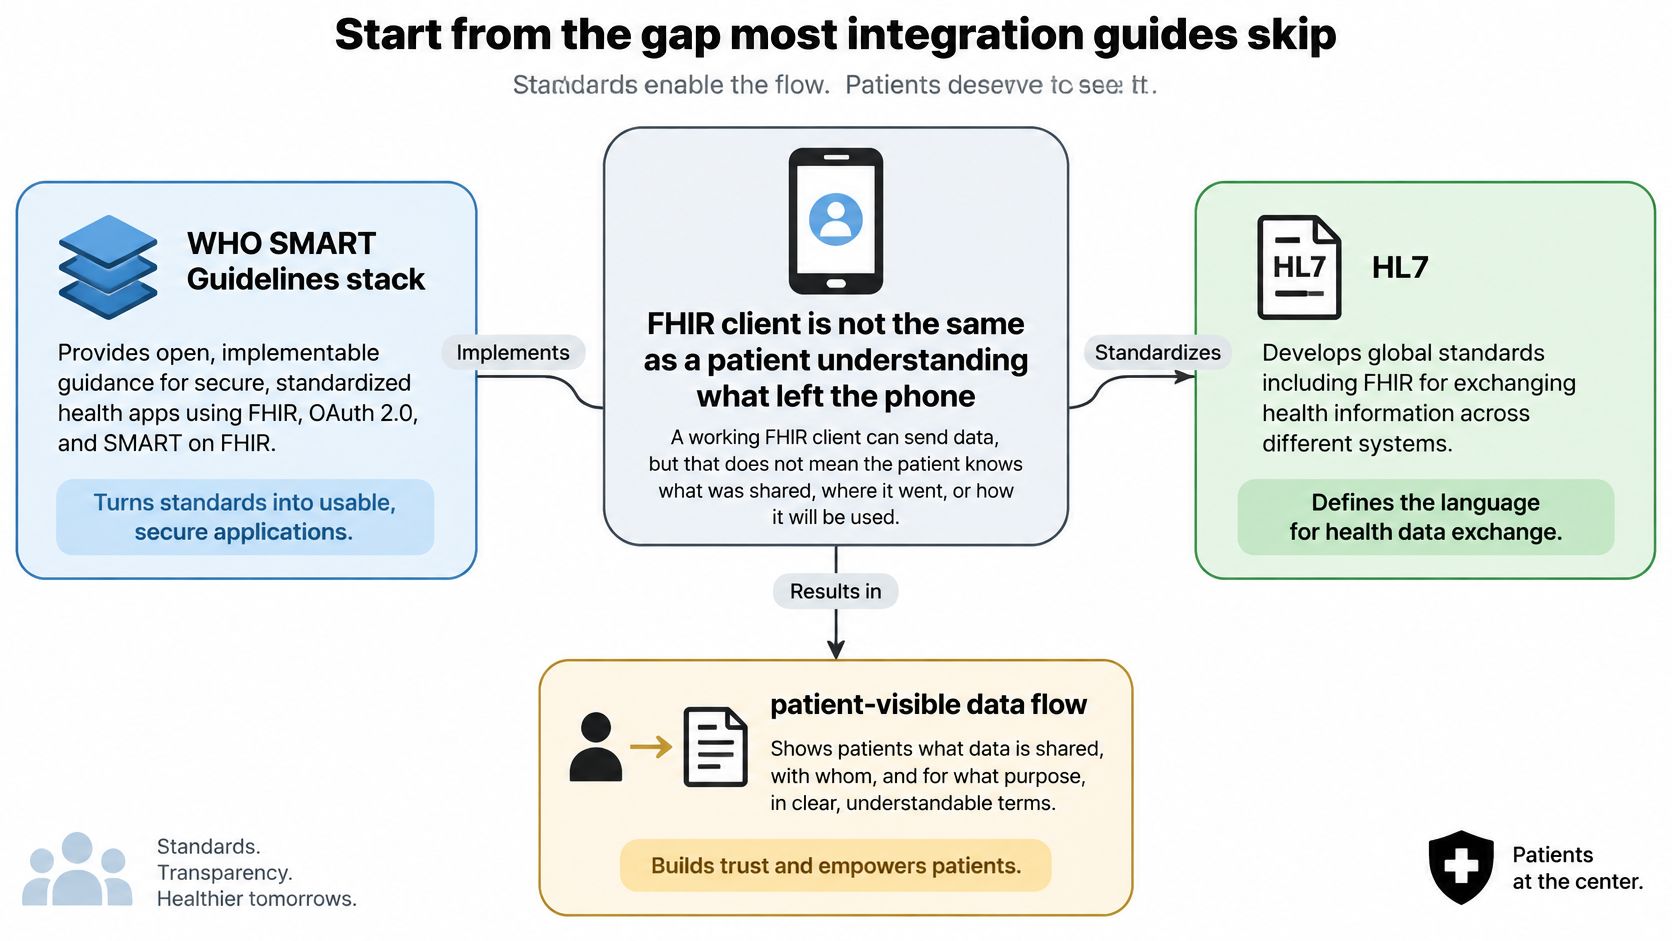
El Enfoque de las guías WHO SMART proporciona una base basada en estándares: HL7 FHIR permite el intercambio de datos centrado en el paciente, ICD-11 permite una terminología clínica consistente y Lenguaje de Calidad Clínica permite el soporte de decisiones computables. Estos estándares ayudan a los equipos a evitar que cada integración dependa de un modelo de datos propietario.
En una app de Capacitor o Ionic, mantén el modelo de dominio separado de la lógica de transporte. Mapea los recursos clínicos a perfiles FHIR, autoriza el acceso con OAuth 2.0 y OpenID Connect, y define reglas explícitas de resolución de conflictos para conexiones intermitentes. El patrón SDK de la OMS orientado a Android incluye APIs de almacenamiento local, acceso a datos, búsqueda y sincronización, además de soporte parcial para cuestionarios FHIR Structured Data Capture. Es un modelo útil para recopilar un cuestionario offline y sincronizarlo después.
La interfaz debe distinguir tres afirmaciones en lugar de comprimirlas en un solo check verde:
| Estado | Significado | Lo que muestra la pantalla |
|---|---|---|
| Compatible | Existe un formato de exportación para este tipo de registro | Nombre y versión del formato |
| Conectado | El EHR aceptó las credenciales del paciente | Cuenta, scope otorgado y última verificación |
| Transferido | El EHR aceptó este payload específico | Timestamp y recibo; mostrar error en vez de reintentar en silencio |
Estos estados no son intercambiables. “Compatible” significa que existe un formato, no que el paciente haya conectado una cuenta. “Conectado” significa que las credenciales funcionaron, no que se transfirió un registro concreto. “Transferido” solo debe mostrarse cuando el sistema receptor confirme la aceptación de ese payload.
La operación offline es un problema de consistencia clínica, no solo una función de caché. Guarda el timestamp, el dispositivo de origen, el estado de sincronización, los errores de validación y si un valor se ingresó localmente o fue confirmado por el servidor. Si el EHR rechaza un registro, muestra qué falló y qué puede hacer el paciente. Un reintento silencioso oculta si la información está actualizada y puede hacer que un clínico crea que ve datos que nunca llegaron.
La regulación del Espacio Europeo de Datos de Salud de la UE para 2025 añade un requisito práctico de producto: las apps de bienestar deben explicar si pueden conectarse a EHRs o sistemas de salud nacionales y permitir la exportación interoperable cuando sea pertinente. La interoperabilidad no autoriza la transmisión automática; el intercambio requiere consentimiento y debe limitarse a su propósito declarado, según la regulación del Espacio Europeo de Datos de Salud. Proporciona un recibo de consentimiento, controles de uso compartido a nivel de campo, una vista previa de exportación y un estado de error visible. Los equipos que evalúan productos que combinan varias funciones de salud personal, incluyendo apps que combinan seguimiento de síntomas y ciclos, pueden aplicar la misma distinción entre compatibilidad, conexión y transferencia confirmada.
Un clínico debería poder responder tres preguntas desde la pantalla o el registro de auditoría: ¿qué se compartió, cuándo se compartió y qué permanece solo en este teléfono?
Release Gates para builds de salud no seguros
Un release gate debe conectar la etiqueta regulatoria de cada función con un test, un responsable y una decisión de rollback. Los tests funcionales por sí solos no demuestran si una app de salud es segura o usable. En un estudio que calificó 211 apps de salud, la puntuación media fue 3.02 out of 5, en privacidad y seguridad el promedio fue 2.21, y en interoperabilidad el promedio fue 1.75 (estudio de calificación de apps de salud). Usa estos hallazgos como contexto y define los criterios de aprobación para los workflows que admite tu app.
| Puerta | Umbral | Evidencia | Por qué bloquea el release |
|---|---|---|---|
| Escala de Usabilidad del Sistema | Al menos 68 | Pacientes y clínicos realizando tareas reales | Por debajo del benchmark aceptado |
| Base de privacidad y seguridad | Mejor que la media del estudio de 2.21/5 | Test de seguridad y revisión de logs | Expone protección y manejo deficientes |
| Comportamiento de interoperabilidad | Superior a la media del estudio (1.75/5) | Export, consent, and failed-sync scenarios | Las solicitudes de conexión pueden superar la transferencia real |
| Identidad del paciente | Cero defectos sin resolver | Casos de prueba de historial incorrecto | Un registro erróneo es un incidente de seguridad |
| Medicamentos, consentimiento o transmisión | Cero defectos sin resolver | Pruebas basadas en escenarios | Instrucciones erróneas o de uso compartido pueden causar daños |
| Sincronización y crashes | Sin aumento frente al último build estable | Tasa de fallos por versión de OS | Una regresión puede requerir pausa o rollback |
Establece el suelo del System Usability Scale (SUS) en 68. Antes de testear, elige los dos o tres workflows con más impacto en la atención y define un umbral de finalización de tareas. Incluye tests de accesibilidad, red deficiente, offline y seguridad. Monitoriza el abandono, errores de validación, latencia, sesiones sin crashes, fallos de sincronización y completitud de tareas por dispositivo y versión de OS.
Cada feature también necesita un estado de sincronización visible para el paciente y una ruta de rollback testeada antes de manejar datos médicos. Un estado de en cola, enviado, rechazado o confirmado deja claro si un registro llegó a su destino. Mantén criterios de rollback específicos para el release, incluyendo qué fallos pausan el rollout y quién puede autorizar restaurar el último build estable. Para un proceso práctico de QA de la app, conecta cada resultado de test con su release gate y responsable.
Registra el sign-off en lenguaje claro: Responsable de SUS, de defectos zero-harm, de completitud de tareas y de fallos de sincronización. No lances una funcionalidad si un gate no tiene dueño o no tiene un resultado satisfactorio. Los equipos que evalúan riesgos de consejos clínicos pueden revisar la responsabilidad clínica al usar IA.
Declaraciones de salud y de la tienda de aplicaciones
Trata las declaraciones de la tienda como parte del registro de lanzamiento y asegúrate de que coincidan con la etiqueta regulatoria de cada funcionalidad. Un desajuste entre el comportamiento de la app y su listing genera confusión en usuarios y revisores.
-
Completa los detalles de privacidad en App Store Connect. Responde a las preguntas de la etiqueta de privacidad para cada tipo de dato que la app recolecte, incluyendo datos de salud y fitness. Ten en cuenta los SDK de terceros que reciban esos datos.
-
Completa el formulario de seguridad de datos de Google Play. Revela los mismos tipos de datos, propósitos y comportamiento de uso, y verifica que las declaraciones de salud de la app reflejen sus funciones reales.
-
Permite la eliminación de la cuenta desde la app. Si la app permite crear una cuenta, haz que la eliminación sea accesible y prueba qué ocurre con los datos locales, backups y servicios conectados.
-
Relaciona cada reclamación médica con su etiqueta de función. Una función de bienestar no debe describirse como un diagnóstico o tratamiento. Revisa la store listing según su función prevista, no solo el copy de la pantalla.
-
Ofrece a los revisores una ruta segura en la app. Explica cómo llegar a la pantalla de consentimiento, al flujo de exportación y a cualquier vía de escalada sin usar datos reales de pacientes. Mantén las credenciales de revisión e instrucciones separadas de las cuentas de producción.
Guarda una copia fechada de cada declaración con el registro de la release. Si una funcionalidad cambia, actualiza las divulgaciones y notas de revisión en el mismo conjunto de cambios; de lo contrario, la tienda podría describir un flujo de datos distinto al que implementa la app.
Incident Response When Advice Can Harm
Trata el cumplimiento como parte del sistema de release. Antes de involucrar datos de pacientes, asigna una etiqueta regulatoria a cada funcionalidad, muestra el estado de la sincronización de datos y prueba cómo restaurar el consejo anterior. Un plan de incidentes debe identificar quién puede pausar un rollout, qué verán los pacientes y cómo el equipo recuperará una versión estable.
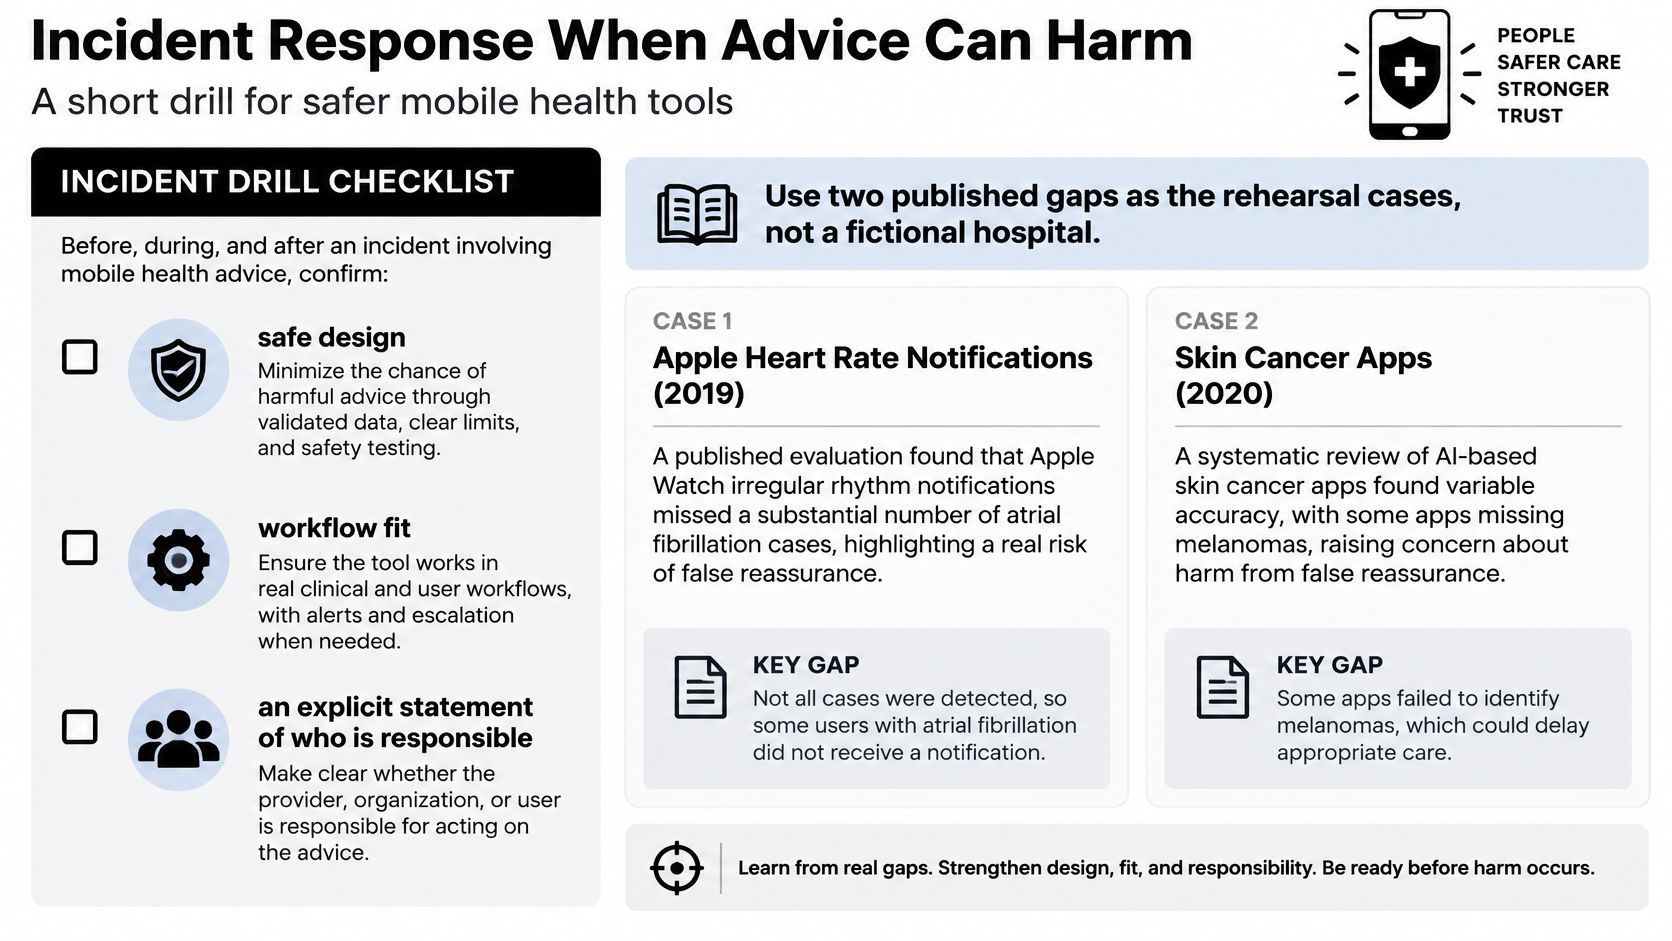
Usa simulacros realistas para verificar si los pacientes pueden detectar incertidumbre, entender por qué se hizo una recomendación y encontrar guía clínica. Confirma que la responsabilidad del consejo sea clara y que la funcionalidad encaje en el workflow del clínico. Un checker de síntomas que dé una respuesta tajante sin vía de escalada puede influir en si alguien busca atención urgente.
Antes del lanzamiento, define cómo la app comunica la incertidumbre, escala emergencias y deriva casos a revisión humana. Prueba versiones accesibles y multilingües del flujo. Mantén logs de auditoría y registra la versión del modelo o de las reglas clínicas que generó cada respuesta. Ese registro debe permitir al equipo identificar el consejo que vio un paciente y la versión que lo produjo.
La precisión en un entorno de pruebas es solo una parte de la seguridad. Monitorea el comportamiento del paciente tras el lanzamiento: verifica si los consejos retrasan la escalación, si los usuarios abandonan el flujo o si un cambio de reglas altera las recomendaciones. Trata cualquier cambio en los consejos como un evento de release, con una etiqueta regulatoria asignada, un estado de sync visible y una ruta probada para volver a la versión anterior.
Regla operativa: Mantén un fallback persistente y verifica que el consejo anterior pueda restaurarse antes de que una nueva versión llegue a los pacientes.
Para reglas clínicas, prompts o pantallas de ayuda basadas en web, el progressive delivery puede limitar la exposición mientras el equipo investiga un incidente. Los cambios nativos y los cambios de comportamiento regulados siguen requiriendo la vía regulatoria y de la store correspondiente. Crea una tarjeta de incidente con cuatro campos: trigger, persona notificada, mensaje para el paciente y pasos para restaurar el consejo anterior. Usa esta guía de respuesta a incidentes en apps móviles para convertir el simulacro en un procedimiento ejecutable.
Lanza correcciones web sin esperar a la Store
Elige el release lane según el cambio realizado. Corregir un texto de consentimiento, el diseño de un cuestionario o el copy de una pantalla de escalada puede implicar JavaScript, HTML, CSS y assets estáticos. Los code nativos, nuevos permisos de dispositivo y cambios en el comportamiento regulado del hardware aún requieren el proceso de la app store. El compromiso es velocidad vs. alcance: los cambios web elegibles se lanzan rápido, mientras que los cambios nativos o regulados requieren su revisión correspondiente.
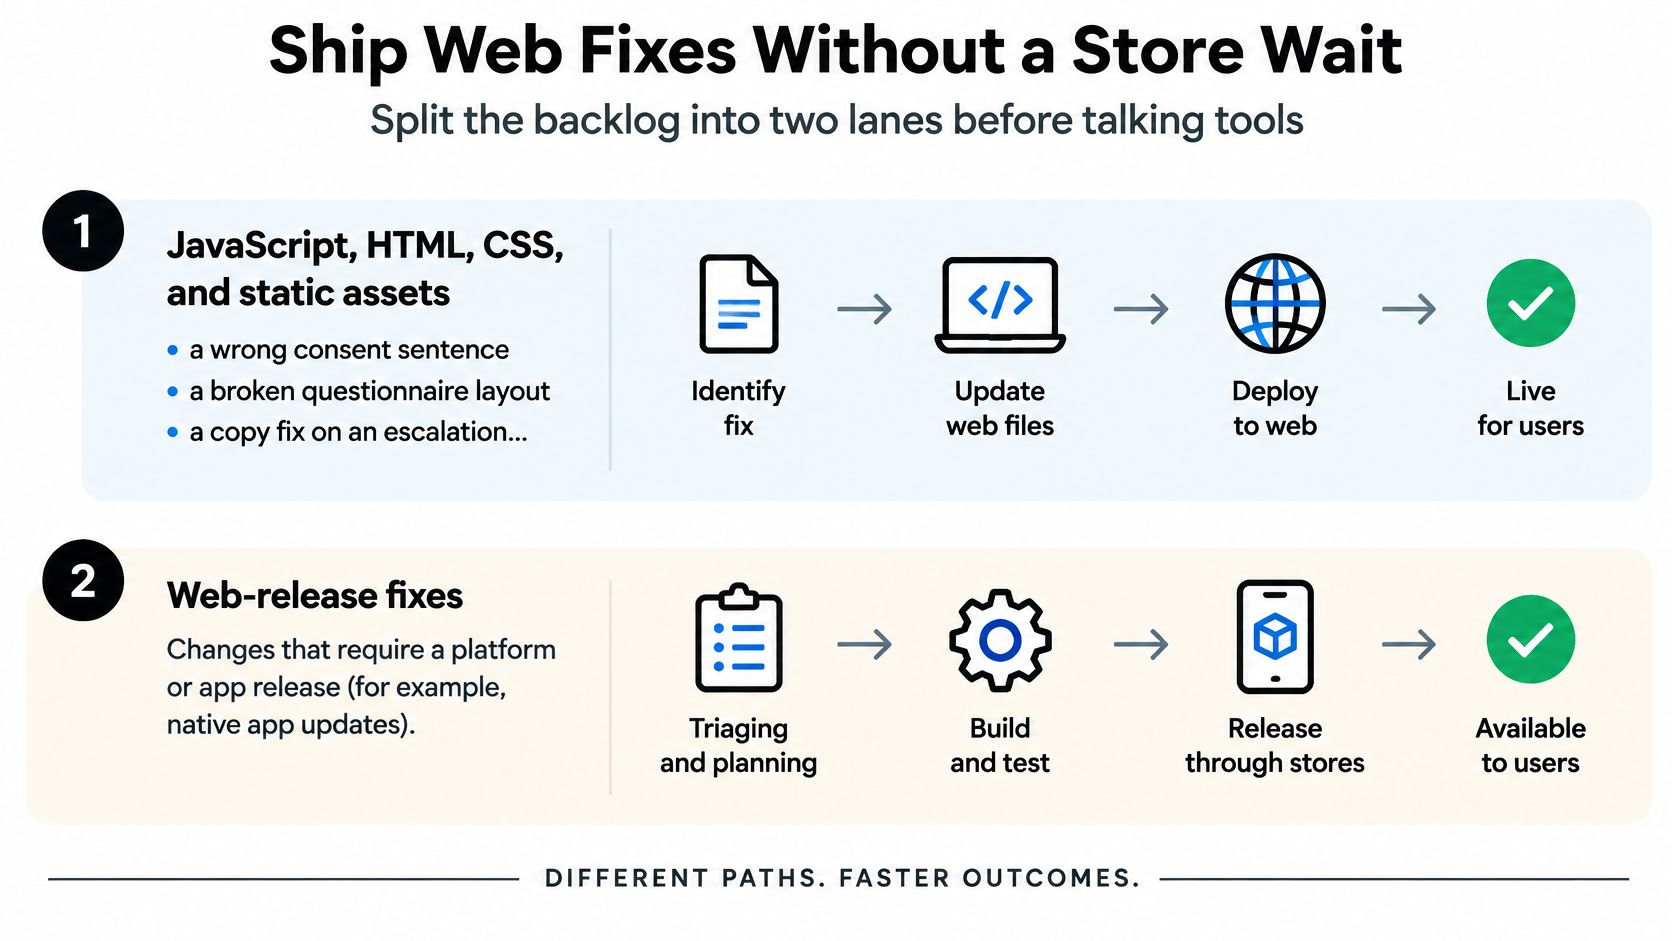
Para equipos de Capacitor e Ionic, Capgo distribuye cambios elegibles de JavaScript, CSS y assets a apps en producción en minutos, sin esperar la revisión de la tienda. Los cambios nativos siguen pasando por las tiendas. Capgo también crea builds firmados de iOS y Android en la nube y permite el envío a la tienda sin necesidad de un Mac local.
Trata cada actualización como un release controlado. Mantén disponible un bundle estable, asigna el nuevo bundle a una parte limitada de dispositivos y monitorea la adopción y señales de error en intervalos cortos. Define un umbral de error que pause el rollout, y usa canales separados para producción, beta de clínicos y previews de pull-request. guía de actualizaciones over-the-air explica cómo los assets web elegibles pueden entregarse de forma independiente a los releases nativos. La entrega rápida cambia el timing del release, pero no la necesidad de etiquetar cada feature, mostrar el estado de sincronización al paciente y testear el rollback antes de manejar datos médicos.
Una plataforma de Live Update no es una certificación HIPAA. Revisa el flujo de datos y los requisitos contractuales si un payload de actualización podría incluir datos de salud, incluyendo si se requiere un business associate agreement. Define qué categorías de cambios califican para entrega rápida y mantén las funciones médicas reguladas en la ruta de revisión adecuada.
La regla práctica: si un fix cambia el code web pero no el comportamiento nativo o regulado, usa el canal web-code en lugar de dejar a los pacientes con un bundle roto durante días de revisión. Reserva el canal de la store para cambios que lo requieran, y ten una ruta de rollback probada para ambos.
Elige una ruta de release antes de buildear
Un equipo está listo para buildear cuando puede etiquetar cada feature, elegir su lane de release y asignar un responsable de su gate. Una primera pantalla pulida no sustituye esas decisiones. Ellas determinan si los revisores, tests y controles de rollback adecuados están listos antes de que los datos del paciente entren al sistema.
Empieza con tres etiquetas:
- Etiqueta de feature: wellness, flujo de cuidado o posible software de dispositivo.
- Lane de actualización: canal de web-assets para textos de consentimiento y fixes de layout, o envío a la store para cambios nativos y regulados.
- Responsable del release: una persona asignada para cada fase, incluyendo un SUS de al menos 68 y cero defectos abiertos relacionados con la identidad del paciente, instrucciones de medicación, consentimiento o transmisión.
Para una app de Capacitor o Ionic, lanza una pantalla no clínica en un canal de Live Update de staging y ensaya el rollback antes de manejar datos de pacientes. Luego, comienza con un canal de producción pequeño, monitorea la sincronización y las tasas de crash, y amplía la distribución solo cuando el reporte de incidentes asigne a una persona capaz de actuar.
Esa disciplina es más útil que empezar con una larga lista de features. Permite al equipo probar el sistema de release con contenido de bajo riesgo antes de que un workflow clínico dependa de él.
Capgo ofrece Live Updates para correcciones de JavaScript, CSS y assets, además de Native Build en la nube para iOS y Android, para que tu equipo pueda separar los fixes web de los releases de la store. Prueba un rollout escalonado y un ensayo de rollback antes de que los datos de pacientes entren en la app, luego visita Capgo para ver si Capacitor y las herramientas de Ionic se adaptan a tu flujo de trabajo.





