
Una riunione del consiglio inizia con una decisione non presente all'ordine del giorno. L'azienda vuole approvare una transazione importante con un socio storico di un direttore. Il presidente chiede se il direttore in conflitto debba lasciare la stanza, se il comitato di audit debba revisionare i termini e se gli azionisti richiedano spiegazioni. Tutti hanno un'opinione, ma nessuno sa indicare una regola condivisa.
È in quel momento che un code di corporate governance dimostra il suo valore. Fornisce ai direttori un sistema operativo pratico per prendere decisioni, assegnare responsabilità, gestire i conflitti e spiegare le proprie scelte. Un code ben progettato non resta inerte nel report annuale. Plasma l'ordine del giorno, il lavoro dei comitati, i documenti del board, i verbali, le comunicazioni e i confronti nei momenti di massima pressione.
Indice dei contenuti
- Perché ogni Board ha bisogno di un Code di governance
- Cos'è davvero un Code di Corporate Governance
- I principi fondamentali che tengono unito un Code
- Come le principali giurisdizioni approcciano i codici di governance
- Redazione, applicazione e reporting di un Code
- Errori comuni e lezioni da casi reali
- Mettere in pratica e domande finali
Perché ogni Board ha bisogno di un Code di governance
Senza un code scritto, il presidente diventa spesso l'interprete predefinito della governance. Può funzionare per un board piccolo con relazioni consolidate, ma crea un sistema fragile. Un nuovo consigliere potrebbe interpretare lo stesso problema in modo diverso, un executive potrebbe influenzare il processo, oppure un disaccordo potrebbe diventare personale perché nessuno ha concordato in anticipo come risolverlo.
Il problema non è solo il rischio regolatorio. Una governance poco chiara crea tre rischi pratici:
- Decisioni unilaterali: un singolo amministratore o dirigente può far avanzare una decisione senza un confronto adeguato.
- Responsabilità opaca: il consiglio approva un esito, ma il verbale non specifica chi ha testato le ipotesi o chi ha gestito il follow-up.
- Conflitti di interesse silenti: una relazione è nota informalmente ma non viene mai dichiarata, valutata, registrata o gestita.
Un code di governance trasforma questi rischi in azioni definite. Può richiedere agli amministratori di dichiarare i propri interessi prima della discussione, specificare quale comitato revisioni una transazione, stabilire come il presidente gestisce il dissenso e definire cosa deve comunicare il consiglio. Per le aziende soggette a obblighi normativi più ampi, una struttura di governance chiara facilita anche il collegamento tra le decisioni del board e i controlli operativi, rendendo più semplice gestire la distinzione pratica tra governance e compliance normativa.
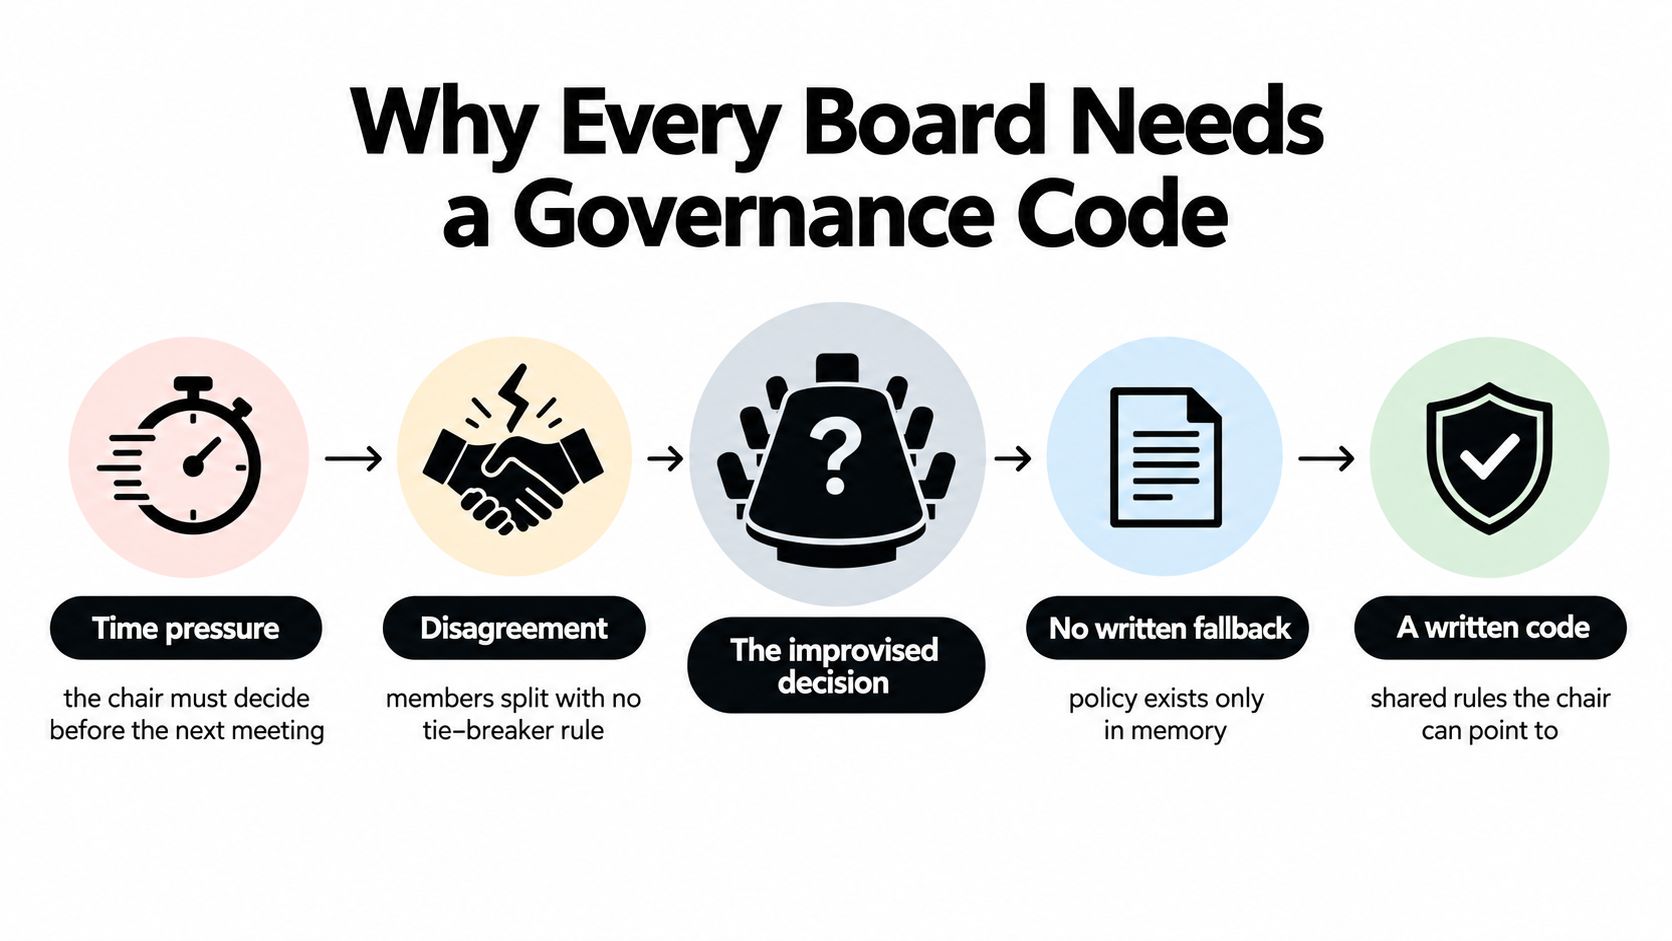
Il sistema operativo del board
Pensa al code come al sistema operativo del board. Lo statuto stabilisce la struttura legale, ma il code fornisce istruzioni ripetibili su come i direttori operano al suo interno. Dovrebbe rispondere a domande come:
- Chi stabilisce l'ordine del giorno e come possono i direttori aggiungere un punto?
- Quali informazioni devono accompagnare una proposta di investimento importante?
- Quali decisioni spettano al consiglio, a un comitato o al management?
- In che modo il consiglio verifica l'indipendenza di un amministratore?
- Quali prove supportano la relazione annuale su governance e controlli?
Anche il code tutela i buoni amministratori. Un processo documentato offre al presidente una base solida per sospendere una decisione affrettata, richiedere consulenze indipendenti o imporre l'astensione di un amministratore in conflitto di interessi.
I codici moderni collegano sempre più queste abitudini del board con sostenibilità, resilienza, controllo interno, protezione degli investitori e integrità del mercato. Il framework rivisto dell'OECD riflette questo scopo più ampio. Un consiglio che considera il code come un sistema di controllo dinamico è meglio posizionato per gestire i sei principi discussi sotto e per rispondere man mano che i codici nazionali diventano più operativi e orientati alla disclosure.
Cos'è realmente un Code di Corporate Governance
Un code di corporate governance è un insieme di principi e disposizioni che definisce come viene strutturato un consiglio, come si comporta e come risponde agli azionisti e agli altri stakeholder. Traduce aspettative generali, come indipendenza o trasparenza, in pratiche che gli amministratori possono seguire e gli investitori possono valutare.
Il moderno punto di riferimento internazionale è nato con i Principi di Corporate Governance dell'OECD. I principi sono stati sviluppati per la prima volta dopo una convocazione del Consiglio OECD nel Aprile 1998, concordato in 1999, aggiornato in 2004, e revisionato dopo un processo di revisione di 18 mesi. I Principi di Corporate Governance G20/OECD revisionati sono stati adottati dal Consiglio OECD a livello ministeriale nel giugno 2023 e approvati dai leader del G20 nel settembre 2023, come stabilito nello strumento legale OECD per i Principi G20/OECD. Il framework ora affronta mercati dei capitali, protezione degli investitori, sostenibilità e stabilità finanziaria, oltre alle tradizionali responsabilità del board.
Tre livelli di autorità
Spesso si confonde un code con il diritto societario o le regole di borsa. Un'analogia utile è quella del trasporto:
- Il diritto societario è la costituzione. Stabilisce la personalità giuridica della società, i doveri degli amministratori, i diritti degli azionisti e i poteri formali.
- Le regole di quotazione sono i segnali stradali. Impongono alle società quotate requisiti specifici per il mercato, tra cui condizioni di trasparenza e di ammissibilità.
- Un code di governance è il manuale di guida. Spiega come il board debba organizzarsi, esercitare il proprio giudizio, supervisionare il management e comunicare il proprio approccio.
I livelli interagiscono, ma non sono intercambiabili. Un code generalmente non dovrebbe ripetere ogni obbligo di legge. Dovrebbe invece spiegare come il board svolgerà tali compiti nella pratica. Una disposizione sui conflitti, ad esempio, può andare oltre il minimo legale definendo un processo di dichiarazione, una regola di astensione, un registro dei titolari e le aspettative di reporting.
L'OCSE descrive i suoi principi come linee guida non vincolanti per framework nazionali, borse, investitori, società e regolatori. In molti mercati, tale guida supporta il modello 'comply or explain'. La società segue una disposizione o spiega perché ha adottato un assetto differente.
| Livello | Fonte | Forza vincolante | Imposto da | Si applica a |
|---|---|---|---|---|
| Diritto societario | Legislazione e statuti societari | Requisiti legali obbligatori | Corti, regolatori e autorità pubbliche | Società nella giurisdizione competente |
| Regole di quotazione | Borsa o regolatore di mercato | Vincoli delle condizioni di mercato | Borsa e regolatore di mercato | Emittenti nella categoria di quotazione pertinente |
| Governance code | code nazionale, framework di borsa o principi internazionali | Spesso soft law con obblighi di disclosure | Investitori, regolatori, borse e controllo del mercato | Solitamente società quotate, con adattamenti per altre organizzazioni |
Il modello 'comply-or-explain' offre flessibilità. Un consiglio più piccolo potrebbe non necessitare della stessa struttura di comitati di un grande emittente quotato. Il punto debole emerge quando la spiegazione diventa una scusa vaga. Dire 'il board ritiene questo assetto appropriato' dice poco agli investitori, a meno che l'azienda non descriva l'alternativa, perché funzioni e come il board la verifichi.
I principi chiave che tengono unito un Code
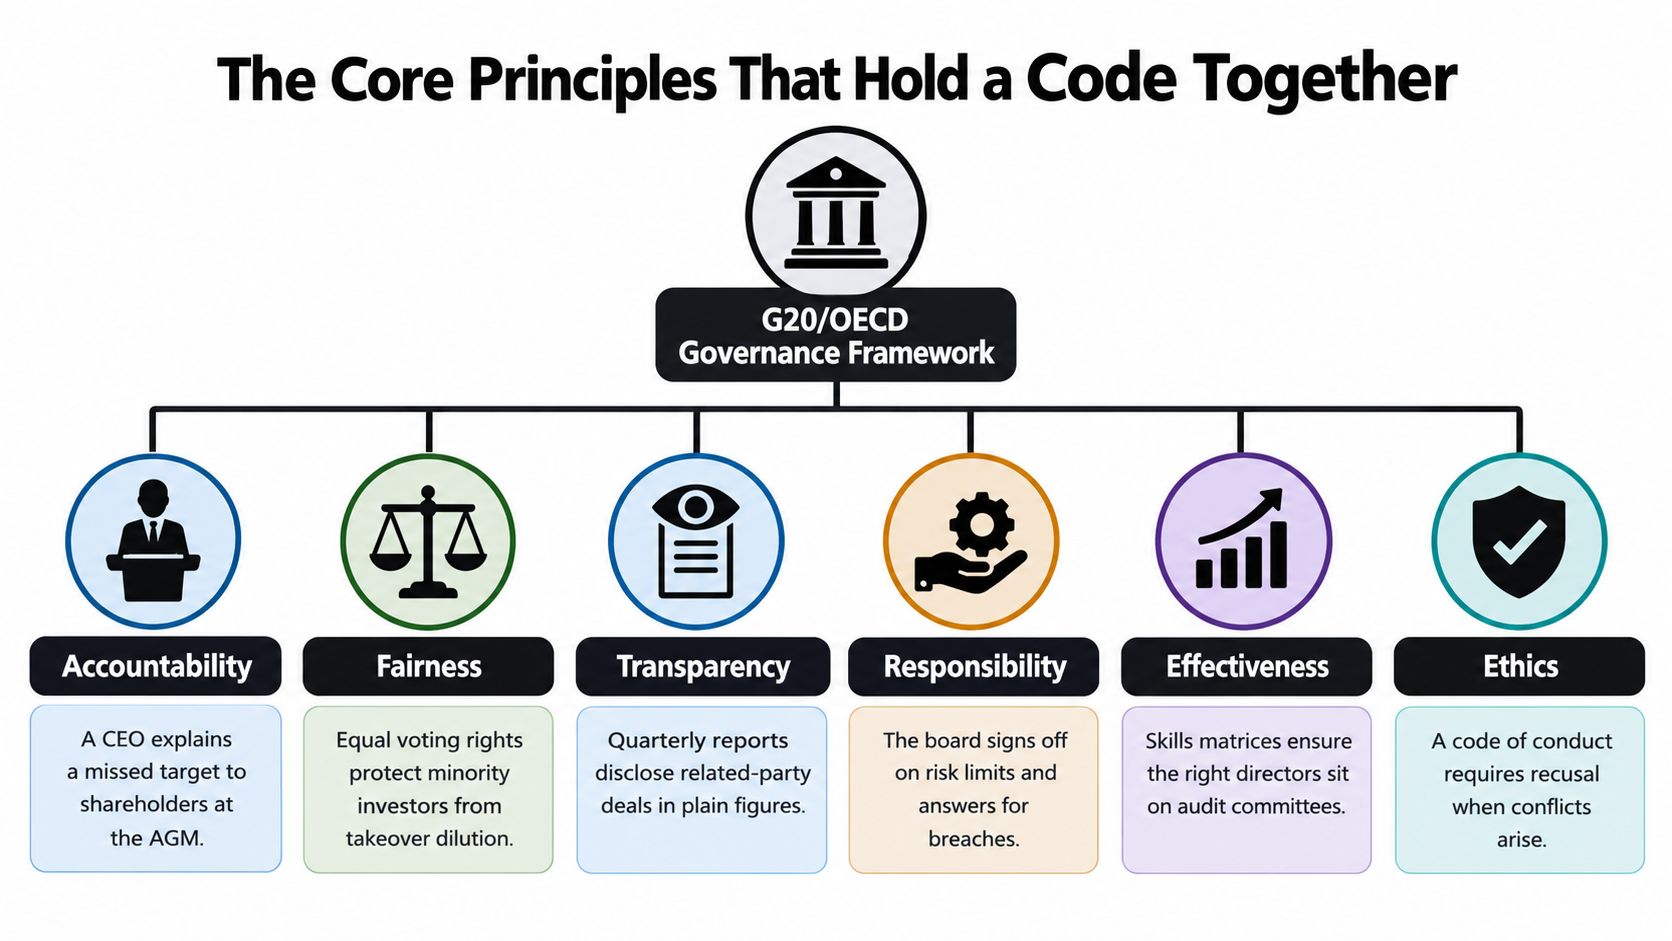
Un code funziona solo se i director trasformano i principi in comportamenti concreti. Non è un poster al muro, ma il sistema operativo su cui poggia il lavoro del board. Il framework G20/OECD fornisce un punto di riferimento internazionale, mentre i codici nazionali adattano le idee ai mercati e alle strutture legali locali. Principi G20/OECD di Corporate Governance mettere l'accento su aspetti pratici come l'indipendenza, la trasparenza, i diritti degli investitori e la supervisione responsabile.
Accountability
L'accountability significa che una persona o un organo designato si assume la responsabilità di una decisione e ne spiega le motivazioni. Un CFO che approva una previsione deve poter spiegare una variazione significativa, le assunzioni utilizzate e le azioni correttive. Il board dovrebbe applicare lo stesso standard a strategia, rischi, remunerazione e grandi transazioni.
Un code pratico assegna la responsabilità nei termini di riferimento del comitato e registra i dibattiti nel verbale. Non richiede che ogni direttore sia d'accordo, ma che il board dimostri di aver esaminato la questione con responsabilità.
Equità
L'equità protegge gli azionisti da decisioni che favoriscono un gruppo di controllo, un dirigente o una parte correlata. Si pensi a un aumento di capitale. Un processo equo fornisce agli azionisti le informazioni rilevanti e applica lo stesso framework di diritti, evitando che gli insider ottengano vantaggi non dichiarati.
L'equità influenza anche il modo in cui il board gestisce il dissenso. Il presidente dovrebbe permettere che una visione di minoranza venga messa a verbale quando può migliorare la decisione o rivelare un rischio significativo.
Trasparenza
La trasparenza non consiste nel pubblicare più pagine. Significa fornire informazioni che permettano a un lettore esperto di capire cosa è successo e perché. Se una transazione proposta coinvolge un associato di un amministratore, il consiglio dovrebbe dichiarare la relazione, spiegare il processo di revisione e descrivere le misure di salvaguardia prima dell'approvazione.
Il code dovrebbe definire chi gestisce il registro dei conflitti, quando vengono aggiornate le dichiarazioni e come le questioni rilevanti appaiono nei report del consiglio e degli azionisti. Una buona informativa riduce la necessità per gli investitori di ricostruire la decisione partendo da documenti sparsi.
Responsabilità
La responsabilità impone una supervisione attiva al consiglio. Un board che esamina il rischio cyber solo dopo un incidente sta reagendo, non governando. Un code più solido richiede report periodici sui rischi, soglie di escalation chiare e la prova che gli amministratori comprendano l'esposizione a sufficienza da poter mettere in discussione il management.
Questo principio si applica anche alla sostenibilità e alla resilienza. Gli amministratori non devono gestire ogni programma operativo, ma devono comprendere i rischi materiali, assegnare la supervisione e verificare che i controlli del management producano informazioni affidabili.
Indipendenza
L'indipendenza è una condizione per un giudizio obiettivo, non un semplice titolo attribuito a un amministratore. L'OCSE afferma che un numero sufficiente di amministratori e membri chiave dei comitati dovrebbe essere indipendente dal management. Secondo la revisione comparativa dell'OCSE del 2023, Il 58% delle giurisdizioni richiede che la maggioranza dei membri del comitato di audit sia indipendente, mentre il 72% raccomanda l'indipendenza totale o di maggioranza per i comitati per le remunerazioni e il 64% per i comitati per le nomine. Dati comparativi OECD sull'indipendenza dei comitati
Un code dovrebbe mappare ogni direttore rispetto ai test di indipendenza applicabili. Dovrebbe inoltre dichiarare come il board gestisce le relazioni che potrebbero influenzare il giudizio, specialmente in aziende con proprietà concentrata o influenzate dallo Stato.
Rischio e controllo interno
La supervisione del rischio funziona se integrata con il processo decisionale. Il board deve comprendere i controlli che supportano il reporting finanziario, la cybersecurity, i dati di sostenibilità, i fornitori chiave e l'esecuzione strategica. Un mandato del comitato che dice solo “supervisionare il rischio” non basta. Il board necessita di canali di reporting, frequenza di revisione, criteri di escalation e prove di follow-up.
I framework nazionali possono usare nomi diversi, ma molti si rifanno a queste pratiche. Il risultato è un code di governance che descrive ciò che i direttori fanno realmente, non uno slogan ripetuto in un report annuale. Un processo di quality assurance solido per documenti e approvazioni del consiglio, può aiutare a trasformare tali aspettative in prove ripetibili, invece di affidarle alla memoria dei singoli.
Come le principali giurisdizioni approcciano i codici di governance
Un consiglio può trovarsi di fronte a diverse aspettative di governance a seconda di dove l'azienda è costituita, quotata o regolamentata. La domanda chiave è quali parti del framework siano obbligatorie, quali seguano il principio osserva o spiega, e quali rientrino nella disclosure, nel diritto societario o nelle regole di borsa.
Il modello del Regno Unito è solitamente associato a un code basato su principi e disposizioni. In pratica, richiede alle società quotate di spiegare come applicano il framework e perché si discostano da esso. L'orientamento attuale è più operativo. Gli attuali materiali code del Financial Reporting Council evidenziano uno spostamento verso dichiarazioni del board sull'efficacia dei controlli interni rilevanti; quindi, un board ha bisogno di prove, non solo di una dichiarazione nel report annuale. Una disposizione può diventare applicabile prima che l'azienda sia pronta a supportarla con registri, test e una chiara ownership.
L'approccio dell'UE combina spesso i codici di governance nazionali con più ampi obblighi di reporting e sostenibilità. Un board potrebbe quindi dover allineare le disclosure sulla governance, le informazioni sulla sostenibilità, le prove dei controlli interni e il lavoro dei revisori. Questo crea una sfida pratica. L'azienda riesce a raccontare una storia coerente tra report annuale, report di sostenibilità, documenti dei comitati e registri di controllo? Se queste fonti divergono, il code potrebbe essere seguito sulla carta, mentre il sistema operativo sottostante rimane debole.
Il framework statunitense è più distribuito. Si basa su standard di borsa, diritto societario statale, normativa sui titoli e policy aziendali. Una società quotata potrebbe dover soddisfare requisiti di quotazione obbligatori e al contempo spiegare agli investitori le proprie scelte di governance. Le aziende con obblighi significativi di rendicontazione finanziaria dovrebbero collegare la supervisione del board ai controlli interni documentati. La stessa disciplina vale per i dati personali. Un'azienda che comprende come funziona in pratica la compliance GDPR è solitamente nella posizione migliore per separare il linguaggio delle policy dalle registrazioni necessarie a dimostrare la conformità. Lo stesso approccio aiuta con le prove di governance. Le regole scritte contano, ma contano anche log, approvazioni e tracce di escalation.
Un semplice confronto aiuta. Il Regno Unito tende a basarsi su principi supportati da spiegazioni. I regimi UE spesso affiancano codici di governance a obblighi di reporting più ampi. Gli Stati Uniti danno maggior peso alle regole di quotazione e ai requisiti legali, con lo scrutinio degli investitori che colma le lacune.
| Dimensione | UK, FRC Code 2018, aggiornato 2024 | UE, CSRD e codici nazionali | US, NYSE o Nasdaq e legge statale |
|---|---|---|---|
| Orientamento principale | Principi e disposizioni con spiegazioni per le deroghe | Aspettative nazionali di governance combinate con obblighi di reporting più ampi | Standard di quotazione, norme sui titoli, legge statale e prassi aziendale |
| Forza vincolante | Un mix tra obblighi di quotazione e aspettative di "comply-or-explain" | Dipende dal framework nazionale e di reporting applicabile | Requisiti legali e di borsa, con controllo del mercato su pratiche extra |
| Scope | Dipende dalla categoria di quotazione e dalle regole di mercato | Dipende dalla giurisdizione, dallo status dell'emittente e dagli obblighi di reporting | Dipende dalla quotazione, costituzione, status dell'emittente e trattamenti per società controllate |
| Pressione dell'enforcement | Qualità del disclosure, risposta degli investitori, aspettative della borsa e review dei regolatori | Controllo di filing, reporting, assurance, regolatori e investitori | Compliance di borsa, enforcement titoli, rimedi statali e controllo degli investitori |
| Evidenze tipiche | Revisione dell'efficacia del Board, lavoro dei comitati, valutazione dei controlli e spiegazioni | Registri di governance collegati alla reportistica finanziaria e di sostenibilità | Statuti dei comitati, certificazioni dei controlli, policy, disclosure e verbali del board |
Un segretario societario non dovrebbe copiare un code estero senza verificarne il perimetro legale locale. La sequenza più sicura è identificare prima il livello obbligatorio, per poi usare un code riconosciuto per definire i dettagli operativi. È lo stesso approccio che i team usano in Guida alla compliance SOX 2026, dove le evidenze dei controlli e la reportistica di governance devono supportarsi a vicenda invece di restare in cartelle separate.
Redazione, applicazione e reporting di un Code
Un code funziona al meglio quando agisce come il sistema operativo del board, non come un archivio di buone intenzioni. Un'azienda familiare, una controllata regolamentata e una holding quotata possono usare gli stessi principi, ma ognuna necessita di controlli, linee di reporting e spiegazioni diverse. Parti dalla struttura proprietaria, dallo stato di quotazione, dalle giurisdizioni, dalle attività regolamentate, dai comitati, dall'esposizione agli stakeholder e dai rischi principali. Poi scegli il framework adatto a quel perimetro.
Cinque passaggi pratici per la redazione
-
Definisci il perimetro. Decidi quali entità, direttori, comitati e periodi di reporting copre il code. Separa le disposizioni obbligatorie da quelle che l'azienda può personalizzare.
-
Scegli un framework di riferimento. Inizia con un code nazionale riconosciuto o con i principi G20/OECD. Usalo come mappa di controllo, non come testo da copiare in una policy.
-
Personalizza le disposizioni. Un board piccolo può accorpare i comitati, ma deve comunque garantire un confronto indipendente. Un emittente più grande potrebbe richiedere mandati separati, skill matrix e percorsi di escalation formali. Ogni adattamento deve specificare la misura di salvaguardia che sostituisce la struttura standard.
-
Collega il code ai mandati dei comitati. Il comitato di audit deve gestire le responsabilità di reporting finanziario, controllo e assurance legate al suo ruolo. I comitati remunerazione e nomina necessitano di autorità definite, requisiti di membership e doveri di reporting. Se un dovere compare nel code ma non nel regolamento di un comitato, non avrà un responsabile operativo chiaro.
-
Integra il code nelle routine del board. Inserisci le dichiarazioni di conflitto nei materiali delle riunioni. Mappa le competenze rispetto al calendario annuale del board. Registra presenze e dibattiti. Includi la formazione sulla governance nell'onboarding. Programma revisioni sui controlli critici. Il board deve poter produrre prove senza dover ricostruire i processi mesi dopo.
Rendere credibile il modello 'comply or explain'
L'OCSE afferma che le aziende dovrebbero riportare le pratiche di governance nei documenti periodici, con una divulgazione pubblica almeno annuale e, in alcuni mercati, più frequente. Il framework di Hong Kong mostra come questo funzioni in pratica, richiedendo agli emittenti di dichiarare la conformità, spiegare le deviazioni, divulgare la composizione del consiglio e le informazioni sulle riunioni, e descrivere la divisione delle responsabilità tra il board e il management nella sua guida alla rendicontazione della governance.
Una spiegazione utile non si nasconde dietro una conclusione. Identifica la disposizione, descrive l'alternativa dell'azienda, spiega perché tale alternativa sia adatta al business, indica la misura di salvaguardia e specifica quando il board la esaminerà nuovamente.
Applica e spiega: Il board ha accorpato i comitati per la nomina e per la remunerazione a causa delle dimensioni attuali. Il presidente indipendente guida entrambi i comitati, i conflitti vengono registrati prima di ogni riunione e il board revisiona la struttura durante la valutazione annuale dell'efficacia. Il board riconsidererà l'assetto qualora cambino la scala, la proprietà o il profilo di rischio dell'azienda.
I recenti cambiamenti nel Regno Unito sui controlli interni alzano l'asticella della preparazione. La Code del 2024 ha spostato la Provision 29 verso una dichiarazione del board sull'efficacia dei controlli interni materiali da 2026, mentre il FRC's 2025 review ha dichiarato che valuterà i report annuali rispetto all'aggiornata code e che la rendicontazione prevista per la Provision 29 inizierà in 2027 la review 2025 dell'FRC sul UK Corporate Governance Code. Il divario tra reporting formale e reale prontezza è fondamentale. È il momento di testare se il board sia in grado di identificare i controlli materiali, valutarne l'efficacia, documentare le criticità e spiegare le azioni correttive.
Mantieni un file di prove pratiche. Deve permettere al board di dimostrare ciò che ha fatto, non di ricostruirlo a memoria.
- Verbali del board: registra decisioni, contestazioni, astensioni e i responsabili del follow-up.
- Registro dei conflitti: raccoglie dichiarazioni, azioni del management e date di revisione.
- Documentazione dei comitati: mostra le informazioni esaminate e la raccomandazione formulata.
- Matrice delle competenze: collega le competenze dei direttori ai rischi attuali e agli incarichi nei comitati.
- Log di onboarding: dimostra che i direttori hanno ricevuto il code e compreso le proprie responsabilità.
- Valutazione dei controlli: mantenere le basi per le conclusioni sui controlli interni rilevanti.
Un code di governance può affiancare i programmi di security e assurance senza sovrapporsi. Un'azienda che documenta le revisioni degli accessi e le prove dei controlli può usare un Panoramica sulla certificazione SOC 2 come riferimento separato, permettendo al board di rimanere code focalizzato su supervisione, accountability e diritti decisionali.
Errori comuni e lezioni da casi reali
L'errore più comune è trattare il code come un mero esercizio di archiviazione. Un board approva un linguaggio formale, pubblica una dichiarazione di compliance e poi continua a prendere decisioni tramite relazioni informali. Questo approccio crea l'apparenza di controllo senza i reali processi sottostanti.
Indipendenza ridotta a una semplice etichetta
Un direttore può superare un test formale e comunque evitare domande difficili a causa di legami sociali, commerciali o storici. La soluzione non è presumere che ogni relazione disqualifichi la persona. Bisogna invece documentare la valutazione, garantire ai director indipendenti l'accesso alle informazioni e richiedere al chair di verificare se il comitato sia in grado di sfidare il management senza pressioni.
Conflitti registrati ma non gestiti
Un registro firmato una volta all'anno non è un controllo efficace. Un amministratore potrebbe dichiarare un interesse al momento della nomina e trovarsi poi di fronte a una nuova transazione con lo stesso legame. La buona pratica richiede dichiarazioni durante la riunione pertinente, una decisione sulla partecipazione, l'astensione registrata ove opportuno e una revisione della validità dell'accordo.
Valutazione del Board ridotta a un questionario
Un questionario può far emergere dei temi, ma non può sostituire un confronto su come il board abbia preso una decisione difficile. Il presidente dovrebbe esaminare la qualità del confronto, la tempestività delle informazioni, l'efficacia dei comitati e se gli amministratori abbiano cambiato opinione al variare delle prove. Il board deve registrare azioni, responsabili e stato di completamento.
Disclosure sulla diversity senza confronto in board
Una descrizione demografica può sembrare completa mentre il board continua a reclutare persone con lo stesso background, reti e presupposti. Un code più solido lega la diversità alla pianificazione della successione, alle competenze, al confronto costruttivo e al processo di nomina. Chiede se il board stia diventando più capace, non solo più rappresentativo.
Questi sono pattern di fallimento pratici, non affermazioni su una specifica azienda. Si applicano anche alla governance degli incidenti. Quando si verifica un evento grave, gli amministratori hanno bisogno di un percorso di escalation definito, un registro delle decisioni e una revisione post-incidente. Una guida strutturata per la risposta agli incidenti può supportare il lato operativo, mentre la governance code determina chi supervisiona la risposta e come il board ne tragga insegnamento.
Una code fallisce quando il linguaggio sostituisce il giudizio. I board forti usano il code per arricchire il confronto, non per evitarlo.
Mettere in pratica e domande finali
Un piano di adozione di 90 giorni offre al board un inizio gestibile.
- Giorni 1-30: mappare l'attuale framework di governance, confrontarlo con i principi G20/OECD, intervistare il chair e i responsabili dei comitati, e produrre uno scope statement con un gap register. Il decision gate è l'approvazione del perimetro e dei gap prioritari della code.
- Giorni 31-60: redigere la code, allineare i termini di riferimento dei comitati, testare i processi di indipendenza e conflitti, e completare la revisione legale e di compliance. Il decision gate è l'accordo sul modello operativo e sui responsabili delle evidenze.
- Giorni 61-90: eseguire un dry-run del report comply-or-explain, formare i direttori, ratificare la code, emettere l'induction pack e pianificare la prima revisione annuale. Il decision gate è la conferma che il board possa produrre evidenze per ogni disposizione rilevante.
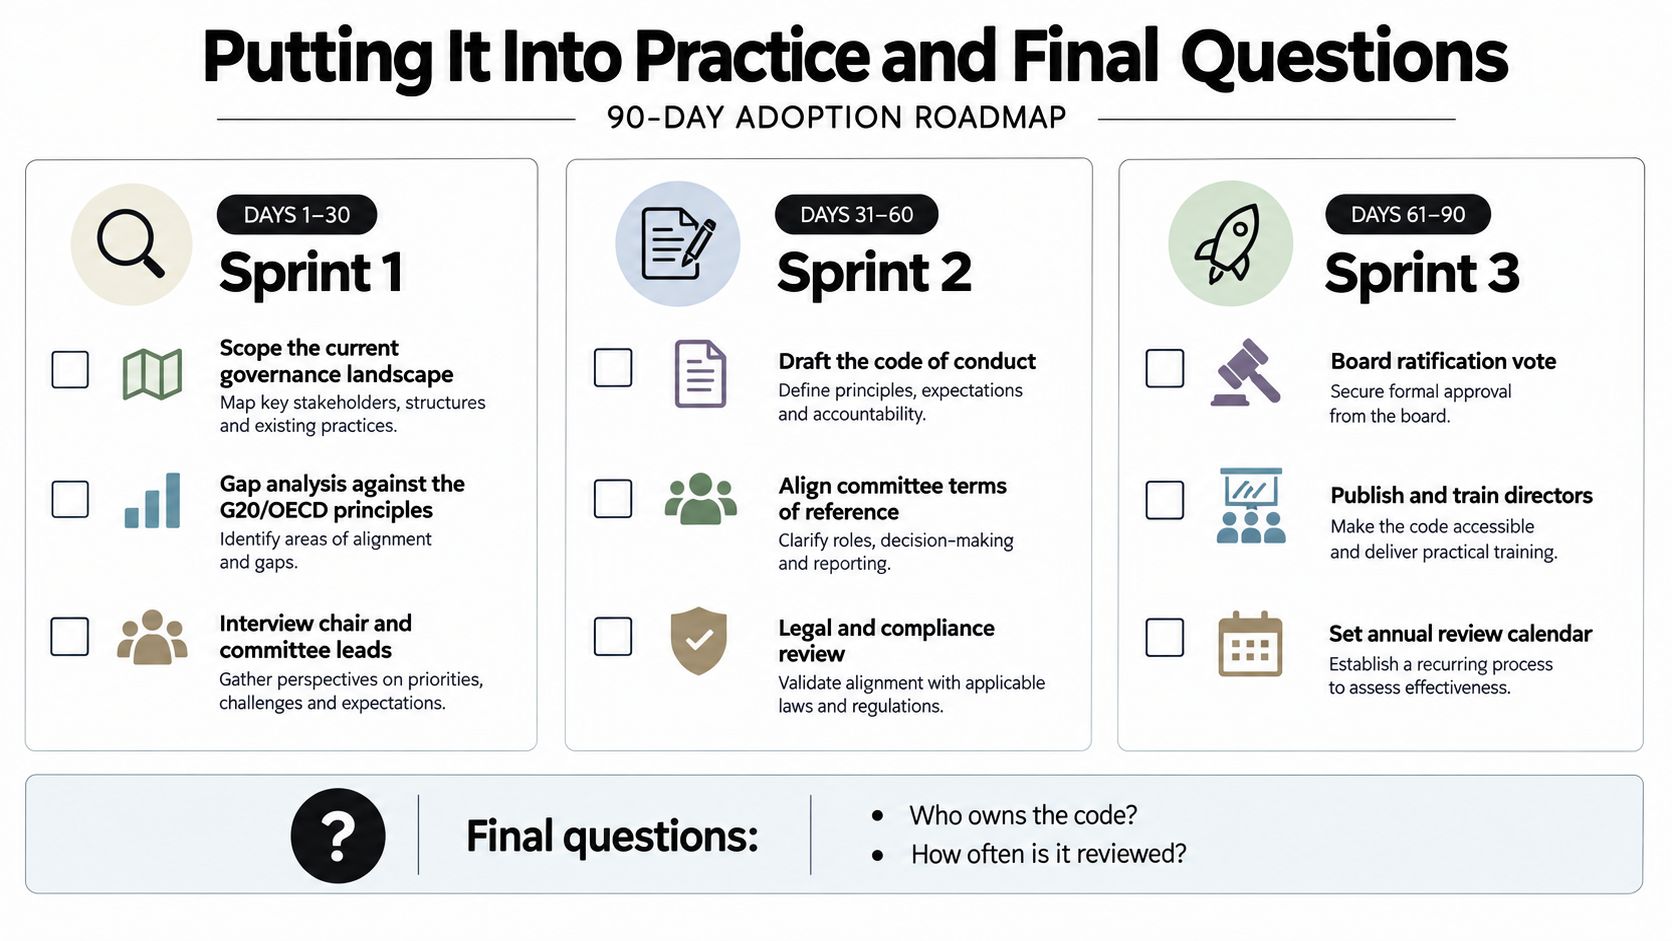
Domande finali di chi redige per la prima volta
Una società privata ha bisogno di un code? Potrebbe non servire lo stesso code di un emittente quotato, ma un set scritto di regole su decisioni, conflitti, supervisione e responsabilità può prevenire la dipendenza dai founder e rendere la crescita più sicura.
Ogni quanto dovrebbe essere aggiornato il code? Revisionalo con un ciclo annuale definito e ogni volta che cambiano la proprietà, lo status di quotazione, la regolamentazione, la strategia o i rischi materiali. Il Factbook 2025 dell'OECD registra aggiornamenti in diverse giurisdizioni e descrive la revisione del Giappone del 2026 come un passo verso un'interpretazione più pratica e la sostanza rispetto alla forma, mostrando perché i documenti statici diventano obsoleti nella sua revisione del framework istituzionale e di governance.
E se una disposizione non può essere applicata? Spiega chiaramente l'alternativa, identifica la salvaguardia, assegna la responsabilità e stabilisci un trigger per la revisione. Una spiegazione senza un sostituto operativo è solo l'ammissione di una lacuna.
In che modo il board dimostra l'efficacia? Usa verbali, report dei comitati, registri dei conflitti, review delle competenze, test di controllo, log della formazione e follow-up documentati. Le prove dovrebbero mostrare cosa hanno fatto i direttori, non solo ciò che il code dice che dovrebbero fare.
Capgo offre controlli di accesso basati sui ruoli, audit log per l'attività dell'organizzazione e le modifiche di deployment, e funzionalità enterprise come il single sign-on e la gestione dei membri. Se il vostro board supervisiona un team di sviluppo mobile e necessita di prove chiare su chi ha modificato cosa e quando, visitate Capgo per valutare come questi record possano supportare i vostri processi di governance e revisione.





