
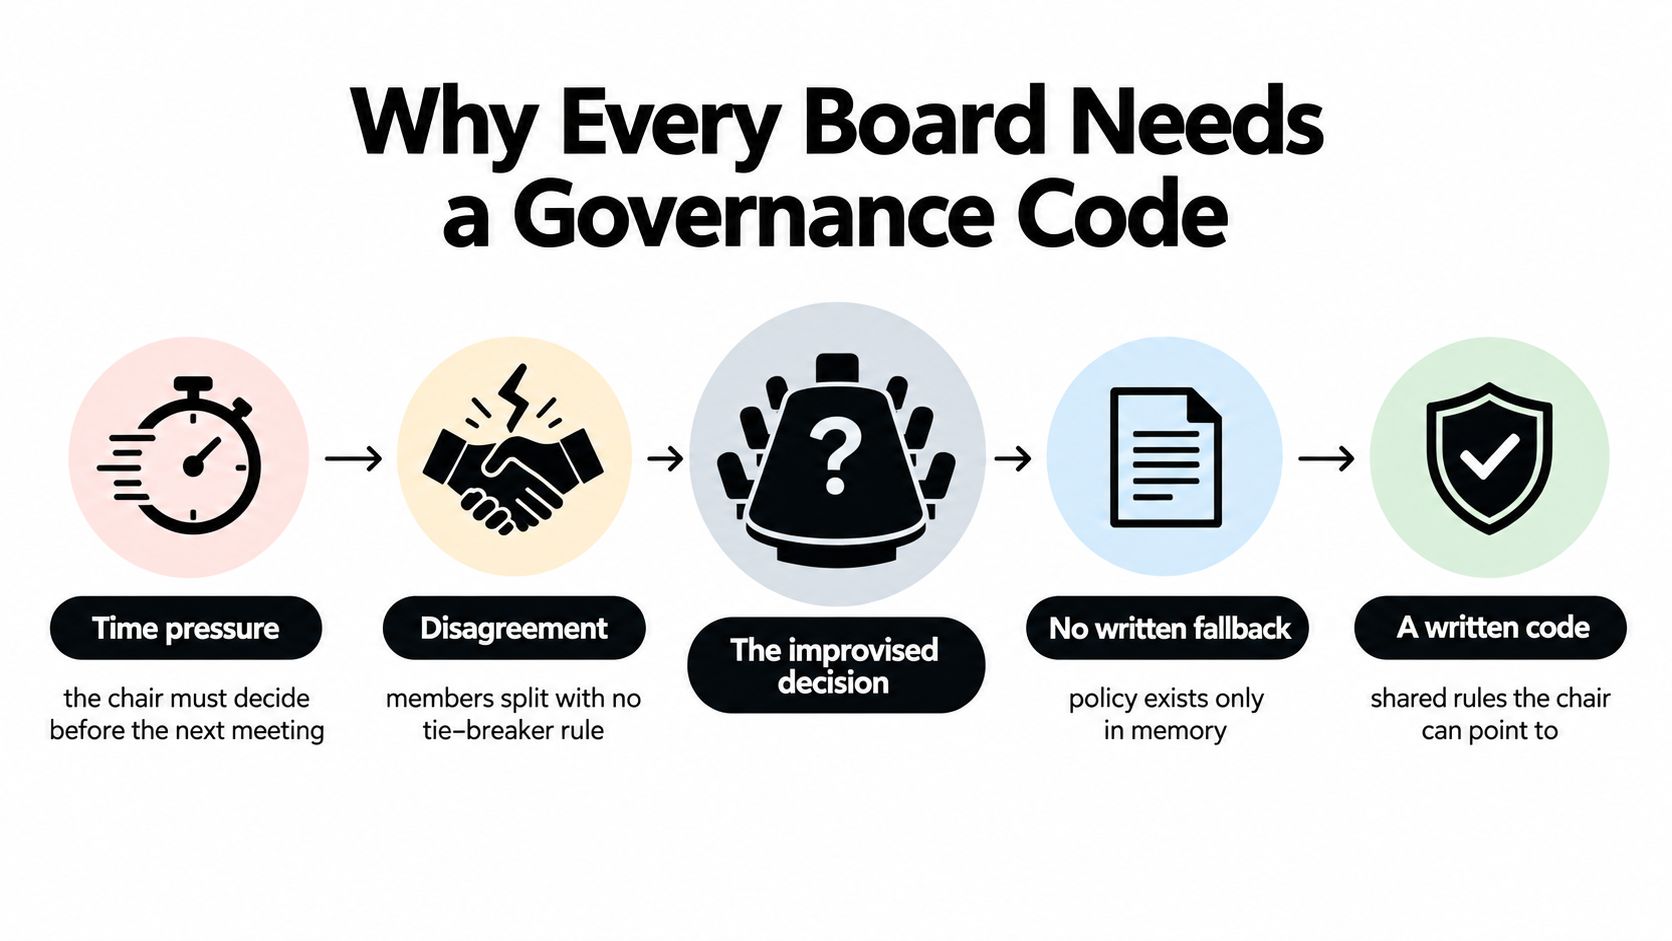
一场董事会会议开始时,会议议程中并没有提到的一项决定。公司希望批准一项涉及董事长的长期商业伙伴的大宗交易。主席询问是否该有利益冲突的董事应该离开会议室,是否审计委员会需要审查交易条款,以及是否需要向股东说明情况。每个人都有自己的意见,但没有人能指出一条共同的规则。
那一刻是企业治理 corporate governance code earns its place. It gives directors a practical operating system for making decisions, assigning responsibility, handling conflicts, and explaining their choices. A well-designed code doesn’t sit untouched in the annual report. It shapes agendas, committee work, board papers, minutes, disclosures, and the conversations that happen when pressure is highest.
目录
- Why Every Board Needs a Governance Code
- What a Corporate Governance Code Actually Is
- 构成一个Code的核心原则
- 各主要司法管辖区如何处理治理代码
- 制定、实施和报告一个Code
- 常见的陷阱和真实案例中的教训
- 将其付诸实践和最后的问题
每个董事会都需要一个治理Code
没有书面code,主席通常成为治理的默认解释者。这可能适用于小型董事会,长期关系良好,但这会创建一个脆弱的系统。新董事可能会对同样的问题有不同的理解,执行官可能会影响过程,或者由于没有事先达成一致意见如何解决问题,争议可能会变得个人化。
问题不仅仅是监管风险。 不明确的治理会创造三个实际风险:
- 单方面的决定: 一个强大的董事或高管可以在没有足够挑战的情况下推动决策。
- 不透明的问责制: 董事会批准了结果,但会议记录中没有显示谁测试了假设或负责跟进。
- 沉默的利益冲突: 一个关系是口头传播的,但从未宣布、评估、记录或管理。
A governance code turns those risks into defined actions. It can require directors to declare interests before discussion, specify which committee reviews a transaction, establish how the chair handles dissent, and set out what the board must disclose. For companies dealing with wider regulatory obligations, a clear governance structure also makes it easier to connect board decisions with operational controls, as the practical distinction between governance and 监管合规 成为更容易管理的区别。
董事会的运营系统
Think of the code as the board’s operating system. The constitution of the company establishes the legal structure, but the code provides repeatable instructions for how directors work within it. It should answer questions such as:
- 谁设定议程,董事如何添加议程项?
- 什么信息必须陪同重大投资提案?
- 哪些决策属于董事会、委员会或管理层?
- 董事会如何测试董事的独立性?
- 什么证据支持年度治理和控制声明?
code 还保护了好董事。有一个文档化的过程为主席提供了一个有据可依的理由来暂停急促的决定、要求独立建议或要求有利益冲突的董事员退场。
现代的代码越来越多地将这些董事会习惯与 可持续性、抗风险、内部控制、投资者保护和市场完整性联系起来。OECD 的修订框架反映了更广泛的目的。对待 code 为活跃控制系统的董事会更有利于管理以下六个原则并响应国家代码变得更加操作化和披露为主的。
什么是企业治理 Code?
A corporate governance code is a set of principles and provisions that defines how a board is structured, how it behaves, and how it remains accountable to shareholders and other stakeholders企业治理 __CAPGO_KEEP_0__ 是什么?
现代国际参考点始于OECD公司治理原则。这些原则是在1998年4月OECD理事会会议后首次开发的 1998年4月,在 1999,并在 2004,并在 18个月的审查过程后。修订后的G20/OECD公司治理原则于2023年6月在OECD理事会的部长级会议上被采纳,并在2023年9月由G20领导人批准 2023年9月 ,如OECD为G20/OECD公司治理原则制定的法律工具所述 OECD公司治理原则OECD理事会 G20领导人. 现在框架还涉及资本市场、投资者保护、可持续性和金融稳定,除了传统董事会责任。
权力层次
读者经常混淆一个 code 与公司法或交易所规则。一个有用的类比是交通:
- 公司法是宪法。 它建立了公司的法律人格、董事的职责、股东的权利和正式权力。
- 上市规则是交通信号。 它们对上市公司施加市场特定的要求,包括披露和资格条件。
- 一个治理 code 是驾驶手册。 它解释了董事会如何组织自己、行使判断力、监督管理和传达其方法。
层次相互作用,但它们不是可互换的。一个 code 通常不应重复每个法定职责。相反,它应该解释董事会如何在实践中执行那些职责。例如,关于利益冲突的条款可能会超出法律最低限度,通过设置申报流程、避免冲突规则、注册所有者和报告期望。
OECD 描述其原则为 非约束性指导 对于国家框架、交易所、投资者、公司和监管机构。 在许多市场中,这些指导原则支持遵守或说明的模型。 公司遵守规定或说明为什么采用不同的安排。
| 层次 | 来源 | 约束力 | 由 | 适用于 |
|---|---|---|---|---|
| 公司法 | 立法机构和公司法规 | 强制性法律要求 | 法院、监管机构和公共机构 | 在相关法律管辖区内的公司 |
| 上市规则 | 证券交易所或市场监管机构 | 约束市场条件 | 交易所和市场监管机构 | 相关上市类别的发行人 |
| 治理code | 国家code、证券交易所框架或国际原则 | 通常是软法,伴有披露要求 | 投资者、监管机构、交易所和市场审查 | 通常是上市公司,适用于其他组织的调整 |
遵守或说明提供了有用的灵活性。较小的董事会可能不需要与大型上市发行人相同的委员会结构。弱点出现在解释变成模糊的借口时。 "董事会认为这种安排合适" 对投资者来说并没有说明什么,除非公司描述了替代方案、为什么它有效以及董事会如何测试它。
构成Code的核心原则
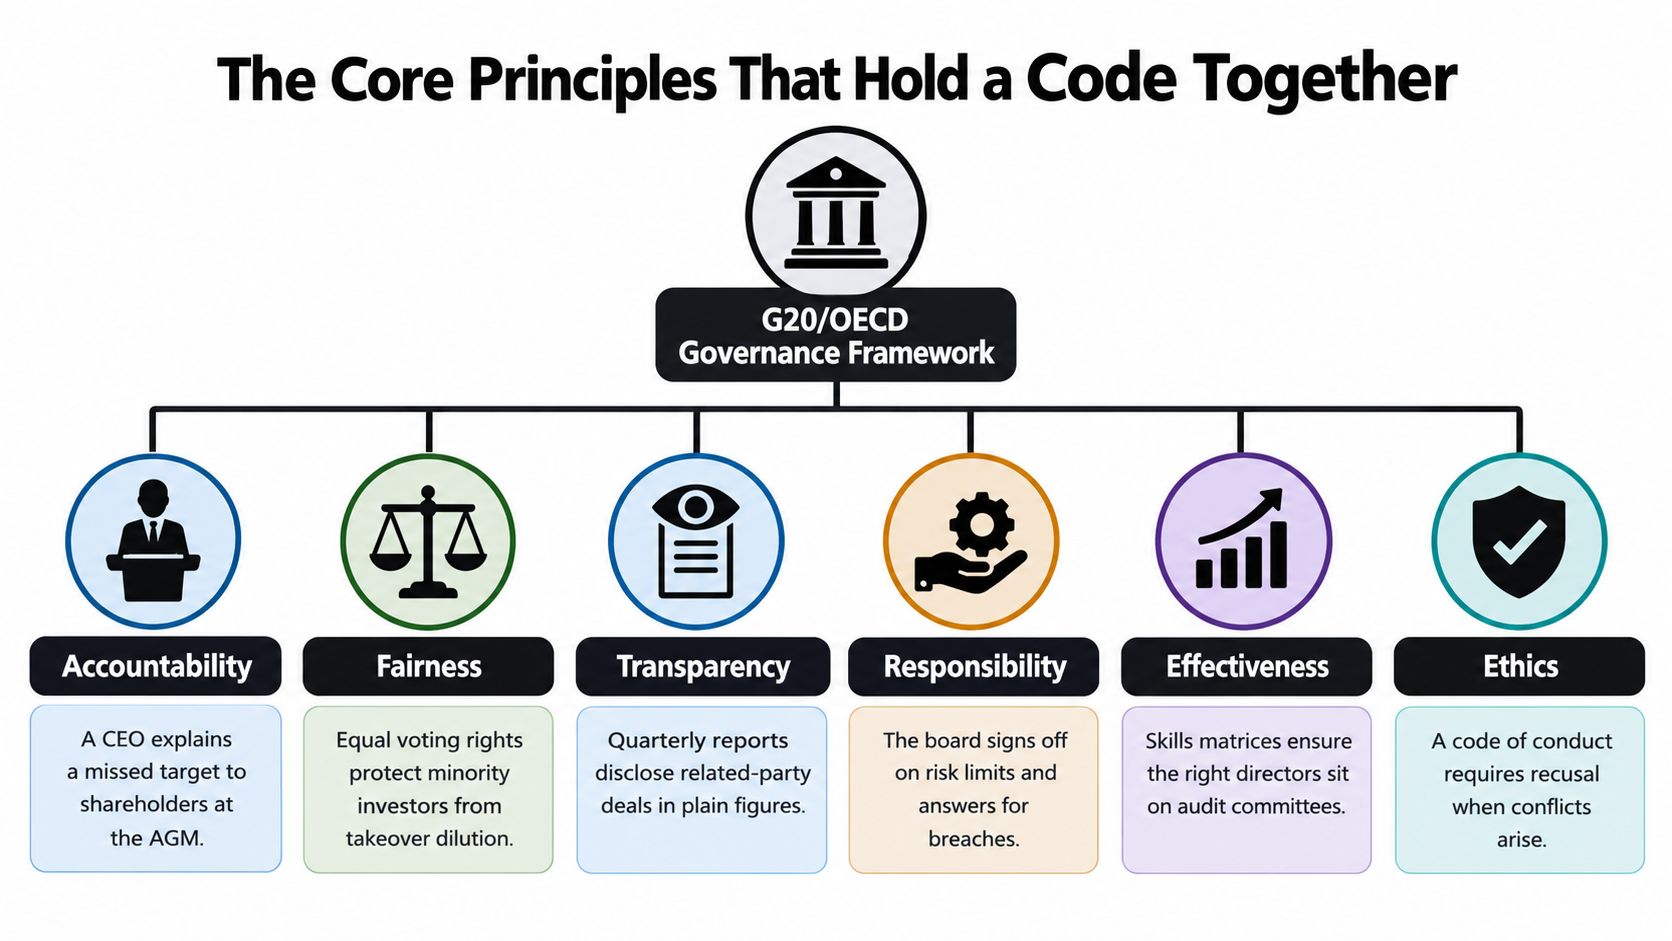
只有当董事会可以将原则转化为董事会行为时,code才会有效。它更像是一张墙上的海报,而不是像下层的操作系统。 G20/OECD 框架提供了一个国际参考点,而国家代码则根据市场和法律结构的局部适应了这些想法。 G20/OECD企业治理原则 强调实践性的董事会条件,如独立性、披露、投资者权利和负责任的监督。
问责制
问责制意味着一个具体的人或机构拥有决策权并且可以解释决策背后的理由。财务总监签署预测时应该能够解释重大差异、使用的假设和纠正措施。董事会应该将同样的标准应用于战略、风险、薪酬和重大交易。
一个实用的code在委员会职责条款中分配责任,并在会议记录中记录挑战。它不需要每个董事都同意。它要求董事会表明它考虑了问题并且做出了负责任的决定。
公平
公平保护股东免受决策中优先考虑控制集团、执行人员或相关方的影响。考虑到权益发行。公平的过程向股东提供相关信息并且应用相同的权利框架,而不是允许内部人员获得未披露的优势。
公平也影响董事会处理异议的方式。主席应该允许少数派意见进入记录,如果它可以改善决策或揭示重大风险。
透明
透明度并非仅仅是增加更多的页面。它意味着提供信息,使有所了解的读者能够理解发生了什么以及为什么。涉及董事的同事的提案交易,董事会应披露关系,解释审查过程,并在批准前描述防护措施。
The code should define who maintains the conflicts register, when declarations are refreshed, and how material matters appear in board and shareholder reporting. Good disclosure reduces the need for investors to reconstruct the decision from scattered documents.
责任
Responsibility places active oversight on the board. A board that reviews cyber risk only after an incident is reacting, not governing. A stronger code requires recurring risk reporting, clear escalation thresholds, and evidence that directors understand the exposure well enough to challenge management.
此原则同样适用于可持续性和韧性。董事不需要管理每个运营项目,但他们需要了解关键风险、分配监督,并测试管理层控制是否能够提供可靠信息。
独立性
独立性是客观判断的条件,而不是仅仅将其附加到董事身上。OECD指出,董事会和关键委员会成员应独立于管理层。根据OECD 2023 年比较审查, 58% 的司法管辖区要求至少有独立审计委员会成员的多数人, 而 72% 的建议为薪酬委员会全或多数独立 和 64% 的这样做. OECD 相关委员会独立性数据
一个 code 应该将每个董事与适用的独立性测试进行映射。它也应该说明董事会如何处理可能影响判断力的关系,特别是在集中所有权或国家影响的公司中。
风险和内部控制
风险监督工作是当它与决策相结合时有效。董事会应该了解支持财务报告、网络安全、可持续性数据、主要供应商和战略执行的控制。一个委员会授权“监督风险”是不够的。董事会需要报告路线、审查频率、升级标准和证据的跟进。
国家框架可能使用不同的名称,但许多都映射回这些习惯。结果是一个描述董事会成员做什么的治理 code ,而不是一个年度报告中重复的口号。一个健康 质量保证过程 对于董事会文件和批准可以帮助将那些期望转化为可重复的证据,而不是留给个人记忆。
如何主要司法管辖区对待治理代码
A board can face different governance expectations depending on where the company is incorporated, listed, or regulated. The key question is which parts of the framework are mandatory, which parts follow The UK model is usually associated with a framework built from principles and provisions. In practice, it asks listed companies to explain how they apply the framework and why they depart from it. The direction of travel is more operational now. The Financial Reporting Council’s current guidance materials identify a shift toward board declarations about the effectiveness of material internal controls, so a board needs evidence, not just a statement in the annual report. A provision can become applicable before the company is ready to support it with records, testing, and clear ownership., 并且哪些部分位于披露、公司法或交易规则之中。
The UK model is usually associated with a code built from principles and provisions. In practice, it asks listed companies to explain how they apply the framework and why they depart from it. The direction of travel is more operational now. The Financial Reporting Council’s current code materials identify a shift toward board declarations about the effectiveness of material internal controls, so a board needs evidence, not just a statement in the annual report. A provision can become applicable before the company is ready to support it with records, testing, and clear ownership.
The EU approach often combines national governance codes with wider reporting and sustainability duties. A board may therefore have to align governance disclosures, sustainability information, internal control evidence, and the work of assurance providers. That creates a practical test. Can the company tell one consistent story across the annual report, sustainability reporting, committee papers, and control records? If those sources disagree, the code may be followed on paper while the operating system underneath it is still weak.
美国框架更为分散。它依赖于交易标准、州级公司法、证券监管和公司政策。上市公司可能需要满足强制性上市要求,同时向投资者解释其治理选择。具有重大财务报告义务的公司应将董事会监督与内部控制的文档化联系起来。同样的纪律适用于个人数据。了解如何在实践中实施GDPR的公司通常更好地将政策语言与证明遵守的必要记录分开。同样的思维方式有助于治理证据。写下的规则很重要,但日志、批准和升级轨迹也同样重要。 了解如何在实践中实施GDPR 美国框架更为分散。它依赖于交易标准、州级公司法、证券监管和公司政策。上市公司可能需要满足强制性上市要求,同时向投资者解释其治理选择。具有重大财务报告义务的公司应将董事会监督与内部控制的文档化联系起来。同样的纪律适用于个人数据。了解如何在实践中实施GDPR的公司通常更好地将政策语言与证明遵守的必要记录分开。同样的思维方式有助于治理证据。写下的规则很重要,但日志、批准和升级轨迹也同样重要。
美国框架更为分散。它依赖于交易标准、州级公司法、证券监管和公司政策。上市公司可能需要满足强制性上市要求,同时向投资者解释其治理选择。具有重大财务报告义务的公司应将董事会监督与内部控制的文档化联系起来。同样的纪律适用于个人数据。了解如何在实践中实施GDPR的公司通常更好地将政策语言与证明遵守的必要记录分开。同样的思维方式有助于治理证据。写下的规则很重要,但日志、批准和升级轨迹也同样重要。
| 维度 | 英国,FRC Code 2018,更新2024 | 欧盟,CSRD和国家法规 | 美国,NYSE或Nasdaq和州法 |
|---|---|---|---|
| 主要方向 | 原则和条款的解释 | 国家治理期望与更广泛的报告义务 | 上市标准、证券规则、州法和公司实践 |
| 强制执行力 | 上市义务与说明义务的混合体 | 取决于适用的国家和报告框架 | 强制性交易所和法律要求,市场审查额外的实践 |
| 范围 | 取决于上市类别和适用的市场规则 | 取决于管辖权、发行人状态和报告义务 | 取决于上市、公司注册、发行人状态和受控公司处理 |
| 执法压力 | 披露质量、投资者反应、交易所期望和监管审查 | 提交、报告、保证、监管和投资者审查 | 交易所遵守、证券执法、国家救济和投资者审查 |
| 典型的证据 | 董事会有效性审查、委员会工作、控制评估和说明 | 与财务和可持续性报告相关的治理记录 | 委员会章程、控制认证、政策、披露和董事会会议记录 |
公司秘书不应复制外国code而不检查当地法律边界。更安全的顺序是首先确定必须的层次,然后使用认可的code填充操作细节。团队在 SOX 合规指南 2026中使用相同的方法,控制证据和治理报告必须相互支持,而不是分别存放在文件夹中。
草拟、应用和报告Code
code在行为上最好时,应该像董事会的操作系统一样,而不是一个充满好意的文件柜。家族企业、受监管的子公司和上市的母公司可能使用相同的原则,但每个公司都需要不同的控制、报告线和说明。从公司的所有权结构、上市状态、管辖区、受监管活动、委员会、利益相关者暴露和主要风险开始。然后选择适合该边界的框架。
五个实用的草拟步骤
-
确定边界 确定code覆盖的实体、董事、委员会和报告周期。将必须的条款与公司可以定制的条款分开。
-
选择一个参考框架。 Begin with a recognised national code or the G20/OECD principles. Use it as a control map, not as text to paste into a policy folder.
-
根据具体情况调整条款。 小型董事会可能会将委员会合并,但仍然需要清晰的方式来保留独立挑战。较大的发行者可能需要单独的授权、技能矩阵和正式的升级途径。每种适应都应该命名替换标准结构的安全保障。
-
将code与委员会授权相关联。 审计委员会应拥有与其角色相关的财务报告、控制和保证责任。薪酬和提名委员会需要明确的权威、成员期望和报告职责。如果某项职责出现在code中,但在委员会章程中没有出现,它就没有明确的运营负责人。
-
将code嵌入董事会日常程序中。 将利益冲突声明放入会议包中。将技能与年度董事会日历对应。记录出席和挑战。将治理培训纳入入职教育。定期审查关键控制。董事会应该能够在几个月后重建过程之前提供证据。
使遵守或说明具有可信度
OECD建议公司在定期报告中披露治理实践,至少每年公开披露,并在某些市场上更频繁地披露。香港的框架展示了这一做法在实践中的运作,要求发行人说明遵守情况、解释偏差、披露董事会构成和会议信息、描述董事会和管理层之间责任的分配。 在其治理报告指南中.
有用的解释不应在结论之后隐藏。它识别了条款、描述了公司的替代方案、解释了为什么该替代方案适合业务、命名了保障措施,并说出董事会何时会再次审查它。
应用和解释: 董事会将提名和薪酬委员会合并,因为公司当前规模。独立主席领导两家委员会,会议前记录冲突,董事会在年度效率审查期间审查结构。董事会将重新审视安排,如果公司规模、所有权或风险配置发生变化。
最近的英国内部控制变化提高了准备水平。2024年Code将条款29向董事会关于材料内部控制有效性的声明进行了移动,而FRC的 2026审查说将评估年度报告,根据更新的__CAPGO_KEEP_0__和期望的条款29报告,预计将于2025年FRC的英国公司治理__CAPGO_KEEP_0__审查期间开始。 2025 2024年code 2027 2025年FRC的英国公司治理Code。正式报告与准备的差距很重要。它是测试董事会能否识别关键控制、评估有效性、记录弱点并解释补救措施的时间。
保持一个实用的证据文件。它应该让董事会证明它做了什么,而不是从记忆中重建它。
- 董事会会议记录: 记录决策、质疑、回避和跟进负责人。
- 利益冲突登记册: 捕捉声明、管理行动和审查日期。
- 委员会文件: 显示审查的信息和做出的建议。
- 能力矩阵: 将董事会能力与当前风险和委员会分配联系起来。
- 入职记录: 显示董事会成员接收了 code 并理解了他们的责任。
- 控制评估: 保持对关键内部控制的结论的依据。
一个治理code可以与安全和保证计划并行不悖,而不必成为同一件事。一个公司可以通过记录访问审查和控制证据来使用一个 SOC 2 认证概述 作为一个独立的参考,公司董事会code可以专注于监督、问责制和决策权。
常见的陷阱和真实案例的教训
最常见的错误是把code当作一个填表的程序。董事会批准了润色过的语言,发表了一份遵守声明,然后继续通过不正式的关系做出决定。这种方法会创造出控制的外观,而没有实际的习惯。
独立性降低到一个标签
一个董事可能会满足一个正式的测试,但仍然避免了困难的问题,因为有社会、商业或历史上的联系。解决方案不是假设每个关系都会使人失去独立性。相反,是要记录评估,给独立董事提供信息,并要求主席测试一下委员会是否可以挑战管理而不受压力。
冲突记录但没有管理
A年一次签署的登记册并不是一个功能性的控制。董事可能在任命时宣布利益,并在此后面对与同一关系相关的新交易。良好的做法要求在相关会议上进行宣布,做出关于参与的决定,在适当的情况下记录回避,并检查安排是否仍然可接受。
仅仅将董事会评估降低为问卷
问卷可以揭示主题,但无法取代关于董事会如何做出艰难决定的对话。主席应该检查质疑的质量、信息的时机、委员会的有效性以及当证据改变时董事是否改变了他们的看法。董事会应该记录行动、负责人和完成状态。
没有董事会挑战的多样性披露
一个人口统计描述可能看起来完整,但董事会仍在继续招募同背景、同网络和同假设的人。一个更强大的code将多样性与继承规划、技能、建设性挑战和提名过程联系起来。它问的是董事会是否变得更加有能力,而不是仅仅变得更加可见。
这些是实际的失败模式,而不是针对某个特定公司的说法。它们也适用于事件治理。发生严重事件时,董事需要一个明确的升级路径、决策记录和事件后评估。一个结构化 事件响应指南 可以支持运营方面,而公司治理code决定谁负责回应并且董事会如何从中学习。
一个code失败了,因为它的语言取代了判断。强大的董事会使用code来改善对话,而不是避免进行对话。
实践和最后的问题
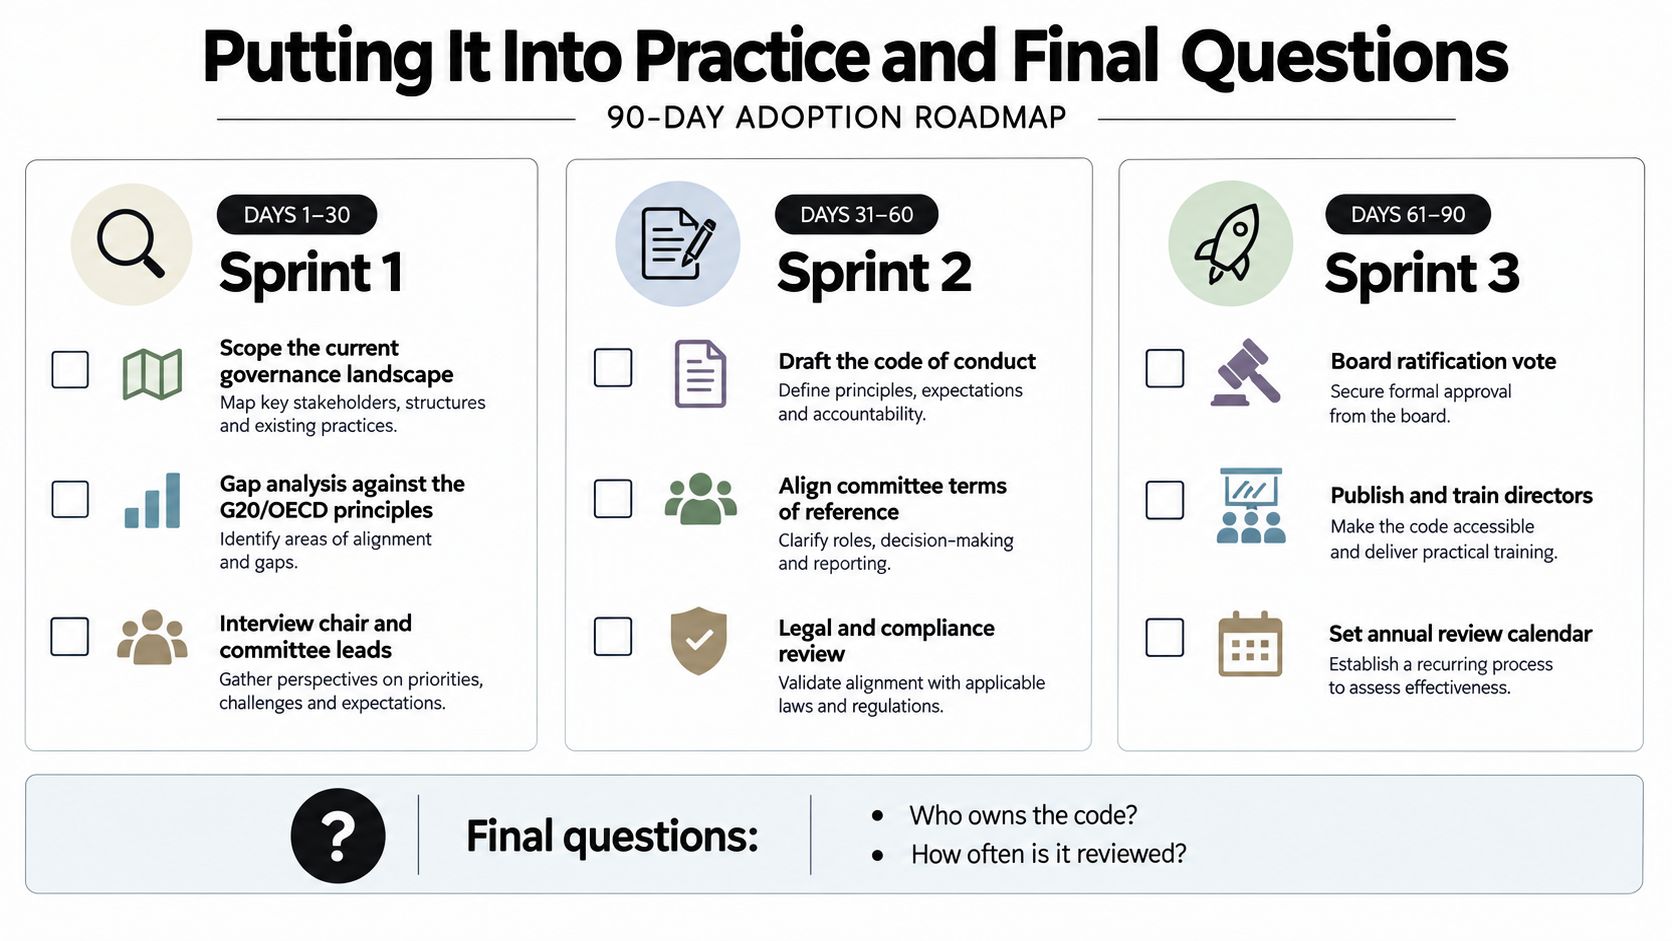
A 90天的采用计划 给董事会提供一个可管理的开始。
- 第1-30天: 绘制当前的治理框架,比较它与G20/OECD原则,采访主席和委员会负责人,制作一个范围陈述和差距登记册。决策门槛是code的边界和优先差距的批准。
- 第31-60天: 起草code,对齐委员会职责,测试独立性和利益冲突过程,完成法律和合规审查。决策门槛是运营模型和证据所有者的达成一致。
- 第61-90天: 运行一个干燥的报告,培训董事会成员,批准code,发布入职包,安排第一年审查。决策门槛是董事会可以为每个重要条款提供证据的确认。
首次草稿者的最后问题
私有公司是否需要code? 私有公司可能不需要与上市公司相同的code,但写下决策、冲突、监督和问责制的规则可以避免创始人依赖性并使增长更安全。
code应如何频繁更新? 每年在定义的周期内进行审查,并在所有权、上市状态、监管、战略或重大风险发生变化时进行更新。OECD的2025年事实书籍记录了多个司法管辖区的更新,并将2026年日本修订描述为实用解释和内容优于形式的转变,表明静态文档会过时。 在其治理和机构框架审查中.
如果无法应用某一条规定? 请清晰地说明替代方案、识别安全措施、分配责任并设置审查触发器。仅仅解释而没有替代方案的做法只是承认了缺口。
董事会如何证明其有效性? 使用会议记录、委员会报告、冲突记录、技能评估、控制测试、培训日志和跟进记录。证据应该表明董事会成员做了什么,而不是仅仅表明code要求他们做什么。
Capgo 提供基于角色的访问控制、组织活动和部署变更的审计日志,以及企业级功能,如单点登录和成员管理。如果您的董事会负责监督一个移动应用团队,并需要更清晰的证据来证明谁改变了什么和何时,请访问 Capgo 到评估这些记录如何支持您的更广泛的治理和审查流程。





