
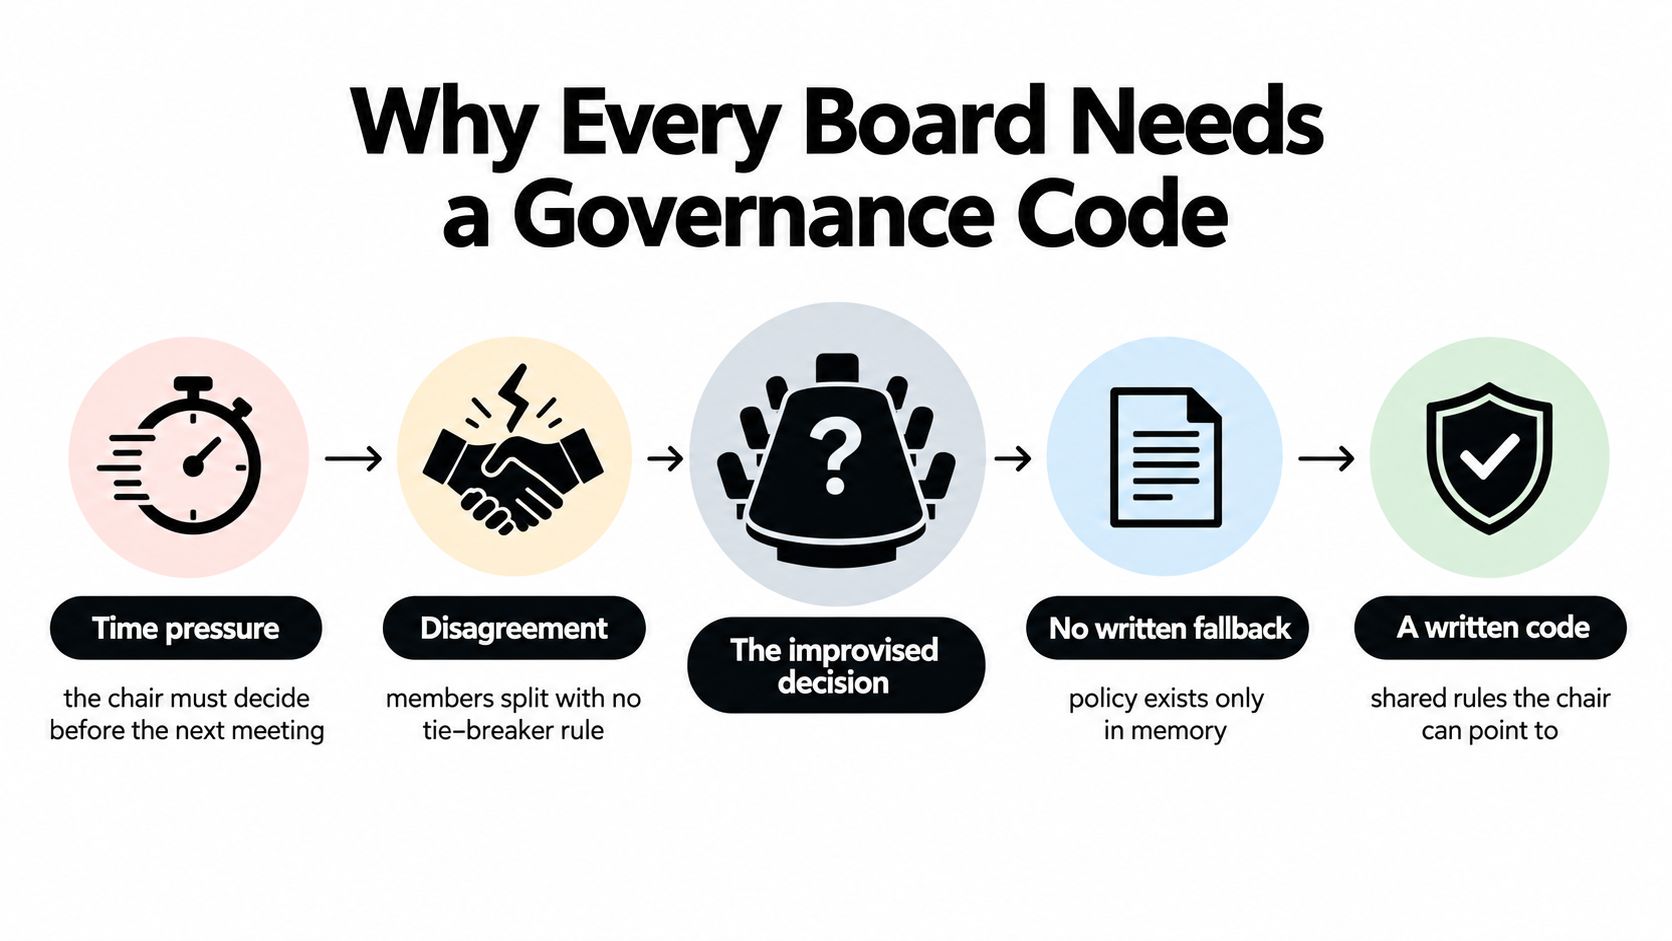
取締役会が、議題にない決定から始まることがあります。例えば、ある取締役の長年のビジネスパートナーが関わる重要な取引を承認したい場合です。議長は、利益相反のある取締役が退室すべきか、監査委員会が条件をレビューする必要があるか、株主への説明が必要か、と問いかけます。全員が意見を持っていますが、共通のルールを指し示せる人は誰もいません。
その瞬間にこそ、 コーポレートガバナンス code が必要とされるのです。これは、意思決定、責任の割り当て、利益相反への対応、そして選択の理由を説明するための、取締役向けの「実用的なオペレーティングシステム」となります。優れた code は、年次報告書に置かれたままにはなりません。それは議題、委員会の活動、取締役会資料、議事録、開示事項、そして最もプレッシャーがかかる場面での議論を形作っていくのです。
目次
- なぜすべての取締役会にガバナンス Code が必要なのか
- コーポレートガバナンス Code の真実とは
- Code を支える核心的な原則
- 主要な法域におけるガバナンスコードのアプローチ
- Code の策定、適用、および報告
- 実例から学ぶ、よくある落とし穴と教訓
- 実践へのステップと最終確認
なぜすべての取締役会にガバナンスの Code が必要なのか
明文化された code がなければ、議長がガバナンスの解釈を独占しがちです。長年の信頼関係がある小規模な取締役会なら機能するかもしれませんが、システムとしては脆弱です。新任の取締役が同じ問題に対して異なる解釈を持ったり、執行側がプロセスに影響を与えたり、あるいは解決方法が事前に合意されていないために意見の相違が感情的な対立に発展したりするリスクがあります。
問題は、単なる規制遵守のリスクに留まりません。 ガバナンスの不明確さは、3つの実務的なリスクを生みます:
- 一方的な意思決定: 強力な権限を持つ取締役や役員が、十分な議論なしに決定を強行できてしまう状態。
- 不透明な責任の所在: 取締役会が結果を承認していても、議事録には誰が前提条件を検証し、誰がフォローアップに責任を持つのかが記されていない。
- 潜在的な利益相反: 非公式な関係性は把握されているものの、申告、評価、記録、管理が一切行われていない状態。
ガバナンスの code は、こうしたリスクを具体的なアクションへと変えます。例えば、議論の前に取締役が利益相反を申告することを義務付けたり、どの委員会が取引をレビューするかを明示したり、議長が異議をどう扱うかを定めたり、取締役会が何を公開すべきかを規定したりできます。広範な規制遵守が求められる企業にとって、明確なガバナンス構造は、ガバナンスと規制コンプライアンスの実務的な違いを管理しやすくし、取締役会の決定と運用コントロールを紐付けることも容易にします。
取締役会のオペレーティングシステム
code を取締役会のオペレーティングシステムと考えてください。会社の定款は法的構造を確立するものですが、code はその中で取締役がどのように活動すべきかという、再現可能な指示を提供します。具体的には、以下のような問いに答えるものであるべきです:
- 誰が議題を設定し、取締役はどのように議題を追加できるのか?
- 重要な投資提案には、どのような情報を添えなければならないのか?
- 取締役会、委員会、経営陣のそれぞれが下すべき決定とは?
- 取締役会は、どのように取締役の独立性を検証するのか?
- ガバナンスと内部統制に関する年次報告を裏付けるエビデンスとは?
code は、優れた取締役を守る役割も果たします。プロセスが文書化されていれば、議長は、拙速な決定を一時停止したり、外部の独立した助言を求めたり、利益相反のある取締役の退席を求めたりする際に、正当な根拠を持つことができます。
現代のコーポレートガバナンス・コードは、取締役会の習慣を次のような要素と結びつける傾向にあります: サステナビリティ、レジリエンス、内部統制、投資家保護、そして市場の健全性。OECDの改訂されたフレームワークは、そのより広い目的を反映しています。code を生きたコントロールシステムとして扱う取締役会は、以下で説明する6つの原則を管理し、各国のコードがより実務的かつ開示重視へと移行する中で、より適切に対応できる立場にあります。
コーポレートガバナンス Code の実態とは
ある コーポレートガバナンス code とは、取締役会の構造、行動、および株主やその他のステークホルダーに対する説明責任の果たし方を定義する、一連の原則と規定のことです。。これは、独立性や透明性といった広範な期待を、取締役が遵守でき、投資家が評価できる具体的な慣行へと落とし込むものです。
現代における国際的な基準は、OECDコーポレートガバナンス原則から始まりました。これらの原則は、OECD理事会の要請を受けて初めて策定されました。 1998年4月、合意され、 1999、更新され、 2004、そして、 18ヶ月のレビュープロセスを経て改訂されました。改訂されたG20/OECDコーポレートガバナンス原則は、OECD閣僚理事会によって採択され、 2023年6月 、G20首脳によって承認されました。 2023年9月、これは、 G20/OECD原則に関するOECDの法的文書に規定されています。このフレームワークは現在、従来の取締役会の責任に加え、資本市場、投資家保護、サステナビリティ、および金融安定性にも対応しています。
3つの権限レイヤー
読者は code を会社法や取引所の規則と混同しがちです。分かりやすい例えは交通です。
- 会社法は「憲法」です。 会社の法人格、取締役の義務、株主の権利、公式な権限を定めます。
- 上場規則は「交通信号」です。 取引所に上場する企業に対し、開示要件や適格条件など、市場固有の要件を課します。
- ガバナンス code は「運転マニュアル」です。 取締役会がどのように組織され、判断を下し、経営を監督し、その方針を伝えるべきかを説明します。
これらのレイヤーは相互に作用しますが、互換性はありません。code は通常、法定の義務をすべて繰り返すべきではありません。むしろ、取締役会がそれらの義務を実務でどう遂行するかを説明すべきです。例えば利益相反に関する規定は、申告プロセス、忌避ルール、利益相反台帳の管理者、報告に関する期待事項を定めることで、法的最低基準を超えることができます。
OECDはその原則を次のように説明しています。 拘束力のないガイダンス 国内の枠組み、取引所、投資家、企業、規制当局のためのものです。多くの市場で、このガイダンスは comply-or-explain モデルを支えています。企業は規定に従うか、別の取り決めを採用した理由を説明します。
| 階層 | 出典 | 拘束力 | 執行機関 | 適用対象 |
|---|---|---|---|---|
| 会社法 | 立法および会社定款 | 法的強制要件 | 裁判所、規制当局、公的機関 | 管轄区域内の企業 |
| 上場規則 | 証券取引所または市場規制当局 | 市場環境との連動 | 取引所および市場規制当局 | 該当する上場区分内の発行体 |
| ガバナンス code | 国内の code、取引所の枠組み、または国際的な原則 | 開示が期待されるソフトローであることが多い | 投資家、規制当局、取引所、および市場の監視 | 通常は上場企業。他の組織向けに調整される場合もある |
「遵守するか、説明するか(Comply-or-explain)」という仕組みは、有用な柔軟性をもたらします。小規模な取締役会であれば、大規模な上場発行体と同じ委員会構成を必要としないかもしれません。問題となるのは、その説明が曖昧な言い訳になった時です。「取締役会はこの体制が適切であると考えている」という言葉だけでは、代替案の内容、なぜそれが機能するのか、そして取締役会がそれをどのように検証しているのかが示されない限り、投資家にとっての情報価値はほとんどありません。
Code を支える核心的な原則
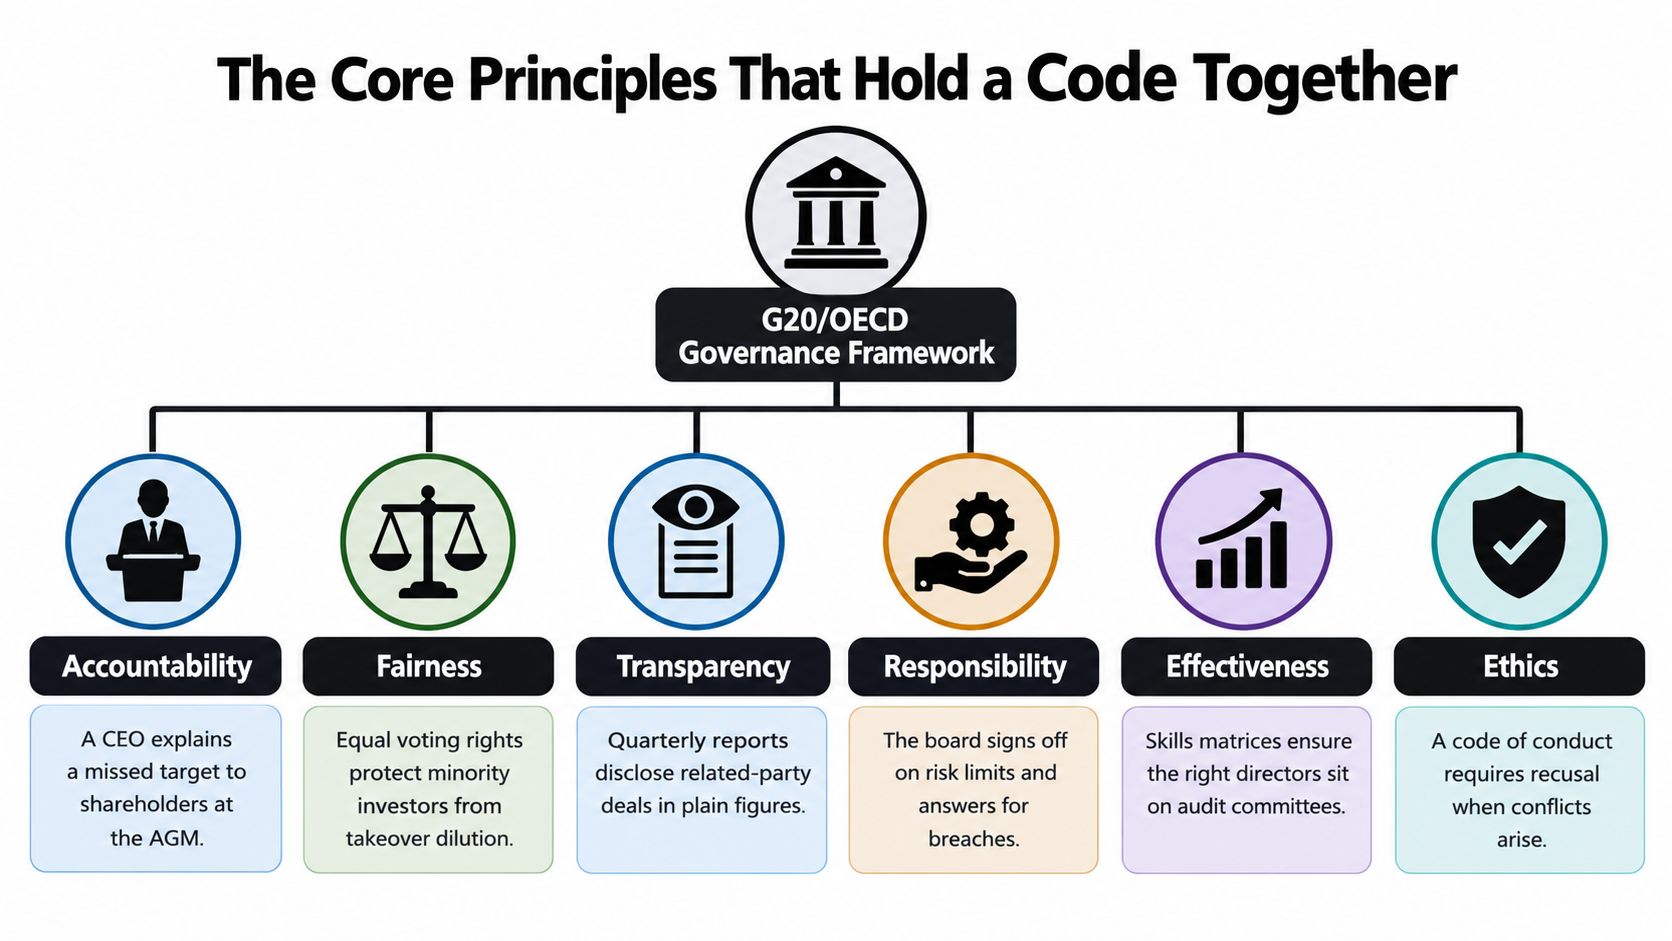
code は、取締役が原則を実際の取締役会での行動へと落とし込めて初めて機能します。それは壁に貼られたポスターのようなものではなく、取締役会の業務を支えるオペレーティングシステムに近いものです。G20/OECDの枠組みが国際的な参照点を提供し、各国のコーポレートガバナンス・コードがそれらの考え方を現地の市場や法的構造に適応させています。 G20/OECD コーポレートガバナンス原則 独立性、情報開示、投資家の権利、責任ある監督といった、取締役会の実務的な条件を重視します。
説明責任
説明責任とは、特定の個人または組織が意思決定に対して責任を持ち、その根拠を説明できることを意味します。例えば、予測値に承認したCFOは、大幅な差異が生じた際、使用した前提条件や是正措置を説明できなければなりません。取締役会は、戦略、リスク、報酬、および主要な取引に対しても同様の基準を適用すべきです。
実務的な code では、委員会の職務権限(ToR)に基づいて責任の所在を明確にし、異議や議論の内容を議事録に記録します。これは、すべての取締役が同意することを求めているのではなく、取締役会がその問題を責任を持って検討したことを示すことを求めています。
公平性
公平性は、支配株主、経営陣、または関連当事者に有利な決定から株主を保護します。例えば、株主割当増資を考えてみましょう。公平なプロセスとは、株主に適切な情報を提供し、インサイダーが非公開の利益を得るのではなく、同一の権利枠組みを適用することです。
公平性は、取締役会が反対意見をどのように扱うかにも影響します。意思決定の質を向上させたり、重大なリスクを明らかにしたりする場合、議長は少数意見を議事録に記載させるべきです。
透明性
透明性とは、単に公開ページを増やすことではありません。十分な知識を持つ読者が「何が、なぜ起きたのか」を理解できる情報を提供することです。例えば、取締役の関係者が関与する取引案がある場合、取締役会はその関係性を開示し、審査プロセスを説明し、承認前にどのような保護策を講じたかを明示すべきです。
code は、利益相反レジストリの管理者、申告の更新タイミング、および重要な事項をどのように取締役会や株主への報告に反映させるかを定義する必要があります。適切な開示が行われていれば、投資家が散在する書類から意思決定プロセスを再構築する手間を省くことができます。
責任
責任とは、取締役会に能動的な監督義務を課すことです。インシデントが発生してからサイバーリスクを検討する取締役会は、ガバナンスを行っているのではなく、単に事後対応をしているに過ぎません。より強固な code には、定期的なリスク報告、明確なエスカレーション基準、そして取締役が経営陣に対して適切な問いを投げかけられるほどリスクを深く理解しているという証跡が必要です。
この原則は、サステナビリティやレジリエンスにも適用されます。取締役がすべての業務プログラムを運営する必要はありませんが、重要なリスクを理解し、監督責任を割り当て、経営陣のコントロールが信頼できる情報を生成しているかを確認する必要があります。
独立性
独立性は、単に取締役に付与されるラベルではなく、客観的な判断を下すための条件です。OECDは、十分な数の取締役および主要な委員会のメンバーが経営陣から独立しているべきだと述べています。OECDの2023年比較レビューによると、 58%の管轄区域で、監査委員会の過半数を独立役員とすることが義務付けられています、一方で 72%が報酬委員会の完全または過半数の独立性を推奨しています と 64%が指名委員会において同様の構成を推奨しています. 委員会の独立性に関するOECD比較データ
codeは、各取締役が適用される独立性基準を満たしているかを検証すべきです。また、特に所有が集中している企業や国が影響力を持つ企業において、判断に影響を及ぼす可能性のある関係性を取締役会がどのように扱うかも明記する必要があります。
リスクと内部統制
リスク監視は、意思決定プロセスと統合されて初めて機能します。取締役会は、財務報告、サイバーセキュリティ、サステナビリティデータ、主要サプライヤー、および戦略実行を支える統制を理解していなければなりません。「リスクを監視する」というだけの委員会権限では不十分です。取締役会には、報告ルート、レビュー頻度、エスカレーション基準、およびフォローアップの証跡が必要です。
各国の枠組みによって名称は異なりますが、多くはこれらの慣行に集約されます。その結果、年次報告書で繰り返されるだけのスローガンではなく、取締役の役割を具体的に示すガバナンス code が構築されます。健全な 品質保証プロセス 取締役会資料や承認プロセスに導入することで、期待事項を個人の記憶に頼るのではなく、再現可能な証跡へと変えることができます。
主要な法域におけるガバナンス・コードへのアプローチ
企業の設立地、上場先、または規制当局によって、取締役会が求められるガバナンスの期待値は異なります。重要なのは、フレームワークのどの部分が義務であり、どの部分が 「遵守または説明(comply or explain)」の対象であり、どの部分が情報開示、会社法、または取引所の規則に属するかという点です。
英国モデルは通常、原則と規定から構築された code と関連付けられます。実務上、上場企業には、フレームワークをどのように適用しているか、また、なぜそこから逸脱しているのかを説明することが求められます。現在の傾向は、よりオペレーショナルなものへと変化しています。英国財務報告評議会(FRC)の最新の code 資料では、重要な内部統制の実効性に関する取締役会の宣言へとシフトしていることが示されており、取締役会には年次報告書での単なる表明だけでなく、その証拠が求められます。規定は、企業が記録、テスト、明確な責任体制によって対応できる準備が整う前に、適用される可能性があります。
EUのアプローチでは、国内のガバナンス・コードと、より広範な報告義務やサステナビリティの義務を組み合わせることがよくあります。そのため、取締役会はガバナンスに関する開示、サステナビリティ情報、内部統制の証拠、および保証提供者の業務を整合させる必要がある場合があります。これは実務的なテストとなります。企業は、年次報告書、サステナビリティ報告書、委員会資料、および統制記録を通じて、一貫したストーリーを語れるでしょうか?もしこれらの情報源が一致しない場合、書類上は code が遵守されていても、その根底にあるオペレーティングシステムは依然として脆弱なままかもしれません。
米国のフレームワークはより分散化されています。取引所の基準、州の会社法、証券規制、企業ポリシーに基づいています。上場企業は、必須の上場要件を満たしつつ、ガバナンスの選択について投資家に説明する必要があります。重要な財務報告義務を負う企業は、取締役会の監督を文書化された内部統制に結び付けるべきです。同じ規律は個人データにも当てはまります。その仕組みを理解している企業は GDPRコンプライアンスが実際にどう機能するか 通常、ポリシーの文言と、コンプライアンスを証明するために必要な記録を切り離すのに適した立場にあります。同じ考え方は、ガバナンスの証跡にも役立ちます。明文化されたルールも重要ですが、ログ、承認、エスカレーションの記録も同様に重要です。
簡単な比較が役立ちます。英国は説明を伴う原則に依存する傾向があります。EUの制度は、より広範な報告義務にガバナンスコードを重ねることが多いです。米国は上場ルールと法的要件をより重視し、投資家の精査がその隙間を埋めています。
| 項目 | 英国、FRC Code 2018(2024年更新) | EU、CSRDおよび各国コード | 米国、NYSEまたはNasdaqおよび州法 |
|---|---|---|---|
| 主な方向性 | 原則と規定(逸脱時の説明を伴う) | 広範な報告義務と組み合わせた各国のガバナンス期待 | 上場基準、証券規則、州法、および企業の慣行 |
| 拘束力 | 上場義務とコンプライ・オア・エクスプレインの期待値の混在 | 適用される国の枠組みや報告基準に依存 | 取引所および法的要件は義務、その他の慣行は市場の監視対象 |
| サポート範囲 | 上場区分および適用される市場規則に依存 | 管轄区域、発行体ステータス、および報告義務に依存 | 上場、法人設立、発行体ステータス、および支配会社としての扱いに依存 |
| 執行圧力 | 開示の質、投資家の反応、取引所の期待、および規制当局の審査 | 届出、報告、保証、規制当局、および投資家による監視 | 取引所のコンプライアンス、証券執行、法的救済、および投資家による監視 |
| 一般的な証跡 | 取締役会の実効性評価、委員会の活動、内部統制の評価、および説明資料 | 財務報告およびサステナビリティ報告に紐づくガバナンス記録 | 委員会規程、内部統制の認証、ポリシー、開示書類、および取締役会議事録 |
会社秘書役は、現地の法的範囲を確認せずに外国の code をそのままコピーすべきではありません。より安全な手順は、まず必須となるレイヤーを特定し、その後に定評のある code を使用して運用詳細を埋めていくことです。これは、チームが以下の分野で行っているアプローチと同じです。 2026年SOXコンプライアンスガイド、ここでは内部統制の証跡とガバナンス報告が、個別のフォルダに分かれるのではなく、互いに補完し合う必要があります。
Code の策定、適用、および報告
code は、単なる「善意の保管箱」ではなく、取締役会の「オペレーティングシステム」として機能するときに最大の効果を発揮します。同族企業、規制対象の連結子会社、上場親会社では、同じ原則を用いても、それぞれに必要な統制、報告ライン、説明内容は異なります。まずは、企業の所有構造、上場ステータス、管轄区域、規制対象業務、委員会、ステークホルダーへのエクスポージャー、および主要なリスクを洗い出しましょう。その上で、その範囲に適合するフレームワークを選択します。
策定における5つの実践的なステップ
-
範囲(ペリメーター)の設定 code が対象とするエンティティ、取締役、委員会、および報告期間を決定します。義務的な規定と、企業がカスタマイズ可能な規定を切り分けてください。
-
参照フレームワークを選択する。 まずは、公認の国内 code やG20/OECD原則から始めましょう。これらはポリシーフォルダに貼り付けるためのテキストではなく、管理用のマップとして活用してください。
-
規定をカスタマイズする。 小規模な取締役会では委員会を統合することもありますが、独立した立場からの牽制機能を維持する明確な仕組みが必要です。一方、大規模な発行体では、個別の権限、スキルマトリックス、正式なエスカレーションルートが必要になる場合があります。各カスタマイズにおいては、標準的な構造に代わるセーフガードを明記してください。
-
code を委員会の権限と紐付ける。 監査委員会は、その役割に関連する財務報告、管理、および保証の責任を担うべきです。報酬委員会や指名委員会には、定義された権限、構成員の要件、および報告義務が必要です。もし code に記載されている義務が委員会の憲章のどこにも存在しない場合、その運用責任者が不明確になってしまいます。
-
code を取締役会のルーチンに組み込む。 利益相反の申告を会議資料に含めます。年間の取締役会カレンダーに合わせてスキルをマッピングします。出席状況と議論の内容を記録してください。導入研修にはガバナンス研修を組み込み、重要なコントロールのレビューをスケジュールします。取締役会は、数ヶ月後にプロセスを再構築することなく、いつでもエビデンスを提示できるようにしておくべきです。
「遵守せよ、さもなくば説明せよ」の信頼性を高める
OECDは、企業がガバナンスの実践状況を定期的な報告書で開示すべきとしており、少なくとも年1回、市場によってはそれ以上の頻度での公開を求めています。香港のフレームワークでは、発行体がコンプライアンス状況の明示、逸脱理由の説明、取締役会の構成および会議情報の開示、さらには取締役会と経営陣の責任分担の記述をガバナンス報告ガイダンスにおいて義務付けており、実務における運用方法を示しています。 におけるガバナンス報告ガイダンスにおいて.
有用な説明とは、単に結論を述べるだけではありません。該当する規定を特定し、企業の代替策を記述し、なぜその代替策がビジネスに適しているのかを説明し、セーフガードを明示し、取締役会がいつ再検討するかを伝えるものです。
適用と説明(Apply and explain): 取締役会は現在の規模を考慮し、指名委員会と報酬委員会を統合しています。独立した議長が両委員会を主導し、各会議の前に利益相反が記録され、取締役会は年次の有効性評価の中でこの体制をレビューします。会社の規模、所有構造、またはリスクプロファイルが変化した場合、取締役会はこの体制を再検討します。
内部統制に関する最近の英国での変更は、準備への要求水準を高めています。2024年の Code では、規定29が、重要な内部統制の有効性に関する取締役会による宣言へと移行しました。 2026、一方でFRCの 2025 レビューでは、更新された code に基づいて年次報告書を評価すると述べており、規定29に基づく報告は、 2027 FRCによる2025年の英国コーポレートガバナンス Code レビューにおいて開始される予定です。形式的な報告と実態の乖離は重要です。取締役会が重要な管理策を特定し、有効性を評価し、弱点を文書化し、改善策を説明できるかどうかを検証すべき時です。
実用的なエビデンス・ファイルを作成してください。記憶を頼りに再構成するのではなく、取締役会が「何を行ったか」を証明できるものである必要があります。
- 取締役会議事録: 決定事項、異議、忌避、およびフォローアップの担当者を記録します。
- 利益相反レジスター: 申告内容、経営陣による対応、およびレビュー日を記録します。
- 委員会資料: 検討された情報と、なされた提言を示します。
- スキルマトリックス: 取締役の能力と、現在のリスクおよび委員会の割り当てを紐付けます。
- 導入ログ: 取締役が code を受け、その責任を理解したことを示します。
- コントロール評価: 重要な内部統制に関する結論の根拠を保持すること。
ガバナンスの code は、セキュリティやアシュアランス・プログラムと同一化することなく、それらと並行して機能させることができます。アクセスレビューや統制の証跡を文書化している企業は、 SOC 2認証の概要 を個別の参照資料として活用しつつ、取締役会の code を監督、説明責任、および意思決定権に集中させることができます。
よくある落とし穴と実例から学ぶ教訓
最も多い間違いは、code を単なる事務作業として扱うことです。取締役会が整えられた文言を承認し、コンプライアンス声明を公開したものの、実際には非公式な関係を通じて意思決定を続けてしまうケースです。このようなアプローチでは、実態としての習慣が伴わないまま、統制が効いているように見せかけるだけになってしまいます。
形骸化する独立性
取締役が形式的な要件を満たしていても、社会的、商業的、あるいは歴史的なつながりのために、困難な問いを避けてしまうことがあります。その解決策は、あらゆる関係性を即座に失格とみなすことではありません。評価内容を文書化し、独立取締役が情報にアクセスできるようにし、さらに議長に対して、委員会が圧力を受けずに経営陣に異議を唱えられるかどうかを確認させる仕組みが必要です。
利益相反が記録されるだけで管理されない
年に一度署名するだけの名簿は、実効性のある統制とは言えません。取締役は就任時に利益相反を申告しても、後に同じ関係性が絡む新たな取引が発生する可能性があります。適切な実務では、関連する会議での申告、参加の是非の決定、必要に応じた忌避(リキューザル)の記録、そしてその体制が引き続き妥当かどうかの検討が求められます。
アンケートのみに形骸化した取締役会評価
アンケートで傾向を把握することはできますが、取締役会が困難な意思決定をどのように下したかという議論の代わりにはなりません。議長は、議論の質、情報のタイミング、委員会の有効性、そして証拠の変化に応じて取締役が意見を変えたかどうかを検証すべきです。また、取締役会はアクション、担当者、および完了ステータスを記録する必要があります。
取締役会での議論を伴わないダイバーシティ開示
属性情報の記載が完璧に見えても、取締役会が同じような経歴、ネットワーク、前提を持つ人材ばかりを採用し続けている場合があります。より強力な code は、ダイバーシティを後継者計画、スキル、建設的な議論、および指名プロセスと結びつけます。それは、取締役会が単に「見栄え」を良くするのではなく、より「有能」になっているかを問うものです。
これらは特定の企業を批判するものではなく、実務上の失敗パターンです。これらはインシデント・ガバナンスにも当てはまります。重大な事象が発生した際、取締役には明確なエスカレーションパス、意思決定の記録、および事後レビューが必要です。構造化された インシデント対応ガイド 運用面をサポートする一方で、ガバナンスの code は、誰が対応を監督し、取締役会がそこからどのように学びを得るかを決定します。
言葉が判断の代わりになってしまうと、code は機能しません。強力な取締役会は、対話を避けるためではなく、code を活用して対話を深めるためにそれを利用します。
実践への導入と最終的な問い
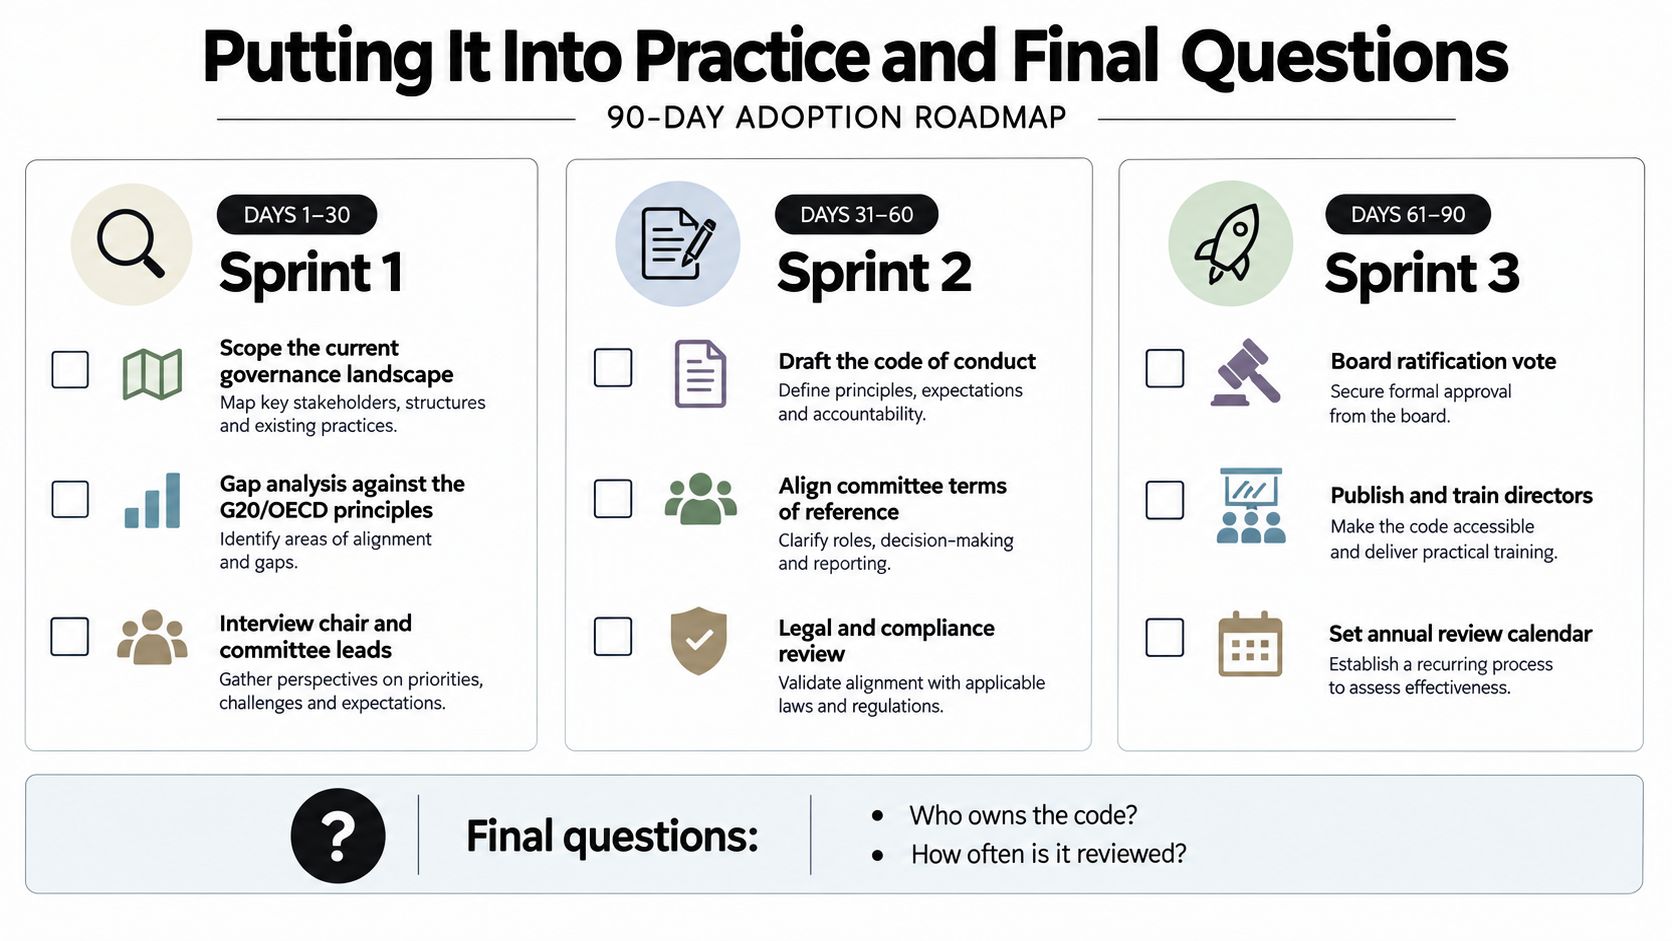
ある 90日間の導入プラン 取締役会が無理なく着手できるステップを提供します。
- 1〜30日目: 現在のガバナンス体制をマッピングし、G20/OECD原則と比較します。議長や委員会の責任者にヒアリングを行い、スコープ定義書とギャップ一覧を作成します。意思決定のポイントは、code の範囲と優先的なギャップの承認です。
- 31〜60日目: code のドラフト作成、委員会の職務権限(ToR)の整合、独立性と利益相反プロセスの検証、および法務・コンプライアンス審査を完了させます。意思決定のポイントは、運用モデルとエビデンス責任者の合意です。
- 61〜90日目: 「遵守または説明(comply-or-explain)」レポートの試行、取締役へのトレーニング、code の批准、導入パックの発行、および初回年次レビューのスケジューリングを行います。意思決定のポイントは、各重要条項に対して取締役会がエビデンスを提示できることの確認です。
初めてドラフトを作成する方からの最終的な質問
非上場企業にも code は必要ですか? 上場発行体と同じ code は必要ないかもしれませんが、意思決定、利益相反、監督、説明責任に関する書面化されたルールを設けることで、創業者への依存を防ぎ、より安全な成長を実現できます。
code はどの程度の頻度で更新すべきですか? 定められた年次サイクル、および所有権、上場ステータス、規制、戦略、または重大なリスクが変更された際に見直してください。OECDの2025年ファクトブックでは、複数の管轄区域における更新を記録しており、日本の2026年の改訂を「形式よりも実質と実用的な解釈への移行」と説明しています。これは、静的なドキュメントがいかに時代遅れになるかを示しています。 ガバナンスおよび制度的枠組みのレビューにおいて.
規定を適用できない場合はどうすればよいですか? 代替案を明確に説明し、セーフガードを特定し、責任者を割り当て、見直しのトリガーを設定してください。運用上の代替手段がない説明は、単に欠陥を認めているに過ぎません。
取締役会はどのように有効性を証明しますか? 議事録、委員会報告書、利益相反の記録、スキルレビュー、コントロールテスト、トレーニングログ、および文書化されたフォローアップを活用してください。エビデンスは、単に code が規定していることではなく、取締役が実際に何を行ったかを示すものであるべきです。
Capgo は、ロールベースのアクセス制御、組織のアクティビティやデプロイ変更の監査ログ、さらにシングルサインオン(SSO)やメンバー管理などのエンタープライズ機能を提供します。モバイルアプリ開発チームを監督しており、「誰が、いつ、何を変更したか」という明確な証跡が必要な場合は、 Capgo これらのログがガバナンスやレビュープロセスをどのようにサポートできるか、ぜひご確認ください。





