Venerdì pomeriggio, una correzione per la produzione è pronta, ma il meccanismo di live update della tua app Capacitor ha trasformato il deployment in un gioco a indovinelli. Un dispositivo segnala il nuovo bundle, un altro mantiene ancora un set di asset più vecchio, e il percorso di rollback si comporta in modo diverso a seconda di quale versione è arrivata per prima. L'updater sembrava un'integrazione piccola quando l'hai installato. Sostituirlo è più simile a configurare un differenziale: l'assemblaggio vecchio deve essere rimosso in modo pulito, quello nuovo deve corrispondere alla sua base, e ogni misurazione deve essere ripetibile.
Questo confronto conta perché un sistema di aggiornamento non è solo un pulsante di download. Traccia le versioni, ricostruisce i bundle, applica i confini tra nativo e JavaScript e decide cosa succede quando un pacchetto è incompleto o incompatibile. La domanda pratica non è solo come sostituire la consegna differenziale. È come sostituire l'updater senza creare un secondo punto di fallimento durante la migrazione.
Indice dei contenuti
- Riconoscere la necessità di un nuovo updater
- Rimuovere il vecchio meccanismo in sicurezza
- Installazione e configurazione della nuova piattaforma
- Mettere a punto build e pipeline CI
- Rollout e monitoraggio del successo
Riconoscere la necessità di un nuovo updater
Il primo segnale arriva spesso come un mistero operativo. Un rilascio supera i test locali, il server mostra un upload riuscito, ma il supporto continua a ricevere segnalazioni di utenti che vedono una vecchia schermata. Il team di sviluppo confronta bundle identifier, versioni della build nativa, assegnazioni dei channel e log dei dispositivi, scoprendo che l'updater ha accettato un pacchetto buildato su una base diversa da quella memorizzata localmente.
È come un differenziale con la rapportatura sbagliata. I componenti sembrano compatibili, ma l'assemblaggio produce rumore sotto carico. In un'app Capacitor, il rumore equivalente si manifesta come stato degli asset incoerente, estrazioni fallite, retry infiniti o un rollback che ripristina solo una parte del bundle previsto.
Un'analisi diagnostica utile parte dai sintomi piuttosto che dalle ipotesi:
- Mismatch di versione: Verifica che la shell nativa installata, il bundle scaricato e i metadati dell'updater concordino sul range di compatibilità previsto.
- Rollback poco chiaro: Testa se un update fallito ripristina il bundle precedente completo o lascia dietro file obsoleti.
- Osservabilità limitata: Verifica se riesci a identificare il dispositivo interessato, la versione del pacchetto, il canale, la fase del fallimento e l'ultimo avvio riuscito.
- Targeting non controllato: Cerca utenti in produzione che ricevono artefatti destinati a stream beta, staging o specifici di un cliente.
- Consegna inefficiente: Verifica se il sistema invia un archivio completo quando sono cambiati solo pochi asset web. Il contesto di questo trade-off è trattato in how delta updates reduce payload size.
Diagnostica prima di scegliere la sostituzione
Non considerare ogni aggiornamento fallito come prova che l'updater stesso sia difettoso. Un build artifact errato, una regola del canale sbagliata, un signing secret non valido o una modifica alla compatibilità nativa possono produrre lo stesso sintomo. Registra prima il percorso del fallimento, includendo l'identità del pacchetto, la versione base, lo stato del dispositivo e se l'app si è avviata correttamente dopo l'aggiornamento.
La sostituzione è giustificata quando il meccanismo non è in grado di fornire risposte affidabili o un recupero sicuro. Se il tuo team non può provare quali dispositivi hanno ricevuto un bundle, non può invalidare rapidamente un rilascio errato o non può garantire che una base mancante attivi il fallback su un pacchetto completo, correggere la configurazione potrebbe solo rimandare il prossimo incidente.
Il principio ingegneristico è lo stesso di un gruppo di ingranaggi. Verifica quale componente è guasto prima di rimuovere l'alloggiamento. Una migrazione completa dell'updater ha un costo iniziale maggiore, ma ti dà un protocollo pulito, regole di versione esplicite e un confine di rollback testabile, invece di un'altra regolazione sovrapposta a un'installazione incerta.
Rimuovere il vecchio meccanismo in sicurezza
Tratta la rimozione come una procedura di isolamento controllata. L'obiettivo non è eliminare un pacchetto sperando che il prossimo build riveli cosa resta. L'obiettivo è evitare che due meccanismi di update competano per la stessa directory web, startup hook, chiave di configurazione o endpoint di distribuzione.
Inizia congelando il branch di migrazione e registrando il comportamento attuale. Salva la versione del plugin attivo, la configurazione nativa, le variabili d'ambiente, i comandi CI, i nomi dei channel e la posizione in cui vengono salvati i bundle scaricati. Ti serve questo inventario per distinguere i cambiamenti intenzionali dalle omissioni accidentali al primo build pulito.
Stabilire una baseline pulita
Crea un branch temporaneo o una copia di lavoro, quindi ispeziona l'albero delle dipendenze e la configurazione Capacitor. Identifica il pacchetto dell'updater legacy tramite il suo nome reale, invece di fare una ricerca generica per "update". Controlla package.json, i lockfile, capacitor.config.ts, le impostazioni del progetto iOS, le risorse Android e l'avvio code che chiama i metodi download, sync, install o rollback.
Rimuovi la dipendenza con il package manager usato dal repository. Ad esempio, con npm:
npm uninstall <legacy-updater-package>
npx cap sync
Usa il comando equivalente per pnpm o Yarn se è quello standardizzato nel progetto. Il placeholder è intenzionale. Una guida alla migrazione non dovrebbe inventare un nome di pacchetto e incoraggiare un comando distruttivo contro la dipendenza sbagliata.
Poi cerca nel repository l'identificativo del vecchio plugin, le chiamate a API, i nomi degli endpoint, le chiavi di configurazione e gli event listener. Elimina gli import obsoleti e l'inizializzazione code dallo strato applicativo. Rimuovi anche i wrapper inutilizzati. Lasciare un'astrazione locale che chiama un updater rimosso rende il debugging successivo molto più difficile, perché la build potrebbe riuscire mentre il comportamento all'avvio fallisce.
Pulisci i residui nativi
Apri i progetti iOS e Android dopo la rimozione della dipendenza. Elimina i riferimenti nativi non puliti dal package manager, inclusi i pods aggiunti manualmente, le dipendenze Gradle, le voci del manifest, i valori delle risorse, gli URL schemes, le dichiarazioni dei receiver e gli hook di inizializzazione. Non eliminare file solo perché i nomi sembrano correlati. Verifica che ogni file appartenga esclusivamente all'updater legacy e che nessuna configurazione condivisa di Capacitor dipenda da esso.
Esegui un refresh delle dipendenze native e compila entrambe le piattaforme prima di installare la sostituzione. Questo separa i fallimenti di pulizia da quelli di integrazione. Una build nativa pulita non dimostra che la migrazione funzioni, ma una build pulita fallita dimostra che il vecchio meccanismo non è stato completamente neutralizzato.
Lo stesso rigore vale per gli script. Rimuovi dalla CI i vecchi job di upload, le variabili degli endpoint, i passaggi di signing, i comandi di copia degli artifact e le notifiche di release. Controlla sia i workflow delle pull request sia quelli di produzione. Un job di preview dimenticato può pubblicare un package incompatibile su un canale che sembra innocuo, finché un tester non lo riceve.
Regola pratica: Non migrare mai cambiando il vecchio updater e aggiungendo il nuovo nello stesso commit. Rendi osservabile la rimozione, fai il build e solo allora introduci il sostituto.
Prima di procedere, installa l'app pulita su un dispositivo di test e verifica che non tenti più di contattare il vecchio servizio. Cancella i dati dell'app dove necessario, ispeziona i log di avvio e conferma che l'app carichi normalmente i web asset inclusi nel bundle. Questa baseline è il tuo campione di controllo per la fase successiva. Per un confronto più ampio tra gli approcci, consulta Alternative a CodePush per Capacitor, Ionic e Cordova.
Installazione e configurazione della nuova piattaforma
Un updater sostitutivo dovrebbe entrare in un progetto come un protocollo esplicito, non come una libreria opaca. Definisci cosa contiene un bundle, quali versioni native possono applicarlo, come i canali mappano le audience e cosa fa il client se la sua base memorizzata non è disponibile. Se queste regole non sono chiare prima dell'installazione, la migrazione supererà un test happy path ma rimarrà insicura in produzione.
Aggiungi il client con criterio
Installa il nuovo pacchetto dell'updater usando il package manager del repository, quindi sincronizza i progetti nativi:
npm install <new-updater-package>
npx cap sync
Usa nel progetto reale il nome del pacchetto e le chiavi di configurazione documentati dal vendor. Tieni separata la modifica della dipendenza dagli upgrade non correlati di Capacitor, così una build nativa fallita ha una causa circoscritta.
Inizializza l'updater in un punto prevedibile all'avvio dell'app. Deve conoscere la build nativa corrente, il canale attivo, la versione del bundle web locale e la policy del server per il controllo degli aggiornamenti. Evita di distribuire le chiamate di aggiornamento su più schermate. Un unico servizio deve gestire controlli, download, verifica, decisioni di installazione e reporting degli errori.
Il client deve distinguere un aggiornamento del bundle JavaScript da un aggiornamento dell'app nativa. Un bundle web non può aggiungere un plugin nativo, modificare i permessi di piattaforma o presupporre con sicurezza che esista un nuovo bridge nativo. Codifica la compatibilità nei metadati di rilascio e fai in modo che l'updater rifiuti i pacchetti fuori dall'intervallo nativo supportato.
Crea i canali prima di pubblicare
Configura stream separati per test interni, staging e produzione. Un canale è più di un'etichetta. È un guardrail che determina quale pubblico può ricevere un pacchetto e ti dà un ambiente controllato per validare avvio, navigazione, autenticazione, comportamento offline e chiamate al bridge nativo.
Definisci il percorso di promozione per iscritto:
- Sviluppo compila localmente senza pubblicare.
- Interno riceve artefatti firmati per i dispositivi di ingegneria e QA.
- Staging simula servizi e configurazioni di release in condizioni di produzione.
- Produzione accetta solo un artifact che ha superato i controlli precedenti.
Tieni l'assegnazione del canale fuori dal bundle dell'applicazione quando possibile, usando configurazione d'ambiente gestita invece di valori di test hard-coded. Una build di produzione che punta per errore a uno stream beta è un errore del processo di release, non dell'utente.
Proteggi il confine del bundle
Il servizio dovrebbe pubblicare un web bundle completo e deterministico, anche quando l'ottimizzazione del trasporto invia solo i file modificati. Genera l'artifact da un workspace pulito, escludi source map o file di sviluppo a meno che non ci sia un motivo preciso per distribuirli, e registra un'identità di contenuto per il pacchetto risultante.
Richiedi la verifica dell'integrità prima dell'installazione. Il client deve validare i dati scaricati, ricostruire la directory prevista e passarci in modo atomico. Se la verifica fallisce, conserva il bundle attualmente funzionante e segnala il fallimento con contesto sufficiente per diagnosticarlo.
Il modello OTA più ampio, compresi il timing sicuro degli update e i limiti nativi, è descritto in come eseguire gli update OTA.
Memorizza la configurazione nel secret manager della piattaforma o in variabili CI protette, non nel repository. Separa l'accesso in lettura per i job di build dai permessi amministrativi che possono eliminare release o cambiare il targeting di produzione. L'updater dovrebbe anche esporre un fallback al pacchetto completo. Se il dispositivo non ha la versione base richiesta, il sistema non deve tentare di applicare una patch non ancorata.
Mettere a punto build e pipeline CI
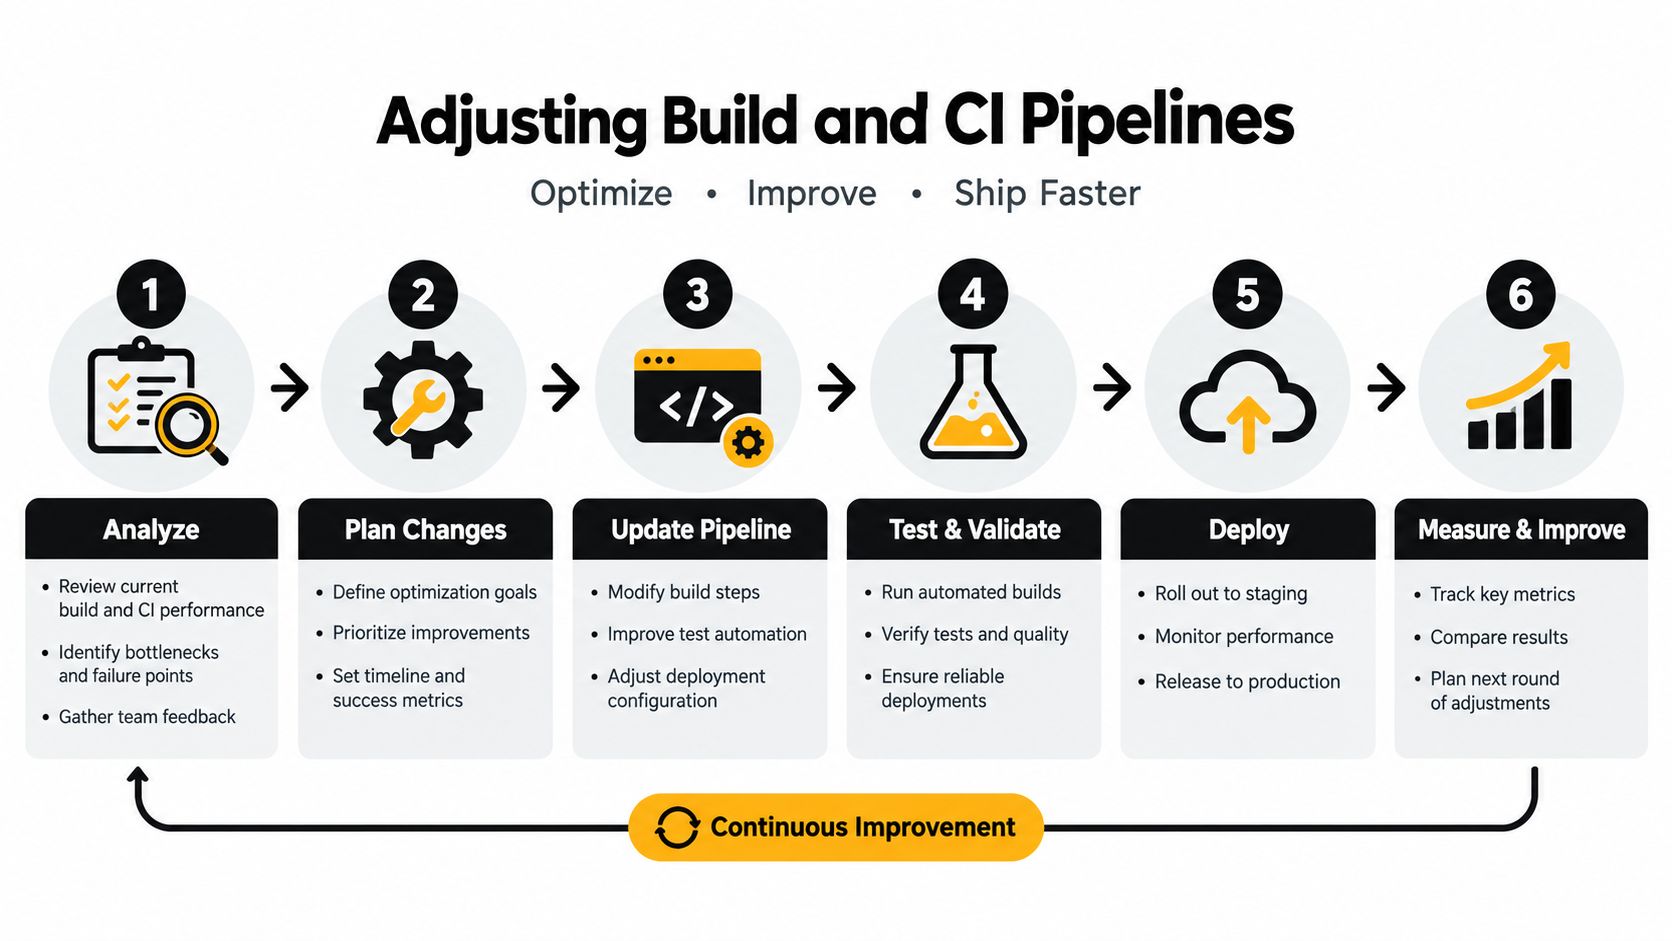
La pubblicazione manuale può andare bene per un esperimento, ma è rischiosa come sistema di release. Una pipeline affidabile trasforma una revisione del sorgente in un artifact noto, esegue i controlli su quell'artifact, lo firma, lo pubblica sul canale previsto e ne registra il risultato. Lo stesso input deve produrre la stessa decisione di release, che il job giri sulla workstation di un developer o su un runner ospitato.
Build dell'artifact in un ambiente pulito
Inizia con una sequenza riproducibile. Installa le dipendenze con lockfile, esegui linting e test, builda il layer web e genera l'output Capacitor dai file risultanti. Non calcolare un diff rispetto alla directory di lavoro di un developer. Confronta invece due bundle immutabili e versionati prodotti dalla CI.
Una pipeline pratica separa le responsabilità:
- Validazione: Esegui unit test, type check, linting e una production web build prima di ogni upload.
- Compatibilità: Conferma che le capacità native richieste dal bundle corrispondano alle build dell'app target.
- Packaging: Crea un archivio deterministico o un file manifest ed escludi i file temporanei.
- Firma: Firma il rilascio con le credenziali protette detenute dall'ambiente CI.
- Pubblicazione: Invia l'artefatto al canale selezionato da branch, tag o approvazione del rilascio.
- Verification: Interroga il servizio di delivery e conferma che versione pubblicata, checksum e canale corrispondano.
Rendi l'identità della versione inequivocabile
Usa un identificativo di rilascio che colleghi la revisione sorgente, la compatibilità nativa e il bundle pubblicato. Non fare affidamento su etichette mutabili come “latest” durante il troubleshooting. L'updater deve riportare la versione installata esatta e la versione candidata esatta, mentre il sistema di rilascio deve conservare abbastanza storico per eseguire rollback o ripubblicazioni intenzionali.
Un manifest utile registra:
| Campo | Perché è importante |
|---|---|
| Versione bundle | Identifica gli asset web installati e quelli candidati |
| Compatibilità nativa | Evita che un web bundle utilizzi un bridge code non disponibile |
| Canale | Definisce il target di riferimento |
| Versione base | Ancora la ricostruzione differenziale |
| Valore di integrità | Rileva corruzione o manomissioni |
| Stato del rilascio | Supporta decisioni di promozione, pausa e rollback |
La versione base è fondamentale per la consegna differenziale. La RFC 3229 descrive il modello generale: un client identifica la propria rappresentazione memorizzata, richiede un algoritmo di differenziazione e riceve una risposta che rappresenta la modifica anziché la risorsa completa. L'equivalente a livello applicativo dovrebbe calcolare una patch solo quando la base nota del dispositivo è valida, inviando il bundle completo nel caso contrario.
Sicurezza del percorso di pubblicazione
Tratta il runner CI come una macchina di rilascio privilegiata. Limita chi può attivare la pubblicazione in produzione, mantieni i materiali di firma fuori dai log, ruota le credenziali tramite i controlli segreti della piattaforma e impedisce alle pull request non fidate di accedere ai segreti di rilascio. Il Pratiche di sicurezza CI/CD di DevArmor fornisce un contesto utile per rafforzare permessi, segreti e confini della pipeline.
Aggiungi un passaggio di dry-run o di pubblicazione in staging prima della produzione. Testa l'artifact scaricato su un simulatore o dispositivo pulito, quindi verifica avvio iniziale, riavvio, download interrotto, firma rifiutata e comportamento di rollback. Mantieni il job di rilascio idempotente ove possibile. La riesecuzione di un job fallito non deve creare una raccolta ambigua di pacchetti con identificatori sovrapposti.
Per un pattern di implementazione concreto, usa la Capacitor CI/CD pipeline setup guide. L'obiettivo non è solo automatizzare gli upload. È rendere ogni rilascio auditabile dal commit sorgente allo stato del dispositivo.
Rollout e monitoraggio del successo
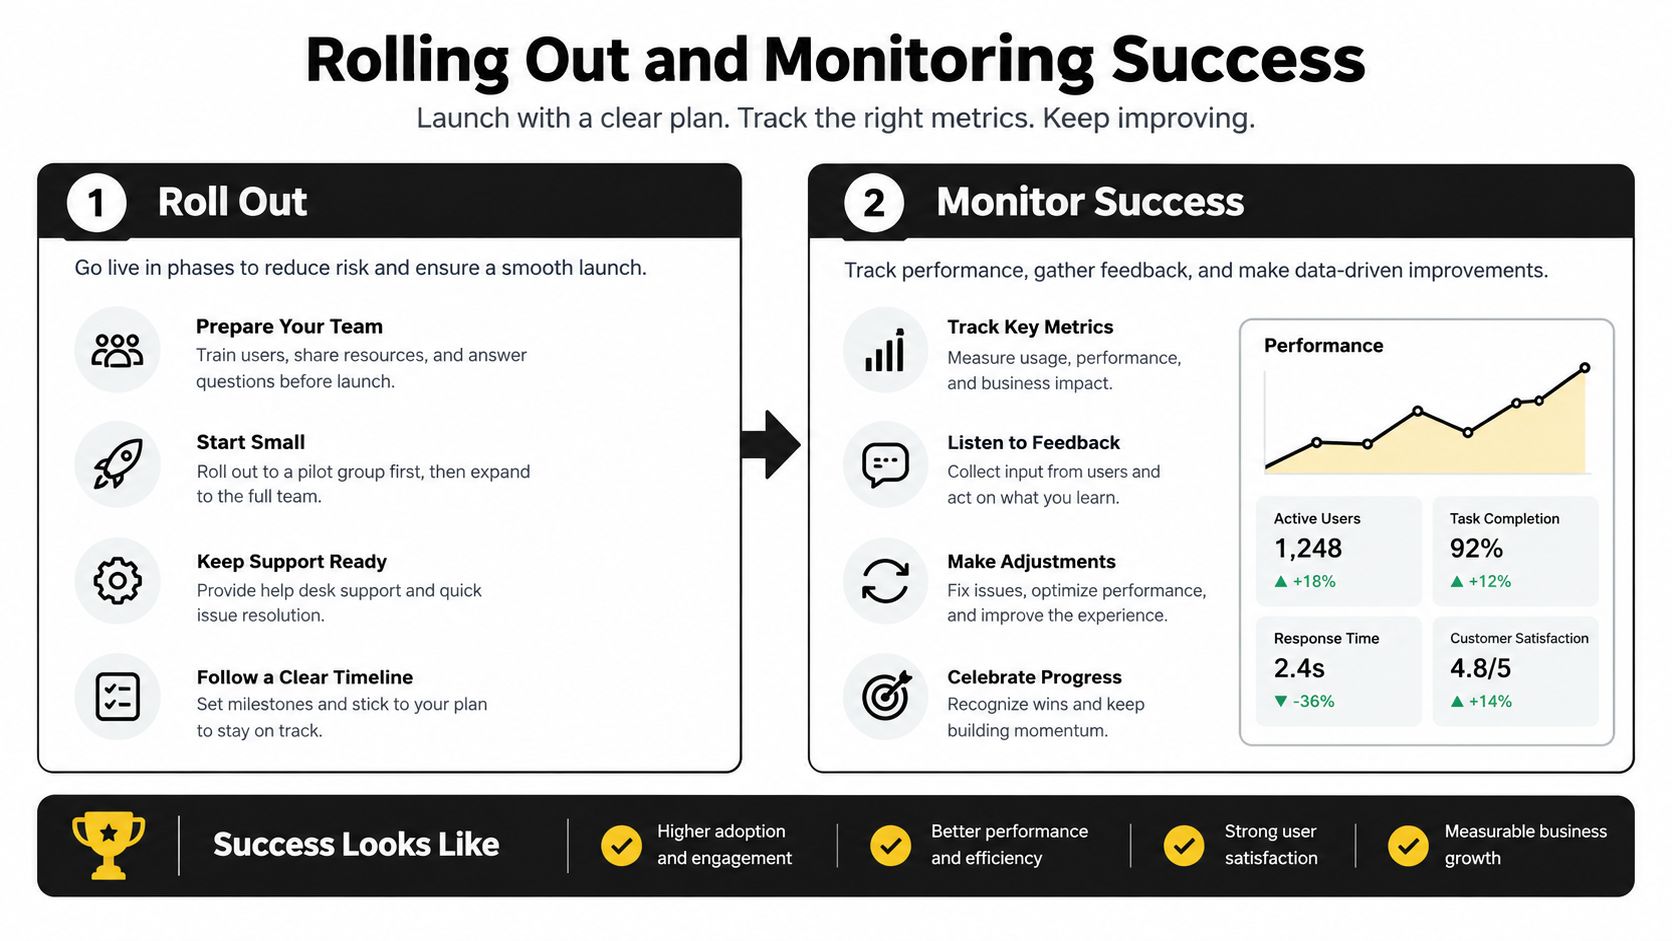
Un rollout è il momento in cui il design dell'updater viene testato sotto carico. Il primo giorno, un pacchetto che sembrava perfetto in staging si scontra con dispositivi con basi più vecchie, download interrotti, poco spazio e versioni dell'app non coperte dalla tua matrice QA. Considera il targeting basato su percentuali come una manopola, mentre il vero meccanismo di sicurezza è la capacità di bloccare la promozione e riportare gli utenti a un bundle noto per essere stabile. Gestisci il rollout come faresti con un nuovo set di ingranaggi differenziali: inizia con una verifica di montaggio controllata, ascolta eventuali problemi e apri il rollout solo dopo aver confermato che l'ingranamento è stabile.
Osserva l'intero percorso di aggiornamento
Monitora l'intero percorso, non solo il trasferimento. I dispositivi possono scaricare ogni singolo byte e fallire comunque nella verifica della firma, nell'estrazione, nell'attivazione o al primo avvio dopo lo swap. Logga ogni fase includendo la versione del bundle, la versione dell'app nativa, il channel, la piattaforma, un identificativo del dispositivo privacy-friendly e una categoria di errore su cui il team possa intervenire.
I segnali minimi dovrebbero rispondere ad alcune domande operative:
- Il dispositivo ha rilevato il candidato?
- Ha ricevuto il bundle completo o una patch differenziale?
- La validazione dell'integrità è passata?
- L'attivazione è stata completata?
- L'app si è avviata correttamente in seguito?
- Il client è rimasto stabile nella successiva sessione normale?
Quella traccia di eventi dà ai diversi team ciò di cui hanno bisogno. Il supporto ha bisogno di una timeline per dispositivo per spiegare cosa è successo su un telefono. I responsabili del rilascio hanno bisogno di trend su adozione, fallimenti e rollback sull'intera flotta. Un modello pratico per monitorare il successo degli update OTA nelle app Capacitor si mappa perfettamente su queste fasi, semplificando il design della dashboard.
Usa il rollback come feature di rilascio
Imposta le condizioni di rollback prima di pubblicare. Ottimi trigger sono un aumento degli avvii falliti, errori di integrità ripetuti, un numero crescente di dispositivi bloccati sulla versione candidata o un pattern di crash isolato a una sola piattaforma. Mantieni sul dispositivo l'ultimo bundle funzionante e rendi il ritorno alla versione precedente reversibile senza attendere un rilascio sugli store.
Il rollback richiede anche di conservare le evidenze. Mantieni i log e i metadati del pacchetto fallito per permettere al team di riprodurre il problema, identificare il range di compatibilità interessato e decidere se ripristinare l'assegnazione precedente o rilasciare un artifact corretto. Un rollback che elimina il sintomo per gli utenti ma cancella le tracce di solito porta allo stesso errore nel rilascio successivo.
Il modello di trasporto alla base della distribuzione differenziale esiste da molto tempo. L'HTTP delta encoding è diventato uno standard web ufficiale con la RFC 3229, pubblicata dall'Internet Engineering Task Force nel gennaio 2002, e il Specifica RFC 3229 è ancora utile per un motivo pratico. Un delta aiuta solo se il client ha una versione base valida e se ricostruire il risultato costa meno di inviare l'intera risorsa.
Ecco perché gli updater che conoscono l'applicazione tendono a funzionare meglio che affidarsi al comportamento delta generico di HTTP. Il servizio conosce il bundle di base, il client può verificare l'output ricostruito e l'updater può ripiegare su un pacchetto completo quando il match non è corretto. La scelta ingegneristica è se il protocollo di delivery rende espliciti compatibilità, integrità, rollback e osservabilità: la risposta determina se la delivery differenziale serve davvero.