Freitagnachmittag: Ein Production-Fix ist bereit, aber der live update Mechanismus deiner Capacitor App macht das Deployment zum Glücksspiel. Ein Gerät meldet das neue Bundle, ein anderes behält alte Assets, und der Rollback verhält sich je nach Versionsreihenfolge unterschiedlich. Die Integration des Updaters wirkte anfangs klein. Der Austausch gleicht eher dem Aufbau eines differential Systems: Die alte Struktur muss sauber entfernt werden, das neue muss zur Basis passen, und jeder Schritt muss reproduzierbar sein.
Dieser Vergleich ist wichtig, denn ein Update-System ist mehr als nur ein Download-Button. Es trackt Versionen, rekonstruiert Bundles, verwaltet native und JavaScript-Grenzen und entscheidet, was bei unvollständigen oder inkompatiblen Paketen passiert. Die entscheidende Frage ist nicht nur, wie man differential delivery ersetzt, sondern wie man den Updater austauscht, ohne während der Migration eine zweite Fehlerquelle zu schaffen.
Inhaltsverzeichnis
- Wann ein neuer Updater nötig ist
- Den alten Mechanismus sicher entfernen
- Neue Plattform installieren und konfigurieren
- Build- und CI-Pipelines anpassen
- Rollout und Erfolg überwachen
Warum ein neuer Updater nötig ist
Die erste Warnung zeigt sich meist als mysteriöser Betriebsausfall. Ein Release besteht die lokalen Tests, der Server meldet einen erfolgreichen Upload, doch der Support erhält weiterhin Meldungen über veraltete Screens. Das Engineering-Team vergleicht Bundle-IDs, Native Build-Versionen, Channel-Zuweisungen und Device-Logs, nur um festzustellen, dass der Updater ein Paket akzeptiert hat, das auf einer anderen Basis gebaut wurde als die lokal gespeicherte.
Das ist wie ein Differential mit falscher Übersetzung. Die Teile wirken kompatibel, aber das Getriebe macht unter Last Geräusche. In einer Capacitor App äußert sich dieses „Geräusch“ durch inkonsistente Assets, fehlgeschlagene Extraktion, Endlosschleifen bei Retries oder einen Rollback, der nur Teile des erwarteten Bundles wiederherstellt.
Eine effektive Diagnose beginnt bei den Symptomen, nicht bei Vermutungen:
- Versionskonflikte: Prüfen Sie, ob die installierte Native Shell, das heruntergeladene Bundle und die Updater-Metadaten hinsichtlich ihrer Kompatibilität übereinstimmen.
- Unklarer Rollback: Testen Sie, ob ein fehlgeschlagenes Update das komplette vorherige Bundle zurücksetzt oder veraltete Dateien zurücklässt.
- Mangelnde Observability: Prüfen Sie, ob Sie das betroffene Device, die Paketversion, den Channel, die Fehlerphase und den letzten erfolgreichen Launch identifizieren können.
- Unkontrolliertes Targeting: Suchen Sie nach Production-Usern, die Artefakte aus Beta-, Staging- oder kundenspezifischen Streams erhalten.
- Ineffiziente Auslieferung: Prüfen Sie, ob das System ein komplettes Archiv sendet, obwohl sich nur wenige Web-Assets geändert haben. Die Hintergründe zu diesem Design-Trade-off finden Sie in wie Delta-Updates die Payload-Größe reduzieren.
Diagnose vor dem Austausch
Betrachten Sie nicht jedes fehlgeschlagene Update als Beweis dafür, dass der Updater selbst defekt ist. Ein fehlerhaftes Build-Artefakt, eine falsche Channel-Regel, ein ungültiges Signing-Secret oder eine Änderung der Native-Kompatibilität können dieselben Symptome verursachen. Erfassen Sie zuerst den Fehlerpfad, einschließlich Package-ID, Basisversion, Gerätestatus und ob die App nach dem Update erfolgreich gestartet ist.
Ein Austausch ist erst gerechtfertigt, wenn der Mechanismus keine zuverlässigen Antworten oder eine sichere Recovery bietet. Wenn Ihr Team nicht nachweisen kann, welche Geräte ein Bundle erhalten haben, ein schlechtes Release nicht schnell invalidieren kann oder nicht garantieren kann, dass bei einer fehlenden Basis auf ein komplettes Package zurückgegriffen wird, verschiebt das Patchen der Konfiguration nur den nächsten Vorfall.
Das Engineering-Prinzip ist dasselbe wie bei einer Getriebebaugruppe: Bestätige die defekte Komponente, bevor du das Gehäuse entfernst. Eine vollständige Updater-Migration kostet upfront mehr, gibt dir aber ein sauberes Protokoll, explizite Versionsregeln und eine testbare Rollback-Grenze – statt noch eine Anpassung auf eine unsichere Installation zu stapeln.
Den alten Mechanismus sicher entfernen
Betrachte die Entfernung als kontrolliertes Isolationsverfahren. Das Ziel ist nicht, ein Package zu löschen und zu hoffen, dass der nächste Build zeigt, was übrig bleibt. Das Ziel ist zu verhindern, dass zwei Update-Mechanismen um dasselbe Web-Verzeichnis, denselben Startup-Hook, denselben Konfigurationsschlüssel oder denselben Delivery-Endpoint konkurrieren.
Friere zuerst den Migrations-Branch ein und halte das aktuelle Verhalten fest. Speichere die aktive Plugin-Version, die native Konfiguration, Umgebungsvariablen, CI-Commands, Channel-Namen und den Speicherort der heruntergeladenen Bundles. Dieses Inventar brauchst du, um beim ersten sauberen Build beabsichtigte Änderungen von versehentlichen Auslassungen zu unterscheiden.
Eine saubere Baseline schaffen
Erstelle einen Wegwerf-Branch oder eine Arbeitskopie und untersuche dann den Dependency-Tree sowie die Capacitor-Konfiguration. Identifiziere das Legacy-Updater-Package anhand seines tatsächlichen Package-Namens statt über eine generische Suche nach „update“. Prüfe package.jsonLockfiles, capacitor.config.ts, iOS-Projekteinstellungen, Android-Ressourcen und der Startup-code, der die Methoden download, sync, install oder rollback aufruft.
Entferne die Dependency mit dem Package Manager, den das Repository verwendet. Zum Beispiel mit npm:
npm uninstall <legacy-updater-package>
npx cap sync
Nutze den entsprechenden Befehl für pnpm oder Yarn, falls dein Projekt darauf standardisiert ist. Der Platzhalter ist Absicht. Ein Migrationsguide sollte keine Paketnamen erfinden und keinen destruktiven Befehl gegen die falsche Dependency empfehlen.
Suche dann im Repository nach der alten Plugin-ID, API Aufrufen, Endpunkt-Namen, Konfigurationsschlüsseln und Event-Listenern. Lösche veraltete Imports und die Initialisierung von code aus dem Application Layer. Entferne auch tote Wrapper. Eine lokale Abstraktion, die einen gelöschten Updater aufruft, zu lassen, erschwert das Debugging massiv, da der Build zwar erfolgreich sein kann, das App-Verhalten beim Start aber fehlschlägt.
Native Rückstände bereinigen
Öffne die iOS- und Android-Projekte nach dem Entfernen der Dependency. Lösche native Referenzen, die der Package Manager nicht bereinigt hat, einschließlich manuell hinzugefügter Pods, Gradle-Dependencies, Manifest-Einträgen, Resource-Werten, URL-Schemes, Receiver-Deklarationen und Initialisierungs-Hooks. Lösche Dateien nicht einfach nur wegen ihres Namens. Stelle sicher, dass jede Datei exklusiv zum alten Updater gehört und keine gemeinsame Capacitor Konfiguration davon abhängt.
Führe einen Refresh der nativen Dependencies aus und kompiliere beide Plattformen, bevor du den Ersatz installierst. So trennst du Fehler bei der Bereinigung von Integrationsfehlern. Ein sauberer Native Build beweist zwar nicht, dass die Migration funktioniert, aber ein fehlgeschlagener Build beweist, dass der alte Mechanismus noch nicht vollständig neutralisiert wurde.
Dasselbe gilt für Skripte. Entferne alte Upload-Jobs, Endpoint-Variablen, Signing-Schritte, Befehle zum Kopieren von Artefakten und Release-Benachrichtigungen aus der CI. Überprüfe sowohl Pull-Request- als auch Production-Workflows. Ein vergessener Preview-Job kann ein inkompatibles Package in einen Channel pushen, der harmlos wirkt, bis ein Tester ihn erhält.
Praktische Regel: Migriere niemals, indem du den alten Updater änderst und den neuen im selben Commit hinzufügst. Mache die Entfernung sichtbar, baue das Projekt und führe erst dann den Ersatz ein.
Bevor du weitermachst, installiere die bereinigte App auf einem Testgerät und verifiziere, dass sie nicht mehr versucht, den alten Service zu kontaktieren. Lösche bei Bedarf die App-Daten, prüfe die Startup-Logs und bestätige, dass die App ihre bundled Web-Assets weiterhin normal lädt. Diese Baseline dient als Kontrollprobe für die nächste Phase. Für einen breiteren Vergleich der Ansätze schau dir an: CodePush-Alternativen für Capacitor, Ionic und Cordova.
Installation und Konfiguration der neuen Plattform
Ein Ersatz-Updater sollte als explizites Protokoll in ein Projekt einfließen, nicht als undurchsichtige Library. Definiere, was ein Bundle enthält, welche Native-Versionen es anwenden können, wie Channels auf Zielgruppen gemappt werden und was der Client tut, wenn seine gespeicherte Base nicht verfügbar ist. Wenn diese Regeln vor der Installation nicht klar sind, wird die Migration zwar den Happy-Path-Test bestehen, bleibt aber in der Production unsicher.
Füge den Client gezielt hinzu
Installiere das neue Updater-Package über den Package Manager des Repositories und synchronisiere anschließend die Native-Projekte:
npm install <new-updater-package>
npx cap sync
Verwende im Projekt den dokumentierten Paketnamen und die Konfigurationsschlüssel des Anbieters. Halte die Abhängigkeitsänderung von anderen Capacitor Upgrades getrennt, damit ein fehlerhafter Native Build eine leicht eingrenzbare Ursache hat.
Initialisiere den Updater an einem festen Punkt beim App-Start. Er muss den aktuellen Native Build, den aktiven Channel, die lokale Web Bundle Version und die Server-Policy für Update-Checks kennen. Verteile Update-Aufrufe nicht über mehrere Screens. Ein einziger Service sollte für Checks, Downloads, Verifizierung, Installationsentscheidungen und Error Reporting zuständig sein.
Der Client muss zwischen einem JavaScript Bundle Update und einem nativen App-Update unterscheiden. Ein Web Bundle kann keine nativen Plugins hinzufügen, Plattform-Berechtigungen ändern oder sicher davon ausgehen, dass ein neuer Native Bridge existiert. Hinterlege die Kompatibilität in den Release-Metadaten, damit der Updater Pakete außerhalb des unterstützten nativen Bereichs ablehnt.
Channels vor dem Publishing erstellen
Richte separate Streams für internes Testing, Staging und Production ein. Ein Channel ist mehr als nur ein Label. Er ist eine Guardrail, die bestimmt, welche Zielgruppe ein Paket erhält, und bietet dir einen kontrollierten Ort, um Startup, Navigation, Authentifizierung, Offline-Verhalten und Native Bridge Calls zu validieren.
Definiere den Promotion-Pfad schriftlich:
- Entwicklung wird lokal gebaut, ohne zu publishieren.
- Internal erhält signierte Artefakte für Engineering- und QA-Devices.
- Staging testet Production-ähnliche Services und Release-Konfigurationen.
- Produktion akzeptiert nur ein Artefakt, das die vorherigen Checks bestanden hat.
Vermeide hartcodierte Testwerte im Application Bundle. Nutze stattdessen eine verwaltete Umgebungskonfiguration für die Channel-Zuweisung. Ein Production Build, der versehentlich auf einen Beta-Stream zeigt, ist ein Fehler im Release-Prozess, kein Anwenderfehler.
Schütze die Bundle-Grenze
Der Service sollte ein vollständiges, deterministisches Web Bundle bereitstellen, auch wenn die Transportoptimierung später nur geänderte Dateien sendet. Erzeuge das Artefakt aus einem sauberen Workspace, schließe Source Maps oder Dev-Files aus (außer es gibt einen triftigen Grund) und speichere eine Content-ID für das Paket.
Verpflichtende Integritätsprüfung vor der Installation. Der Client muss die heruntergeladenen Daten validieren, das erwartete Verzeichnis rekonstruieren und den Wechsel atomar durchführen. Schlägt die Prüfung fehl, muss das aktuell funktionierende Bundle erhalten bleiben und der Fehler mit ausreichend Kontext gemeldet werden.
Das umfassendere OTA-Modell, inklusive sicherem Update-Timing und nativen Einschränkungen, findest du in so führst du OTA Updates durch.
Speichere Konfigurationen im Secret Manager der Plattform oder in geschützten CI-Variablen, nicht im Repository. Trenne Lesezugriffe für Build-Jobs von Admin-Rechten, die Releases löschen oder das Production-Targeting ändern können. Der Updater sollte zudem einen Fallback auf das komplette Paket bieten. Fehlt die erforderliche Basisversion auf dem Gerät, darf das System keinen ungebundenen Patch anwenden.
Build- und CI-Pipelines optimieren
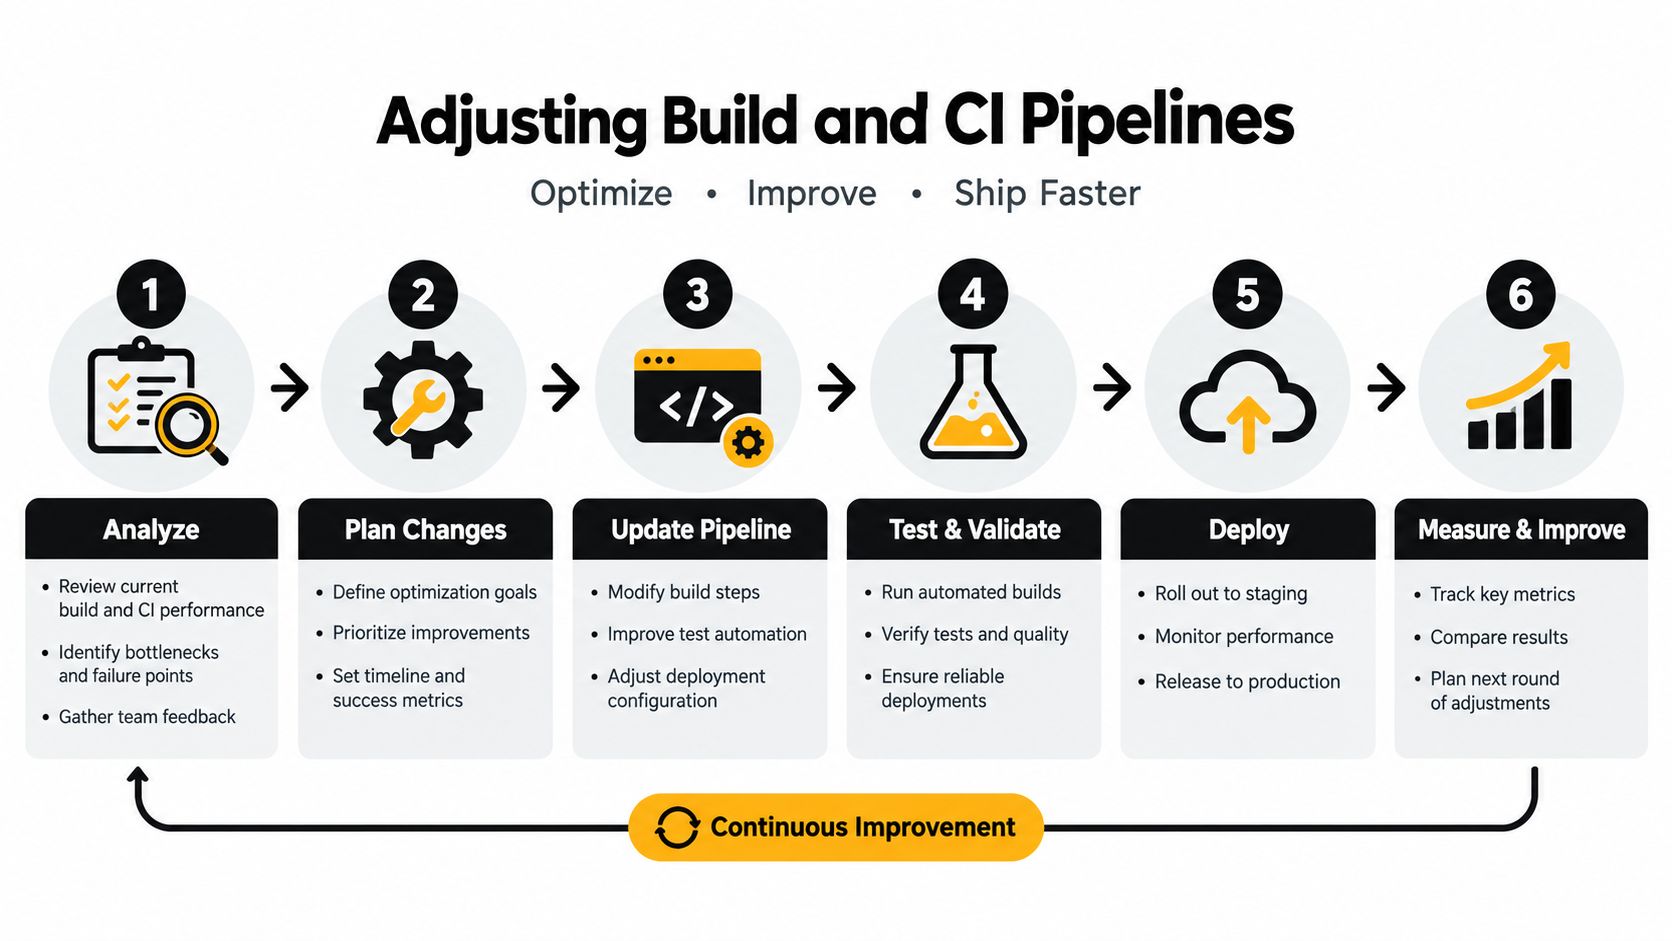
Manuelles Publishing ist für Experimente okay, aber als Release-System zu riskant. Eine zuverlässige Pipeline verwandelt eine Source-Revision in ein definiertes Artefakt, führt Checks durch, signiert es, veröffentlicht es im Ziel-Channel und protokolliert das Ergebnis. Derselbe Input muss zur gleichen Release-Entscheidung führen, egal ob der Job auf einer Workstation oder einem Hosted Runner läuft.
Artefakt in einer Clean Environment bauen
Beginne mit einer reproduzierbaren Sequenz. Installiere locked Dependencies, führe Linting und Tests aus, baue den Web-Layer und generiere den Capacitor Output aus den resultierenden Dateien. Berechne kein Differential gegen das Working Directory eines Entwicklers. Vergleiche stattdessen zwei unveränderliche, versionierte Bundles, die von der CI erstellt wurden.
Eine praktische Pipeline trennt Verantwortlichkeiten:
- Validierung: Führe Unit Tests, Type Checks, Linting und einen Production Web Build vor jedem Upload aus.
- Kompatibilität: Stelle sicher, dass die benötigten Native Capabilities des Bundles mit den Ziel-App-Builds übereinstimmen.
- Packaging: Erstelle ein deterministisches Archiv oder File Manifest und schließe temporäre Dateien aus.
- Signing: Signieren Sie das Release mit geschützten Credentials der CI-Umgebung.
- Veröffentlichung: Senden Sie das Artefakt an den Channel, der per Branch, Tag oder Release-Approval ausgewählt wurde.
- Verifizierung: Fragen Sie den Delivery-Service ab und prüfen Sie, ob Version, Checksumme und Channel übereinstimmen.
Versionsidentität eindeutig gestalten
Nutzen Sie einen Release-Identifier, der die Source-Revision, die Native Build-Kompatibilität und das veröffentlichte Bundle verknüpft. Verlassen Sie sich beim Troubleshooting nicht auf veränderliche Labels wie „latest“. Der Updater muss die exakte installierte Version und die exakte Candidate-Version melden, während das Release-System genug Historie vorhalten muss, um gezielte Rollbacks oder Republishes zu ermöglichen.
Ein hilfreiches Manifest protokolliert:
| Feld | Warum das wichtig ist |
|---|---|
| Bundle-Version | Identifiziert die installierten und verfügbaren Web-Assets |
| Native Kompatibilität | Verhindert, dass ein Web-Bundle auf nicht verfügbare code zugreift |
| Channel | Definiert die Zielgruppe |
| Basisversion | Verankert die differenzielle Rekonstruktion |
| Integritätswert | Erkennt Korruption oder Manipulation |
| Release-Status | Unterstützt Promotion, Pause und Rollback-Entscheidungen |
Die Basisversion ist entscheidend für das Differential Delivery. RFC 3229 beschreibt das Modell: Ein Client identifiziert seine gespeicherte Version, fordert einen Differenz-Algorithmus an und erhält nur die Änderungen statt der kompletten Ressource. Die App-Ebene sollte einen Patch nur berechnen, wenn die lokale Basisversion gültig ist, und andernfalls das vollständige Bundle senden.
Den Publishing-Pfad absichern
Betrachte den CI-Runner als eine privilegierte Release-Maschine. Schränke ein, wer Production-Releases triggern darf, halte Signing-Material aus den Logs fern, rotiere Credentials über die Secret-Controls der Plattform und verhindere, dass unautorisierte Pull Requests Zugriff auf Release-Secrets erhalten. Die DevArmor CI/CD Security-Praktiken bieten hilfreichen Kontext für die Absicherung von Berechtigungen, Secrets und Pipeline-Grenzen.
Füge vor dem Production-Release einen Dry-Run oder Staging-Schritt hinzu. Teste das heruntergeladene Artefakt auf einem sauberen Simulator oder Gerät und prüfe das Verhalten beim ersten Start, Relaunch, unterbrochenem Download, abgelehnter Signatur und Rollback. Halte den Release-Job nach Möglichkeit idempotent. Ein erneuter Versuch eines fehlgeschlagenen Jobs sollte keine unklare Sammlung von Paketen mit überlappenden IDs erzeugen.
Für ein konkretes Implementierungsmuster nutze den Capacitor CI/CD Pipeline Setup Guide. Das Ziel ist nicht nur die Automatisierung von Uploads, sondern dass jedes Release vom Source-Commit bis zum Gerätestatus auditierbar bleibt.
Rollout und Erfolgsmessung
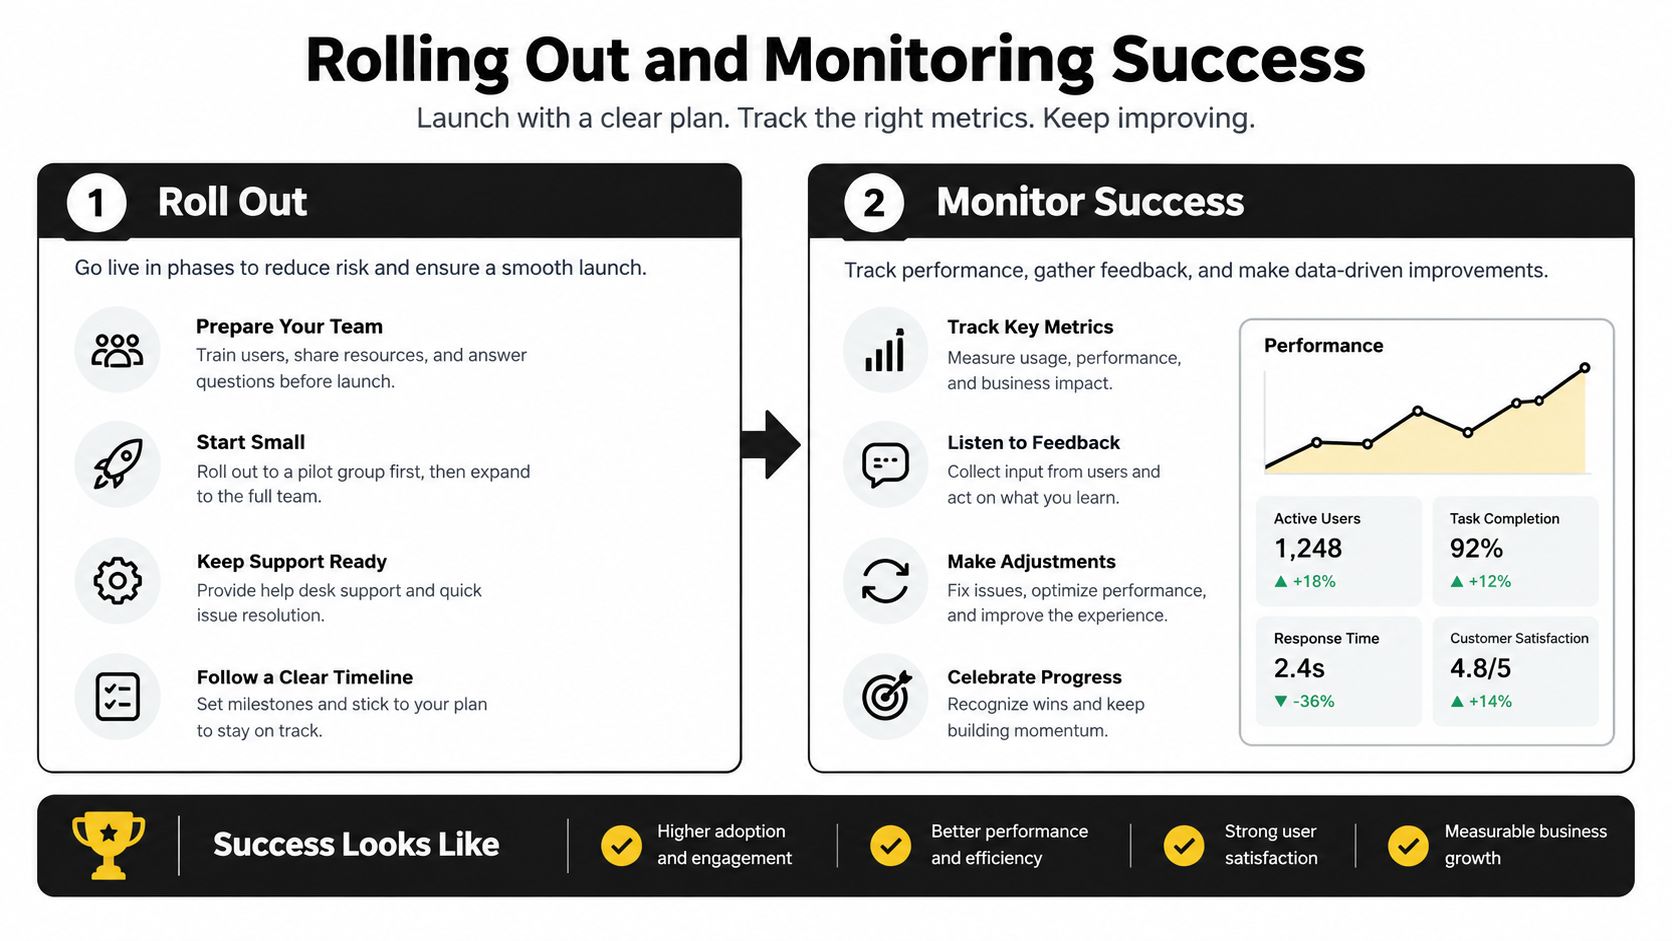
Ein Rollout ist der Moment, in dem das Updater-Design unter Last getestet wird. Am ersten Tag trifft ein Paket, das in der Staging-Umgebung sauber aussah, auf Geräte mit älteren Basen, unterbrochenen Downloads, wenig Speicherplatz oder App-Versionen, die deine QA-Matrix nicht abgedeckt hat. Betrachte das prozentuale Targeting als Regler, während der eigentliche Sicherheitsmechanismus die Fähigkeit ist, das Promotion zu stoppen und Nutzer auf ein bekanntes, funktionierendes Bundle zurückzuführen. Roll es so aus, wie du ein neues Differential-Getriebe einbauen würdest: Starte mit einem kontrollierten Fitment-Check, achte auf Probleme und öffne den Prozess erst, wenn der Eingriff stabil läuft.
Beobachte den gesamten Update-Pfad
Überwache den kompletten Pfad, nicht nur den Transfer. Geräte können jedes Byte herunterladen und trotzdem bei der Signaturprüfung, beim Entpacken, der Aktivierung oder beim ersten Start nach dem Swap scheitern. Logge jede Phase mit der Bundle-Version, der nativen App-Version, dem Channel, der Plattform, einer datenschutzkonformen Geräte-ID und einer Fehlerkategorie, mit der das Team direkt arbeiten kann.
Die minimalen Signale sollten folgende operative Fragen beantworten:
- Hat das Gerät den Kandidaten entdeckt?
- Wurde das komplette Bundle oder ein Differential-Patch empfangen?
- War die Integritätsprüfung erfolgreich?
- Wurde die Aktivierung abgeschlossen?
- Startete die App danach erfolgreich?
- Blieb der Client in der nächsten normalen Session stabil?
Dieser Event-Trail liefert den verschiedenen Teams genau das, was sie brauchen. Der Support benötigt eine Timeline pro Gerät, um zu erklären, was auf einem einzelnen Smartphone passiert ist. Release-Verantwortliche benötigen Trends zu Adoption, Fehlern und Rollbacks über die gesamte Flotte hinweg. Ein praktisches Modell für Tracking des OTA-Update-Erfolgs in Capacitor-Apps lässt sich sauber auf diese Phasen abbilden und vereinfacht das Dashboard-Design erheblich.
Rollback als Release-Feature nutzen
Definiere Rollback-Bedingungen vor dem Publish. Gute Trigger sind steigende Launch-Fehler, wiederholte Integrity-Errors, eine wachsende Anzahl an Geräten, die beim Candidate feststecken, oder Crash-Muster, die nur auf einer Plattform auftreten. Behalte das letzte funktionierende Bundle auf dem Gerät und stelle sicher, dass der Switch ohne App Store Release reversibel ist.
Ein Rollback erfordert zudem, dass Belege aufbewahrt werden. Behalte die Metadaten und Logs des fehlgeschlagenen Pakets, damit das Team das Problem reproduzieren, den betroffenen Kompatibilitätsbereich identifizieren und entscheiden kann, ob das vorherige Assignment wiederhergestellt oder ein korrigiertes Artefakt ausgeliefert werden soll. Ein Rollback, der zwar das Symptom für User behebt, aber die Spuren verwischt, führt meist dazu, dass derselbe Fehler im nächsten Release wieder auftritt.
Das Transportmodell hinter der Differential Delivery gibt es schon lange. HTTP Delta Encoding wurde durch RFC 3229 zu einem offiziellen Webstandard, veröffentlicht von der Internet Engineering Task Force im Januar 2002,, und die RFC-3229-Spezifikation ist aus einem praktischen Grund immer noch nützlich. Ein Delta hilft nur, wenn der Client eine gültige Basisversion hat und die Rekonstruktion des Ergebnisses weniger kostet, als die gesamte Ressource zu senden.
Deshalb funktionieren App-aware Updater meist besser als sich auf generisches HTTP-Delta-Verhalten zu verlassen. Der Service kennt das Base Bundle, der Client kann die rekonstruierte Ausgabe verifizieren, und der Updater kann auf ein vollständiges Paket zurückfallen, wenn es nicht passt. Die Engineering-Entscheidung ist, ob das Delivery-Protokoll Kompatibilität, Integrität, Rollback und Observability explizit macht – und die Antwort entscheidet, ob Differential Delivery überhaupt hilft.