Jumat sore, perbaikan produksi sudah siap, tapi mekanisme live update pada aplikasi Capacitor Anda membuat deployment jadi tebak-tebakan. Satu perangkat melaporkan bundle baru, perangkat lain tetap memakai aset lama, dan jalur rollback berperilaku berbeda tergantung versi mana yang sampai duluan. Saat Anda menginstalnya, updater ini tampak seperti integrasi kecil. Namun, menggantinya lebih mirip menyiapkan differential: rakitan lama harus dilepas dengan bersih, rakitan baru harus cocok dengan base-nya, dan setiap pengukuran harus bisa diulang.
Perbandingan itu penting karena sistem update bukan sekadar tombol download. Sistem ini melacak versi, merekonstruksi bundle, menerapkan batas native dan JavaScript, serta memutuskan apa yang terjadi jika sebuah package tidak lengkap atau tidak kompatibel. Pertanyaan praktisnya bukan hanya bagaimana cara mengganti differential delivery, melainkan bagaimana mengganti updater tanpa menciptakan mode kegagalan baru selama migrasi.
Table of Contents
- Menyadari Kebutuhan akan Updater Baru
- Menghapus mekanisme lama dengan aman
- Instalasi dan konfigurasi platform baru
- Menyesuaikan Build dan CI Pipeline
- Rollout dan Monitoring Keberhasilan
Menyadari Kebutuhan akan Updater Baru
Peringatan pertama biasanya muncul sebagai misteri operasional. Sebuah rilis lolos pengujian lokal, server menunjukkan upload berhasil, namun tim support tetap menerima laporan bahwa pengguna melihat tampilan lama. Tim engineering membandingkan bundle identifier, versi Native Build, penugasan channel, dan device logs, lalu menemukan bahwa updater menerima paket yang di-build dengan base berbeda dari yang tersimpan secara lokal.
Hal ini mirip differential dengan setelan gear yang salah. Komponennya mungkin terlihat kompatibel, tetapi rakitannya menimbulkan noise saat berbeban. Dalam aplikasi Capacitor, noise serupa muncul sebagai kondisi asset yang tidak konsisten, kegagalan ekstraksi, retry terus-menerus, atau rollback yang hanya mengembalikan sebagian bundle yang diharapkan.
Proses diagnostik yang berguna dimulai dari gejala, bukan asumsi:
- Ketidakcocokan versi: Pastikan native shell yang terinstal, bundle yang diunduh, dan metadata updater selaras pada rentang kompatibilitas yang dimaksud.
- Rollback tidak jelas: Uji apakah update yang gagal mengembalikan bundle sebelumnya secara utuh atau meninggalkan file usang.
- Observability lemah: Cek apakah Anda bisa mengidentifikasi perangkat yang terdampak, versi paket, channel, tahap kegagalan, dan peluncuran terakhir yang berhasil.
- Targeting tidak terkontrol: Cari pengguna produksi yang menerima artifact yang seharusnya ditujukan untuk stream beta, staging, atau stream khusus pelanggan.
- Pengiriman tidak efisien: Ukur apakah sistem mengirimkan arsip lengkap saat hanya sedikit aset web yang berubah. Latar belakang dari trade-off desain ini dibahas dalam bagaimana delta update memperkecil ukuran payload.
Diagnosis sebelum memilih pengganti
Jangan anggap setiap update yang gagal sebagai bukti bahwa updater-nya rusak. Build artifact yang buruk, aturan channel yang salah, signing secret yang rusak, atau perubahan kompatibilitas native bisa memunculkan gejala yang sama. Tangkap dulu jalur kegagalannya, termasuk package identity, base version, status device, dan apakah aplikasi berhasil dijalankan setelah update diterapkan.
Penggantian jadi wajar ketika mekanismenya tidak bisa memberi jawaban yang andal atau pemulihan yang aman. Jika tim Anda tidak bisa membuktikan device mana yang menerima bundle, tidak bisa membatalkan release yang buruk dengan cepat, atau tidak bisa menjamin bahwa base yang hilang fallback ke package lengkap, patching konfigurasi hanya menunda insiden berikutnya.
Prinsip tekniknya sama seperti pada perakitan gir. Konfirmasi komponen yang gagal sebelum melepas housing. Migrasi updater yang lengkap memiliki biaya awal yang lebih besar, tetapi memberikan protokol yang bersih, aturan versi yang eksplisit, dan batas rollback yang dapat diuji, bukan penyesuaian lain yang ditumpuk di atas instalasi yang tidak pasti.
Menghapus mekanisme lama dengan aman
Anggap penghapusan sebagai prosedur isolasi yang terkontrol. Tujuannya bukan menghapus package dan berharap build berikutnya mengungkapkan apa yang tersisa. Tujuannya adalah mencegah dua mekanisme update bersaing untuk web directory, startup hook, configuration key, atau delivery endpoint yang sama.
Mulai dengan membekukan branch migrasi dan mencatat perilaku saat ini. Simpan versi plugin aktif, konfigurasi native, environment variables, perintah CI, nama channel, dan lokasi penyimpanan bundle yang diunduh. Anda membutuhkan inventaris ini untuk membedakan perubahan yang disengaja dari kelalaian yang tidak disengaja saat build bersih pertama dijalankan.
Tetapkan baseline yang bersih
Buat branch sekali pakai atau working copy, lalu periksa dependency tree dan konfigurasi Capacitor. Identifikasi package updater legacy berdasarkan nama package aslinya, bukan dengan pencarian generik untuk “update.” Tinjau package.json, lockfiles, capacitor.config.ts, pengaturan proyek iOS, sumber daya Android, dan startup code yang memanggil metode download, sync, install, atau rollback.
Hapus dependensi dengan package manager yang digunakan oleh repository. Misalnya, dengan npm:
npm uninstall <legacy-updater-package>
npx cap sync
Gunakan perintah setara untuk pnpm atau Yarn jika proyek memang memakai itu sebagai standar. Placeholder ini memang disengaja. Panduan migrasi tidak boleh mengarang nama package dan mendorong perintah destruktif terhadap dependency yang salah.
Kemudian telusuri repositori untuk identifier plugin lama, pemanggilan API, nama endpoint, key konfigurasi, dan event listener. Hapus import usang dan inisialisasi code dari layer aplikasi. Hapus juga wrapper yang tidak terpakai. Membiarkan abstraksi lokal yang memanggil updater yang sudah dihapus membuat debugging berikutnya jauh lebih sulit karena build bisa berhasil tetapi perilaku startup gagal.
Bersihkan residu native
Buka proyek iOS dan Android setelah dependency dihapus. Hapus referensi native yang tidak dibersihkan package manager, termasuk pod yang ditambahkan manual, dependency Gradle, entri manifest, nilai resource, URL scheme, deklarasi receiver, dan hook inisialisasi. Jangan hapus file hanya karena namanya terlihat terkait. Pastikan setiap file hanya milik updater lama dan tidak ada konfigurasi Capacitor bersama yang bergantung padanya.
Jalankan refresh dependency native dan compile kedua platform sebelum menginstal penggantinya. Ini memisahkan kegagalan cleanup dari kegagalan integrasi. Native build yang bersih tidak membuktikan migrasi berhasil, tetapi clean build yang gagal membuktikan mekanisme lama belum sepenuhnya dinetralkan.
Disiplin yang sama berlaku untuk script. Hapus job upload lama, variabel endpoint, langkah signing, perintah salin artifact, dan notifikasi rilis dari CI. Periksa juga workflow pull request dan workflow produksi. Job preview yang terlupakan dapat menerbitkan paket yang tidak kompatibel ke channel yang tampak aman sampai tester menerimanya.
Aturan praktis: Jangan pernah migrasi dengan mengubah updater lama dan menambahkan updater baru dalam commit yang sama. Buat penghapusan tersebut dapat diamati, build, dan baru kemudian perkenalkan penggantinya.
Sebelum lanjut, instal aplikasi yang sudah dibersihkan di perangkat uji dan verifikasi bahwa aplikasi tidak lagi mencoba menghubungi layanan lama. Bersihkan data aplikasi jika perlu, periksa log startup, dan pastikan aplikasi masih memuat aset web yang dibundel secara normal. Baseline ini adalah sampel kontrol Anda untuk tahap berikutnya. Untuk perbandingan pendekatan yang lebih luas, tinjau alternatif CodePush untuk Capacitor, Ionic, dan Cordova.
Instalasi dan konfigurasi platform baru
Updater pengganti harus masuk ke proyek sebagai protokol eksplisit, bukan sebagai library yang tidak transparan. Definisikan apa yang dikandung sebuah bundle, versi native mana yang dapat menerapkannya, bagaimana channel dipetakan ke audiens, dan apa yang dilakukan klien ketika base yang disimpan tidak tersedia. Jika aturan-aturan itu tidak jelas sebelum instalasi, migrasi akan lulus uji happy-path tetapi tetap tidak aman di produksi.
Tambahkan client secara sengaja
Instal paket updater baru menggunakan package manager repositori, lalu sinkronkan proyek native:
npm install <new-updater-package>
npx cap sync
Gunakan nama package dan key konfigurasi yang didokumentasikan vendor di project sebenarnya. Pisahkan perubahan dependency dari upgrade Capacitor yang tidak terkait agar penyebab kegagalan native build lebih mudah dipersempit.
Inisialisasi updater pada titik yang dapat diprediksi saat startup aplikasi. Updater harus mengetahui native build saat ini, channel aktif, versi web bundle lokal, dan kebijakan server untuk pengecekan update. Hindari menyebar pemanggilan update ke banyak screen. Satu service harus menangani pengecekan, download, verifikasi, keputusan instalasi, dan error reporting.
Client harus membedakan update JavaScript bundle dari update aplikasi native. Web bundle tidak bisa menambah native plugin, mengubah permission platform, atau berasumsi bahwa native bridge baru sudah ada. Sertakan kompatibilitas dalam metadata release dan buat updater menolak package di luar rentang native yang didukung.
Buat channel sebelum publish
Siapkan stream terpisah untuk internal testing, staging, dan production. Channel bukan sekadar label. Ia adalah guardrail yang menentukan audiens mana yang menerima package, sekaligus tempat terkontrol untuk memvalidasi startup, navigasi, autentikasi, perilaku offline, dan pemanggilan native bridge.
Tentukan alur promosi secara tertulis:
- Pengembangan build secara lokal tanpa publish.
- Internal menerima signed artifacts untuk perangkat engineering dan QA.
- Panggung menguji layanan yang mirip production dan konfigurasi release.
- Produksi hanya menerima artifact yang lolos pemeriksaan sebelumnya.
Jaga agar penugasan channel berada di luar application bundle sebisa mungkin, gunakan konfigurasi environment yang dikelola alih-alih nilai test yang di-hard-code. Production build yang secara tidak sengaja menunjuk ke stream beta adalah kegagalan proses rilis, bukan kesalahan pengguna.
Lindungi batas bundle
Layanan harus menerbitkan web bundle yang lengkap dan deterministik, bahkan ketika optimasi transport kemudian hanya mengirim file yang berubah. Buat artifact dari workspace yang bersih, kecuali source maps atau file development kecuali Anda memiliki alasan yang disengaja untuk mengirimkannya, dan catat identitas konten untuk paket yang dihasilkan.
Wajibkan verifikasi integritas sebelum instalasi. Klien harus memvalidasi data yang diunduh, merekonstruksi direktori yang diharapkan, dan beralih ke sana secara atomik. Jika verifikasi gagal, pertahankan bundle yang sedang berjalan dan laporkan kegagalan dengan konteks yang cukup untuk mendiagnosisnya.
Model OTA yang lebih luas, termasuk waktu pembaruan yang aman dan batasan native, diuraikan dalam cara melakukan pembaruan OTA.
Simpan konfigurasi di secret manager platform atau variabel CI yang dilindungi, bukan di repository. Pisahkan akses baca untuk build jobs dari izin administratif yang dapat menghapus rilis atau mengubah penargetan produksi. Updater juga harus mengekspos fallback paket lengkap. Jika perangkat tidak memiliki versi dasar yang diperlukan, sistem tidak boleh mencoba menerapkan patch yang tidak berjangkar.
Menyesuaikan Build dan CI Pipeline
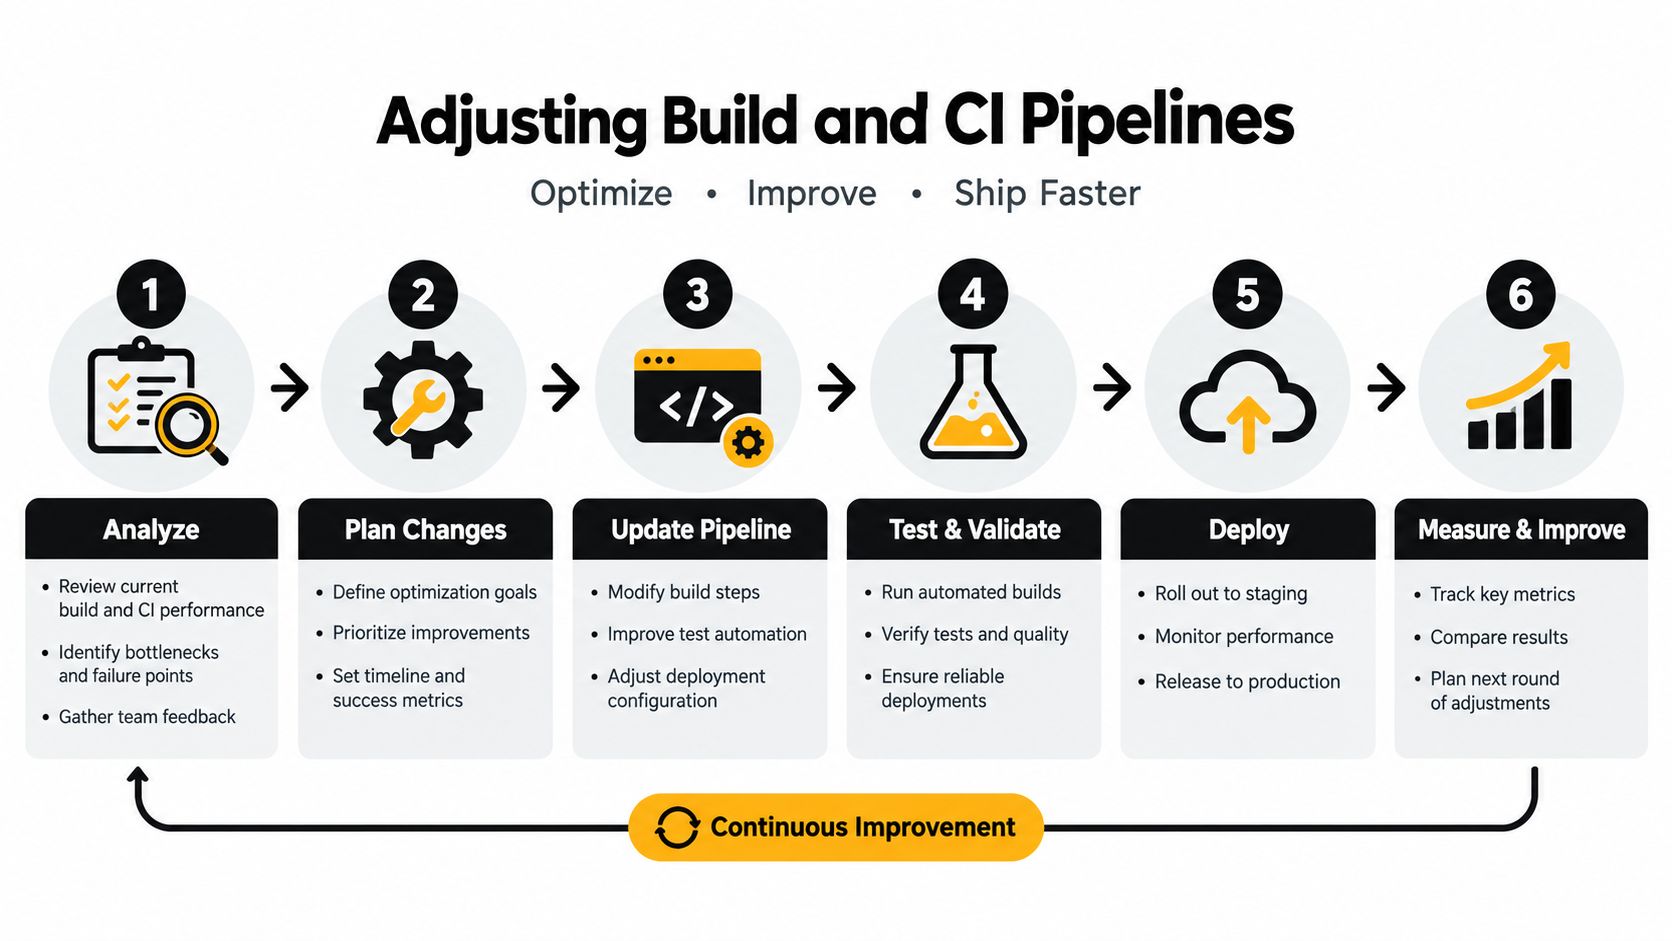
Publishing manual bisa diterima untuk eksperimen, tapi berbahaya sebagai sistem rilis. Pipeline yang andal mengubah revisi sumber menjadi artefak yang diketahui, menjalankan pemeriksaan terhadap artefak tersebut, menandatanganinya, menerbitkannya ke channel yang dituju, dan mencatat hasilnya. Input yang sama harus menghasilkan keputusan rilis yang sama, baik job dijalankan di workstation developer maupun hosted runner.
Build artifact di environment bersih
Mulai dengan urutan yang dapat direproduksi. Instal dependensi yang terkunci, jalankan linting dan tes, build lapisan web, dan hasilkan output Capacitor dari file yang dihasilkan. Jangan hitung differential terhadap direktori kerja developer. Bandingkan dua bundle immutable dan ber-versi yang dihasilkan oleh CI.
Pipeline yang praktis memisahkan kekhawatiran:
- Validasi: Jalankan unit test, type check, linting, dan build web produksi sebelum upload apa pun.
- Kompatibilitas: Pastikan kemampuan native yang dibutuhkan bundle cocok dengan build aplikasi target.
- Packaging: Buat arsip atau manifest file yang deterministik dan kecualikan file sementara.
- Signing: Tandatangani rilis dengan kredensial terlindungi yang disimpan oleh lingkungan CI.
- Publikasi: Kirim artefak ke channel yang dipilih oleh branch, tag, atau persetujuan rilis.
- Verifikasi: Kueri layanan pengiriman dan pastikan versi yang dipublikasikan, checksum, dan channel sesuai.
Pastikan identitas versi tidak ambigu
Gunakan pengidentifikasi rilis yang menghubungkan revisi sumber, kompatibilitas native, dan bundle yang dipublikasikan. Jangan andalkan label yang dapat berubah seperti “latest” saat troubleshooting. Updater perlu melaporkan versi terpasang yang tepat dan versi kandidat yang tepat, sementara sistem rilis perlu menyimpan cukup riwayat untuk rollback atau publikasi ulang secara sengaja.
Manifest yang berguna mencatat:
| Kolom | Mengapa ini penting |
|---|---|
| Versi bundle | Mengidentifikasi aset web terinstal dan kandidat |
| Kompatibilitas native | Mencegah web bundle menganggap bridge code tidak tersedia |
| Channel | Menentukan target audiens |
| Versi dasar | Menjadi jangkar rekonstruksi diferensial |
| Nilai integritas | Mendeteksi kerusakan atau manipulasi |
| Status rilis | Mendukung keputusan promosi, pause, dan rollback |
Versi dasar sangat penting untuk pengiriman diferensial. RFC 3229 menjelaskan model umum: client mengidentifikasi representasi yang tersimpan, meminta algoritma differencing, dan menerima respons yang mewakili perubahan, bukan resource lengkap. Padanan di tingkat aplikasi harus menghitung patch hanya saat versi dasar yang diketahui perangkat valid, dan mengirim bundle lengkap jika tidak.
Amankan jalur publishing
Perlakukan CI runner sebagai mesin rilis yang memiliki hak istimewa. Batasi siapa yang dapat memicu publikasi produksi, jauhkan material signing dari logs, rotasikan kredensial melalui kontrol secret platform, dan cegah pull request yang tidak tepercaya mengakses release secrets. Praktik keamanan DevArmor CI/CD memberikan konteks berguna untuk memperkuat izin, secrets, dan batas pipeline.
Tambahkan langkah publikasi dry-run atau staging sebelum produksi. Uji artifact yang diunduh di simulator atau perangkat bersih, lalu uji perilaku first launch, relaunch, download yang terputus, signature yang ditolak, dan rollback. Buat release job tetap idempotent jika memungkinkan. Menjalankan ulang job yang gagal tidak boleh membuat kumpulan package yang ambigu dengan identifier yang tumpang tindih.
Untuk pola implementasi yang konkret, gunakan panduan setup pipeline CI/CD Capacitor. Tujuannya bukan sekadar mengotomatiskan upload. Tujuannya adalah membuat setiap rilis dapat diaudit dari commit sumber hingga state perangkat.
Rollout dan Monitoring Keberhasilan
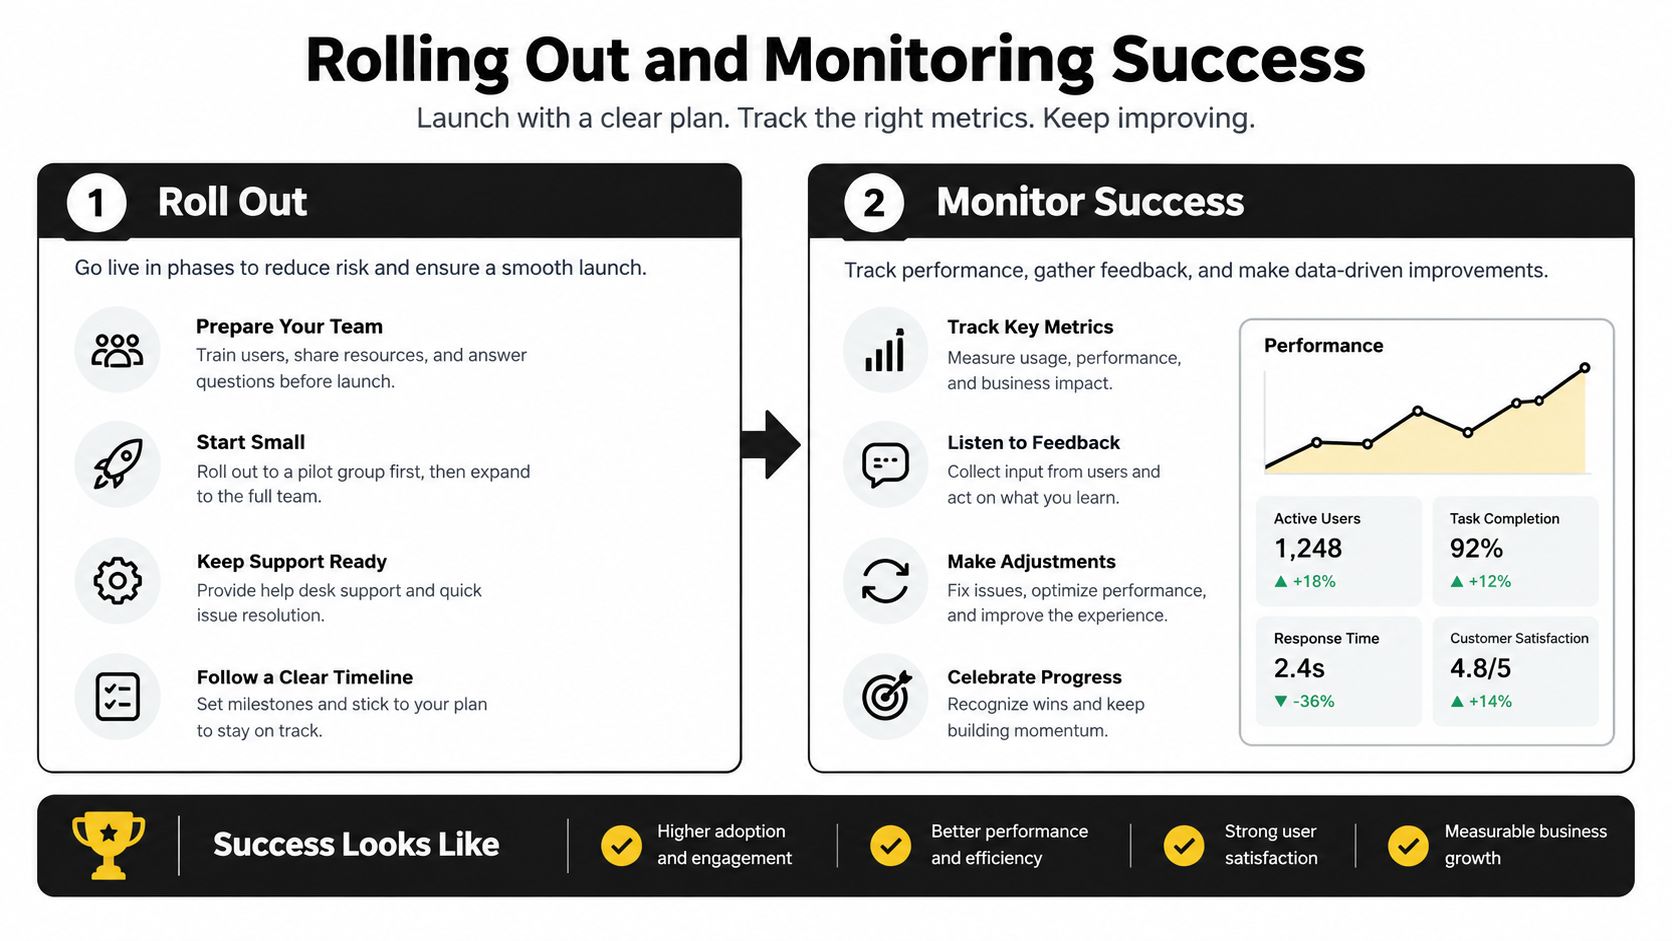
Rollout adalah momen desain updater diuji di bawah beban. Pada hari pertama, paket yang tampak bersih di staging akan mendarat di perangkat dengan base lebih lama, download terputus, penyimpanan rendah, dan versi aplikasi yang tidak tercakup matriks QA Anda. Perlakukan penargetan berbasis persentase sebagai dial, tetapi mekanisme keamanan sebenarnya adalah kemampuan menghentikan promosi dan mengembalikan pengguna ke bundle yang terbukti baik. Lakukan rollout seperti menyiapkan set gigi diferensial baru. Mulai dengan pengecekan pemasangan yang terkontrol, dengarkan jika ada masalah, lalu buka lebar hanya setelah mesh terbukti stabil.
Pantau seluruh jalur update
Pantau seluruh jalur, bukan hanya transfer. Perangkat bisa mengunduh setiap byte dan tetap gagal pada verifikasi signature, ekstraksi, aktivasi, atau peluncuran pertama setelah swap. Log setiap tahap dengan versi bundle, versi aplikasi native, channel, platform, identifier perangkat yang menjaga privasi, dan kategori error yang bisa ditindaklanjuti tim.
Sinyal minimum harus menjawab beberapa pertanyaan operasional:
- Apakah perangkat menemukan kandidat?
- Apakah perangkat menerima bundle lengkap atau patch diferensial?
- Apakah validasi integritas lolos?
- Apakah aktivasi selesai?
- Apakah aplikasi berhasil diluncurkan setelah itu?
- Apakah client tetap sehat pada sesi normal berikutnya?
Jejak event tersebut memberi tim yang berbeda apa yang mereka butuhkan. Support membutuhkan timeline per perangkat untuk menjelaskan apa yang terjadi di satu ponsel. Pemilik rilis membutuhkan tren adopsi, kegagalan, dan rollback di seluruh fleet. Model praktis untuk melacak keberhasilan OTA update di aplikasi Capacitor terpetakan dengan rapi ke tahapan tersebut dan membuat desain dashboard jauh lebih mudah.
Gunakan rollback sebagai fitur rilis
Atur kondisi rollback sebelum publish. Trigger yang bagus antara lain kenaikan kegagalan launch, error integritas yang berulang, makin banyak perangkat yang stuck di kandidat, atau pola crash yang hanya terjadi di satu platform. Simpan bundle terakhir yang diketahui stabil di perangkat dan buat proses switch back bisa dibalik tanpa menunggu rilis app store.
Rollback juga butuh retensi bukti. Simpan metadata paket yang gagal dan logs agar tim bisa mereproduksi masalah, mengidentifikasi rentang kompatibilitas yang terdampak, dan memutuskan apakah akan mengembalikan versi sebelumnya atau mengirim artifact yang sudah diperbaiki. Rollback yang hanya menghilangkan gejala bagi pengguna tetapi menghapus jejak masalah biasanya membuat kegagalan yang sama muncul lagi di rilis berikutnya.
Model transport di balik differential delivery sudah ada sejak lama. HTTP delta encoding menjadi standar web formal melalui RFC 3229, yang diterbitkan oleh Internet Engineering Task Force pada Januari 2002, dan Spesifikasi RFC 3229 masih berguna karena satu alasan praktis. Delta hanya membantu jika client punya versi base yang valid dan proses rekonstruksi hasilnya lebih murah daripada mengirim resource secara penuh.
Itulah sebabnya updater yang sadar aplikasi cenderung bekerja lebih baik daripada hanya mengandalkan perilaku delta HTTP generik. Layanan ini mengetahui base bundle, client dapat memverifikasi hasil rekonstruksi, dan updater dapat beralih ke paket lengkap jika terjadi ketidakcocokan. Pilihan engineering-nya adalah apakah protokol pengiriman membuat kompatibilitas, integritas, rollback, dan observability menjadi eksplisit, dan jawabannya menentukan apakah differential delivery benar-benar membantu.