

リリース当日のTypeScript API は、おそらく完璧だったはずです。ルートはコンパイルされ、フロントエンドは共有型をインポートし、エディタには「デプロイしても大丈夫」を意味する、あのクリーンな緑色のチェックマークが並んでいたことでしょう。
バックエンドのレスポンスフィールドが変更されたり、予期せぬ箇所にnullが現れたり、あるいはモバイルクライアントが古いペイロード形式を呼び出し続けたり。こうした状況こそが、多くの TypeScriptにおけるAPI 開発フローを壊す原因です。構文エラーではなく、定義の「乖離」が問題なのです。
目次
- 型付きAPIがリリース後に失敗する理由と防止策
- TypeScript API プロジェクトの正しいスキャフォールディング手法
- 境界でのDTO設計と入力バリデーション
- 型定義が完全な API クライアントの生成と利用
- 本当に役立つエラーハンドリング、テスト、Observability
- 自信とコントロールを持って本番へリリースする
型付きAPIがリリース後に失敗する理由と防止策
型付きのAPIは、普通のリリースでよく壊れます。あるチームはレスポンスのフィールド名を変え、別のチームは部分的な移行のためにnullableな分岐を追加します。モバイルの更新はWebより遅れるため、古いクライアントは以前のペイロードを送り続けます。ローカルの型を更新した各リポジトリでは、TypeScriptのコンパイルは通ったままです。本番のコントラクトはすでに破綻しています。
その失敗には名前があります。contract drift(コントラクトドリフト)です。
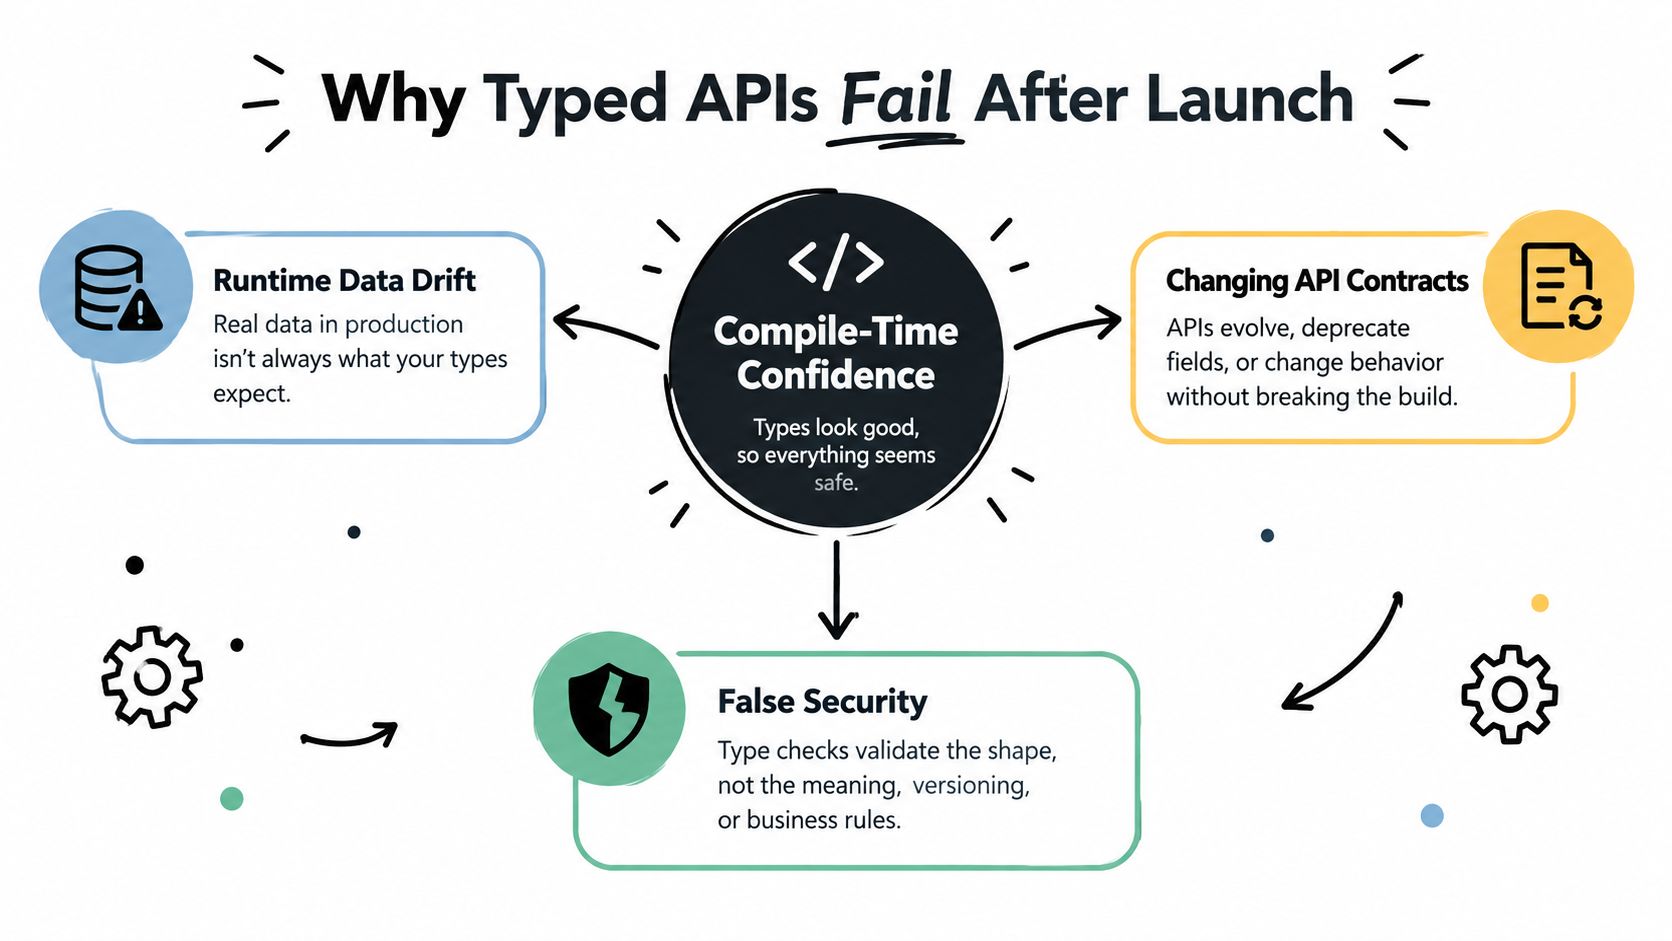
TypeScriptはAPIでの作業を快適にしましたが、弱いコントラクトを過信しやすくもしました。共有インターフェース、ルートのジェネリクス、型付きの fetch ラッパーは開発時には役立ちます。しかし、2回目や10回目のリリース後も、ネットワークを流れるJSONがそれらの型と一致していることを証明するものではありません。
本番で通用するルールはシンプルです。
未バリデーションのJSONがアプリケーションロジックに直接流れ込むなら、TypeScriptの型は現実ではなく意図を表しているだけです。
解決策は、巧妙な型パズルではなく、真実をどこに置くかです。
- 境界でバリデーションする。 リクエストボディ、params、headers、さらにはダウンストリームサービスのレスポンスも、codeの他の部分が触れる前にパースします。
- DTOをドメインモデルにマッピングする。 API の変更がコードベース全体に波及しないよう、トランスポート層の型とビジネスロジックのオブジェクトは分離しておきましょう。
- コントラクトから型を生成します。 OpenAPI、JSON Schema、またはスキーマ駆動のフレームワークを使用することで、クライアントとサーバー間で信頼できる唯一の情報源(Source of Truth)を共有できます。
- 破壊的変更は、公開イベントとして扱います。 フィールドの型が変わる場合は、意図的にバージョンを管理し、他の外部コントラクトの変更と同様に周知してください。
DTOマッピングは、チームが最も省略しがちな工程です。最初は冗長に感じられますが、数回のリリースを経て、それが防波堤となります。 string | null すべてのサービスやフロントエンドの画面に、古いフィールドのエイリアスが拡散するのを防いでくれるのです。境界部分での小さな変換ステップは、後で行う大規模なリファクタリングよりも遥かに低コストです。
型付きAPIも、エラーコントラクトがたいてい後回しにされるせいで失敗します。成功時のペイロードには注目が集まりますが、失敗時のペイロードは、その日投げられた例外がたまたまシリアライズした内容になるだけです。するとクライアントは、設計されたことのない形の上にリトライロジック、ユーザー向けメッセージ、モニタリングを構築します。結果は形を変えた同じ問題、ドリフトです。
バージョニングにも同じ規律が必要です。チームが一度の劇的な書き換えでクライアントを壊すことは滅多にありません。壊すのは、一見妥当な局所変更が積み重なって非互換になる場合です。明確な API のバージョニング戦略で、進化するコントラクトの 変更をコンシューマーに届く前に可視化できます。
目的はTypeScriptをあらゆるところに入れることではありません。リリース後、複数のデプロイやクライアント、実際の本番データが初日の整った型を揺さぶり始めても、contractを実態に即して保ち続けることです。
TypeScript API プロジェクトの正しいスキャフォールディング手法
型付きの API は初日はきれいに見えます。半年後には、あるルートは未チェックの入力を受け入れ、別のルートは生データを読み、 process.envそして3つ目のルートは、どのクライアントも想定していない形を返します。スキャフォールドが一度に壊れることはほとんどありません。contract drift が通常の機能開発に紛れ込む余地を十分に生みます。
contractを回避しにくいプロジェクト構成から始めましょう。
チームの構成に最適なフレームワークを選ぶ
TypeScriptで API を作るなら、最初のフレームワーク選びは構文よりも、contractの規律をどこに置くかという設計判断です。
- Express は、抽象化を最小限にしたい、ミドルウェアモデルをすでに知っているチームに向いています。邪魔をしないのが利点ですが、ルートごとに独自のバリデーション、エラー形状、レスポンス規約を作り始めると厄介になります。
- Fastify は、中小規模のバックエンドチームにとって有力なデフォルトです。プラグインシステムがクリーンで、スキーマ作業をルート層に近づけるため、実行時の挙動と型を揃えやすくなります。
- Nest 多くのコントリビューター、共有モジュール、明確な所有権の境界を持つ大規模な codebase には適しています。ただし、その代償としてボイラープレートが増えるため、サービス自体が小規模な場合はそのコストが重くのしかかります。
チームが使い切れないほど重いフレームワークを導入するのは避けるようにしています。Fastify、バリデーションライブラリ、そして生成された contract type を組み合わせた軽量な構成の方が、不整合な規約が積み重なった重厚なスタックよりも、リファクタリングに強いことが多いからです。
境界を保護するフォルダ構成を採用する
フォルダ名よりも重要なのは、import の依存関係です。もし route から database model に直接アクセスできたり、service が ORM エンティティをそのままクライアントに返したりできる設計なら、その構造はすでに設計の乖離(drift)を招いています。
本番環境でも耐えうるレイアウトは、通常、トランスポート層の関心事とアプリケーション層の関心事を分離しています:
src/routesHTTP のルーティングのみを担当src/schemasリクエストとレスポンスのスキーマ用src/dtoトランスポート型と code のマッピング用src/servicesユースケースとオーケストレーション用src/domain単一のエンドポイントに依存しないビジネスモデル用src/clientsダウンストリームの統合用src/errors共通のエラー型と型絞り込みヘルパー用src/config起動時の設定パース用
その src/dto レイヤーは単なる作業ではありません。API が外部の変化を吸収し、ドメインロジックや無関係なエンドポイントへ影響を漏らさないための場所を提供します。
設定も同様に扱うべきです。起動時に環境変数を一度だけパースし、無効な値があれば即座にエラーを出し、型定義された設定オブジェクトをアプリ全体にエクスポートします。読み続けられるチームは、 process.env ハンドラー内でロジックを処理しがちですが、そうするとTypeScriptでは対処できない複雑な分岐がランタイムで発生します。こちらの 環境設定に関するガイド そのパターンを標準化したい場合に、良いリファレンスになります。
機能を追加する前に、コンパイラの設定を厳格にする
本番環境の API では、不安全な code を書くのが面倒に感じるべきです。
推奨されるデフォルト設定は以下の通りです:
strict対象です。useUnknownInCatchVariables対象です。noUncheckedIndexedAccessチームが規律を維持できるなら有効にする- Node、テスト、バンドル、ツール類がすべて同じ方法で解決できない限り、パスエイリアスは使わない
- 分離する
build,typecheck, そしてCIでlintスクリプトを実行する
設定が緩いと tsconfig 不整合が気づかぬうちに蓄積していきます。厳格な設定にすれば、不整合が本番の挙動になる前に、目に見えるタスクとして対処できます。
Lintルールも有効です。特に以下のようなルールが役立ちます: anyfloating promisesや、公開契約モジュールからの意図しないexportの防止などです。これらは実行時のバリデーションの代わりにはなりませんが、契約ミスが潜む箇所を減らすことができます。
初期段階で重要なスキャフォールディングの選択がもう一つあります。OpenAPI specをどこから取得するかを決め、その決定をルート層の近くに保持することです。codeファーストのスキーマから生成するチームもあれば、specから先にサーバーのスタブや型を生成するチームもあります。どちらのアプローチでも機能しますが、失敗するのは、specを最初のリリース後に誰もチェックしない「おまけの成果物」として扱ってしまうケースです。
初期のスキャフォールディングが終わったら、型定義された契約が、単純なリクエスト・レスポンス型のサービス以外でどのように振る舞うかを比較してみると良いでしょう。 Streamkap Flink TypeScriptガイド は、ストリームやイベント駆動型のシステムを扱うチームにとって有用です。そうした環境では、契約の乖離(contract drift)はHTTPハンドラー内だけでなく、より長いパイプライン全体で発生するためです。
境界でのDTO設計と入力バリデーション
型定義されたAPIは、初日は正しく見えます。しかし半年後、バグは境界部分で露呈します。モバイルクライアントが古いフィールドを送り続けたり、パートナー企業がフロントエンドが必須だと想定していたプロパティを省略したりします。あるいは、リファクタリングによって内部のORMカラムが公開レスポンスに露出してしまうこともあります。TypeScriptはコードベース内では役割を果たしていましたが、契約(contract)自体は乖離してしまったのです。
だからこそ、DTOの設計が重要になります。それは単にリクエストボディを綺麗に見せるためのものではありません。最初のリリース後も、公開される型を「誠実」に保つためのものなのです。
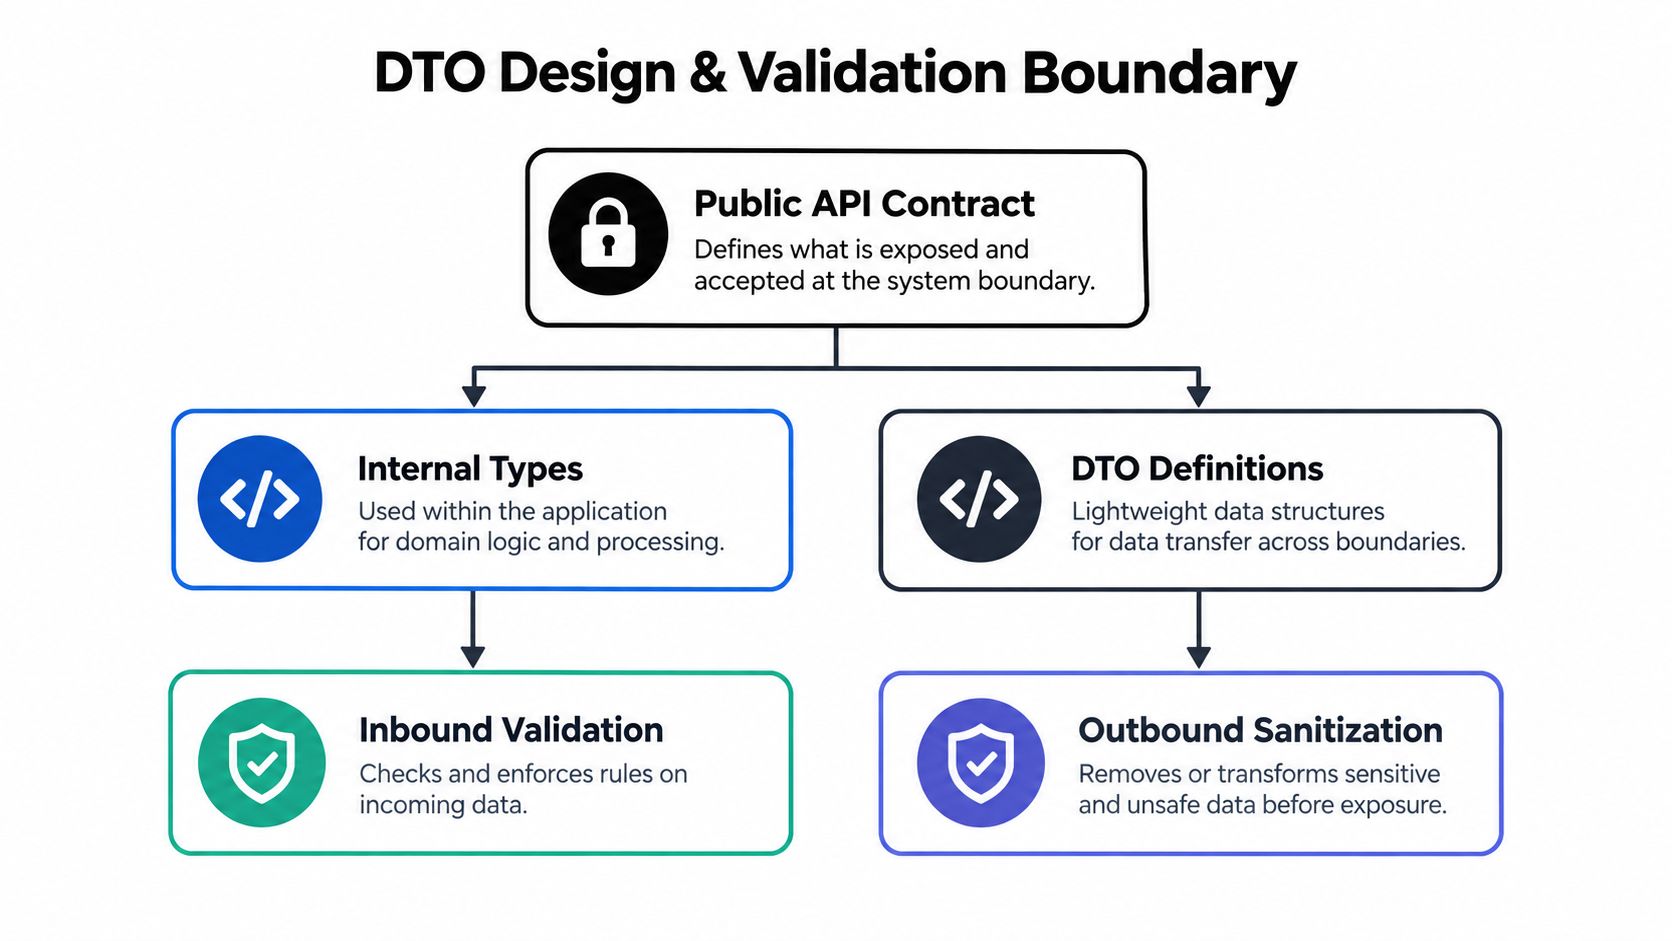
公開契約と内部モデルは同一であるべきではない
ある DTO 通信されるデータの構造を定義します。一方、 ドメインモデルは、 アプリケーションが実業務を行うために必要な処理を定義します。これらを混同すると、初期段階ではコードを節約できても、後々深刻な結合(coupling)を生む原因となります。
ルートが以下のデータを受け取った場合:
type CreateOrderRequestDto = {
  customerId: string
  items: Array<{ sku: string; quantity: number }>
  note?: string | null
}
サービスレイヤーは依然として、より限定的でクリーンなもの、例えば次のような形を受け取るべきです。 OrderDraft 文字列は正規化済み、数量はバリデーション済み、デフォルト値は一箇所で適用済みのものです。
境界では通常、次のステップが必要です:
- 受信したペイロードのパース
- 構造とフィールドレベルの制約のバリデーション
- DTOからドメインオブジェクトへのマッピング
- ドメインオブジェクトに対するビジネスロジックの実行
- 結果をレスポンスDTOへマッピング
- 送信前にアウトバウンドレスポンスをバリデーションする
ステップ6はよく省略されます。しかし、プライベートフィールドや、安定したレスポンスに漏れ出したnullableな値、リファクタリング中の意図しないスキーマ変更を捕まえてくれるのもこのステップです。
ビジネスロジックがデータに触れる前にバリデーションする
コンパイル時の型は、ネットワークから来るJSONをバリデーションしません。型を満たしていても、別のサービスが意図しない形のデータを返してくることからも守ってくれません。 unknown そして、実行時に想定外の挙動を引き起こします。
TypeScriptでAPIを実現する場合、Zodがよく選ばれます。実行時にパースを行い、codeの残りの部分に対して型を推論してくれるからです。Valibotやio-tsなどのライブラリも利用可能です。重要なのはライブラリの種類ではなく、「信頼できないデータは、他の処理に渡す前に必ずパースする」というルールを守ることです。
リファクタリングに強いパターンは以下の通りです:
- インバウンド・スキーマ 不正なリクエストデータを拒否する
- 依存関係スキーマ サードパーティAPIや内部サービスのレスポンスを検証する
- アウトバウンドスキーマ API が公開しようとしているレスポンスを検証する
その中間層こそが、リリース後に型定義された API が破綻する原因です。リクエストのバリデーションは行うものの、下流からのレスポンスの検証を怠るため、ベンダー側のフィールド名変更がそのまま本番環境のインシデントに直結してしまいます。
私が実践している具体的なルールはこうです。生の JSON はルート層で止めること。
code のマッピングは無駄ではありません。それこそがスキーマの乖離を可視化する場所です。
DTO マッピングは冗長に感じられるため、導入をためらうチームも多いです。しかし、本番環境では逆の結果を何度も見てきました。薄いマッピング層を設けることで、契約(Contract)の変更が明確になり、レビュー可能で、局所的な修正として扱えるようになります。
例:
- トランスポート層で許可
note?: string | null - ドメインモデルには〜を保存できる
note: stringを使用して""デフォルトとして - レスポンス DTO では〜を除外できる
note完全に空の場合のみ
これらは対象となるユーザーごとに異なる3つの真実です。これらを一つの共通インターフェースとして扱うと、クライアント側でエラーが発生するまでその違いが隠れてしまいます。
Webhookの場合、利用者がペイロードの構造を数年間にわたって保持し続ける可能性があるため、この問題はより顕著になります。もしチームがこの問題に取り組んでいるなら、 Webhookペイロード設計の例 心強い味方です。
共有型(Shared types)が役立つのは、信頼できる情報源(source of truth)が明示されている場合に限られます
バックエンドのインターフェースをフロントエンドにコピーすることは、時間差のある「乖離(drift)」を生みます。共有パッケージは有効ですが、意図的に公開されている型に対してのみ機能します。
大規模なコードベースでも耐えうる構成は、以下のようになります:
- 公開用のリクエスト・レスポンススキーマを、永続化モデルとは別に定義する
- それらの公開スキーマからOpenAPIを生成するか、まずOpenAPIからサーバー型を生成する
- 生成されたコントラクト型は、ハンドラーやクライアントの近くに配置する
- ドメイン型やORMモデルは内部に隠蔽する
- 互換性が重要なときは、公開DTOを意図的にバージョニングします
この分離は、以下とも一致しています Azure SDK チームの TypeScript デザインガイドラインこれは、安定した公開サーフェスを重視し、内部の実装詳細を契約に含めないことを強調しています。
保守しやすい境界は、あえて退屈に見える
優れた設計は、過度に巧妙ではありません。
以前は、フロントエンドがバックエンドの戻り値を fetch().json() 真実であるかのように信頼し、バックエンドはORMオブジェクトを直接返し、一つの共有インターフェースですべてのレイヤーを表現しようとしていました。改善後は、各境界でデータをパースし、DTOは狭い範囲に保ち、ドメインモデルは内部に留め、生成された型が公開契約をカバーし、code のマッピングによって変更が明示的になります。
お決まりの記述は増えますが、呼び出し側に気づかれる前にドリフトをレビューできる場所が一箇所できます。
型付けされた API クライアントの生成と利用
型付けされたクライアントは、リリース当日は完成して見えるものです。しかし3ヶ月後、あるエンドポイントがnullableなフィールドを返し始め、別のエンドポイントがカーソルベースのページネーションを追加し、モバイルアプリが古いバージョンの契約を使い続けているかもしれません。TypeScriptの型はコンパイルが通りますが、呼び出し側は壊れます。
それこそがクライアントレイヤーの役割です。単にエディタの補完をよく見せるだけでなく、初回リリース後も公開された契約の整合性を保つべきなのです。
型定義されたクライアント戦略の選び方
クライアントの構成は、チームの好みではなく API の実際の複雑さに合わせるべきです。
| アプローチ | 最適なケース | トレードオフ |
|---|---|---|
| 自作のfetchラッパー | 小規模アプリ、特殊な認証フロー、高速なイテレーション | 導入が容易。時間の経過とともに呼び出し箇所ごとに断片化しやすい |
| OpenAPIによる code 生成 | スキーマが安定したシンプルなREST API | 強力なベースライン。カスタム認証、ストリーミング、特殊なページネーションには追加実装が必要 |
| SDK スタイルの型定義クライアント | マルチチーム向けプラットフォーム、公開API、長期的な統合 | メンテナンスコストが最大。API が製品である場合に最高のユーザー体験を提供 |
小規模な用途なら自作クライアントでも十分
カスタム fetch ラッパーは、API が内部向けである場合、公開範囲が狭い場合、またはスキーマ生成よりも通信挙動が重要な場合に合理的な選択肢です。私は今でも管理ツールや初期段階のサービスにはこの手法を採用しています。
失敗モードはドリフトです。あるチームがラッパーにリトライルールを追加し、別のチームがそれをバイパスし、さらに別のチームがレスポンス型をフロントエンドにコピーして、より広い型にしてしまう。 any 最初の不一致の後には、サーバーが返す内容を表さなくなった「型付き」呼び出しが残ります。
以下の条件に当てはまるなら、自作クライアントを使いましょう:
- API が小さく、内部向けである
- コントラクトの変更が頻繁で、code の再生成がノイズになる
- カスタムのトランスポート挙動が作業の中心になる
- TypeScript の型注釈だけでなく、クライアント側での実行時パースも許容できる
この最後の点は重要です。 response.json() 関数シグネチャがどうであれ、実行時には unknown のデータが返ってきます。
OpenAPI生成が実用的なデフォルトだ
安定した REST API なら、生成された型がメンテナンス性と安全性のバランスに最も優れます。型を重複して書く作業を大幅に減らし、コントラクトの変更をプルリクエストで可視化できます。
リファクタリングに耐えるパターンはシンプルです。パブリックなコントラクトから生成し、生成レイヤーは薄く保ち、利用側の使い勝手を高めたい箇所に小さなラッパーを追加します。その OpenAPIによるTypeScript生成ワークフロー そのモデルによく適合します。
有用な分割は次のとおりです:
- 生成された code がリクエストとレスポンスの型を管理する
- 軽量な SDK ラッパーが認証注入、リトライ、ページネーションヘルパーを管理する
- ランタイムバリデーションは、サーバー境界と、信頼できない入力がシステムに再び入る箇所で引き続き行う
- DTOマッピングは明示的に保ち、内部モデルの変更がクライアント契約に漏れ出さないようにする
このハイブリッドなアプローチで、生成された code は退屈なままに保てます。それは良いことです。退屈な code の方が、再生成、レビュー、置換が容易だからです。
生成されたクライアントはアプリケーションの code が触れる前にラップする
生成された関数は通常、コードベース全体で広く使うには raw すぎます。トランスポートの詳細が露出し、呼び出し側は毎回それを学び直すことになります。
軽量なラッパーを用意することで、ポリシーを一箇所で一貫して管理できます:
- デフォルトヘッダーとリクエストIDの付与
- エラーの形式を正規化する
- ページネーションをイテレータやヘルパーメソッドとして公開する
- マルチテナント対応のため、リクエストごとの認証オーバーライドをサポートする
- リクエストとレスポンスの型を手動で書き直さず、生成された型をそのまま保持する
例えば、アプリケーション code は次のように呼び出すべきです client.orders.listAll() または client.orders.list({ cursor })呼び出し箇所ごとにクエリ文字列を手動で組み立てたり、ページネーションのメタデータをパースしたりする必要はありません。
API が製品なら SDK スタイルのクライアントは理にかなう
パブリックAPIや共通プラットフォームサービスには、生成されたエンドポイント関数だけでは足りません。利用者は、命名の一貫性、予測可能なエラー、そしてドメインに合ったメソッドの裏に隠された通信の詳細を期待しています。
クライアントの使い勝手が良いと、通常は次のようになります:
client.orders.list()型付きのページ、または非同期イテレータを返すclient.files.stream()低レベルのfetch設定を各呼び出しに漏らすことなく、ストリーミングを処理する- 認証はグローバルに設定でき、リクエストごとに上書きも可能です
- 呼び出し側は、場当たり的なエラーペイロードではなく、型定義された安定したエラーオブジェクトを受け取れます
これはメンテナンスコストを増大させます。また、各チームが境界ルールを微妙に異なる形で再構築することを防げず、結果としてコントラクトの乖離(contract drift)を招きます。
完全に型付けされたクライアントを作ることがゴールではありません。真のゴールは、API が進化しても型が実態と一致し続けるクライアントです。これは、パブリックなコントラクトから生成を行い、ランタイムバリデーションで境界を保護し、DTOマッピングによって内部の変更が外部に漏れないようにすることで実現されます。
本当に役立つエラーハンドリング、テスト、Observability
TypeScript の API の例の多くは、あまりに理想的すぎます。リクエストは成功し、JSON はインターフェースと一致し、エラーは単に throw new Error("something went wrong")発生するだけ、といった具合です。しかし、本番環境はそれほど手加減してくれません。
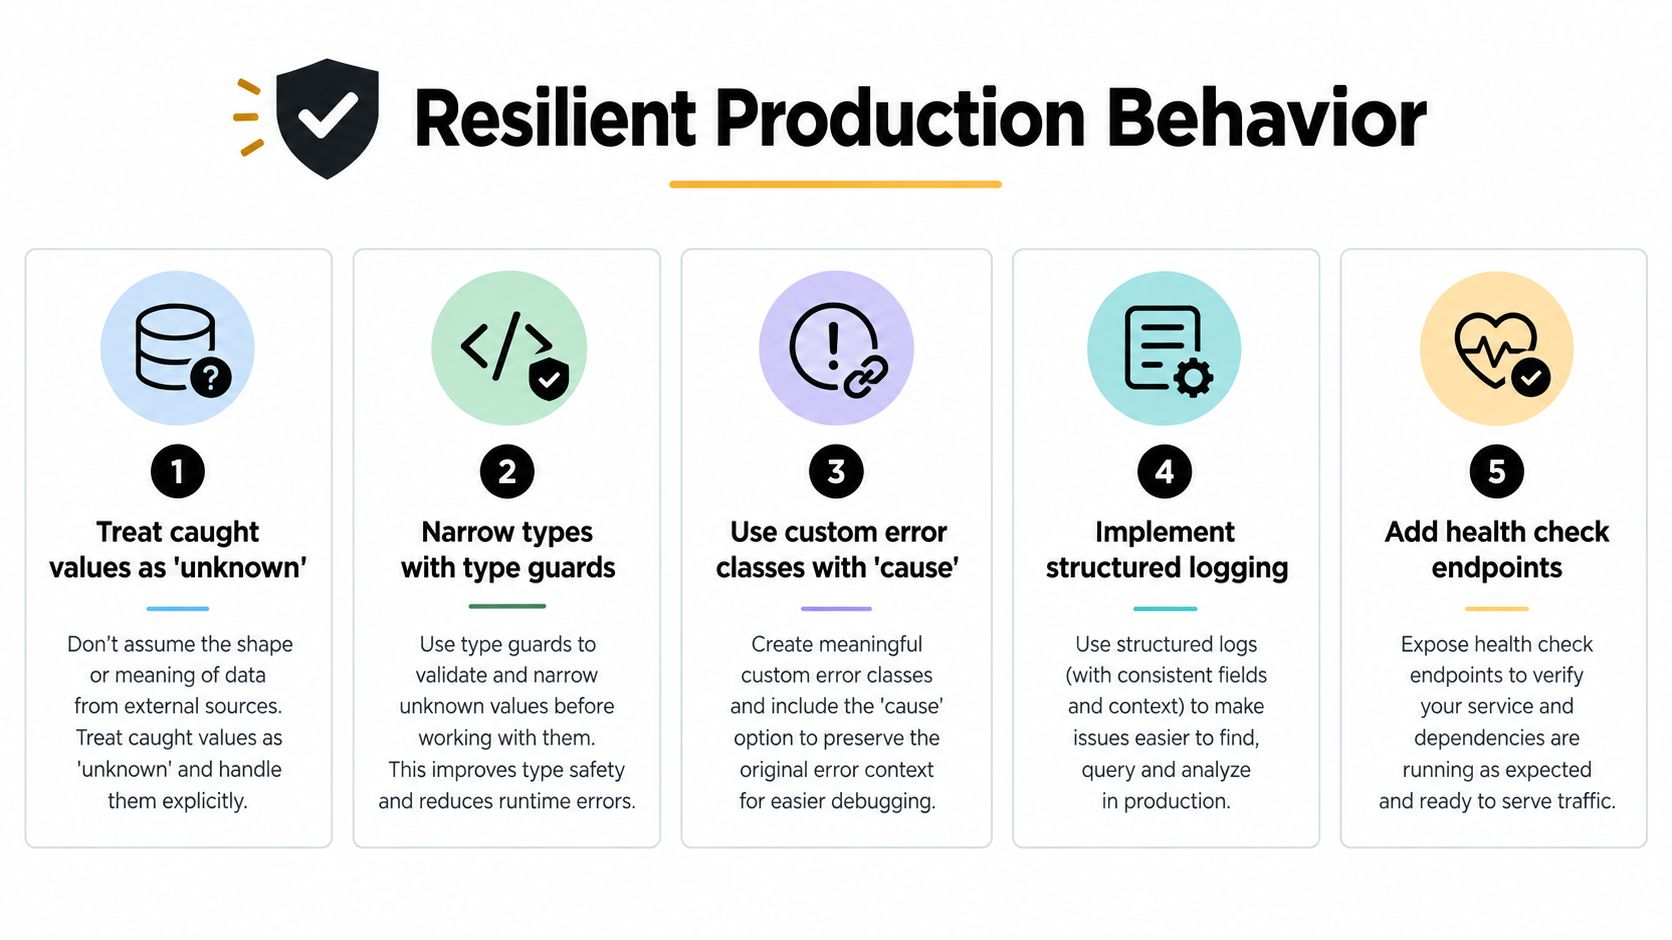
最初の修正は機械的なものです。TypeScriptでは、 catchした値は、 unknown読み取る前に型を絞り込む(narrowing)必要があります。 message, stackまた、カスタムエラークラスの使用も推奨されます。これにより、 cause元のエラーを保持し、境界でのバリデーション、非Errorオブジェクトの正規化、オブザーバビリティのためのリクエストコンテキストの付与が可能です(TypeScriptのエラーハンドリング・ガイドライン).
エラーは扱う前に絞り込む
安全でないcatchブロックは、依然としてよく見られます:
try {
  await client.orders.create(input)
} catch (error) {
  logger.error(error.message)
}
それは前提が多すぎます。 error 〜ではない可能性があります。 Error 全く。
より安全なパターン:
try {
  await client.orders.create(input)
} catch (error: unknown) {
  if (error instanceof Error) {
    logger.error({ message: error.message, stack: error.stack })
    throw new OrderSyncError("Order sync failed", { cause: error })
  }

  logger.error({ error })
  throw new OrderSyncError("Order sync failed", { cause: new Error("Non-Error thrown") })
}
少し記述量が増えますが、サードパーティSDKの失敗、JSONパースエラー、予期せぬ例外が発生した際でも、より堅牢に動作します。
リトライは一時的なエラーのときだけ行う
2つ目の大きな改善点は、エラーの分類です。TypeScriptでの SDK および API 操作に関する指針は、次のような明確なルールに集約されます。 ネットワークエラーやHTTP 429/503などの一時的な失敗はリトライし、早期にバリデーションを行い、エラーのコンテキストを保持し、ビジネスルール違反による失敗ではリトライを避ける。同様の指針では、以下も推奨されています。 Promise.all Fail-fastな並列処理には、 Promise.allSettled 部分的な成功が許容される場合は、SDK のエラーハンドリングパターン).
私は3つのカテゴリに分けるのが好きです:
- バリデーションエラー これは、リクエストがプロセスから送信される前に、内容が誤っていたことを意味します。
- 一時的なエラー は、指数バックオフを用いたリトライで成功する可能性があります。
- 永続的なエラー は、ビジネスルール、権限、リソース不足を反映しており、そのまま表示すべきものです。
この分類を行うことで、汎用的な「失敗時にリトライ」ヘルパーよりも優れた code が実現できます。
設計ルール: リトライは通信の不確実性に対処するものであり、ドメインの不整合を解決するものではありません。
Observabilityは単なる記録ではなく、失敗の原因を説明すべき
コンテキストのないログはオブザーバビリティとは言えません。TypeScript で API を実現するには、リクエストが境界を越えるたびに、相関ID、ルート名、リクエストのメタデータ、および正規化されたエラー形式を付与してください。
有用なベースライン:
- 相関ID (Correlation IDs) は、1つのインバウンドリクエストと後続の呼び出しを紐付けます
- 構造化ログ テキストの塊ではなく、フィールドとして保存する
- 境界ログ パースエラーをビジネスロジックの例外とは別にキャプチャする
- アラート通知 ステータスや code の量だけでなく、エラークラスやルートに基づいて判定する
モバイルやクライアントアプリがこれらのAPIを利用している場合、オブザーバビリティの更新も重要です。リリースレイヤーにおける実用的な選択肢の一つが Capgoです。これは Capacitor や Electron 環境において、Live Update の配信と追跡のための型定義された API を提供します。クライアント側のコントラクト修正において、App Store の更新を待つのではなく、制御されたロールアウトとバージョンごとの可視化が必要な場合に非常に有用です。フィードバックループを強化したいチームにとって、こちらの アプリのオブザーバビリティ ガイドは、サーバーサイドのロギングと併せて活用するのに最適です。
実装だけでなくコントラクトをテストする
単体テストだけではドリフトを検出できません。ドリフトが起きる箇所にテストを追加しましょう。
- 境界バリデーションのテスト: スキーマに不正な入力を渡し、失敗時の形状をアサートします。
- コントラクトテスト: 実際のHTTPレスポンスが公開されたコントラクトと一致するか確認します。
- 型付きエラーアサーション: 一時的なエラーと永続的なエラーが正しく正規化されるか検証します。
- クライアント統合テスト: 生成またはラップされたクライアントが、実際のレスポンスを正しくパースできることを確認します。
型付きAPIの強力なテストスイートは、単に code パスを示すだけではありません。コントラクトが今も正しいことを証明します。
自信とコントロールを持って本番へリリースする
リリース品質は、個人の奮闘ではなく、再現可能なループから生まれます。
TypeScriptパイプラインにおける信頼性の高い API には、通常いくつかの必須要素があります。CIでのスキーマチェック、生成されたアーティファクトの型チェック、マージ前のコントラクト差分レビュー、そしてクライアントの準備が整っていないときにデプロイを遅らせたりロールバックしたりできるデプロイ経路です。
破綻しないリリースループ
本番チェックリストは、チームが実際に守れるくらい短く保つのが好きです:
- コントラクトのドリフトでCIを失敗させる: OpenAPIが変更されたら、生成された型とクライアントも同じ変更で更新する必要があります。
- 共有コントラクトのバージョン管理: 公開DTOパッケージには、安易なリファクタリングではなく、厳格なリリース管理が必要です。
- チャネルやコホートごとのロールアウト: 破壊的な変更を、一度にすべてのコンシューマーに公開してはいけません。
- ロールバックをシンプルに保つ: コントラクト、クライアント、またはweb bundleのロールバックは、運用上、退屈な作業であるべきです。
インフラとデプロイワークフローを同時に移行するチームに向けた、このガイドは 開発者のためのクラウド移行 プラットフォームの移行期には、code の変更時だけでなく、API の信頼性も低下することが多いため、計画の参考として役立ちます。
正しさと同じくらいコントロールが重要
本番環境における最終的な習慣は、バージョンごとの可視化です。どのクライアントビルドがどのコントラクトを呼び出しているか、どのリリースが正常に適用されたか、ロールアウト後にどこでエラーが集中しているかを把握する必要があります。これは、すべてのユーザーが即座にアップデートを行わないモバイルやエッジ分散型のコンシューマーにおいて、特に重要です。
スタックに Capacitor や Electron が含まれている場合、live update ツールを活用することで、コントラクトのバグ修正からユーザーへの適用までのタイムラグを短縮できます。重要なのは、単なる抽象的な「アップデートの高速化」ではなく、以下の仕組みを持つことです。 チャンネルベースのロールアウト、ロールバック保護、バージョンごとのオブザーバビリティ これにより、コントラクトの修正を制御された状態に保てます。
スキーマ、ランタイムバリデーション、クライアント生成、リリース運用が互いに支え合ってこそ、型付きAPIは健全に保たれます。どれか1つのレイヤーが欠けると、他のレイヤーが無理に補うことになります。
Capgo を使えば、Capacitor や Electron アプリを提供するチームは、型安全な方法で Web bundle の修正を配信し、ロールアウトチャンネルを制御し、バージョンごとの導入状況や失敗を監視できます。API のコントラクト修正も、ストア審査を待たずに素早くクライアントへ届けたい場合は、こちらをご覧ください: Capgo.





