
について最もよく聞くアドバイスは、 アプリの状態管理 実は最も役に立たないこともあります。それは「一つのグローバルストアを選び、すべてをそこに詰め込む」という手法です。この方法では、API のレスポンス、モーダルの表示状態、未保存のフォーム入力、認証、ナビゲーションフィルタを、すべて同じライフサイクルを持つかのように扱ってしまいます。実際には異なります。Capacitor や Electron アプリは、Web レイヤーとネイティブまたはデスクトップのランタイムにまたがって動作するため、状態は次の観点で分離する必要があります: データの出所、生存期間、所有者、ネットワークやプロセスが消えたときの挙動.
モバイルランタイムは揮発性が高いため、状態管理は不可欠な要素となりました。アプリは画面の向きの変更やメモリ不足の後に破棄・再生成されることがあり、Android ではインスタンス状態の復元や、次のようなライフサイクルコールバックが提供されています。 onSaveInstanceState() そのため、次のドキュメントにあるとおり、 信頼性の高いモバイルアプリ状態管理に関するUC Riversideの研究。同調査では、 966個のアプリと4,808個のアクティビティを対象に調査を行った結果、 452個のアプリ(46.8%)が、非空のステートを持つアクティビティを少なくとも1つ含んでいました。。一方、 1,896個のアクティビティ が全体で非空のステートを持っていました。ステートはUIが完成してから追加する任意の抽象化ではなく、ランタイム契約の一部です。
目次
- グローバルストアモデルの再考
- クロスプラットフォームアプリのアーキテクチャパターン
- 永続化とオフラインファーストの同期
- パフォーマンスチューニングとテスト戦略
- Capacitor と Electron のプラットフォーム別ガイド
- モダンなハイブリッドアーキテクチャへの移行
- ベストプラクティスと避けるべき一般的なミス
グローバルストアモデルの再考
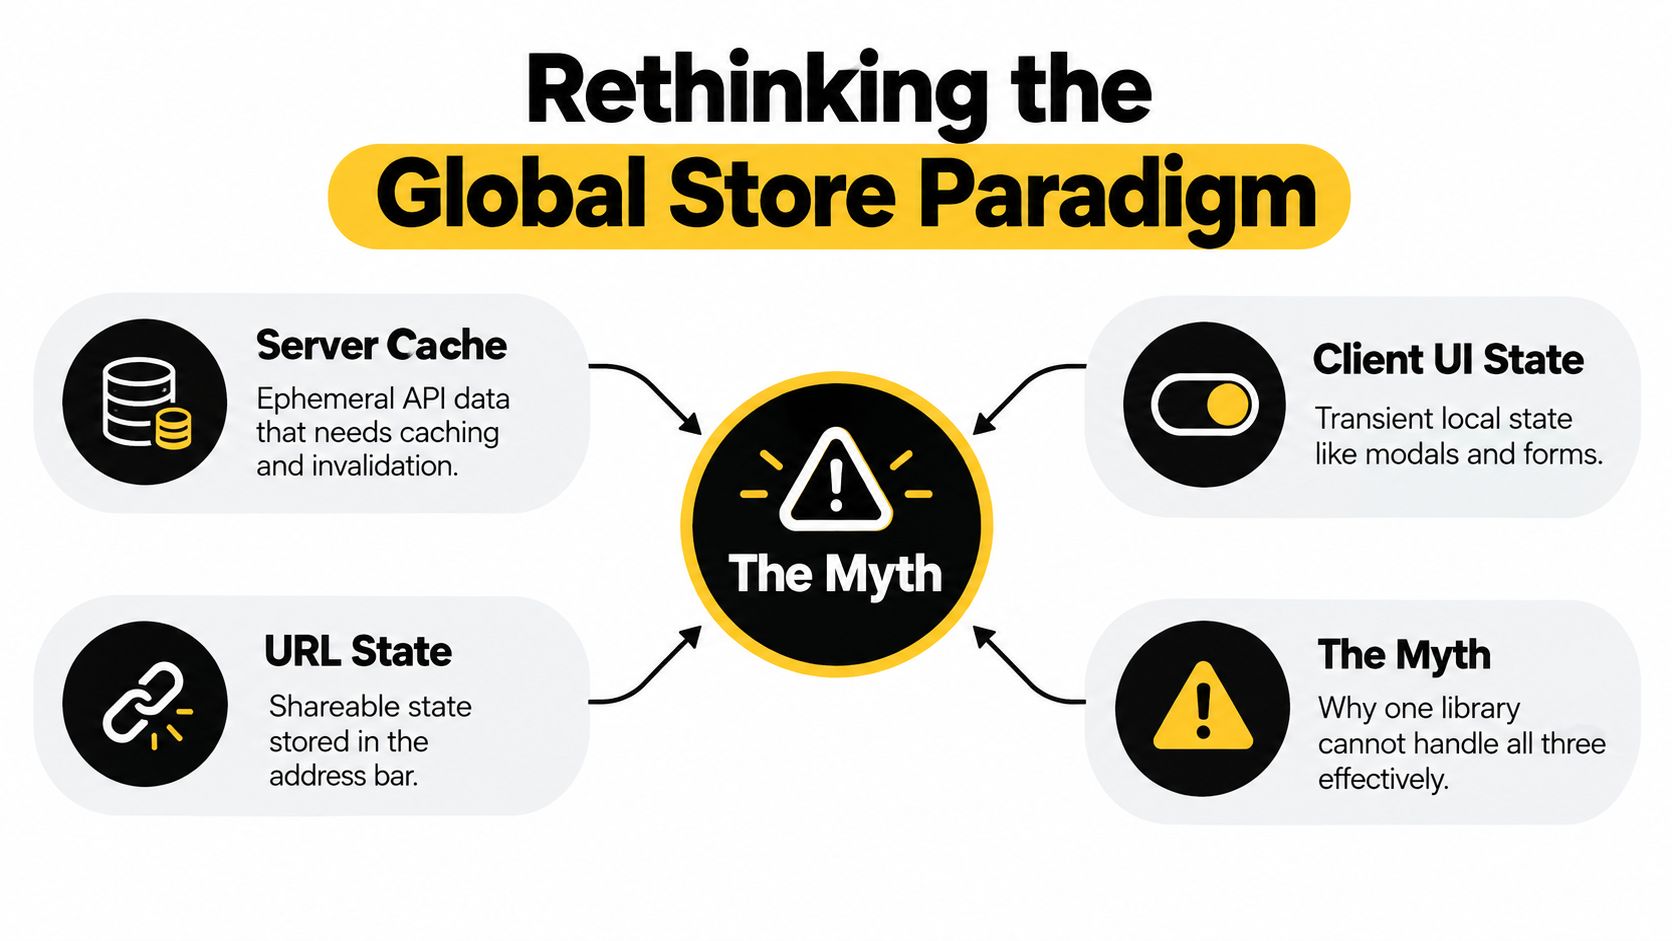
Redux、Context、MobXの比較は誤った出発点です。ストアは更新の調整はできますが、値がサーバー、現在の画面、フォームワークフロー、アドレスバーのいずれに属するかを決定することはできません。すべての値を単一のグローバルコンテナに格納すると、重複した API キャッシュ、古いURLパラメータ、無関係な画面の再レンダリングを引き起こすサブスクリプションが発生します。
堅牢な設計では、各値にオーナーと復旧ポリシーを割り当てます:
- サーバー状態 はデータ取得とキャッシュ層に属します。API のレスポンス、ローディング状態、エラー、鮮度、無効化、リトライはすべてリモートリソースを説明しています。サーバーが権威あるソースであるため、クライアントは第二の永続的なソースオブトゥルスを維持すべきではありません。
- クライアントまたはUI状態 はそれを所有するコンポーネントや機能の近くに保持されます。モーダルの表示、選択されたタブ、展開された行、テーマ設定、一時的なインタラクションフラグは、通常アプリケーション全体の永続化を必要としません。
- フォーム状態 は別のワークフローに従います。ドラフト入力、バリデーションメッセージ、変更状態、送信の進捗はフォーム内のナビゲーションを生き残る必要があるかもしれませんが、自動的に共有ビジネス状態になるべきではありません。
- URL状態 はルーターに属します。アドレスバー内の検索語、フィルター、ソート選択、選択されたレコード、ページネーションは、別のストアにコピーせずにブックマーク、共有、復元、検査できます。
単一のストアがアーキテクチャの足かせになる理由
2024年の アプリケーション状態管理の詳細なレビュー はWebおよびモバイルアプリケーション全体での状態管理を検討しています。そのカバー範囲は、散在するUI変数から明示的でライフサイクルを意識したアーキテクチャへの実用的なシフトを反映しています。Androidのインスタンス状態バンドルからViewModelおよびSavedStateHandleへの進歩は同じ方向をたどりますが、すべての値が1つの共有コンテナに属するわけではありません。
グローバルストアには依然として明確な役割があります。セッションの識別情報、権限、アプリレベルの設定、接続ポリシー、慎重に範囲を限定したクロス機能ワークフローには、共有オーナーシップが必要になる場合があります。問題は、より適切なオーナーがいる値をそのストアが何でも放り込む場所になったときに始まります。
実践的なルール: サーバー、URL、現在のコンポーネントから再構築できる値は、特定のワークフローで必要とされない限り、グローバル状態に置かないでください。
この境界は、独立したオーナーシップを持つモジュールも支えます。プロダクトをデプロイ可能な領域に分割するチームは、そこで使われているオーナーシップの原則を適用できます。 マイクロフロントエンドアーキテクチャアプリケーション全体で単一の依存関係グラフを構築するのではなく、Capacitor や Electron のコードベースではハイブリッドモデルの方がうまく機能します。リモートデータにはキャッシュと同期ルールを使い、UI の値はローカルに保ち、永続的なワークフロー状態には明示的な永続化を適用します。この分離により、競合する書き込みが制限され、リロード後、プロセスの一時停止後、オフライン期間後の復旧についても考えやすくなります。
クロスプラットフォームアプリのアーキテクチャパターン
状態に所有者が決まれば、実装の選択肢は大幅に絞られます。クライアント側の状態の多くは、次の3つのパターンのいずれかに当てはまります。 コンポーネントローカルな状態、 小規模な共有ストア、または イベント駆動型の通信 を分離されたモジュール間で行う方法です。どれも万能ではありません。誤った選択は通常、チームが更新頻度、所有権、復旧要件を特定する前にパターンを選んだときに起こります。
| パターン | 複雑さ | メモリ使用量 | 最適なユースケース |
|---|---|---|---|
| コンポーネントごとのローカル状態 | 低 | 低 | 画面固有のトグル、下書き、開閉パネル、一時的な選択 |
| 軽量な中央集約型ストア | 中程度 | 中程度 | 共有セッション設定、テーマ、アクティブなワークスペース、機能間のUI連携 |
| イベントバス・アーキテクチャ | 中程度〜高め | 変数 | 疎結合なモジュール、プラグイン通知、ネイティブブリッジイベント、分離された機能境界 |
ローカルステートをデフォルトにする
コンポーネントローカルの値は依存パスが短くなります。モーダルが開く、行が展開される、フォームの入力が変わるといった際、その機能の所有者はアプリ全体に通知せずに更新できます。これにより意図しない結合を減らし、ユニットテストも直接的に書けます。また、モバイル画面がサスペンドされたり、デスクトップのウィンドウを長時間開いたままにしたりする場合に保持されるメモリも抑えられます。
離れた複数の機能で同じ値が必要な場合や、ワークフローがルート境界をまたぐ場合、ローカルステートでは不都合が生じます。そのようなケースでは、アプリ全体のシングルトンに置くよりも、機能単位のストアにステートをリフトアップする方が適切です。ZustandやPiniaのような軽量なストアを使えば、すべてのコンポーネントが全変更を購読しなくても、特定のセレクターや明示的なアクションを公開できます。
トレードオフは規律の維持です。軽量なストアは簡単に作れるため、チーム内でストアが乱立し、所有権が不明確になりがちです。所有者を明示し、ミューテーションメソッドを定義し、どのコンポーネントからでも書き換えられるミュータブルなオブジェクトを公開しないようにしましょう。
イベントは便利ですが、データベースではありません
イベントバスは、「ネイティブ共有が完了した」「ウィンドウがアクティブになった」「バックグラウンドタスクが新しいデータを受信した」といった通知には適しています。これにより、プラグインやモジュールが互いをインポートすることなく通信できます。しかし、イベントは一時的なものであるため、ビジネス状態の唯一の記録として使うのは不適切です。サスペンドされたり、アンロードされたり、登録が遅れたりしたサブスクライバーは、メッセージを見逃す可能性があるからです。
イベントは「何かが起きたこと」を知らせるために使い、受信側のモジュールが信頼できるストアやデータレイヤーに問い合わせるようにします。ネイティブとWebの code が個別に進化する可能性があるため、イベント名は限定的なものにし、ペイロードにはバージョンを付けておきましょう。
より広範なアーキテクチャの観点では、 Bridge Globalによるモバイルアプリ開発の知見は、 共有 code とプラットフォーム固有の挙動を比較検討する際に役立ちます。これはアプリの状態管理にも同様に当てはまります。安定しているドメインルールは共有し、ライフサイクルアダプターやネイティブ統合ポイントは分離してください。実用的な モバイルアプリケーションアーキテクチャは、 設計では、それらの境界をフォルダ構造や依存関係グラフで明確にする必要があります。
永続化とオフラインファーストの同期
インメモリのストアは永続的な状態ではありません。OSがモバイルプロセスをサスペンドまたは終了させたり、デスクトップユーザーがウィンドウを閉じたり、ミューテーションの実行中にネットワークが切断されたりすることがあります。オフラインファーストのデザインは、まずユーザーが何を復元できなければならないかを決定し、その要件に基づいてストレージと同期ルールを選択することから始まります。
永続的な書き込みパスを構築する
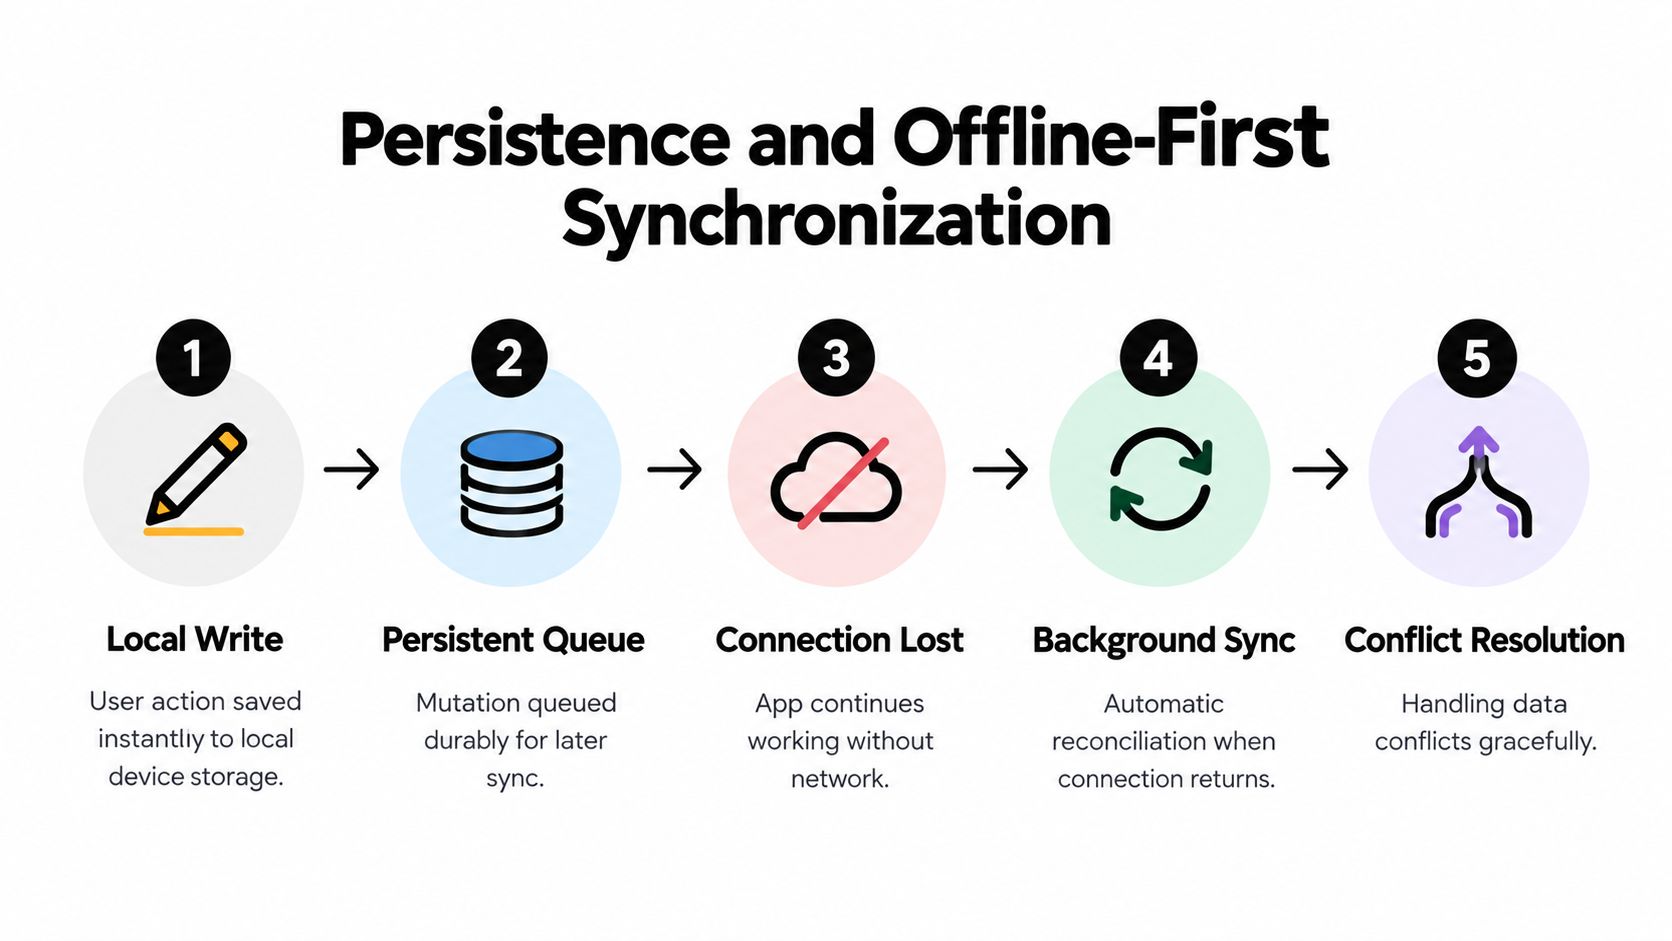
信頼できるフローは、即座のユーザー体験とリモート確認を分離します:
- まずローカルに書き込みます。 インターフェースがネットワークを待たずに反応できるように、ユーザーの操作をローカルデータベースや永続的なドキュメントストアに適用します。
- 変更をキューに格納します。 エンティティ識別子、操作タイプ、ペイロード、作成コンテキスト、リトライ状態を持つ操作を保存します。メモリ内にのみ保持されるキューは、プロセスの終了とともに消えます。
- 正直なステータスを表示します。 ローカル保存済み、同期待ち、同期済み、失敗を区別します。ユーザーは、変更がデバイス上で永続化されているのか、リモートで確認されたのかを知る必要があります。
- 条件が許せば同期します。 再接続リスナー、アプリのフォアグラウンドイベント、スケジュールされたバックグラウンドタスクがリトライをトリガーできます。中断されたリクエストが再送信される可能性があるため、同期ワーカーはべき等であるべきです。
- 競合を意図的に解決します。 サーバーのレスポンスにより、ローカル操作が承認された、拒否された、マージされた、またはユーザーの確認が必要であるかを決定する必要があります。
ネイティブバックエンドのアプリケーションでは、リレーショナルレコードやトランザクションキューにSQLiteは実用的な選択肢です。Electronレンダラーcodeやブラウザ向けストレージにはIndexedDBが適していますが、チームがスキーマのアップグレードとトランザクション境界を慎重に処理することが前提です。シリアライズは明示的に保ちます。コンポーネントインスタンス、クロージャ、ネイティブオブジェクトへの参照ではなく、ドメインデータと復旧メタデータを永続化してください。
コンフリクトポリシーはプロダクト判断です
Last-write-winsはシンプルですが、正当な編集を破棄してしまう可能性があります。独立したフィールドを安全に統合できる場合は、フィールドレベルのマージが有効です。在庫管理、承認フロー、財務記録、臨床ワークフローなど、自動マージが意味を変えうる場合は、ドメイン固有のルールの方が安全です。一部のコンフリクトは同期をブロックし、ユーザーに選択を求めるべきです。
同期レイヤーは次の要素も分離すべきです: 読み取りの整合性確保(read reconciliation) と ミューテーションの再実行(mutation replay)サーバーデータの再取得だけでは、キューに溜まったミューテーションが成功した証明にはなりません。また、ミューテーションを再実行しても、結果として得られるレコードが現在のサーバーの状態と一致する保証もありません。サーバーのバージョンや同等のバリデーターを記録し、構造化されたコンフリクトレスポンスを返し、失敗の原因を説明できるだけの十分なキュー履歴を保持してください。
この設計のユーザー向け部分については、 Vue、Angular、Reactでオフライン画面を作成することで、 有用なインターフェース上の考慮事項が得られます。オフラインモードはコンソールに隠された例外ではなく、アプリケーションの可視状態であるべきです。
以下の動画は、オフライン動作と同期の実装作業を補完するのに役立ちます:
パフォーマンスチューニングとテスト戦略
状態管理のパフォーマンス問題は、単一の遅いリデューサーから始まることがほとんどではありません。広範なサブスクリプションにより無関係なコンポーネントがレンダリングされたり、派生値が不要に再計算されたり、大きなオブジェクトグラフが参照され続けたり、同期処理がUIスレッド上で実行されたりすることで生じます。どのライブラリが最も速いかを推測するのではなく、更新の伝播を測定してください。
2026年のベンチマークでは、ダッシュボードで 100個の接続コンポーネントと10,000回の反復 についてMobXを測定したところ 単純な変更で0.3 ms、ネストされた変更で0.4 ms、派生変更で0.6 msでした。一方、Redux Toolkitは 0.8 ms、1.2 ms、1.5 ms でした。同じベンチマークではメモリ比較で Zustandが2.8 MB、Redux Toolkitが4.2 MB と記録されました。これらはベンチマーク固有の観察結果であり、普遍的な本番環境での保証ではありませんが、サブスクリプションの粒度と更新戦略がなぜ重要であるかを示しています。 React状態管理の比較ベンチマーク テストコンテキスト用。
アップデートの境界を調整する
セレクターから始めましょう。コンポーネントは、セッションオブジェクト全体や API のレスポンス全体ではなく、最小限かつ意味のあるスライスに購読すべきです。計算コストが高い派生データはメモ化しますが、反射的にすべてのプリミティブをメモ化するのは避けてください。メモ化は保持と比較の処理も追加するため、前後でプロファイリングを行いましょう。
長いリストは仮想化し、更新が個々のエンティティを対象とする場合はレコードを正規化し、小さなフィールド変更のために大きなルートオブジェクト全体を置き換えないようにします。Electron では、モバイル画面よりもウィンドウが長く生存し得るため、長時間セッションでのレンダラーメモリに注意してください。Capacitor では、入力のバースト中に同期永続化を行うことを避けてください。ドラフトはデバウンスするか、意味のあるチェックポイントを永続化し、プロダクトが保持を約束しているデータをクラッシュで失わないことを確認してください。
Springer 関連の研究によると、状態管理アプローチの変更により、プログラム実行時間が平均で テストシナリオ全体で 17% 短縮されました。これは、不要な同期と再計算を減らすことで、実行時のパフォーマンスに実質的な向上が見込めることを裏付けています。この結果は Web アプリケーションの状態管理パフォーマンスに関する研究に示されており、すべてのスタックで保証された改善として扱うべきではありません。
値だけでなく遷移もテストする
リクエスト成功後のみをチェックする状態テストでは、危険なパスを見逃します。シーケンスをテストしてください: isLoading リクエスト成功後のみをチェックする状態テストでは、危険なパスを見逃します。シーケンスをテストしてください:
- ハイドレーション: 永続化データが読み込まれ、無効なレコードは拒否され、不足しているフィールドだけがデフォルト値で補完されます。
- 中断: ミューテーション中にリクエストがキャンセルされたり、アプリがバックグラウンドに移行したりする場合です。
- リプレイ: キューに入った操作は安全にリトライされ、サーバー側の副作用が重複しません。
- 競合: サーバーが古いバージョンを拒否し、UIが復旧可能な解決策を提示します。
- 分離: ローカルのUI更新が、無関係な機能のレンダリングやミューテーションを引き起こしません。
ネットワーク境界でサーバー状態アダプターをモックし、ワークフロー全体には統合テストを使用します。開発時やCIには、予期しないサブスクライバー数、上限のないキュー、機能アンマウント後の状態遷移を検知するためのインストルメンテーションを追加してください。最も価値のあるテストフィクスチャは、個別のreducerアサーションではなく、現実的なライフサイクルシーケンスであることが多いです。以下を活用してください: アプリのパフォーマンス最適化ガイド それらの測定値を再現可能なリリースチェックに変換する際。
Capacitor と Electron のプラットフォーム別ガイド
Webアプリケーションは、JavaScriptプロセスがモバイルアプリよりも長く利用可能であると想定できます。CapacitorとElectronは、その前提をそれぞれ異なる方法で崩します。CapacitorはWebレイヤーをiOSやAndroidが管理するモバイルライフサイクルの中に置くのに対し、ElectronはChromiumレンダラーを、ウィンドウが独立して現れたり消えたりするデスクトップのプロセスモデルにつなぎ続けます。
Capacitor にはライフサイクルを考慮したハイドレーションが必要
バックグラウンド化は、プロセスが再開される証明ではなく、チェックポイントの機会として捉えます。アプリの状態が変わったら、重要な保留中のミューテーションをフラッシュし、現在の同期カーソルを記録し、アクティブなままにすべきでないリソースを解放します。フォアグラウンドに戻ったら、失われた状態を復元し、認証を検証し、古いサーバーデータを更新し、ローカルストアの準備ができてからサブスクリプションを再開します。
JavaScript ストアはネイティブプラグインの内部を直接所有すべきではありません。カメラセッション、生体認証プロンプト、プッシュ登録、ファイルシステムハンドル、バックグラウンドタスクにはそれぞれプラットフォーム固有のライフサイクルルールがあります。ネイティブのコールバックをドメインイベントやコマンドに変換するアダプターでラップしてください。これにより、ストアは unavailable、requesting、active、failed、completed などの状態を表すことができ、サスペンド後に無効になるネイティブオブジェクトを保持する必要がなくなります。
Webview の境界があるため、シリアライズも重要です。Capacitor ブリッジを介してプレーンデータを渡し、プラグインのレスポンスを検証してください。live update によって、インストール済みのネイティブ code とやり取りする Web バンドルが異なる可能性がある場合は、メッセージにバージョンを付けてください。 Capacitor が Web とネイティブの code をどうブリッジするか このアダプター方式が必要になる境界を説明します。
Electron にはプロセスの所有権が必要
Electron のメインプロセスは特権操作と永続的な調整を所有し、レンダラーはビュー固有の状態を所有すべきです。セキュアな設定の読み取り、ファイルの書き込み、ウィンドウの調整などのアクションには型付き IPC コマンドを使用してください。すべてのレンダラーに広範なファイルシステムアクセスを公開せず、1つのウィンドウに送信されたイベントを永続的なアプリケーションの記録として扱わないでください。
マルチウィンドウアプリケーションには、明示的な同期モデルが必要です。メインプロセスが正となる更新を配信し、各レンダラーがローカルの表示状態を維持できます。2つのウィンドウが同じレコードを編集する場合、単なるブロードキャストイベントではなく、バージョンチェックや競合ポリシーが必要です。閉じたウィンドウが再度開いたときに状態を再構築できる必要があるため、メインプロセスまたは永続化レイヤーが復元可能なデータのソースであり続ける必要があります。
Capacitor と Electron は、ドメインモデル、API クライアント、キューフォーマット、reducer を共有できます。必ずしもライフサイクル code を共有する必要はありません。最も強力なクロスプラットフォームアーキテクチャは、共通のステート語彙と、プラットフォーム固有の永続性、ブリッジ、リカバリの各アダプターを備えています。
モダンなハイブリッドアーキテクチャへの移行
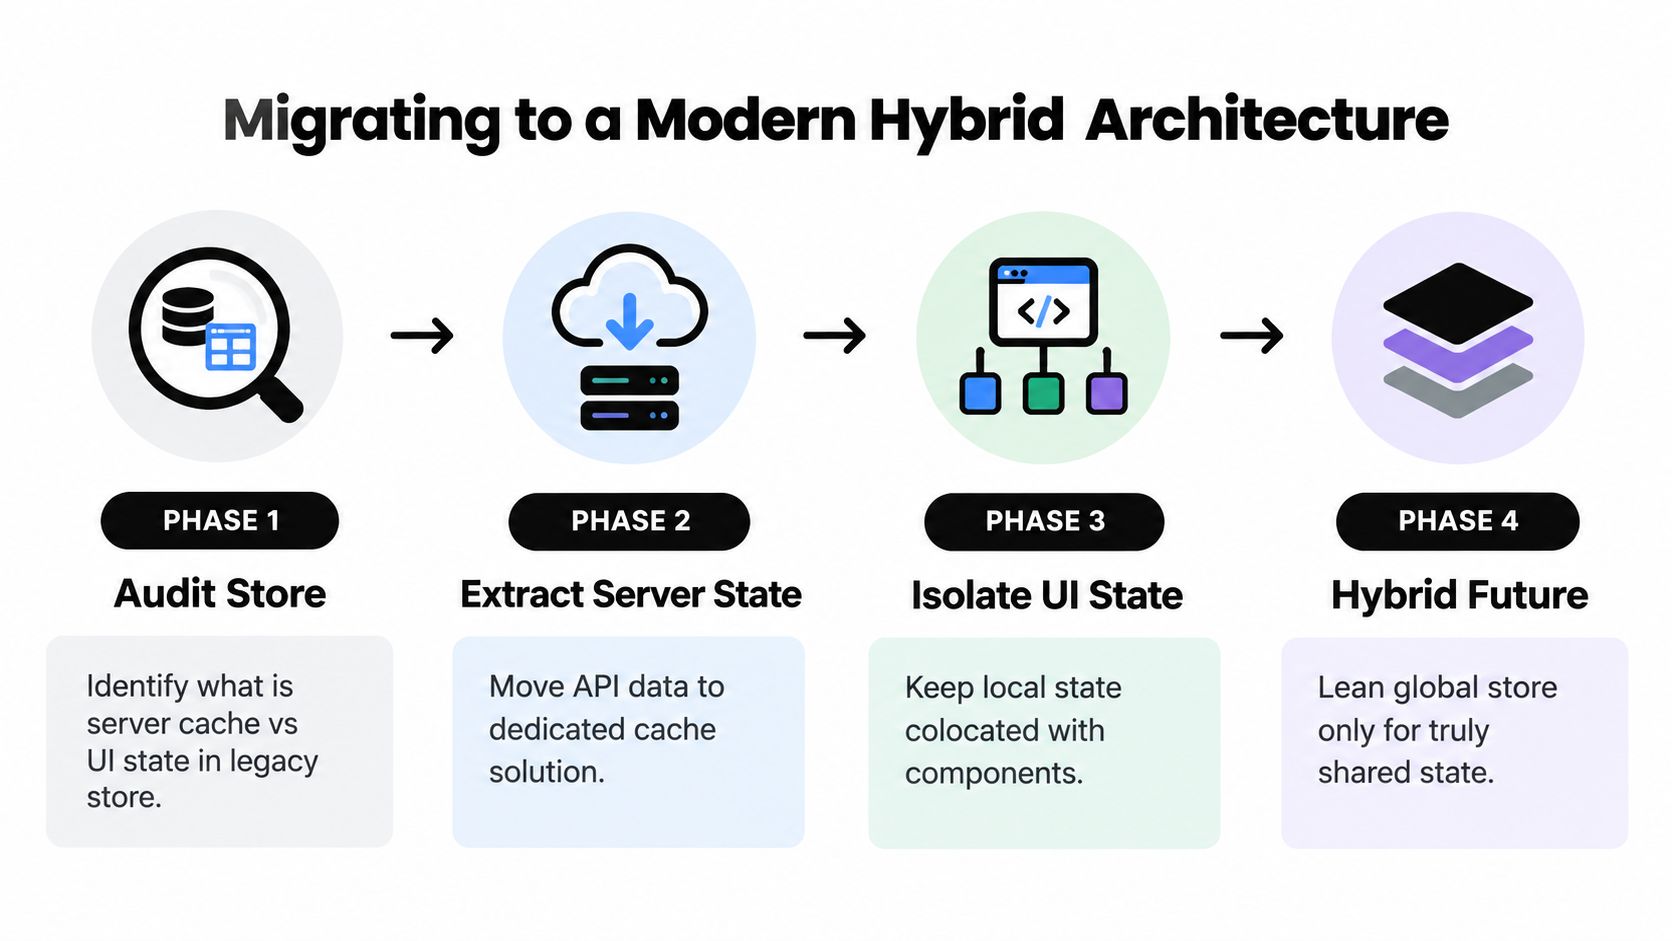
レガシーなグローバルストアの書き換えが必要になることはほとんどありません。必要なのは、インベントリと安全な抽出を順序立てて行うことです。移行は、既存のストアを未移行の画面で引き続き使えるようにしながら、各機能が一度に1つのステートクラスずつ移行できるときに最も効果を発揮します。
技術ではなく所有権から始める
既存のストアの状態カタログを作成します。各フィールドについて、ソース、コンシューマー、変更パス、永続化要件、復旧動作を記録してください。サーバー由来、ルート由来、フォーム所有、機能ローカル、共有のいずれかに分類します。この作業により、グローバルストアには1つのAPIの裏に隠れた無関係なシステムが複数存在していることが明らかになることが多いです。
まずサーバー状態を移行します。手動でミラーリングされたAPIフィールドを、リクエスト状態、無効化、リトライ、再検証を管理する専用のフェッチング・キャッシュ層に置き換えます。既存の画面が一度にすべての呼び出し箇所を変更せずに移行できるよう、セレクターは一時的に互換性を保ちます。新しいソースが統合テストをパスした後にのみ、重複したサーバーコピーを削除してください。
次に、URL状態をルーターに戻します。検索フィルターや選択されたリソースは、ルートパラメータやクエリ状態を通じて、リロードや共有後も維持されるべきです。URLの値をストアにコピーし、その後ストアの値をURLに戻す同期エフェクトを削除します。これらのループは競合状態を生み、ブラウザ履歴の信頼性を損ないます。
機能ごとのステートを段階的に抽出する
モーダル状態、ウィザードの進捗、ローカル選択を、最も近い機能境界に移動します。複数のコンポーネントがその値を必要とする場合は、狭いインターフェースを持つ機能ストアを使用します。残りのグローバルストアは、セッションポリシー、テーマ、権限、明示的に共有されたワークフローなどの横断的な関心事に限定してください。
移行期間中は互換レイヤーを使用してください。新しいソースから読み取りながら、従来のセレクタ形状を公開することで、フラグの背後で機能を段階的に移行できます。各抽出を独立してリリースし、エラーパスとハイドレーションの挙動を監視してください。新しい所有モデルが安定するまで、ロールバック経路を確保しておきましょう。
CapacitorおよびElectronチームにとって、Capgoは、ターゲットチャネルを通じて署名済みのJavaScript、CSS、設定、アセットバンドルを配信できます。ロールアウト制御、バージョン履歴、デバイスログ、採用率と失敗メトリクス、自動ロールバック保護が備わっています。これにより、ネイティブの変更が関連するプラットフォームのリリースプロセスに従う間、状態管理のリファクタリングを段階的にリリースすることが可能になります。運用上の利点は移行に対する制御であり、テストや互換性計画をスキップする理由ではありません。
ベストプラクティスと避けるべき一般的なミス
レビューの質問が曖昧なままでは、状態アーキテクチャは失敗します。デザインレビューやプルリクエストでこれらのチェックを使用してください:
- codeでオーナーを特定してください: 「どのモジュールがこの値を変更できるのか、そしてAPIはその境界をどう強制しているのか」と問いましょう。2つのコンポーネントが現在同じフィールドを必要としているという理由だけで追加されたストアは却下してください。
- リカバリー契約を定義してください: 各永続化値について、リロード、アプリ再起動、ログアウト、アカウント切り替え時に保持されるかクリアされるかを文書化してください。ドラフトの請求書は再起動後も残るかもしれませんが、選択中のワークスペースは再検証が必要になる場合があります。
- 同期を可観測にしてください: リクエストID、バージョン、リトライ回数、競合結果をログに記録します。ユーザーが更新の欠落を報告する前に、リトライや競合の繰り返し失敗に対してアラートを設定してください。
- オブジェクトの形状ではなく、コマンドをレビューします: ミューテーションはビジネス意図を明示し、入力を検証し、監査しやすいアクション名を公開する必要があります。これらのチェックをバイパスする直接書き込みは、レビューの議論に留めるべきです。
- 敵対的なシーケンスをテストします: ナビゲーションとの水合競合、中断された書き込み後のリトライ、重複配信、2つのウィンドウからのオフライン編集、保留中リクエスト中のログアウトなどのテストを実行します。
- 削除パスを確認します: 古いセレクタ、永続化アダプター、イベントリスナーがまだ元のストアに書き込んでいる場合、マイグレーションは不完全です。同じフィールドを両方のソースが更新できる場合に失敗するテストを追加してください。
実用的なPRの質問は、「書き込み開始後、確認応答前にこのプロセスが消滅したらどうなるか?」です。回答では、永続データ、リトライの所有権、重複排除、ユーザーに見える失敗状態を特定する必要があります。
Capgo は、CapacitorJS と Electron チームが、署名付きバンドル、ロールアウト制御、デバイスレベルのログ、ロールバック保護を備えたターゲットチャネルを通じて、JavaScript、CSS、設定、アセットの更新をリリースするのを支援します。 Capgo ステート管理のリファクタリングと復旧修正を段階的に配信し、ライフサイクルと同期テストで検証するために使用します。





