
在凌晨 2 点,一个移动用户发送了一个远程修复程序,修复了 Android 上的 Capacitor 回归问题,导致购买流程中断。到早上,支持票已经积压了,但没有人能确认哪些已安装的版本接收了 JavaScript 包,哪些分组执行了错误的路径,或者是否有静默重试隐藏了失败。CTO 想要了解采用率数据,隐私负责人想要 DPIA,负责人想要知道回滚是否已经到达了用户。
That situation exposes the purpose of 目录. It isn’t just a growth dashboard or a privacy debate. For teams shipping Capacitor and Electron applications into fragmented device fleets, tracking is an engineering system for reconstructing behavior, validating releases, detecting regressions, and proving that collection remains controlled. The implementation details matter, from event schemas and durable queues to sampling rules, regional storage, and incident recovery.
什么是应用行为跟踪
- __CAPGO_KEEP_0__
- __CAPGO_KEEP_1__
- 比较主要跟踪方法
- 移动和桌面应用程序的架构和事件方案
- 采样和性能权衡
- 隐私和合规性作为设计约束
- 实用指标、仪表盘和告警
- 最佳实践和事件恢复清单
2026年应用行为跟踪的重要性
一份崩溃报告可能会告诉你,checkout失败了。它通常不会告诉你,失败是来自于哪个陈旧的web包,还是native插件边界,还是某个渲染进程,还是最终成功的重试循环。没有行为上下文,团队必须手动关联支持票,发布日志和部分服务器证据。
OTA发布后,第一个有用的问题往往很简单: 是否有意向用户接收并执行了更新? 回答这个问题需要更多的信息。您需要安装的native shell,激活的JavaScript包,更新频道,启动结果,设备平台和相关业务事件。成功下载并不证明成功激活,而激活的包并不证明用户已经到达修复的屏幕。
实用规则: 跟踪发布状态和用户结果作为单独的事件家族。将它们合并到一个“更新成功”事件中会使回滚分析不可靠。
Capacitor 应用可观性 适合生产实践。有用的管道连接了发布操作与运行时行为,使工程师可以从“检出报告增加”转向涉及应用版本、捆绑包版本、平台、频道和事件序列的有界查询。
隐私约束与该设计不可分割。 苹果的App跟踪透明度框架(2021年推出)将隐式拒绝转变为显式同意. 2025年的一项分析发现,美国苹果用户在苹果跟踪透明度框架发布后可被广告商追踪的比例从 72.63%降至17.9%,下降了 54.73个百分点 (9to5Mac对苹果跟踪透明度框架更新的分析什么是应用行为跟踪
将应用行为跟踪视为
应用行为跟踪实际上意味着什么 软件的飞行数据记录器它捕捉到应用程序做了什么、在什么顺序下、以及在什么条件下,所以你可以在事后重构一个会话,而不是从崩溃堆栈中猜测。
标签涵盖了几个系统,它们回答不同的问题。
事件跟踪记录了离散的事实
事件是带有名称和结构的发生,如 checkout_started, payment_submitted, screen_viewed,或 bundle_activated。一个良好的事件应该携带上下文,包括应用程序版本、平台、会话标识符以及相关的特性状态。它应该描述发生的事情,而不是重现整个对象。
事件跟踪对于漏斗、发布验证以及运营查询来说是非常好的。但是,它会忽略视觉模糊。如果用户点击了一个看起来启用的控件,但没有处理程序,事件可能会显示前一个屏幕视图,而没有解释界面问题。
会话重放保留了交互上下文
会话重放捕捉了视觉和交互流,通常通过DOM或视图树快照、手势和导航状态。它可以揭示裁剪的文本、混乱的焦点行为或重复的点击,这些结构事件永远无法代表。
这种权衡是暴露。重放数据可能包含比一个小心设计的事件更敏感的上下文,尤其是当未正确mask时,自由文本、账户屏幕或支付流。它也取决于可靠的捕获和渲染,所以它 shouldn’t成为一个商业关键动作的唯一记录。
分析将事件转化为决策
分析系统将事件聚合成漏斗、同龄组、路径和保留视图。它们回答了用户在哪里放弃了工作流程或是否发布改变了特性采用率的问题。
分析是下游解释,而不是仪表。事件名称在移动和桌面之间漂移,仪表板仍然可以加载并比较不兼容的定义。
错误和遥测跟踪解释可靠性。
错误跟踪捕获崩溃、异常、日志、网络故障和性能跟踪。它回答了应用程序是否存活并操作花费了多长时间的问题。
遥测通常太过粗糙来解释意图。一个慢的API span在用户行动“尝试结帐”时更重要,但该连接应该使用稳定的关联字段而不是将个人数据复制到每个日志行。
比较主要跟踪方法
正确的选择取决于问题、可接受的暴露和团队可以拥有的运营复杂性。成本因供应商、保留策略、载荷大小和查询模型而大大不同,因此固定价格每百万事件将在没有定义的基础架构和供应商背景下误导。
跟踪方法一览
| 方法 | 数据形状 | 延迟 | 成本(每1M) | 隐私泄露 | 最佳选择 |
|---|---|---|---|---|---|
| 事件跟踪 | 带有命名动作和上下文的结构化记录 | 通常在实时到延迟之间,取决于批处理 | 可变,受载荷大小、摄取、存储和查询量驱动 | 如果标识符或属性过多,则操作负荷较大 | 漏斗、发布采用、功能使用、工作流验证 |
| 会话重放 | 可视帧、快照、手势和交互元数据 | 通常因上传和处理而延迟 | 通常因为载荷更丰富而有更高的运营和存储负担 | 高,尤其是当文本、表单或账户视图未被掩盖时 | 复制 UI 阻力和模糊交互故障 |
| 分析 | 上下文:Capgo 营销网站。角色:短 UI 标签或导航项。消息键 `analytics` (分析) | 聚合漏斗、同群、路径和保留输出 | 取决于仓库或供应商处理 | 当原始事件与聚合一起保留时,查询和存储成本会随着时间的推移而增长 | 从源事件继承暴露和身份连接 |
| 产品决策和纵向行为分析 | 错误和遥测跟踪 | 堆栈跟踪、日志、span、计时和设备状态 | 常见于快速故障,受队列和网络可用性影响 | 当日志包含请求数据或用户输入时,尤其需要谨慎。 | 故障诊断、性能分析和管道健康 |
产品分析会调用一个动作,但没有任何人拥有它。最常见的错误是启用了四个重叠的模式和没有任何人拥有它们的系统。 purchase_completed错误管道输出 payment_success, and the replay tool infers completion from a screen transition. The dashboards disagree, engineers spend time reconciling definitions, and nobody can state which event is authoritative.
Define ownership before adding a tool. Product should own business semantics, engineering should own delivery guarantees and schema validation, and privacy reviewers should be able to trace each field from capture to deletion. For teams that need an explicit custom event layer in a Capacitor application, Capgo的自定义事件跟踪插件指南 本文仅供参考,作为实现参考,不是决定每个事件含义的替代品。
移动和桌面应用的架构和事件模式
生产流水线有四个不同的阶段: 数据采集、持久缓存、传输和摄入保持这些界限清晰可以防止暂时的网络故障变成应用程序故障。
In Capacitor 应用中,应用 code 应该调用一个小的 SDK wrapper,而不是直接调用 API。该 wrapper 添加了常见的 envelope字段,如 session_id, app_version, platform,以及同意状态。这样可以保持调用站点的一致性,并且可以在团队中有一个地方来删除字段、改变采样或禁用一个损坏的跟踪器。
队列应该是持久的并且只能追加。内存数组在崩溃或进程杀死时会消失,正是诊断证据最有价值的时候。将事件存储在磁盘上,标记上传尝试单独存储,并且通过稳定的 event_id。传输可以在应用恢复时、在控制的间隔内、或者当队列达到大小限制时刷新,失败后使用指数退避。
一个实际的事件 envelope
| Field | Type | context | Required |
|---|---|---|---|
event_id |
context | Purpose | context |
event_type |
String | 是 | 页面/区域:Capgo解决方案营销页面。角色:短UI标签或导航项。见于:页面解决方案/测试版发布.astro。消息键`solutions_beta_testing_compare_native_tf` (解决方案测试版发布比较原生tf)。|页面/区域:Capgo解决方案营销页面。角色:短UI标签或导航项。见于:页面解决方案/PR预览.astro。消息键`solutions_pr_compare_native_tf` (解决方案PR比较原生tf)。 |
occurred_at |
路由和验证事件 | 是 | 时间戳 |
session_id |
String | 是 | 记录客户端事件时间 |
app_version |
String | 是 | 将事件分组到用户会话中,无需个人标识符 |
bundle_version |
String | Optional | 标识当前 JavaScript 或 Web 包 |
platform |
String | Yes | context |
consent_state |
String | Yes | 区分 iOS、Android、macOS、Windows 或其他运行时 |
properties |
应用收集策略之前缓冲和上传 | Optional | Object |
network_state |
String | Optional | 为交付和离线分析提供上下文 |
一个结帐事件可能包含 cart_item_count 和 payment_provider, 但不是电子邮件地址或未过滤的表单文本。 服务器应该拒绝未知字段或将它们路由到隔离区。 对于模式漂移的沉默接受会导致看起来健康的仪表板,但失去了意义。
Electron 引入了另一个边界。 用户操作通常发生在渲染进程中,而系统状态、更新状态、文件系统访问和网络协调通常发生在主进程中。 使用一个窄的、验证的 IPC 协议代替允许任意渲染载荷跨越边界。
{
  "event_id": "evt_opaque_123",
  "event_type": "checkout_submitted",
  "occurred_at": "2026-09-18T02:14:00Z",
  "session_id": "sess_opaque_456",
  "app_version": "4.8.1",
  "bundle_version": "2026.09.18.2",
  "platform": "android",
  "consent_state": "functional",
  "properties": {
    "cart_item_count": 2,
    "payment_provider": "provider_a"
  },
  "network_state": "online"
}
一个 Electron 渲染事件可以在不暴露用户内容的情况下添加进程上下文:
{
  "event_id": "evt_opaque_789",
  "event_type": "window_action",
  "occurred_at": "2026-09-18T02:20:00Z",
  "session_id": "sess_opaque_456",
  "app_version": "4.8.1",
  "platform": "windows",
  "consent_state": "essential",
  "window_id": "window_opaque_12",
  "renderer_process_id": "renderer_opaque_34",
  "properties": {
    "action": "settings_opened"
  }
}
Capacitor 插件边界值得明确的测试。 一个 webview 事件可能需要桥接到本机 code 以便安全存储、设备状态或本机生命周期信号。 Capgo 应用程序基础设施指南 提供了相关的架构上下文,但持久的规则是本地所有权:在渲染器或 webview 中捕获 UI 意图,在本机边界捕获本机生命周期状态,并通过共享封装进行协调。
抽样和性能权衡
采样是一个性能决策,直到它成为数据科学决策。每个事件丢弃都可以节省序列化工作、队列写入、电池、网络传输和存储。每个事件丢弃也可以移除事故的证据。
对于一个现实的移动pipeline,序列化的JSON事件可能是 1到4KB, 刷间隔可能从 5到60秒,一个典型的会话可以生成几十个动作。这些数字来自实现说明书,而不是universal benchmark,所以在您的用户操作的设备上测量负载大小和刷行为。
根据信号值选择采样
捕获关键业务事件以全面的可靠性。登录、提交订单、激活包、支付结果、崩溃和同意变更难以后续重构并且应该保持可用以便于运营真相。
高频信号如渲染帧、滚动运动、冗余日志和鼠标移动是不同的。客户端采样适用于设备无法承受序列化和队列每个事件时。一个小UI监控采样头寸可以有用,而错误和崩溃应该保持完全捕获。
服务器端采样在您希望暂时保留原始证据但减少查询成本时更有效。使用一个确定性的哈希值或一个批准的不透明用户标识符以便于一个会话在相关查询中始终包含或排除。随机采样每个事件会破坏序列完整性。 session_id 或一个批准的不透明用户标识符
根据采样决策本身进行Instrument。存储规则版本、包含结果和原因,然后检查电池状态、平台、地区或同意状态是否会造成意外的盲点。适应性采样可以在热或电池压力下降低低价值的收集,但绝不能降低故障或同意转换的捕获。
隐私和合规作为设计约束
隐私应在管道图中,而不是在启动清单中。第一个架构问题是SDK是否允许创建或缓冲事件。如果同意是必要的,SDK必须在写入磁盘之前应用门控,不要在队列已经保留载荷之后。
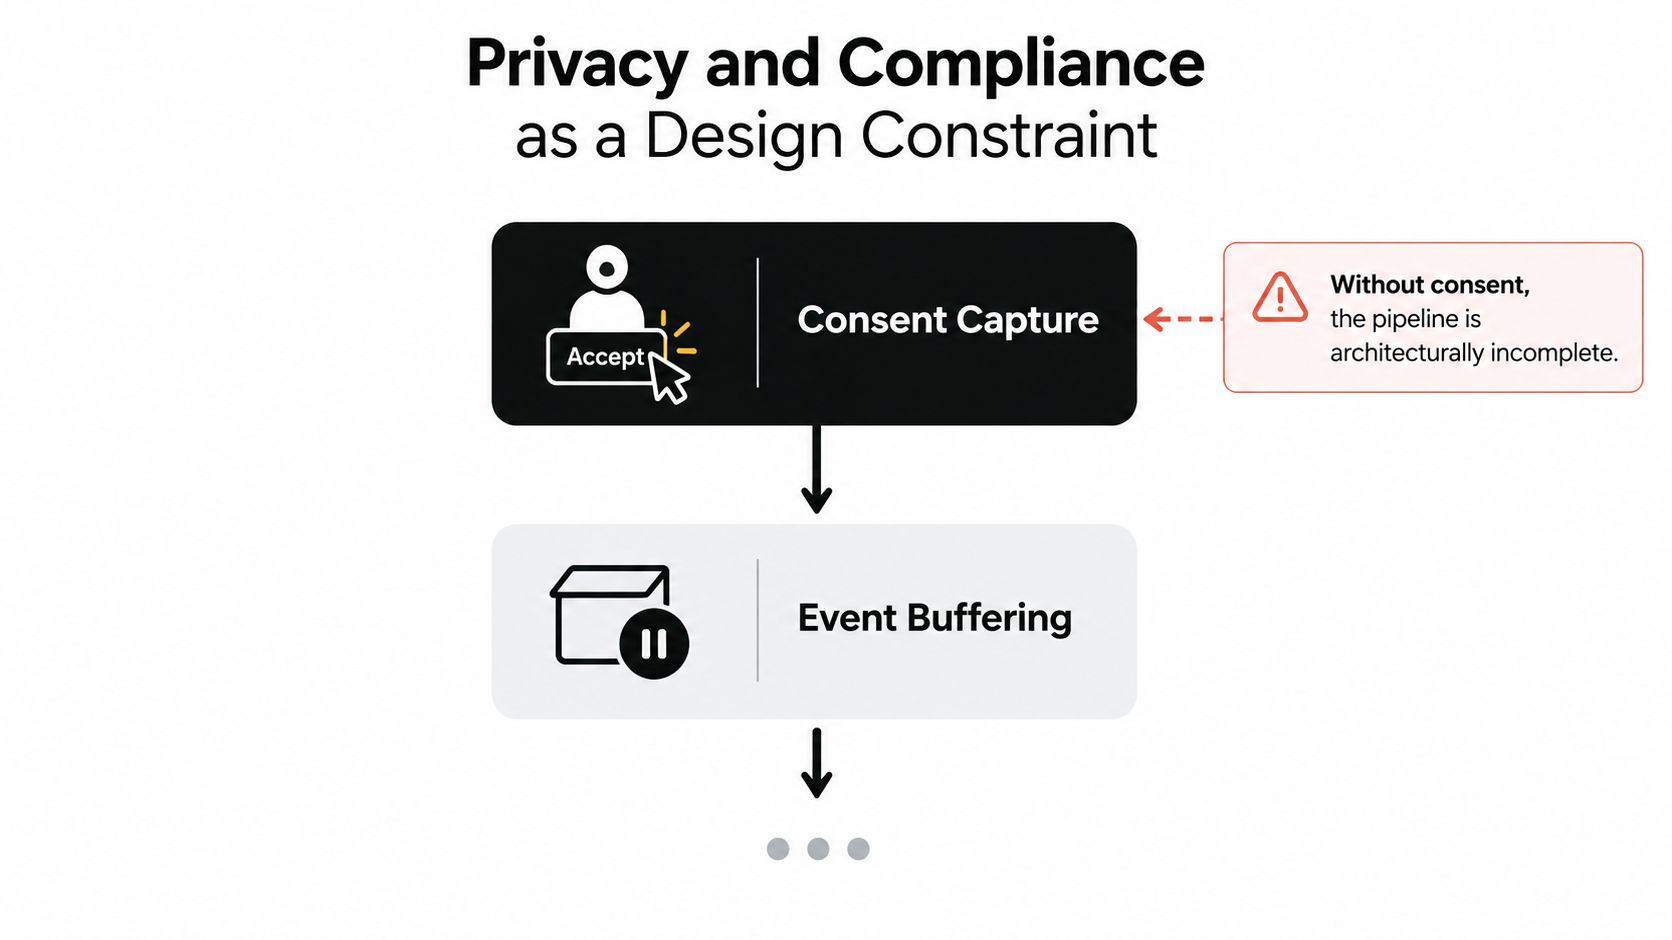
使用单独的收集类别来区分必需的可靠性监控、功能性产品分析和可选的营销信号。每个类别都需要明确的政策、SDK switch 和服务器端强制执行检查。这一方法也使审计更容易,因为审查者可以从同意UI到缓冲、传输、存储和删除的决策中跟踪。
将控制放在多个边界上
- 在发射时: 拒绝电子邮件地址、电话号码、支付细节和无界限的免费文本事件进入队列之前。
- 在身份创建时: 尽量使用不透明的标识符,并根据产品的隐私模型进行旋转或范围它们。不要因为设备标识符不是一个名称而认为它是无害的。
- 在接收数据时: 验证字段类型、允许值、同意状态和区域路由元数据。 服务器验证是防御在深度,而不是客户端收集无节制的许可。
- 在存储中: 保留原始事件有限的运营窗口,仅在有充分理由时保留汇总数据,并将会话重放的最严格的保留规则应用于视觉记录,因为视觉记录携带更大的暴露。
- 删除时: 使删除请求通过热存储、冷存储、派生表格、缓存和重放系统传播。 一个消失的仪表板并不证明底层记录已被删除。
区域路由也是一个系统问题。 从稳定的文档信号中确定适用的区域,然后将事件发送到受要求政策管辖的摄取端点和存储位置。 评估周围网站和同意义务的团队可以使用这个 Coto & Waddington 网站隐私指南 作为实用的法律资源,同时仍然获得针对其产品和管辖区的具体建议。
平台规则强调了这种分离的必要性。 行业报告将全球ATT opt-in放置在 27%至38% 在 2026 年的benchmark 中,美国约在 31%,日本约在 38%,德国约在 24%,英国约在 26% (苹果行业追踪行为概述,Android 的Privacy Sandbox Attribution Reporting 类似地将广告测量转向聚合报告而不是跨党派标识符,正如本移动分析和隐私分析中所描述的。对于实施团队来说, Capacitor GDPR 合规指南 只有在翻译成可执行的SDK和数据摄取行为时才有用。
真正有用的指标、仪表板和警报
追踪管道只有在改变工程或产品决策时才会占据其位置。从三个视图开始,采用、质量和管道健康,然后为每个受众提供一个仪表板,回答其自己的问题而不重新定义底层事件。
采用度指标 包括周活跃使用、渠道包装采用、特性入口和漏斗完成。 质量指标 包括无故障会话、失败的请求、支付错误和客户端延迟。 管道指标 包括队列深度、上传成功、 ingestion 延迟、模式拒绝、consent-gate 决策和区域路由失败。
指标、信号和警报模式
| 指标类别 | 示例指标 | 健康阈值 | 警报模式 |
|---|---|---|---|
| 采用率 | 目标版本的活跃用户 | 由发布者和发布计划定义 | 在计划观察窗口之外的采用速度告警 |
| 质量 | 无故障会话率 | 例如,以上 30分钟内99.5%操作指令中指定的阈值 | 将移动设备所有者页面推送,附带平台、应用程序版本和发布频道 |
| 漏斗 | 结帐步骤转换率 | 与同一队列的批准基准相比 | 在一个噪音间隔而不是一个持续的队列特异性偏差上发出警报 |
| 流水线 | P95 客户端吞吐延迟 | 定义在服务目标中,用于 ingestion 路径 | 当目标持续被侵犯时,通知数据或平台所有者 |
| 数据质量 | 模式拒绝率 | 发布事件版本时接近零 | 当新事件类型或应用版本引起突然拒绝模式时,打开一个事件 |
The 99.5% 无故障会话示例 和 P95 延迟框架来自此简要说明中的运营要求,而不是universal 标准。您的团队应该在每个警报旁边记录所有者、评估窗口、基线和运行书。没有响应路径的阈值只是仪表板装饰。
工程仪表板应该显示发布版本、平台、队列状态、传输错误、吞吐延迟和模式失败。产品仪表板应该显示采用、转换、路径和留存。两种视图都应该使用相同的事件合同。 Capacitor 性能监控指南 提供一个专注于连接运行时信号到运营监控的参考资料。
最佳实践和事件恢复清单
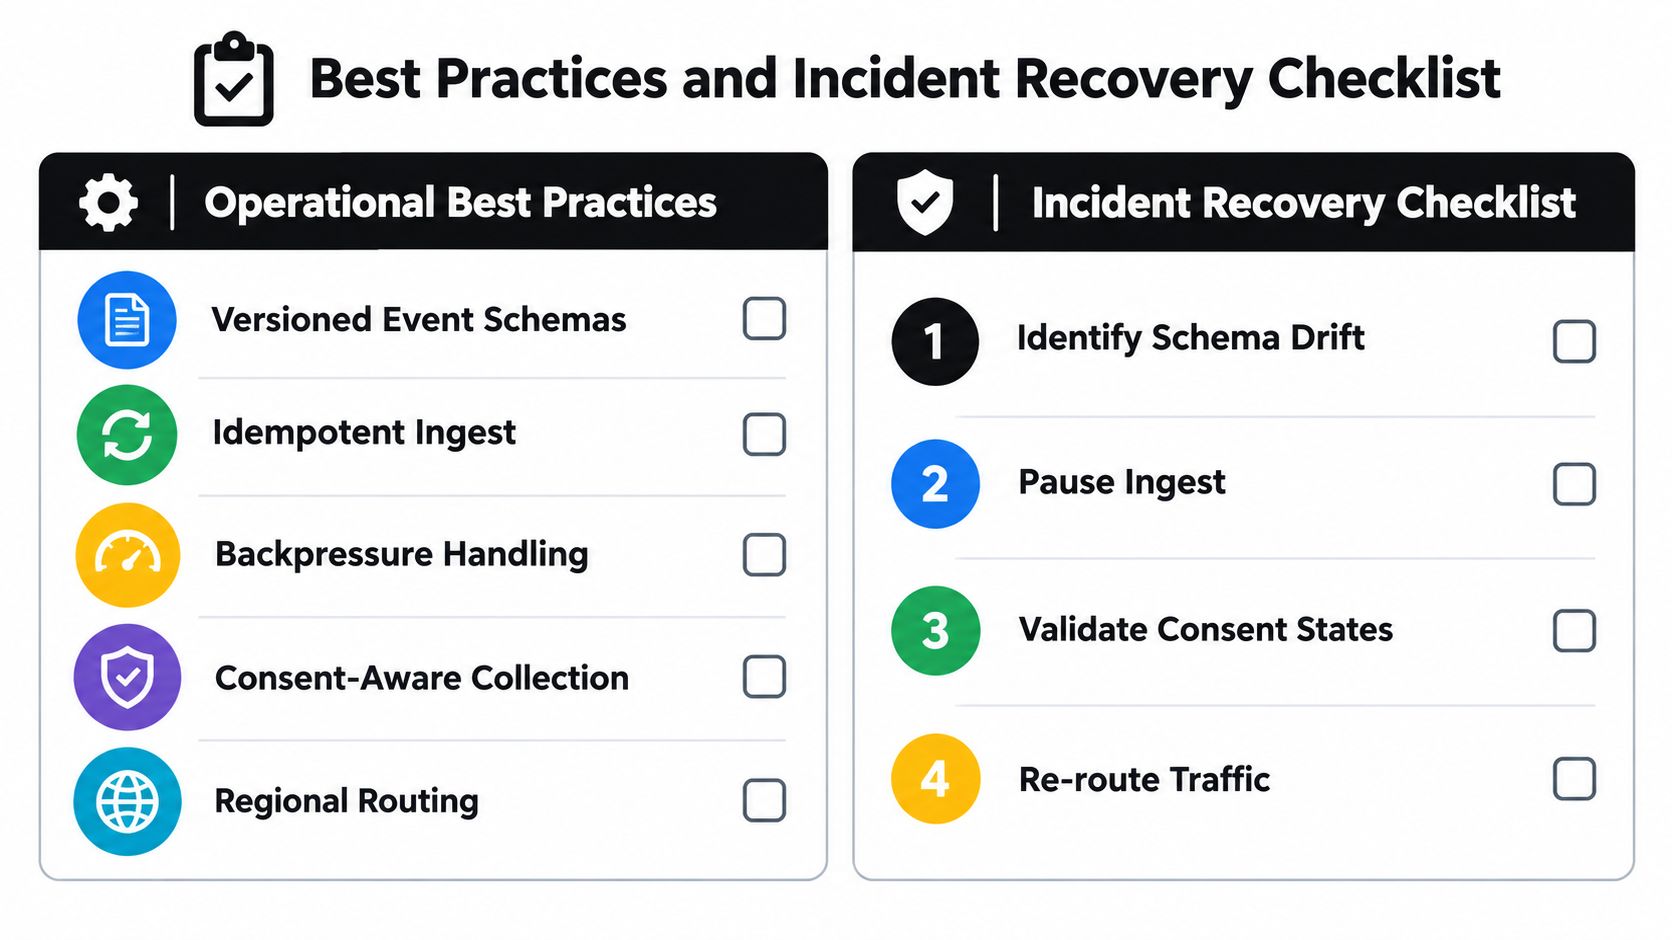
可靠的跟踪系统主要由乏味的安全措施组成。每个事件合同都应该版本化,数据摄取应该是幂等的,应对压力应该显式处理,缓冲之前应征求同意,根据策略路由数据。这些控制措施比添加另一个仪表板更重要,因为它们决定了数据在发布或故障期间是否可信。
运营清单
- 版本化模式: 发布事件合同,包括必填字段、允许的属性、所有者和兼容性规则。
- 幂等摄取: 去重复
event_id特别是在客户端超时或进程重启后重试时。 - 压力处理: 控制队列增长,保持优先级在故障和商业关键操作中,暴露丢弃决策作为遥测。
- 知情同意收集: 在知情同意发生变化时,重新评估队列事件并在持久化之前应用知情同意。
- 区域路由: 尽早确定区域,确定性路由,并在每个支持的位置测试存储和删除行为。
事件恢复手册
- 检测并分类。 比较信号跨应用版本、捆绑包版本、平台、频道和知情同意状态。突然发生在一个捆绑包中的变化可能指示模式漂移或一个破坏性的SDK发布,而广泛的变化可能反映真实的行为或政策更新。
- 排查管道。 检查客户端队列深度、上传失败、摄入延迟、拒绝字段和重复率。若有损坏的负载污染下游系统,暂停或隔离受影响的事件类型。
- 安全降低。 通过远程控制的特性标志禁用失败的跟踪器,或在未改变与产品code无关的产品时回滚跟踪捆绑包。不要在保留相关队列和服务器记录之前删除证据,遵循批准的保留政策。
- 验证隐私状态 确认同意决策、区域路由、抹除和删除路径仍然按照设计行为。即使产品功能本身正常工作,跟踪事件也可能是隐私事件。
- 恢复和学习。 只重放经过验证、去重的事件,从持久缓冲区中读取。写一个无责的后事报告,记录触发器、检测间隙、受影响的模式、恢复行动和具体管道或测试变更。
App behavior tracking works when on-call engineers can trust the event contract, product teams can interpret the same facts, and privacy reviewers can follow every field through the system. If you ship Capacitor or Electron apps and need controlled JavaScript bundle delivery with release adoption, failure, device logs, channel targeting, and rollback visibility, visit Capgo 评估其实时更新平台如何与您的跟踪管道相结合。首先,映射一个关键发布工作流程,然后连接其更新状态、运行时结果和恢复路径,然后扩展覆盖范围。





